
 #1

 deepbluedynamics/grubcrawler
世界上最快的自主爬虫。重塑。再造。备战。
 dev-sec/chef-mysql-hardening
这个 Chef cookbook 为 mysql 提供安全配置。
 rcarmo/agentbox
基于 Docker 的沙箱,为编码代理提供隔离环境、预安装的代理工具、服务控制和工作空间引导,以实现安全的多会话开发。
 overspace-labs/hae
模块化的Burp Suite扩展,用于对HTTP和WebSocket流量进行细粒度高亮显示和敏感数据提取,从而实现高效的安全分析。
 bernydotjar/braces-security-backport
MIT 许可的 braces 3.0.3,包含经审查的 CVE-2026-93687 深度回溯补丁;仅限固定版本使用
 evotecit/gpozaurr
Group Policy Eater 是一个 PowerShell 模块,旨在收集有关组策略的信息,同时也允许修复其中可能存在的问题。
 catern/rsyscall
独立于进程的 Linux 系统调用接口
 first-john/cve_2026_frag_family_fix
CVE-2026-46300 / CVE-2026-43500 / CVE-2026-31431 / CVE-2026-43284 golang 热修复
 karim852/kage-dfir-toolkit
Windows 主机 DFIR 分类控制台,串联工件收集、Sigma 关联时间线、YARA 扫描、套接字与账户检查、指标富化以及校准风险评分。
 davidnussio/envsec
使用原生操作系统凭据存储(macOS Keychain、Linux Secret Service、Windows Credential Manager)管理环境密钥的安全CLI工具
 aquasecurity/trivy-java-db
构建 Maven 工件的 SQLite 数据库(ArtifactID、GroupID、Version、SHA1),用于 Trivy 的 Java 组件漏洞检测,支持扫描没有 manifest 数据的 jar 文件。
 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – odhcpd 栈溢出(CVSS 9.8)🛡️ 漏洞详细全面的 Write-Up 及验证器与多漏洞利用,针对 OpenWrt DHCPv6 RCE。双向量(IA_NA/IA_PD)溢出,包含 MIPS/ARM shellcode、ROP 链、SOCKS5…
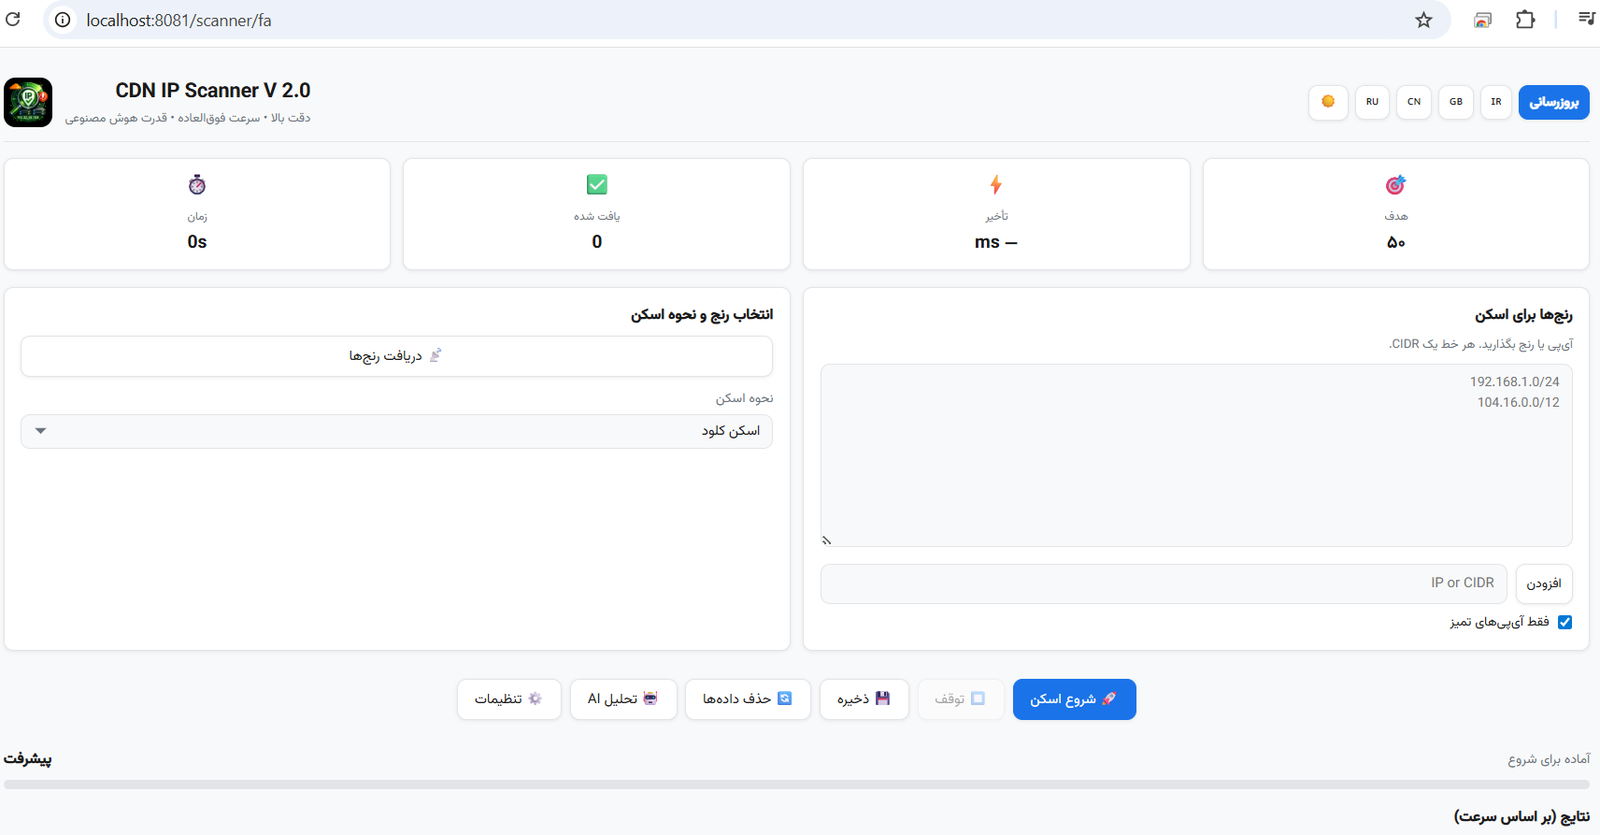 shahinst/cdn-ip-scanner
基于Web的扫描器,通过多线程5次尝试验证和V2Ray配置测试,从Cloudflare、Fastly及其他提供商中发现快速、低延迟的CDN IP地址。
 tc4dy/cve-2026-60206-poc-exploit
👾 CVE-2026-60206 - Oracle WebLogic SAML认证绕过漏洞利用框架 ⚡Bash和Python版本。功能:--detect安全检查,--exploit…
 tc4dy/cve-2026-82329-poc-exploit
CVE-2026-82329 的利用与检测工具包,该漏洞是 JFrog Artifactory 的认证绕过漏洞。可伪造 join JWT 以生成管理员令牌;包含非侵入式版本检查器。
 clickswave/limeyard
一个故意存在漏洞的 Docker 实验环境,具有可路由的 DNS 资产和每个目标对应的机器可读答案密钥,可在本地对扫描器的精确率、召回率和范围进行评分。
 ahmed-alnassif/androsh
AndroSH 免Root 通过 Shizuku/ADB 在 Android 上运行多发行版 Linux - 运行 Arch、Fedora、Alpine、Debian、Ubuntu、Kali、Void、Manjaro、OpenSUSE 和 Chimera,具备完整的系统集成、proot 隔离与…









