#1

 completetech-security/php2shell-check
被动 PHP2Shell(CVE-2026-109618、CVE-2026-109619)暴露检查工具,可生成品牌化 HTML 报告。单文件 Python 实现,无依赖,不含漏洞利用载荷。
 googlesky/cve-2026-126269
CVE-2026-126269 的差分概念验证实验环境,该漏洞是 NocoDB 中通过附件 MIME 允许列表绕过实现的存储型 XSS,可从 /dltemp 以内联方式提供攻击者 HTML。
 googlesky/cve-2026-126273
CVE-2026-126273 的差分 PoC 实验环境:利用 NocoDB 跳过管理员引导流程的缺陷,使首个未认证注册用户获得超级管理员权限,并验证故障关闭式修复。
 googlesky/cve-2026-128014
CVE-2026-128014 的漏洞验证与差分实验环境:一个两段式 Brotli 流会使 FrankenPHP 1.13.1 的请求工作线程陷入无法终止的解码循环(DoS)。
 nebulock-inc/agentic-threat-hunting-framework
ATHF是一个用于自主威胁狩猎的框架——构建能够记忆、学习并以更高自主性行动的系统。
 sunblaze-ucb/exploitgym
ExploitGym 是一个大规模、真实的基准测试,基于真实世界漏洞构建,旨在评估 AI 智能体开发漏洞利用程序的能力。
 ph4ntom-rev/ph4ntom-vitrum
面向 Telegram、AI 代理(Antigravity / Local Ollama / OpenCode)以及通过 ph4ntom-ida-bridge 接入的 IDA Pro 9.5 的体外静态恶意软件剖析流水线
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - 最佳 CertiGhost AD CS 多漏洞利用框架 | 高级工具包,具备恶意 DC/LDAP 服务器、证书滥用、PKINIT 哈希提取功能。特性:安全检测检查,完整多线程利用。🛡️ CVSS 8.8 高危 - 请合乎道德地使用,保持合法。🔒
 chainguard-dev/melange
使用面向 Wolfi/Alpine 的声明式流水线,将源代码编译为可审计、已签名的 APK 软件包,并支持多架构 QEMU 仿真与可重现构建。
 likithmanoj/nhi-risk-analyzer
发现、风险评估并修复 AWS、Azure 和 GCP 中的非人类身份,采用离线基于规则的分析、权限提升检测和权限边界遏制。
 rtkwlf/wolf-tools
扫描 Windows、Linux 和 macOS 主机,查找包含 JndiLookup.class 的 Java 包,以检测 Log4Shell(CVE-2021-44228、CVE-2021-45046)暴露情况并报告 JSON 结果。
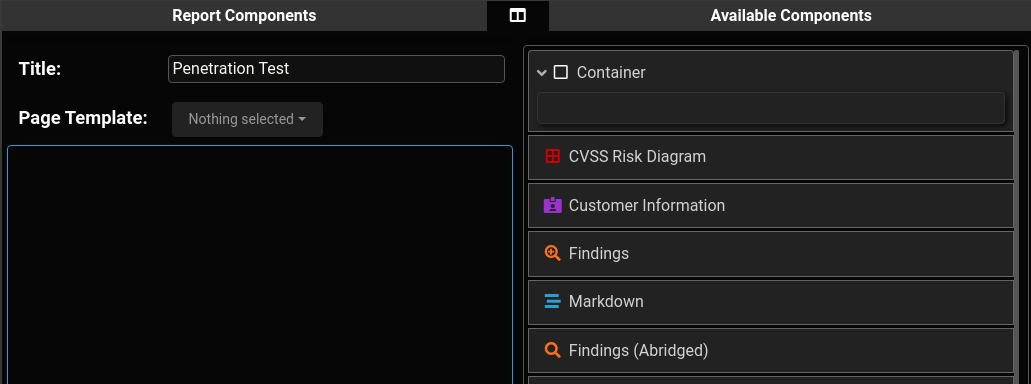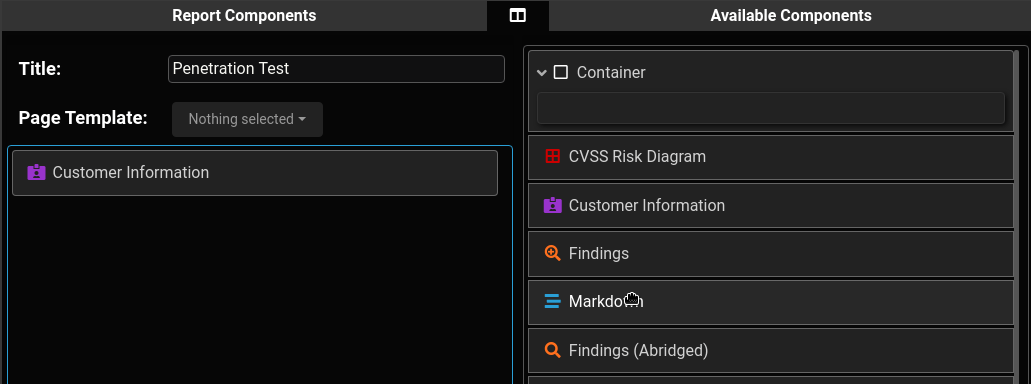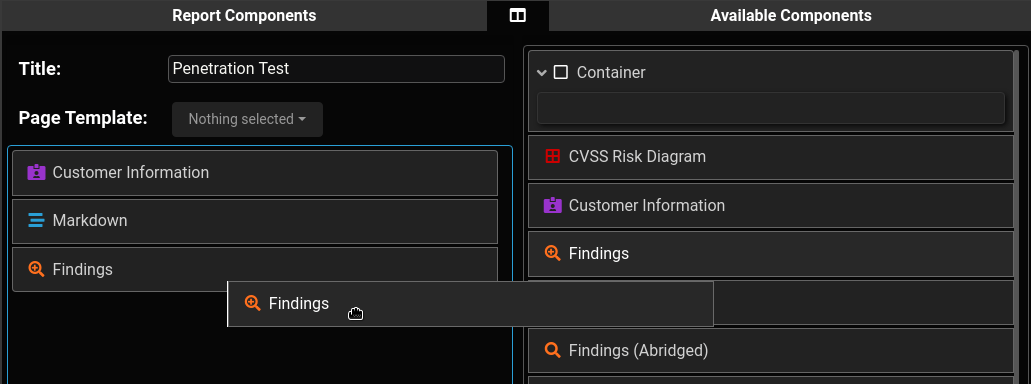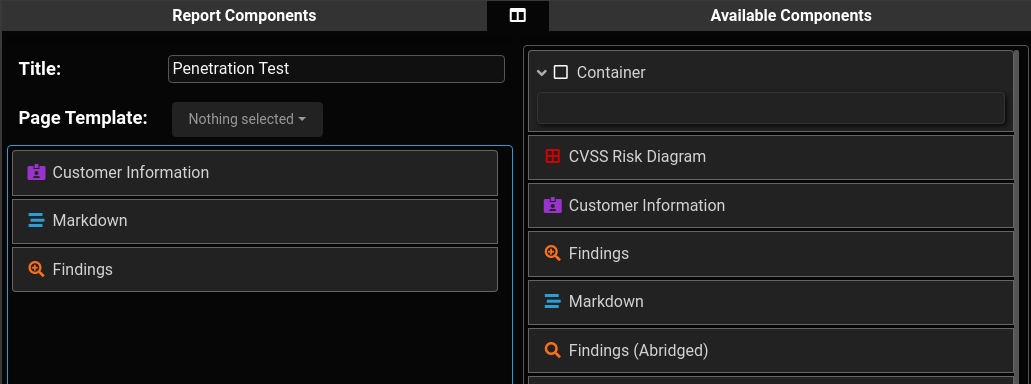 blacklanternsecurity/writehat
一个用Python编写的渗透测试报告工具。让你摆脱Microsoft Word的束缚。

 brn1337/mailauthcheck
用于审计 SPF、DKIM、DMARC、DNSSEC、MTA-STS 和 DNS 卫生状况的 Bash 脚本,可对域名遭受电子邮件欺骗和网络钓鱼的风险进行评级。
 fkie-cad/sandroid_dexray-intercept
一款Android恶意软件分析工具,通过挂钩应用程序在密码学、文件系统、数据库、网络通信和进程操作方面的行为,创建全面的运行时配置文件。
 qmonnet/rbpf
用于eBPF程序的Rust虚拟机和JIT编译器
 bifrost-proxy/bifrost
High-performance HTTP/HTTPS/SOCKS5 MITM proxy in Rust with TLS interception, rule-based request rewriting, traffic capture, breakpoints, script…
 corelight/corelight-client
Corelight Sensor API command-line client