
 #1

 emmmmllll/copy-fail-zig
Zig 实现的 Copy Fail Linux LPE(CVE-2026-31431),提供独立二进制文件以利用该漏洞进行安全研究和防御性检测,包括 shellcode 注入和系统漏洞检查。
 wuwu001/cve-2026-31431-exploit
针对 CVE-2026-31431 的 Linux 本地权限提升漏洞利用,包含原始与可恢复工作流。
 alihzsec/cve-2026-31431
# CVE-2026-31431 的概念验证漏洞利用程序 针对 Linux 本地权限提升漏洞 CVE-2026-31431 的概念验证漏洞利用程序,演示内核漏洞利用技术,仅供教育和授权安全测试使用。
 adityabhatt3010/cve-2026-31431
CVE-2026-31431 的本地权限提升漏洞利用程序,通过滥用 AF_ALG AEAD 套接字处理,在易受攻击的 Linux 内核上获取 root shell 访问权限。
 3jee/copy-fail-go
Go 版 CVE-2026-31431(copy-fail)Linux 内核权限提升 PoC,支持自动枚举 SUID 二进制文件并交互式选择目标。
 0xn7y/cve-2026-31431
内核 authencesn 加密模板中的逻辑漏洞,可导致权限提升
 x04000/cve-2021-4034
# 针对 CVE-2021-4034 的预构建 PWNKIT 漏洞利用 一个针对 CVE-2021-4034(本地权限提升漏洞)的预构建 PWNKIT 漏洞利用,提供可直接使用的载荷,用于教育测试。
 wongwaituck/cve-2021-4034
针对 CVE-2021-4034(PwnKit)的概念验证漏洞利用程序,可在易受攻击的 Linux 系统上将权限提升至 root。
 whokilleddb/cve-2021-4034
CVE-2021-4034(PwnKit)的本地权限提升漏洞利用程序,针对 polkit 的 pkexec,可在易受攻击的 Linux 系统上获取 root shell 访问权限。
 wgnet/wg.copyfail.patch
基于 eBPF 的 CVE-2026-31431(Copy.Fail)缓解方案,通过过滤或终止 AF_ALG 套接字创建,以防止本地权限提升和容器逃逸。
 weirdindiankid/copy-fail
针对 CVE-2026-31431 的概念验证漏洞利用,可在大多数 Linux 发行版和 CPU 上将普通用户提权至 root。
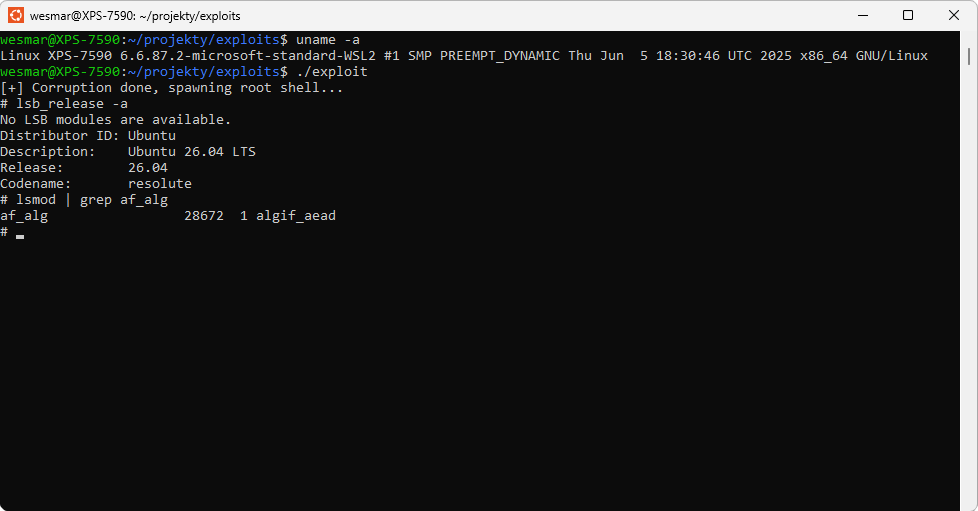 wesmar/cve-2026-31431
CVE-2026-31431 的工作概念验证漏洞利用程序,一种通过 AF_ALG AEAD 页缓存损坏实现 Linux 内核本地权限提升,从而获取 root shell 的漏洞。
 websecnl/cve-2026-31431
Linux algif_aead 页缓存写入至 root - 本地权限提升漏洞利用程序
 w3llr00t3d/cve-2026-31431-poc
LPE 漏洞利用,针对 CVE-2026-31431 CopyFail。兼容 Python 3.9。
 vorkampfer/copy_fail_mitigation
此脚本将尝试缓解 copy_fail 攻击。CVE-2026-31431
 v-rzh/cve-2021-4034
CVE-2021-4034(PwnKit)的根权限利用程序,它滥用 pkexec 的越界写入,在 Linux 系统上将权限提升至 root。
 uname1able/cve-2026-24291
CVE-2026-24291 的概念验证漏洞利用程序,针对 Windows 10 21H2(内部版本 19044.6937)AMD64,使用 C# 开发,基于 Visual Studio 2022。









