

Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
分类

实用工具与框架

支持各种网络安全工作流程和任务的通用工具、框架和环境。

Kitploit 推荐

精选工具

10 已选择
CyberChef preview#1

CyberChef

GitHubgchq/cyberchef
35.6k6小时9分前
SecLists preview#2

SecLists

GitHubdanielmiessler/seclists
72.8k8小时45分前
gf preview#3

gf

GitHubtomnomnom/gf
2.1k6年前
qsreplace preview#4

qsreplace

GitHubtomnomnom/qsreplace
8844年前
anew preview#5

anew

GitHubtomnomnom/anew
1.7k4年前
unfurl preview#6

unfurl

GitHubtomnomnom/unfurl
1.3k4年前
httprobe preview#7

httprobe

GitHubtomnomnom/httprobe
3.1k4年前
httpx preview#8

httpx

GitHubprojectdiscovery/httpx
10.3k1天前
nuclei preview#9

nuclei

GitHubprojectdiscovery/nuclei
30.4k22小时29分前
scapy preview#10

scapy

GitHubsecdev/scapy
12.5k1天前
最新相关性最受欢迎最近更新
3606 结果
AI-FILE preview

AI-FILE

GitHubkyle41111/ai-file

一个用于 Mythic C2 框架的监听器配置文件,利用 AI 供应商的文件 API

penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+7
311个月前
aws-firmware-dump preview

aws-firmware-dump

GitHubradkawar/aws-firmware-dump

获取您可以启动的 AWS AMI 的 EBS 磁盘,通过 EBS 直接 API 将快照流式传输到私有 S3 存储桶,并附带 sha256 清单和可选的原始镜像解包。

cloud-infrastructure-securitydisk-forensicsscripting-automation+5
281个月前
N0xis preview

N0xis

GitHubstructio-labs/n0xis

Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…

static-analysisdynamic-analysis-sandboxingmemory-forensics+7
54天前
ASC preview

ASC

GitHubmg1937/asc

快速的 Android APK 反编译前端,直接查询编译后的 DEX 工件,在毫秒级内提取类与交叉引用,无需预处理。

android-securitystatic-analysiscode-analysis+6
2.7k21天前
evil-winrm-py preview

evil-winrm-py

GitHubadityatelange/evil-winrm-py

使用 WinRM 协议在远程 Windows 机器上交互式执行命令(只是更快)
password-attackslateral-movementscripting-automation+7
4223天前
CVE-2026-103446 preview

CVE-2026-103446

GitHubbombobombone/cve-2026-103446

报告摘要及本地概念验证脚本,演示 CVE-2026-103446 中未经身份验证的 WikiLambda 片段执行漏洞。

vulnerability-analysisexploitationsecurity-virtualization+2
1个月前
CVE-2026-102971 preview

CVE-2026-102971

GitHubbombobombone/cve-2026-102971

针对 CVE-2026-102971 的脱敏报告和仅限回环的 PoC,该漏洞是 MediaWiki REST 修订响应泄露隐藏修订作者的用户 ID。

vulnerability-analysisexploitationinformation-gathering+3
1个月前
CVE-2026-102261 preview

CVE-2026-102261

GitHub7acini/cve-2026-102261

非破坏性 Go 验证器,用于检查 Camaleon CMS 实例是否在媒体裁剪端点中应用了 CVE-2026-102261 的授权修复。

authentication-authorizationdefensive-toolsvulnerability-scanners+5
15天前
CVE-2026-102425 preview

CVE-2026-102425

GitHubtonydelouvre/cve-2026-102425

针对 CVE-2026-102425 的 GUI 扫描器与漏洞利用工具,该漏洞是 Balbooa Forms(com_baforms)中通过 PHP 短代码注入实现的未认证 RCE,支持批量扫描与 shell 上传。

vulnerability-scannersvulnerability-analysisexploitation+7
1个月前
adm-zip_LPE-PoC preview

adm-zip_LPE-PoC

GitHubx86byte/adm-zip_lpe-poc

CVE-2026-102282:归档解压期间通过保留 SUID/SGID 实现本地权限提升

privilege-escalationvulnerability-analysisexploitation+4
121个月前
CVE-2026-101894 preview

CVE-2026-101894

GitHubmurrez/cve-2026-101894

针对 CVE-2026-101894 的 Python PoC:@xhmikosr/decompress 中的符号链接链路径遍历。包含本地 Node 实验环境、lockfile 版本扫描,以及大规模 evil.tar 上传利用。
reconnaissancevulnerability-scannersvulnerability-analysis+6
11个月前
CVE-2026-101110 preview

CVE-2026-101110

GitHubmurrez/cve-2026-101110

Python 3 PoC 及批量利用工具,针对 CVE-2026-101110,即 OrdaSoft Joomla Book Library <=6.4.6 中通过 field/direction 参数触发的未认证 ORDER BY SQL 注入漏洞。

reconnaissancevulnerability-scannersvulnerability-analysis+6
1个月前
u3000py preview

u3000py

GitHubturretsec/u3000py

用于 Thinkware U3000 行车记录仪本地 WiFi 控制协议的 Python 客户端,从官方 Android 应用逆向工程而来。CVE-2026-101053、CVE-2026-101054 和 CVE-2026-101055 背后的 PoC 工具。
embedded-systems-securityiot-securityvulnerability-analysis+7
11个月前
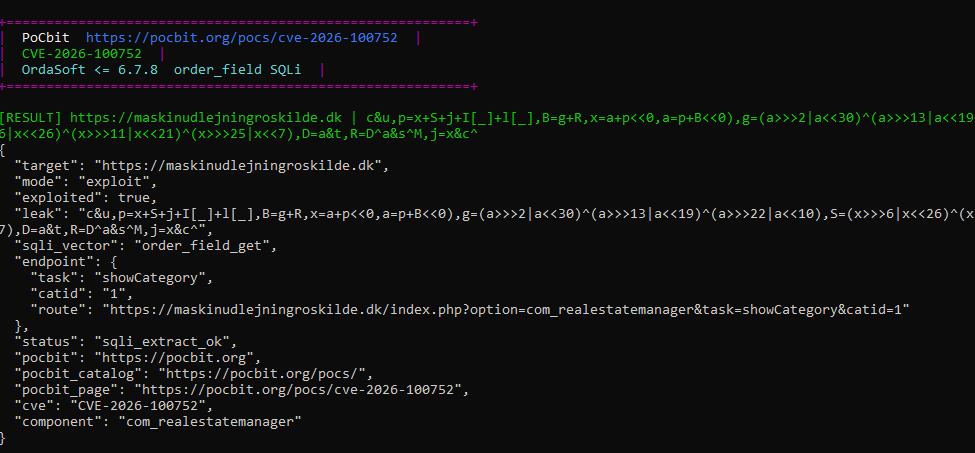
CVE-2026-100752 preview

CVE-2026-100752

GitHubmurrez/cve-2026-100752

Python 3 PoC 及针对 CVE-2026-100752 的大规模利用工具,该漏洞是 OrdaSoft Joomla Real Estate Manager <=6.7.8 中通过 order_field ORDER BY 参数触发的未认证 SQL 注入。

reconnaissancevulnerability-scannersvulnerability-analysis+6
1个月前
CVE-2026-100721 preview

CVE-2026-100721

GitHubmurrez/cve-2026-100721

Python PoC for CVE-2026-100721:检测并利用 vm2 <3.12.2 NodeVM 外部允许列表绕过漏洞,通过本地实验环境或批量 HTTP 目标实现沙箱逃逸与宿主机 RCE。

reconnaissancevulnerability-scannersvulnerability-analysis+6
1个月前
cve-2026-100671-poc preview

cve-2026-100671-poc

GitHubcanhieu/cve-2026-100671-poc

仅本地概念验证验证器,用于 CVE-2026-100671,复现针对回环目标的 Grav Twig 页面缓存会话 Cookie 泄露与重放。

vulnerability-analysisexploitationweb-application-exploitation+3
1个月前
ultrafuzz preview

ultrafuzz

GitHubmonad-developers/ultrafuzz

端到端智能体式智能合约模糊测试与威胁狩猎

defensive-toolsvulnerability-scannersvulnerability-analysis+5
14216天前
ps5-pihost preview

ps5-pihost

GitHubflex36ty/ps5-pihost

树莓派上由PS5 USB端口供电的PS5漏洞利用Web服务器

embedded-systems-securityexploitationscripting-automation+7
51个月前
上一页1…282930…100下一页








