
 #1

 vyahello/cve-2026-31431
Linux 本地权限提升漏洞利用程序,针对 CVE-2026-31431,滥用 AF_ALG 加密 API 配合 splice() 修改页缓存并生成 root shell。
 linux-zs/cve-2026-31431-mitigation
针对 CVE-2026-31431(Linux 内核本地提权漏洞)的基于 Seccomp 的缓解方案。通过 PAM 模块和独立包装器阻止 AF_ALG 套接字,并自动检测已修补的内核。
 digitalocean/nginxconfig.io
⚙️ 超强版 NGINX 配置生成器 💉
 gloxec/crossc2
生成 CobaltStrike 的跨平台载荷

 ioncodes/idacode
一款用于IDA和VS Code的集成工具,连接两者以轻松执行和调试IDAPython脚本。
 zaproxy/community-scripts
社区提供的 ZAP 脚本与技巧合集——非常欢迎提交 pull requests!
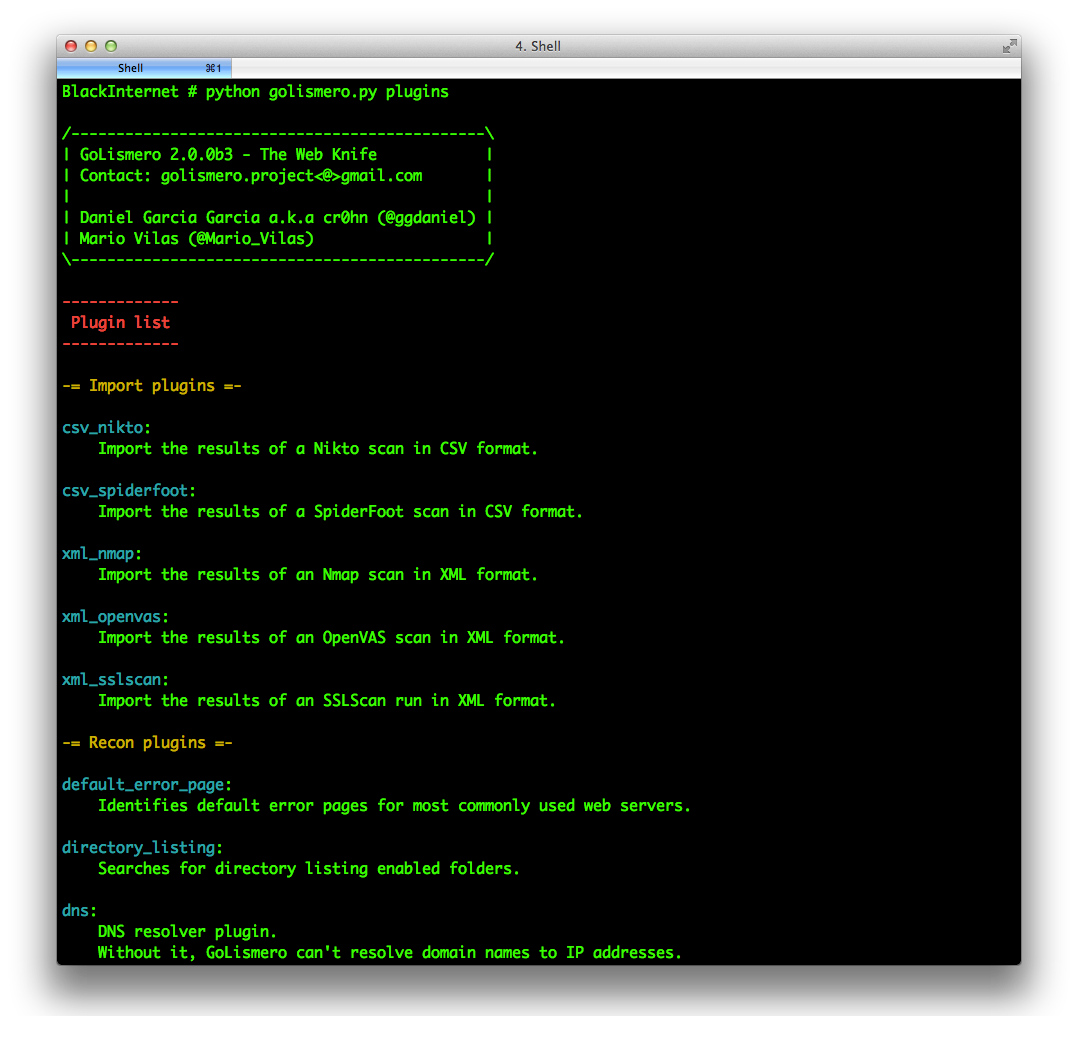 golismero/golismero
GoLismero - 网络刀锋
 mozilla/ssh_scan
已弃用 - 一个SSH配置与策略扫描器原型(博客:https://mozilla.github.io/ssh_scan/)
 screetsec/brutesploit
BruteSploit 是一个方法集合,用于通过交互式 shell 自动生成、暴力破解和操作字典。它可以在渗透测试期间用于枚举,也可能用于 CTF 中对某些单词或文本文件进行操作、组合、转换和排列 :p
 nlnetlabs/nsd
支持DNSSEC的高性能权威DNS服务器,提供符合RFC标准的名称解析,适用于安全可靠的生产环境。

 joshuakasa/van-gonography
将您任意类型的文件🕵️♂️隐藏到您选择的图片中,利用隐写术实现。
 0xm3r/cgpwn
一个轻量级虚拟机,适用于硬件破解、逆向工程(模糊测试、符号执行、漏洞利用等)以及战争游戏任务。
 wavestone-cdt/abaddon
红队运营管理平台,自动化基础设施部署、C2设置、钓鱼活动与侦察,并集成工具编排与报告。
 opencybersecurityalliance/kestrel-lang
Kestrel威胁狩猎语言:在不同数据源和威胁情报之间构建可重用、可组合、可共享的狩猎流程
 mwemuorg/mwemu
纯 Rust 编写的 x86 硬件模拟器和 Windows 进程模拟器,用于恶意软件分析、shellcode 模拟以及载荷解包。支持 32/64 位 PE 可执行文件、Metasploit、Cobalt Strike 及复杂恶意软件家族。









