#1
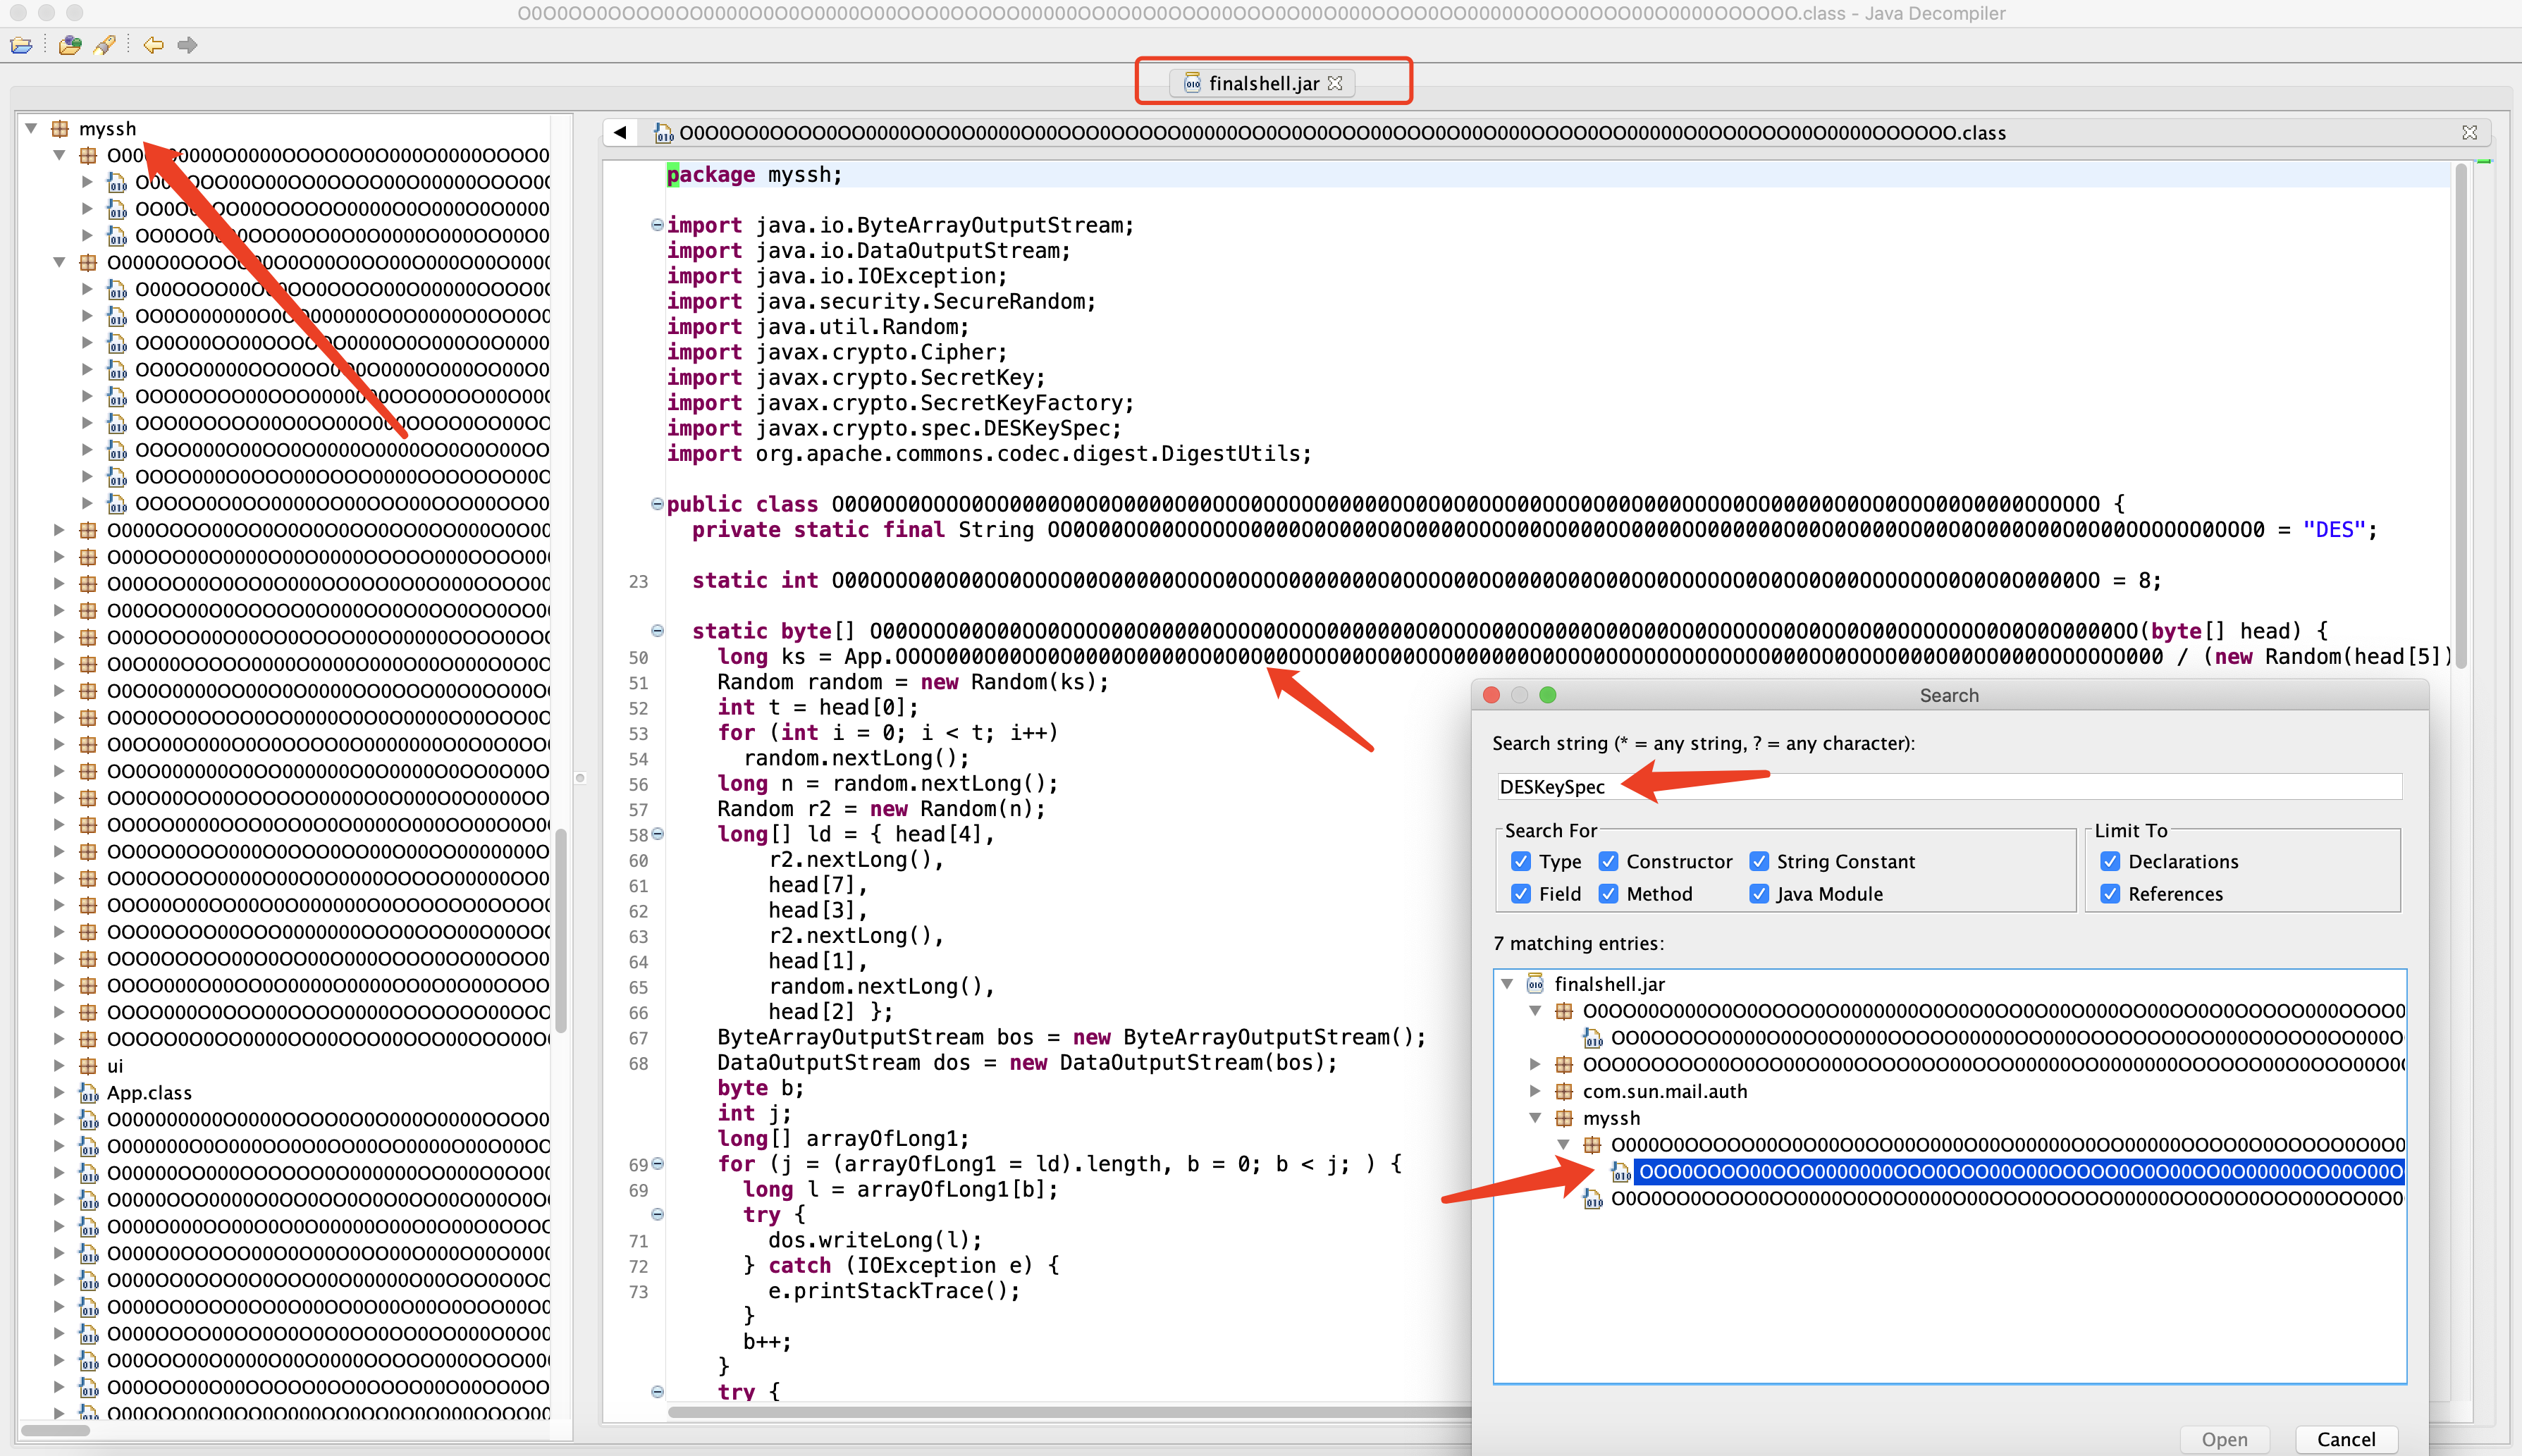
 jas502n/finalshelldecodepass
FinalShellDecodePass 加密解密
 abdsec/cve-2016-0801
基于C语言的CVE-2016-0801概念验证利用,演示Android组件中的特定漏洞,用于安全研究和测试。
 davidnussio/envsec
使用原生操作系统凭据存储(macOS Keychain、Linux Secret Service、Windows Credential Manager)管理环境密钥的安全CLI工具
 nate0634034090/nate158g-m-w-n-l-p-d-a-o-e
### 此模块需要 Metasploit:https://metasploit.com/download# 当前源代码:https://github.com/rapid7/metasploit-framework##class MetasploitModule <…
 llccd/temproot-huawei
CVE-2019-2215 针对华为加固内核的 poc
 spiralbl0ck/-cve-2018-0834-aab-aar
CVE-2018-0834 完整代码执行
 vig9610/exploiting-samba-on-metasploitable-2
利用 Kali Linux 机器上的 metasploit 来利用一个众所周知的 samba 漏洞 (CVE-2007-2447)。这样做是为了通过反向 shell 渗透 Metasploitable 2 机器以访问根文件夹。一旦访问了该文件夹,它应该会显示 /etc/shadow…
 arcanum-sec/spikestrip
可逆的 HTML 和 JavaScript 提示诱饵,每次插入使用不透明的密钥。
 uazo/cromite
面向 Android、Windows 和 Linux 的加固版 Chromium/Bromite 分支,内置广告拦截、反指纹缓解措施和注重隐私的补丁。
 hassham1/cve-2026-12227-visualcomposer-lfi-poc
针对 CVE-2026-12227 的 Docker 验证实验环境与 safe-oracle PoC,该漏洞是 Visual Composer 中通过 vcv-template 实现的未认证 LFI,并附带一个 nuclei 检测模板。

 atiilla/cve-2026-2441_poc
CVE-2026-2441 的概念验证漏洞利用,演示该漏洞并提供可用于安全测试和验证的有效利用代码。
 harshiys/cve-2007-2447-exploitation-siem-detection-lab
隔离的 AD/Linux 攻击实验室:通过 Metasploit 利用 CVE-2007-2447,使用 Wazuh SIEM 检测并映射至 MITRE ATT&CK(T1190、T1059)
 veil-framework/veil
Veil 3.1.X(在运行时通过Veil查看版本信息)
 wkl-sec/hiddendesktop
HVNC 用于 Cobalt Strike