
 #1

 erarnitox/malvexc2
一个使用现代C++编写的简单C2框架
 henkru/cs-get-last-error
一个用于 Cobalt Strike 的 Aggressor 脚本,用于查询 Windows 的 GetLastError 消息。
 blake-fm/vcenter-log4j
用于应用VMware vCenter log4j漏洞CVE-2021-44228官方变通方案的脚本
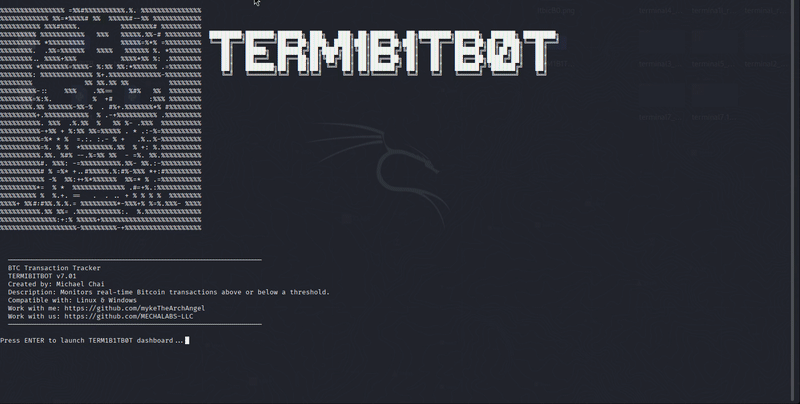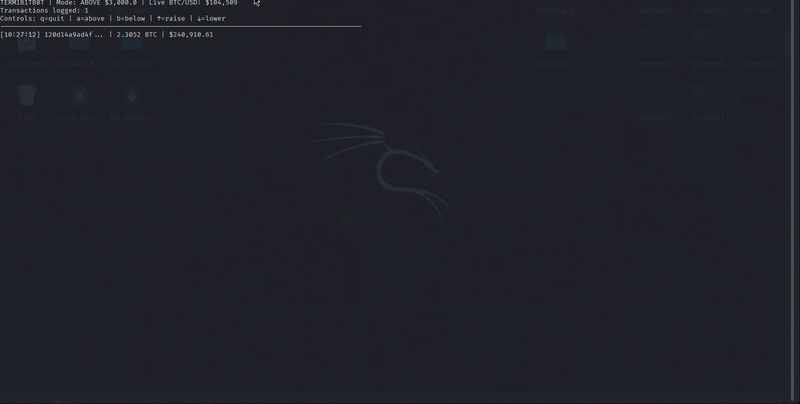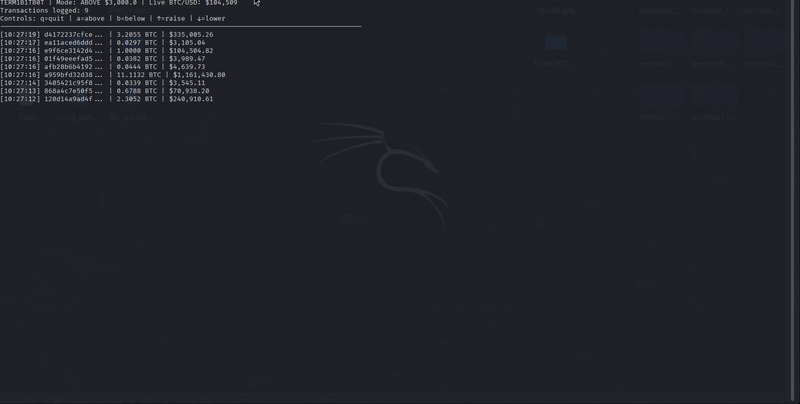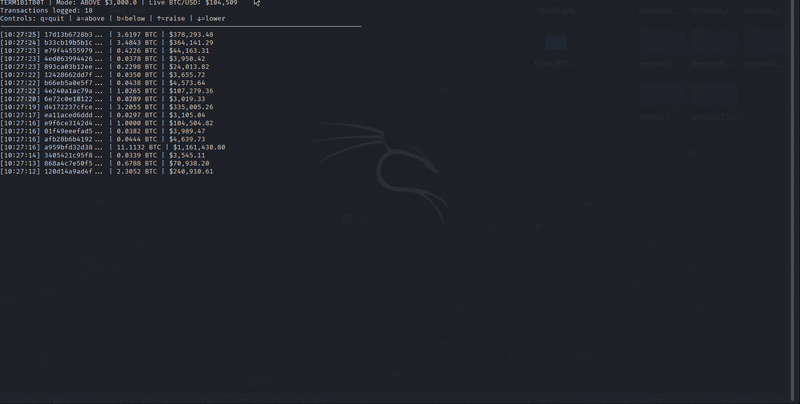 mykethearchangel/term1b1tb0t
一款基于终端的工具,用于实时监控高于或低于指定阈值的比特币交易。

 randomrobbiebf/wordpress-php-object-helper
知道某个插件存在 PHP 对象利用漏洞,但需要找到该使用哪个库?
 233laoliu/mt6985-cve-2026-43499
CVE-2026-43499 漏洞利用适配器,适用于 MT6985 MediaTek Dimensity 9300(vivo PD2241)
 cisagov/scubagoggles
Google Workspace 的 SCuBA 安全配置基线与评估工具
 erdemozgen/copy-fail-cve-2026-31431
Go 版 CVE-2026-31431 的 Copy Fail PoC,该漏洞为 Linux 内核 authencesn 缺陷,可通过 AF_ALG 和 splice 向页缓存写入 4 字节。包含多架构构建流水线和详细技术文档。
 resilience4j/resilience4j
面向 Java 的容错库,为函数式编程提供熔断器、限流器、重试、舱壁隔离、超时和缓存装饰器。
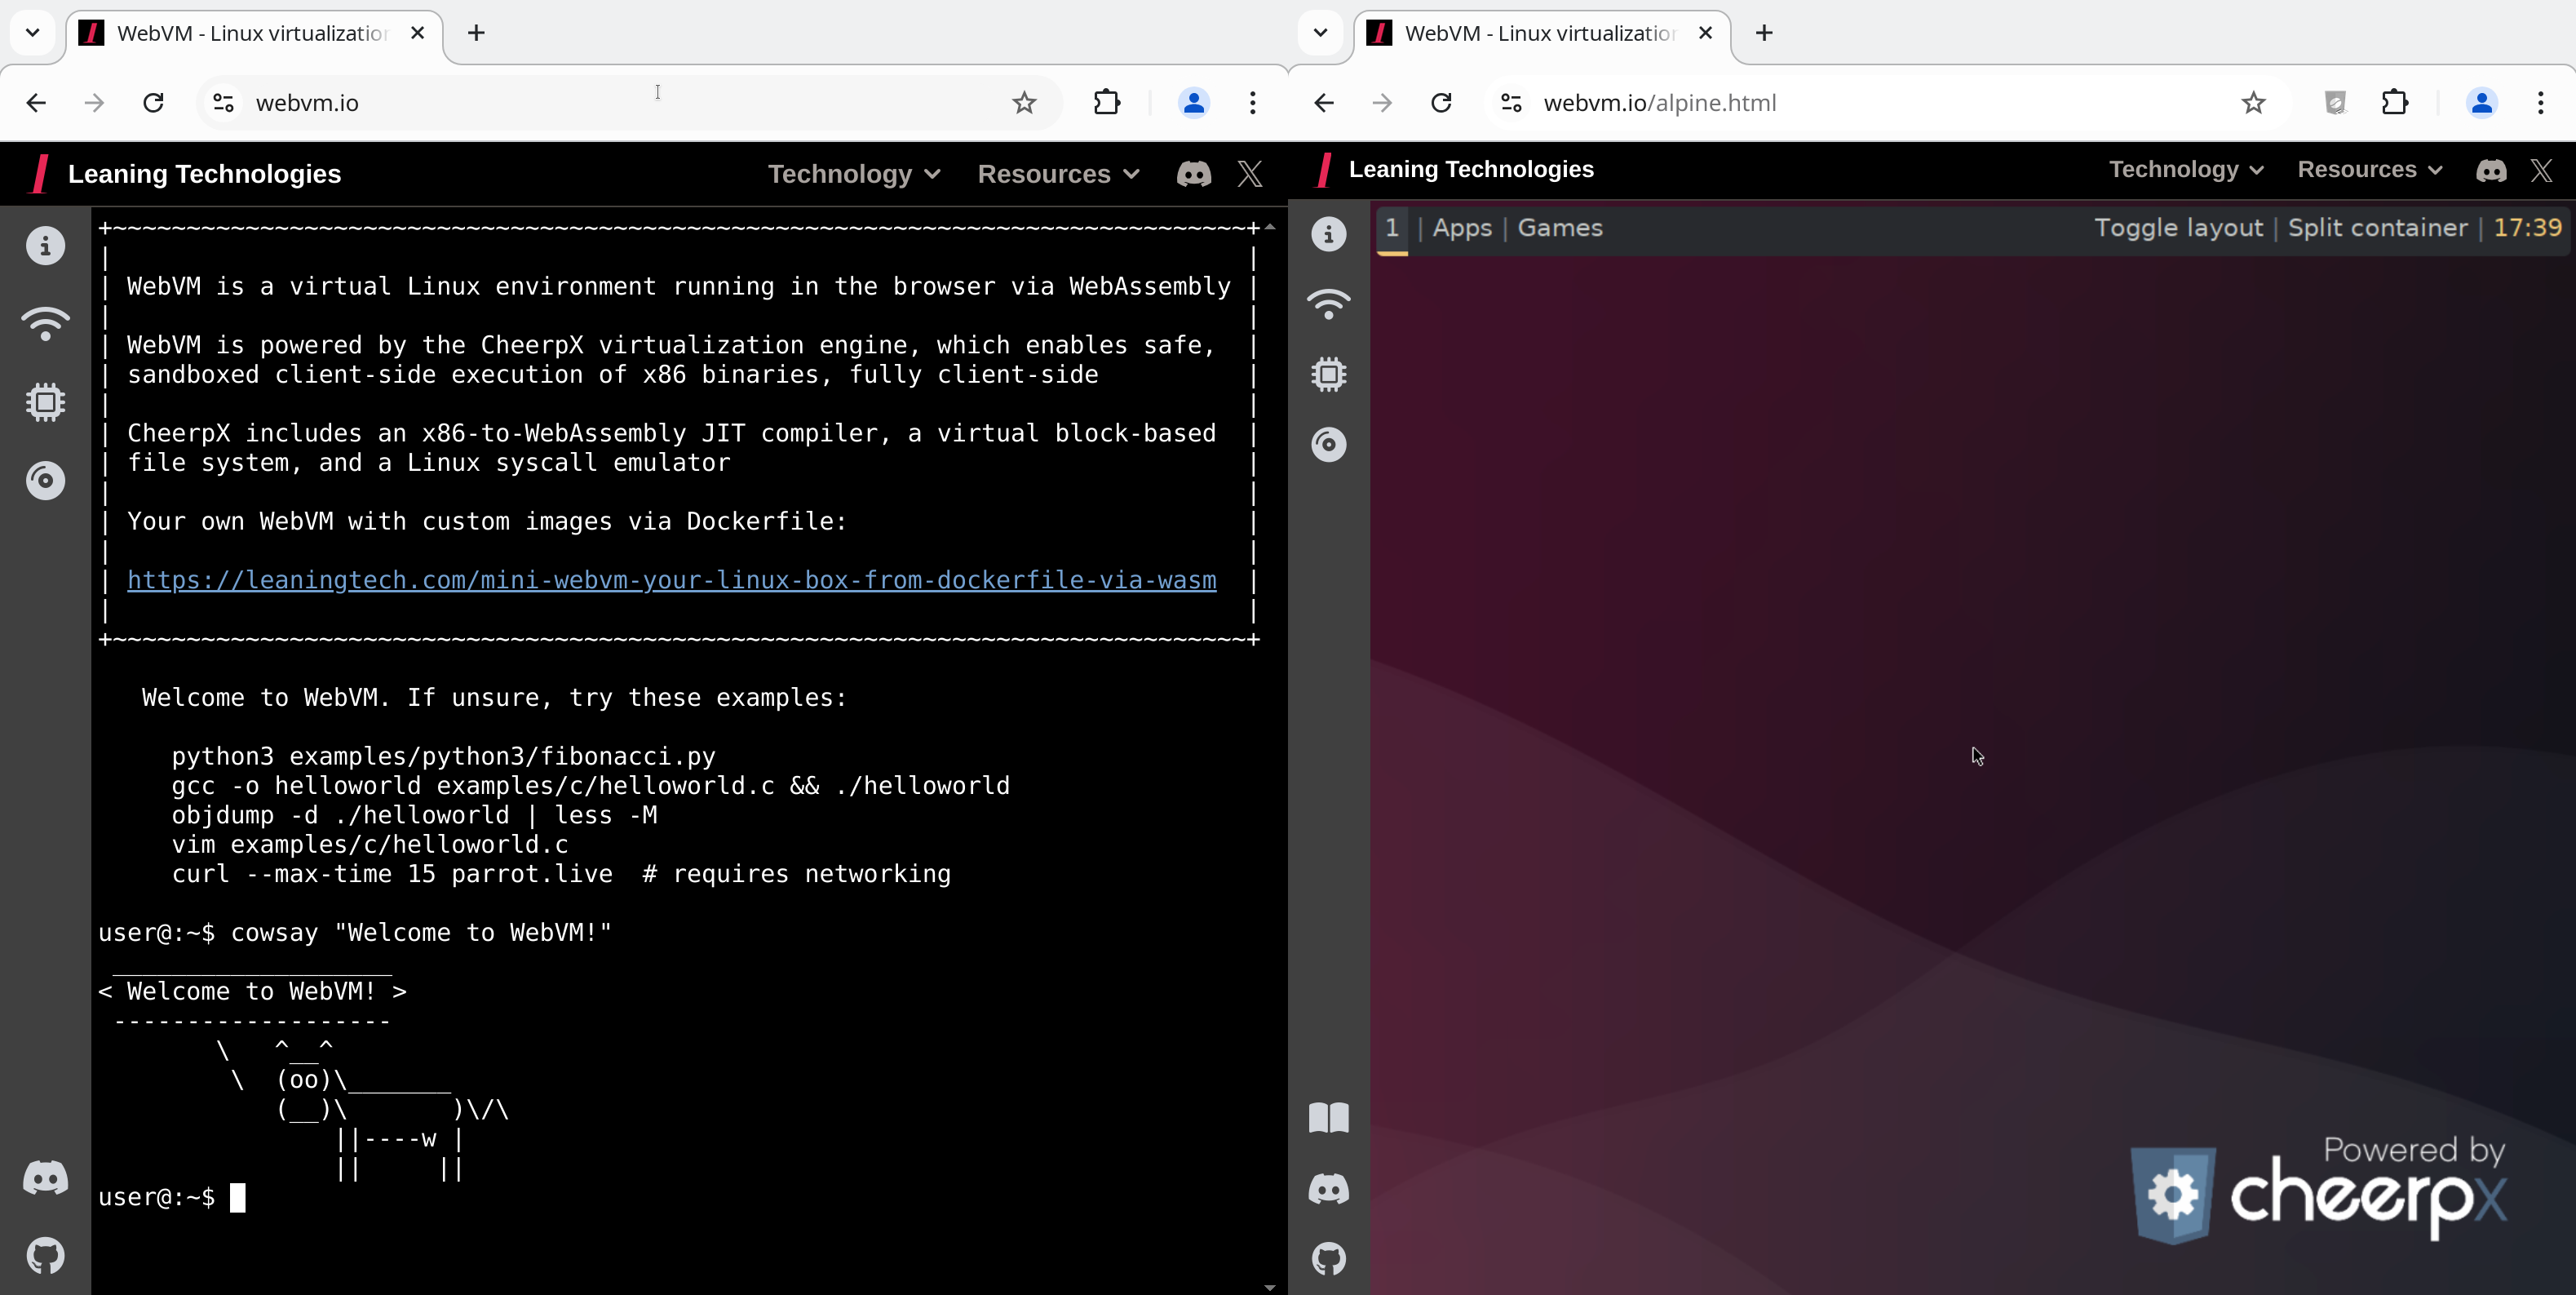 leaningtech/webvm
基于WebAssembly在浏览器中运行的客户端Linux虚拟机,支持Tailscale网络、基于Dockerfile的自定义镜像以及CTF挑战,用于安全教育和开发。
 keeweb/keeweb
免费跨平台密码管理器,兼容 KeePass
 ghosttroops/scan4all
官方仓库 vuls 扫描: 15000+ PoCs; 23种应用密码破解; 7000+ Web指纹; 146种协议和90000+条规则的端口扫描; 模糊测试, 硬件, 超棒的漏洞赏金( ͡° ͜ʖ ͡°)...
 francoismichel/ssh3
基于HTTP/3、QUIC和TLS 1.3构建的快速、安全的Shell协议。支持OAuth2、OpenID Connect和经典SSH身份验证,具有UDP端口转发和隐藏服务器功能。
 syslifters/sysreptor
一个可定制且强大的渗透测试报告平台,专为进攻性安全专业人员设计。轻松简化、定制和自动化您的渗透测试报告。
 cytopia/pwncat
pwncat - 增强版netcat,具备防火墙、IDS/IPS绕过、绑定与反弹shell、自注入shell及端口转发功能,并且完全可通过Python脚本化(PSE)
 gvcoder09/nodpi
Local proxy that bypasses Deep Packet Inspection by fragmenting TLS ClientHello packets, enabling access to blocked websites without requiring…









