#1

 pnwcomputers/ultimate-cybersecurity-master-guide
This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…
 sandboxec/sandboxec
一个轻量级的命令沙箱,用于Linux,默认安全,基于Landlock构建。

 bkaraceylan/cve-2019-12840_poc
Webmin 软件包更新认证后远程命令执行 PoC
 asepsaepdin/cve-2010-1240
教育性概念验证,演示如何利用 CVE-2010-1240 将 Meterpreter 后门嵌入 PDF 文件,并提供分步 Metasploit 操作说明,用于授权安全测试。
 shoucheng3/jlangch__venice_cve-2022-36007_1-10-16
沙盒化的 Lisp 方言,运行于 JVM,具备不可变数据结构、宏以及超过 900 个核心函数。非常适合安全脚本编写、自动化以及嵌入 Java 应用程序。
 trinitor/compromised-org-chart-generator
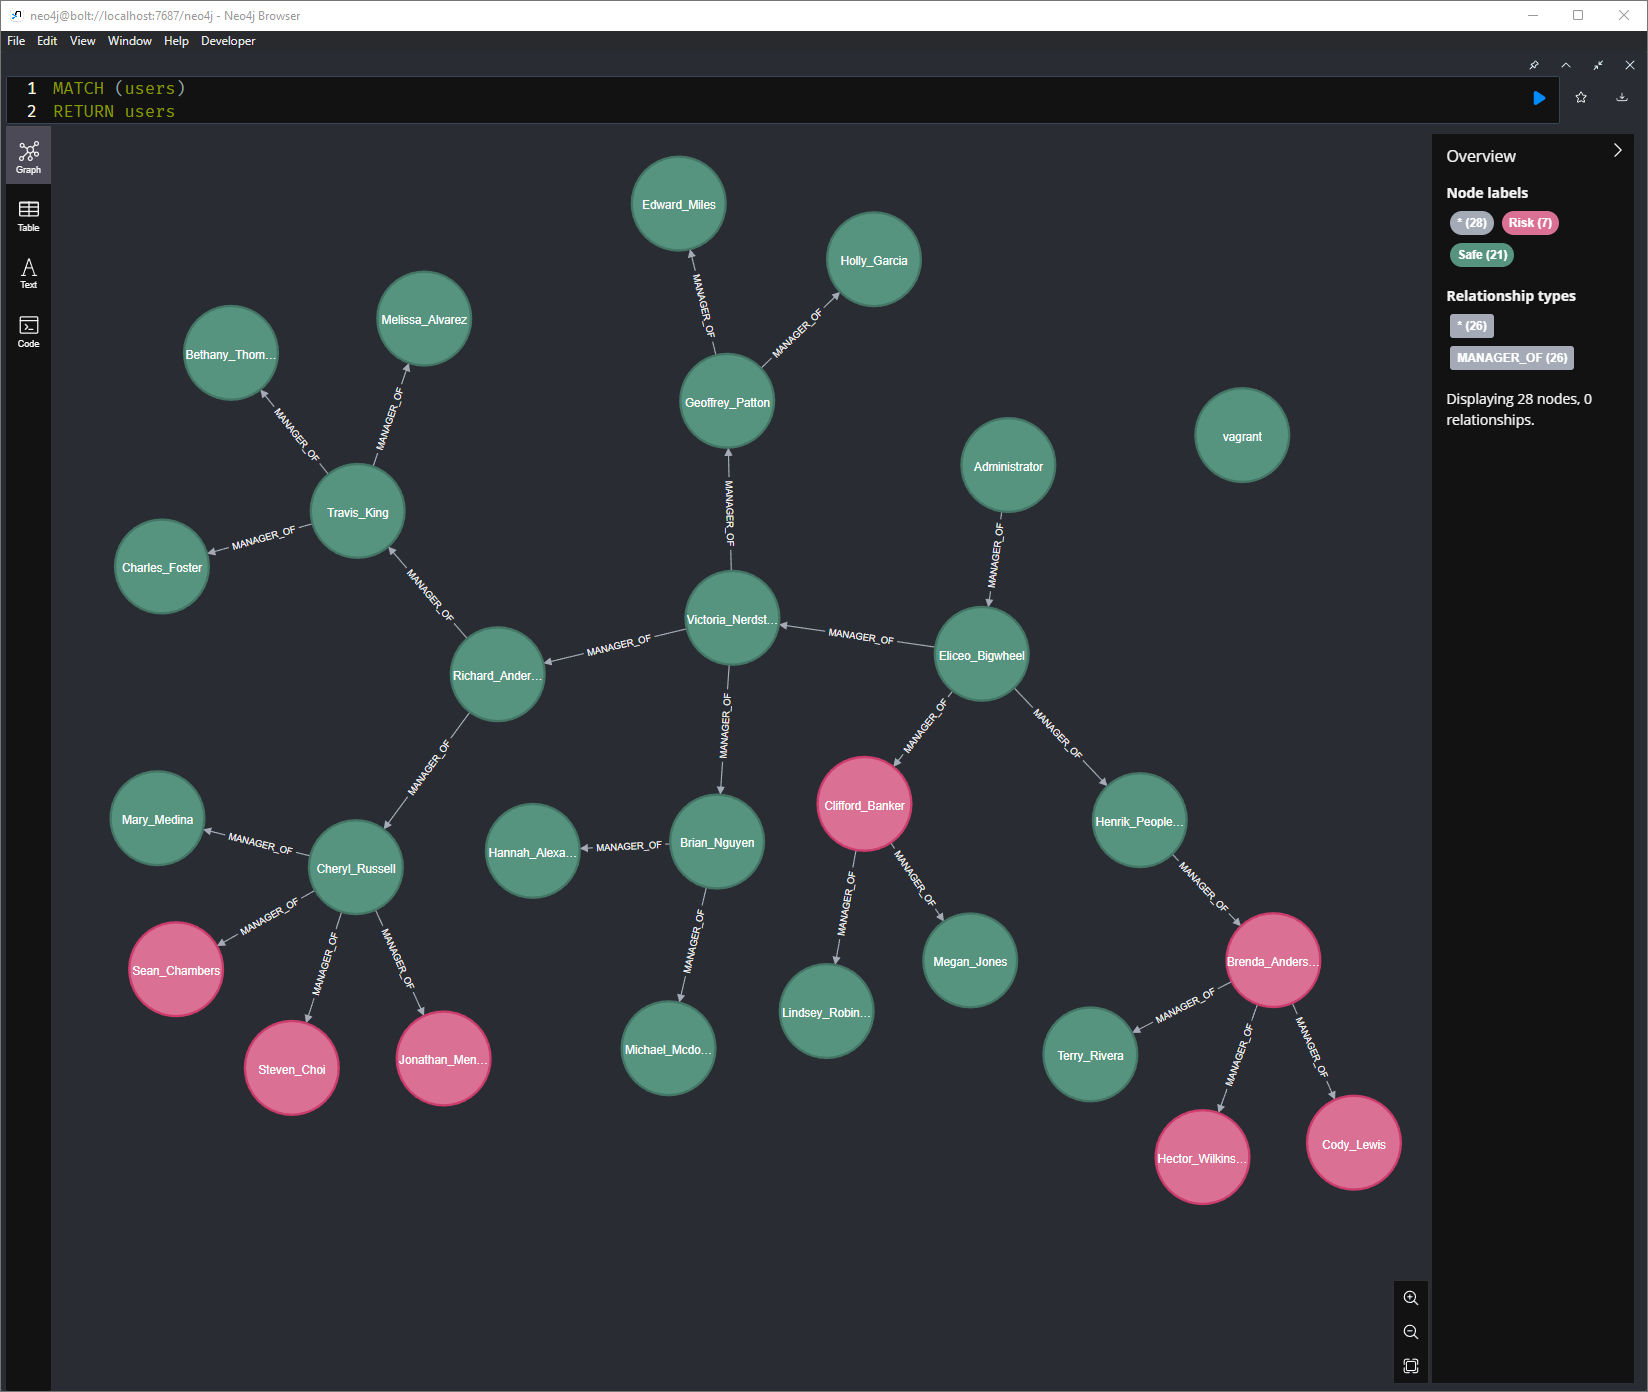
从Active Directory生成基于Neo4j的组织结构图,叠加密码审计中受损用户数据,以可视化密码卫生较差的部门。
 trickest/inventory
面向 800 多个公开漏洞赏金项目的自动化攻击面清点,运行定时子域名枚举、排列、DNS 和 Web 服务器报告工作流。

 dylan-chainguard/cve-2026-22732-poc
演示 CVE-2026-22732 的概念验证,这是 Spring Security 的一个缺陷,其中 setIntHeader("Content-Length") 会丢弃所有安全头,包含易受攻击和已修补的构建版本。
 markqvist/reticulum
基于密码学的网络协议栈,用于通过 LoRa、分组无线电、WiFi 及各种媒介构建不可阻挡的网络。
 rhinosecuritylabs/pacu
AWS 利用框架,专为测试 Amazon Web Services 环境的安全性而设计。
 overspace-labs/hae
模块化的Burp Suite扩展,用于对HTTP和WebSocket流量进行细粒度高亮显示和敏感数据提取,从而实现高效的安全分析。
 aflplusplus/libafl
高级模糊测试库 - 用Rust将你的模糊测试器组装在一起!跨核心和机器扩展。支持Windows、Android、MacOS、Linux、no_std等平台。
 hashtopolis/server
Hashtopolis - 分布式密码破解与 Hashcat
 zcutlip/bowcaster
基于 Python 的漏洞利用开发框架,包含载荷、编码器和反向连接服务器,专注于 MIPS CPU 架构,但设计为支持模块化多架构。
 skyblueeternal/cve-2018-1335-exp-gui
GUI版 EXP