#1
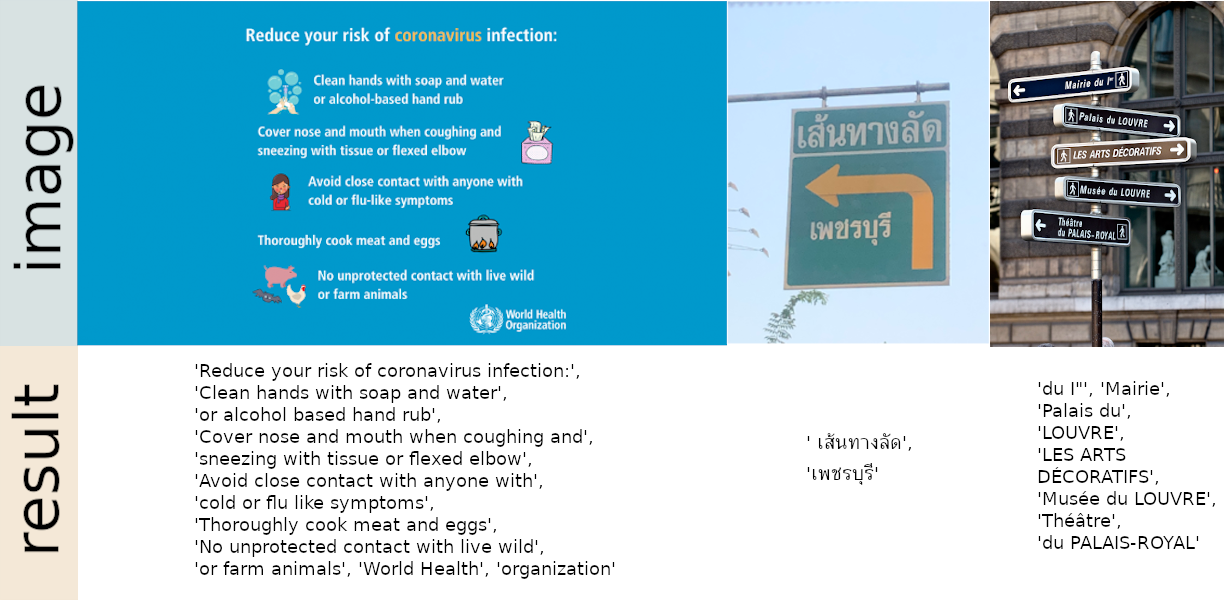
 jaidedai/easyocr
即用型 OCR,支持 80 多种语言及所有主流书写文字,包括拉丁文、中文、阿拉伯文、天城文、西里尔文等。
 la3ar0v/tuxresponse
自动化Linux事件响应脚本,包含实时分类、内存获取(LiME)、磁盘镜像、YARA扫描和HTML报告生成。
 kyle41111/ai-file
一个用于 Mythic C2 框架的监听器配置文件,利用 AI 供应商的文件 API
 whispergate/msteams
通过 Microsoft Graph API 将代理流量隧道传输到 Microsoft Teams 频道的 Mythic C2 配置文件,支持 AES256 加密、抖动、终止日期和代理。
 clickswave/limeyard
一个故意存在漏洞的 Docker 实验环境,具有可路由的 DNS 资产和每个目标对应的机器可读答案密钥,可在本地对扫描器的精确率、召回率和范围进行评分。
 tesseract-ocr/tesseract
开源 OCR 引擎,采用 LSTM 神经网络模型,可通过 CLI、C/C++ 库和 API 从图像和扫描文档中提取 100 多种语言的文本。
 shuffle/shuffle
Open-source security orchestration, automation, and response (SOAR) platform with a visual workflow editor, prebuilt security app integrations, and…
 mobile-shell/mosh
支持间歇性连接、IP漫游和高延迟链路的推测性本地回显的远程终端应用。使用基于UDP的AES-128加密和基于SSH的身份验证。
 jiangsir404/poc-s
POC-T强化版本 POC-S , 用于红蓝对抗中快速验证Web应用漏洞, 对功能进行强化以及脚本进行分类添加,自带dnslog等, 平台补充来自vulhub靶机及其他开源项目的高可用POC
 immunityinc/libptrace
一个事件驱动的多核进程调试、跟踪和操作框架。
 adamwhitehat/judge-jury-and-executable
一款文件系统取证分析扫描与威胁狩猎工具。可在MFT和操作系统层面扫描文件系统,并将数据存储于SQL、SQLite或CSV中。利用SQL的强大功能与语法,可对威胁与数据进行探查。

 cogensec/gideon
用于威胁情报、漏洞研究、IOC分析和红队行动的自主安全运营代理。支持双模式操作,具有模块化技能,用于CVE研究、后渗透、载荷生成和AI驱动的防御分析。
 michal-pielka/punchline
基于 Rust 的点对点加密通讯工具,使用 Noise IK 和 UDP NAT 打洞
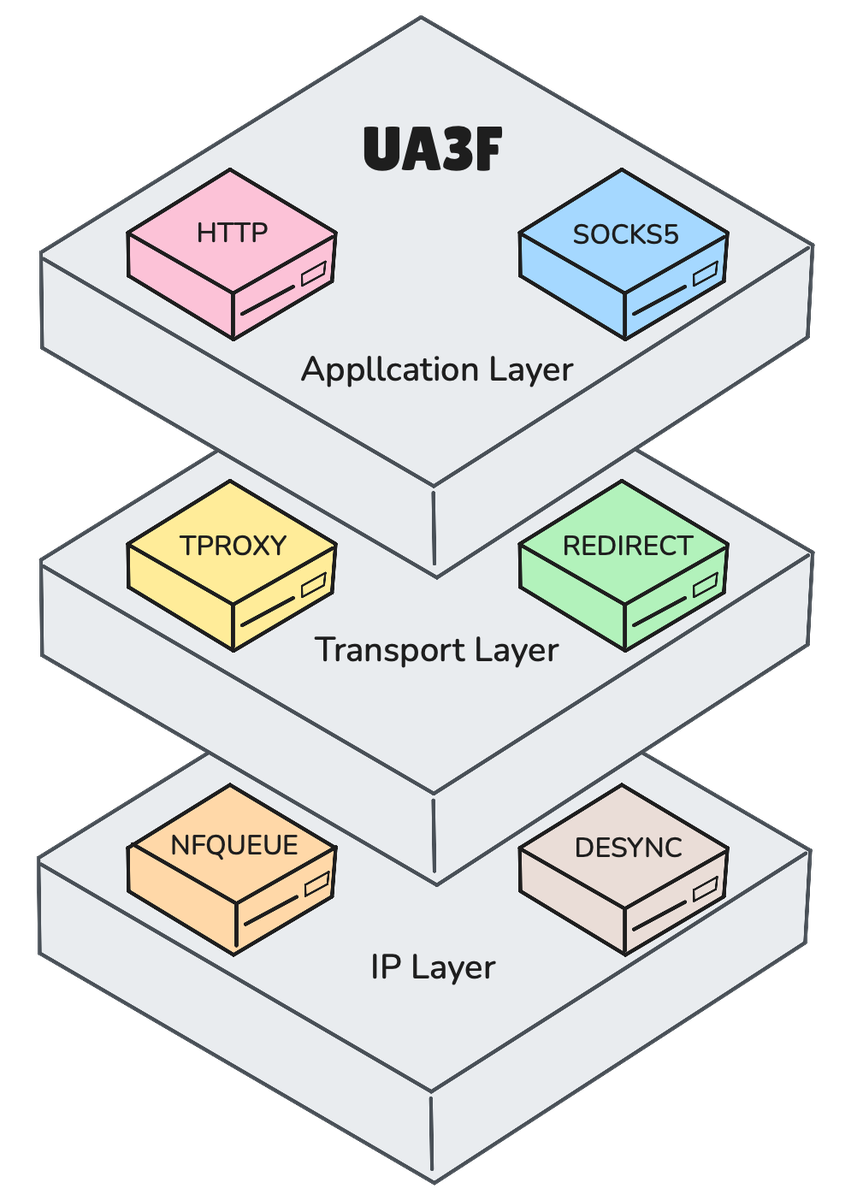 sunbk201/ua3f
Transparent HTTP(S) rewriting proxy supporting HTTP, SOCKS5, TPROXY, REDIRECT and NFQUEUE modes with HTTPS MitM, rule-based header/body rewriting and…
 vighnesh91/ipaforge
无依赖的 Python CLI,用于解包、检查、编辑和重建 iOS .ipa 归档文件,在保留 Mach-O 二进制文件和签名包的同时将 plist 和字符串转换为 XML。