#1

 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
 cveproject/cvelistv5
CVE JSON 5 格式的官方 CVE 列表缓存

 cyb3rxp/awesome-soc
一个精选的知识库,用于构建、运行和完善 SOC(包括 CSIRT)。
 domcyrus/rustnet
针对终端进行按进程的网络监控,具备深度包检测功能。跨平台,沙箱化。
 pavel-odintsov/fastnetmon
支持 sFlow/Netflow/IPFIX/SPAN 的极速 DDoS 传感器
 rspamd/rspamd
垃圾邮件过滤和电子邮件处理框架,支持正则表达式规则、统计分析、自定义 Lua 插件和用于 MTA 集成的外部黑名单。
 apurvsinghgautam/dark-web-osint-tools
暗网 OSINT 工具
 withsecureopensource/chainsaw
快速搜索并追踪 Windows 取证痕迹
 yamato-security/hayabusa
多线程Windows事件日志取证时间线生成器和威胁狩猎工具,完全支持Sigma规则,生成CSV/JSON时间线,供Elastic Stack、Timesketch和Timeline Explorer分析。
 cipher387/api-s-for-osint
用于收集电话号码、地址、域名等信息的API列表
 cisagov/malcolm
容器化网络流量分析套件,可摄取PCAP、Zeek日志和Suricata警报,通过OpenSearch Dashboards和Arkime进行自动规范化、丰富和关联。
 deepfence/threatmapper
开源云原生应用保护平台 (CNAPP)
 thinkst/opencanary
低资源蜜罐,模拟常见网络服务以检测入侵后的攻击者活动,具备可扩展的协议模块和可配置的告警功能。
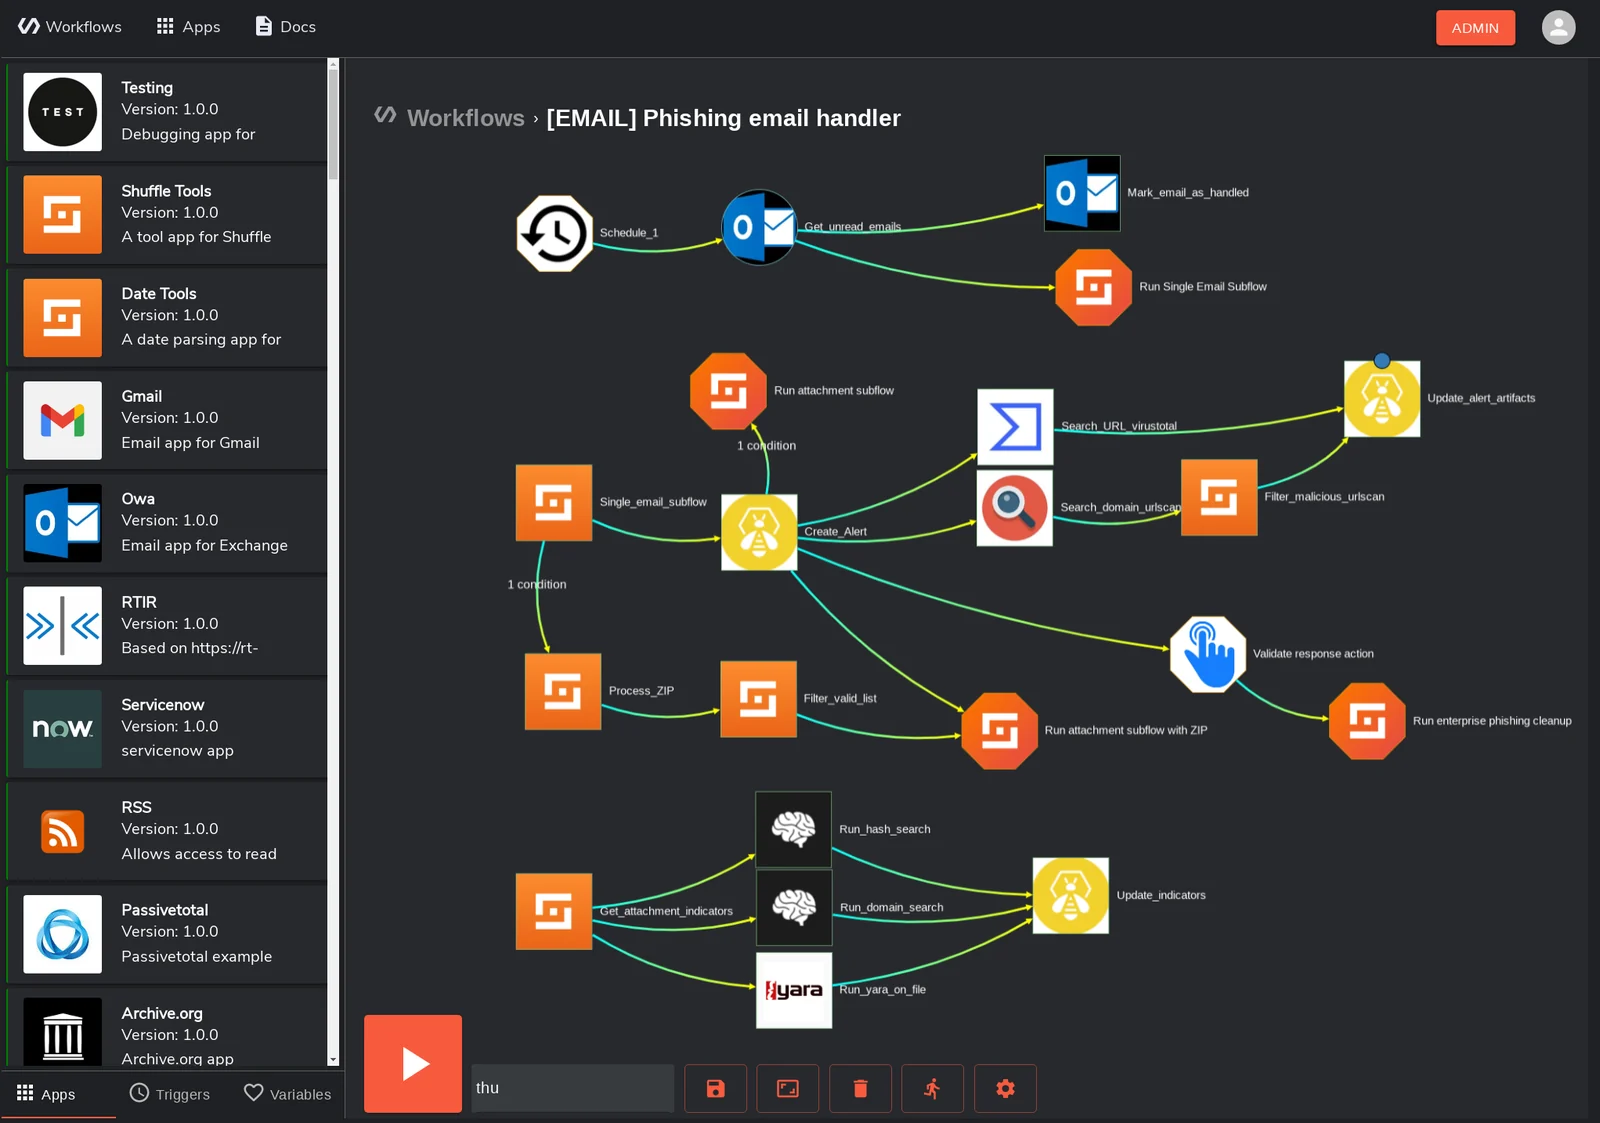 shuffle/shuffle
开源安全编排、自动化与响应(SOAR)平台,提供可视化工作流编辑器、预构建的安全应用集成,以及面向 SOC 团队的混合资源共享。