#1


 kubeshark/kubeshark
基于 eBPF 的 Kubernetes 网络可观测性。以完整的 K8s 上下文索引 L4/L7 流量,无需密钥即可解密 TLS。AI 代理可通过 MCP 查询,人类可通过仪表盘查询。
 stamparm/maltrail
实时恶意流量检测系统,利用公共黑名单、静态恶意软件痕迹和启发式分析,识别 DNS、HTTP 和 IP 流量中的威胁。
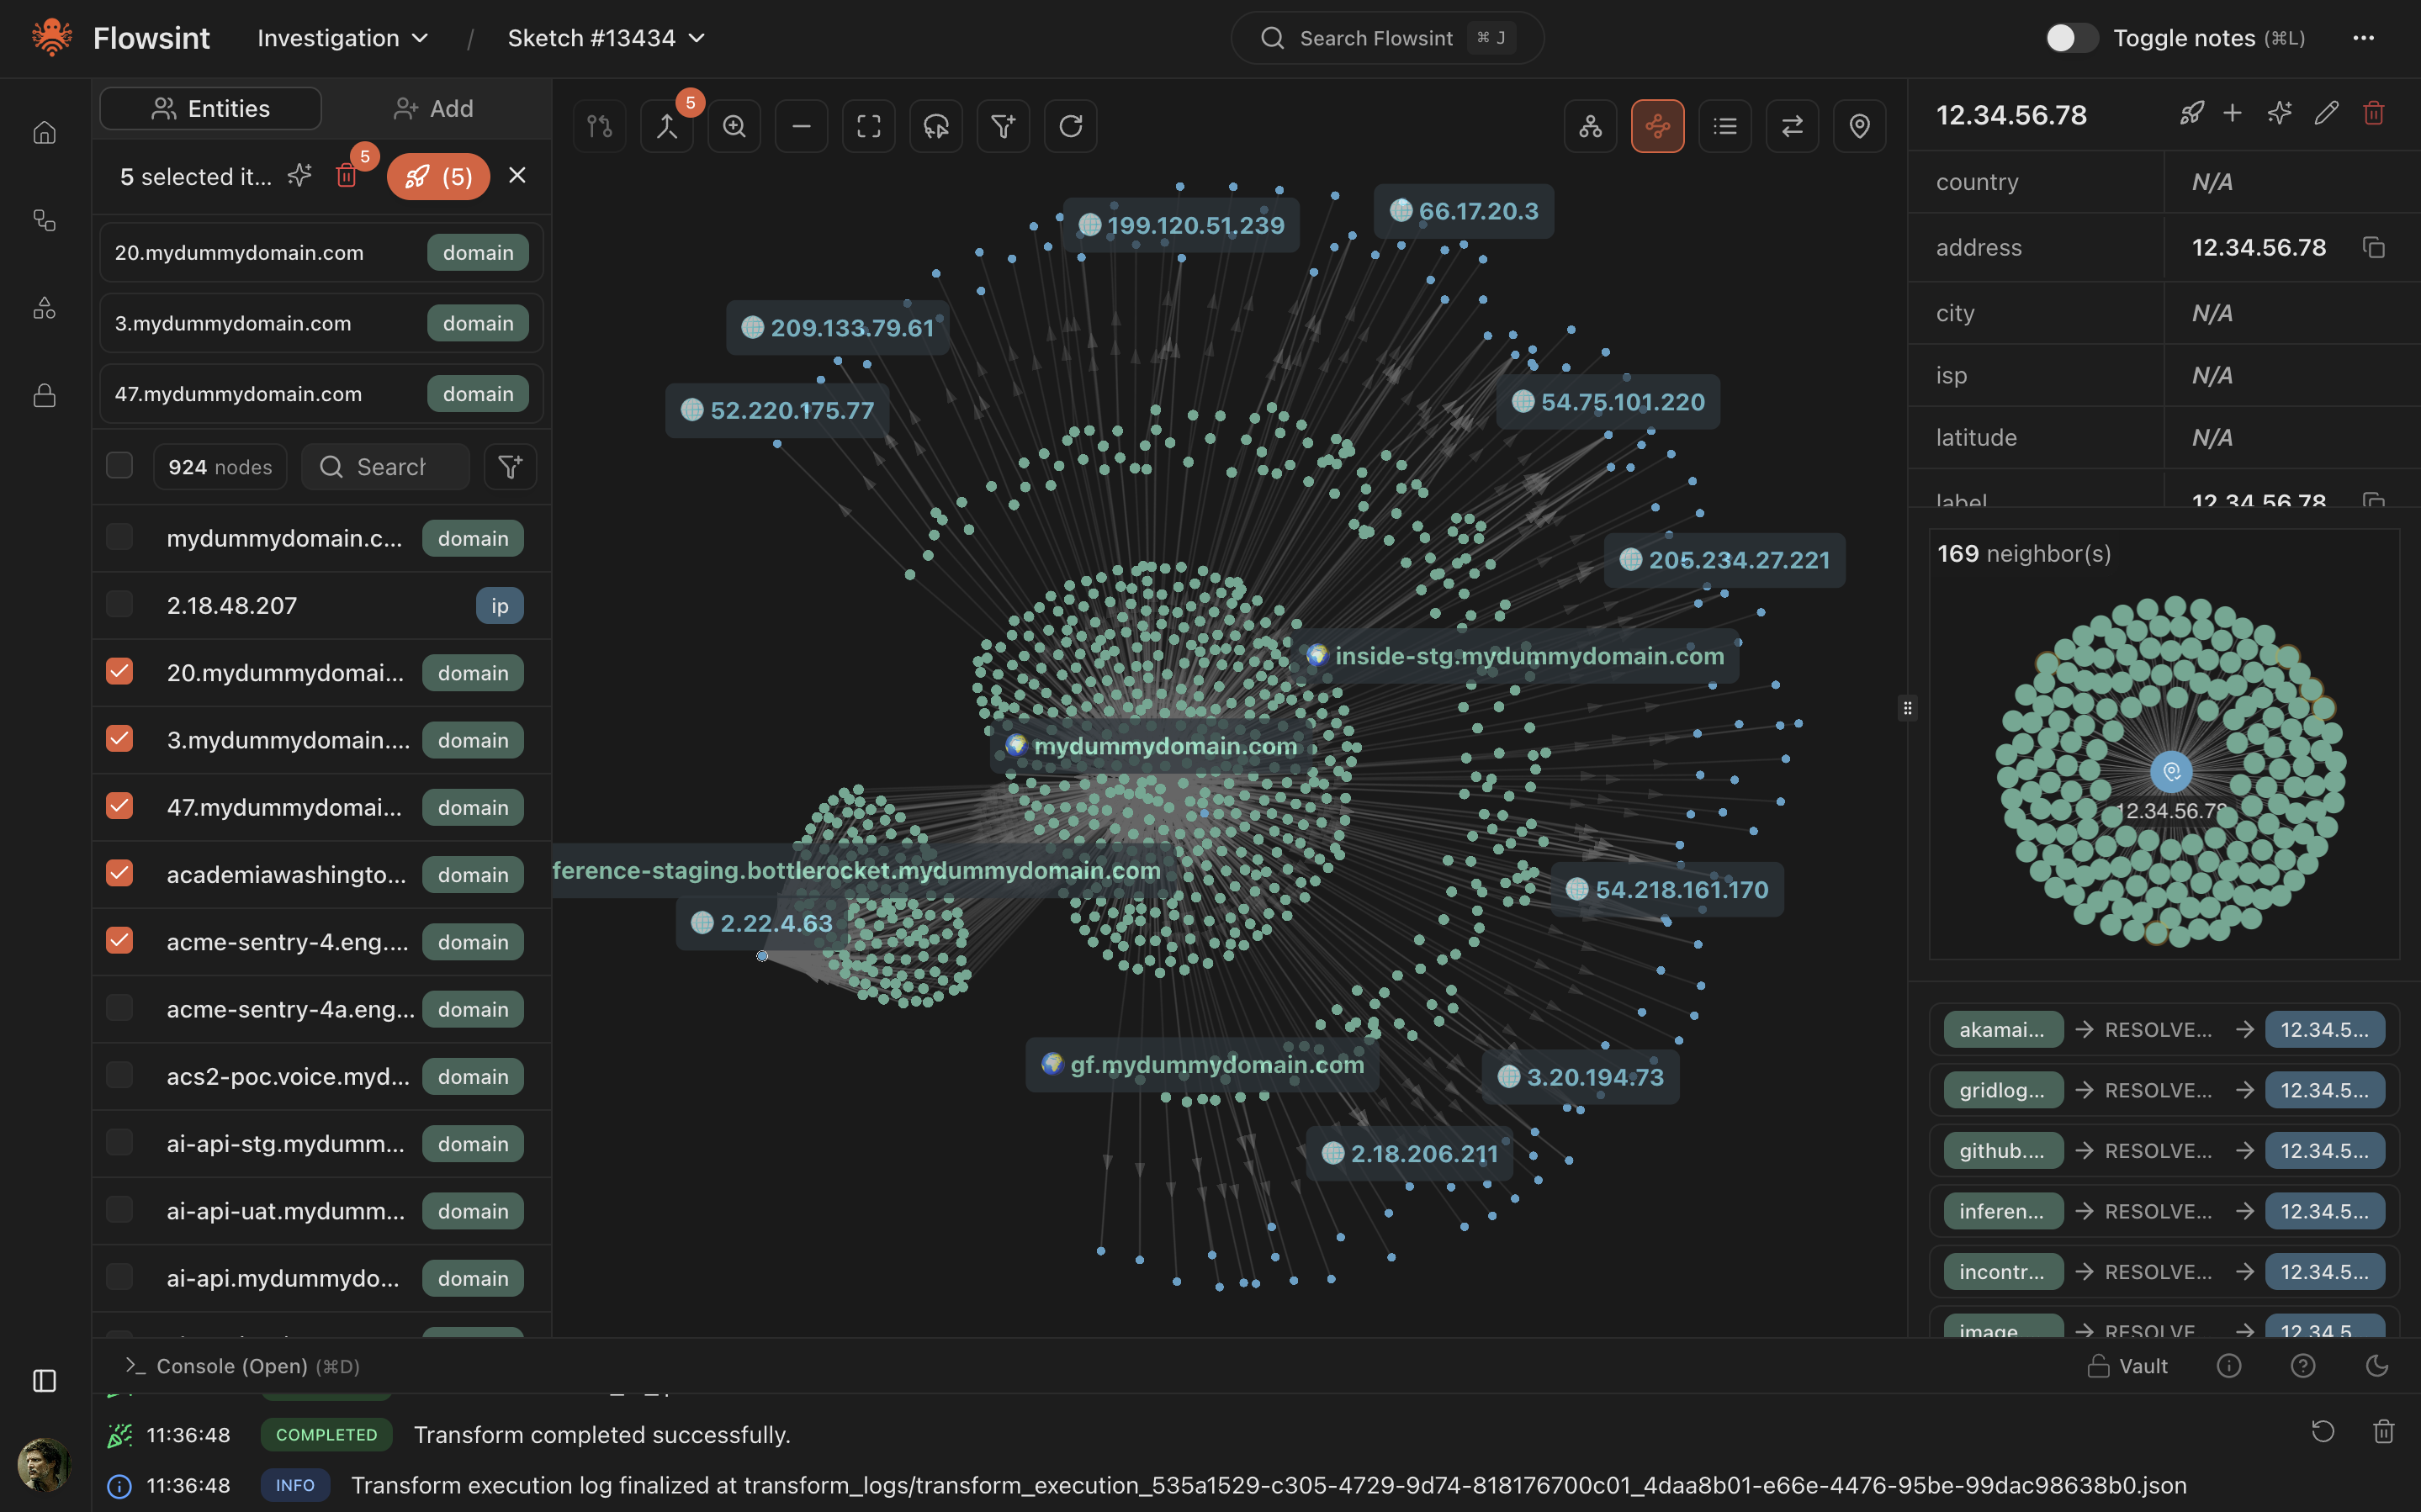 reconurge/flowsint
一个用于可视化、灵活且可扩展的基于图形的调查的现代平台。适用于网络安全分析师和调查人员。
 arkime/arkime
Arkime 是一个开源的、大规模、全包捕获、索引和数据库系统。
 astrosp/awesome-osint-list
📡 为网络安全专业人员、研究人员和漏洞赏金猎人提供的综合性OSINT工具集。主题包括:信息收集、反向搜索、红队、信任与安全、人工智能。
 slowmist/knowledge-base
Curated knowledge base of blockchain security research, audit reports, guides, and translations covering smart contracts, cryptography, and AI…
 cowrie/cowrie
Cowrie SSH/Telnet 蜜罐 https://docs.cowrie.org/
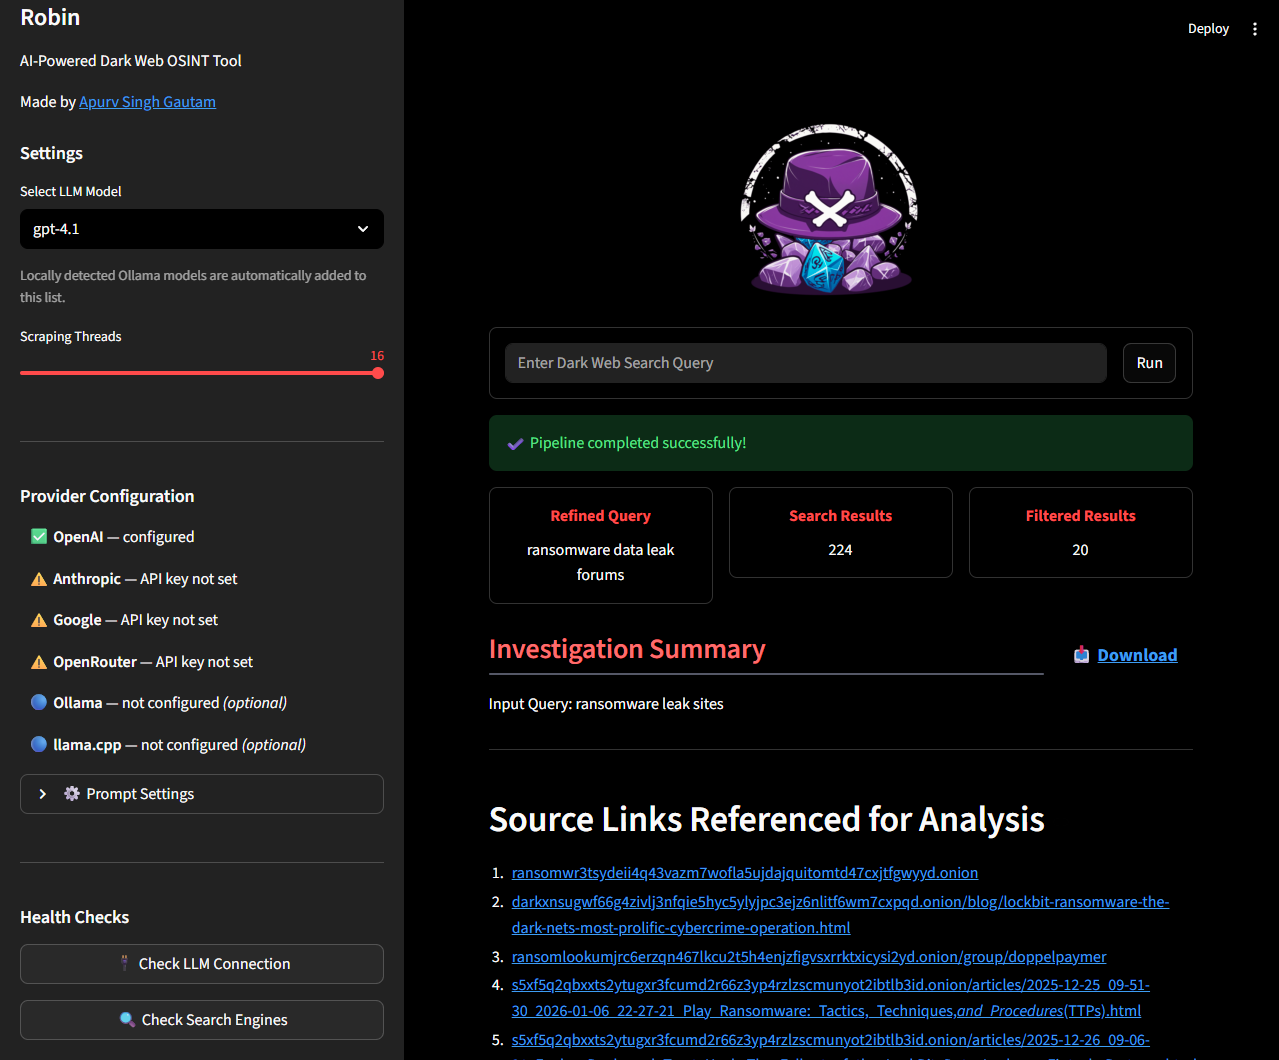 apurvsinghgautam/robin
AI 驱动的暗网 OSINT 工具,利用 LLM 优化查询、过滤搜索结果并生成调查摘要,支持 Web UI 和 Docker。
 mandiant/capa
基于规则的静态和动态分析工具,可识别PE、ELF、.NET和shellcode文件中的功能,并将其映射到MITRE ATT&CK技术,用于恶意软件分类。
 swiftonsecurity/sysmon-config
带注释的Sysmon配置模板,用于高质量Windows事件跟踪、威胁狩猎和事件响应。设计为系统监控教程和自定义起点。
 blackorbird/apt_report
有趣的APT报告合集及一些特殊IOC
 ossf/scorecard
OpenSSF Scorecard - 开源项目的安全健康指标
 a-poc/blueteam-tools
蓝队/事件响应的工具与技术
 devsecops/awesome-devsecops
一份权威的 awesome devsecops 工具列表,由社区实验和贡献协助完成。
 netalertx/netalertx
集中式网络可见性和持续的资产发现。监控设备,检测变化,并在分布式网络中保持感知。