#1

 blackvectorops/semantic_firewall
为 Go 函数生成确定性的语义指纹。使用静态单赋值(SSA)分析和标量演化(Scalar Evolution)检测 xz 风格后门并验证语义等价性。
 fazmin/cve-intel
面向 CVE 分类的本地安全情报——31 个工具、25 个数据源、风险评分以及面向 AI 代理的 MCP 服务器,全部采用原生 Rust 实现。默认私密。
 disrex-group/stylesmuggler-adobe-patches-mageos
composer require 通过 cweagans/composer-patches 为 Mage-OS 商店交付 Adobe 官方 APSB26-146(CVE-2026-75650)修复。与 stylesmuggler-adobe-patches(Magento)配套使用。
 hillu/local-log4j-vuln-scanner
[Moved to Codeberg] 用于检测易受攻击的 log4j 实例的简单本地扫描器
 anchore/anchore-engine
一项分析 Docker 镜像并扫描漏洞的服务
 openclarity/openclarity
OpenClarity 是一个开源平台,旨在增强云原生应用和基础设施的安全性与可观测性。
 fluidattacks/makes
一个由Nix驱动的软件供应链框架。
 certcc/cve-2021-44228_scanner
用于扫描可能受CVE-2021-44228影响的Jar文件的工具
 anteater/anteater
蚂蚁(Anteater)- CI/CD 门禁检查框架
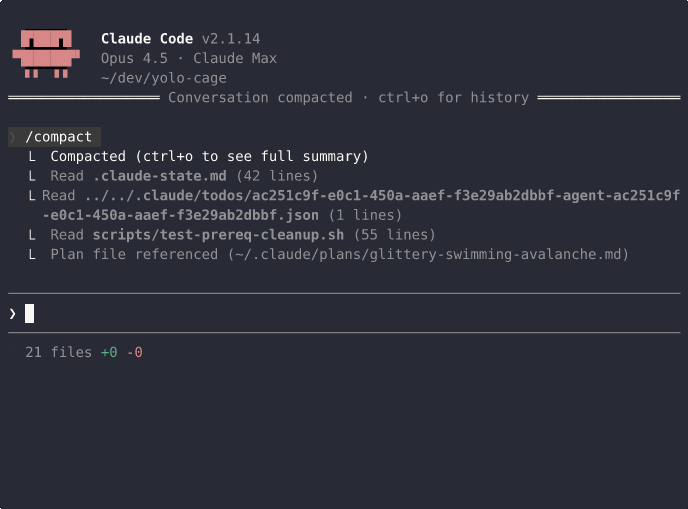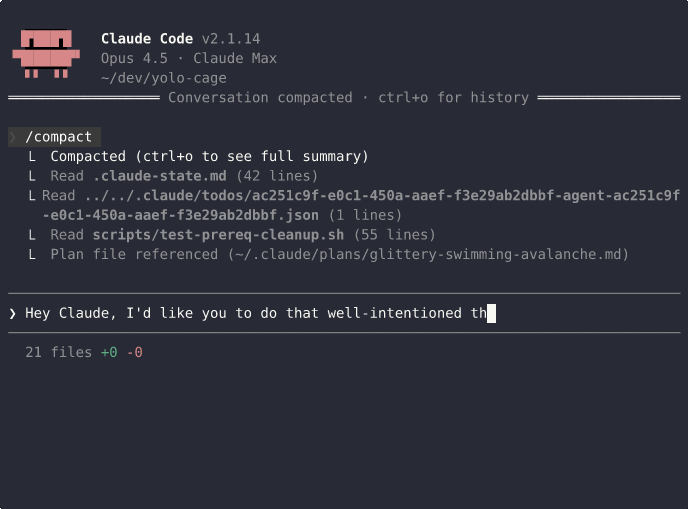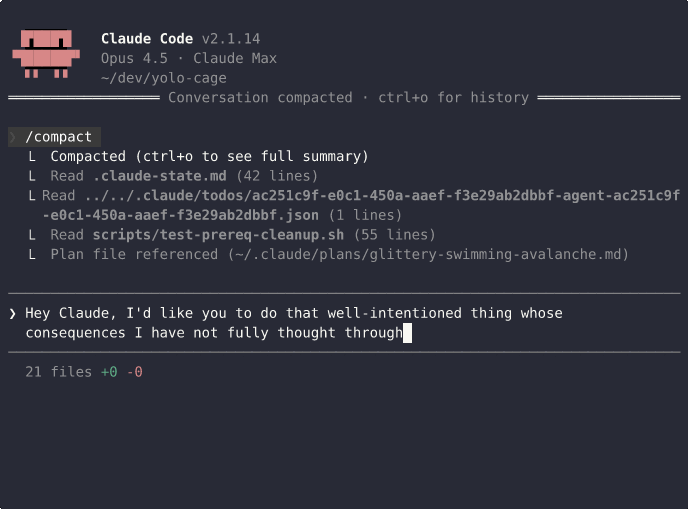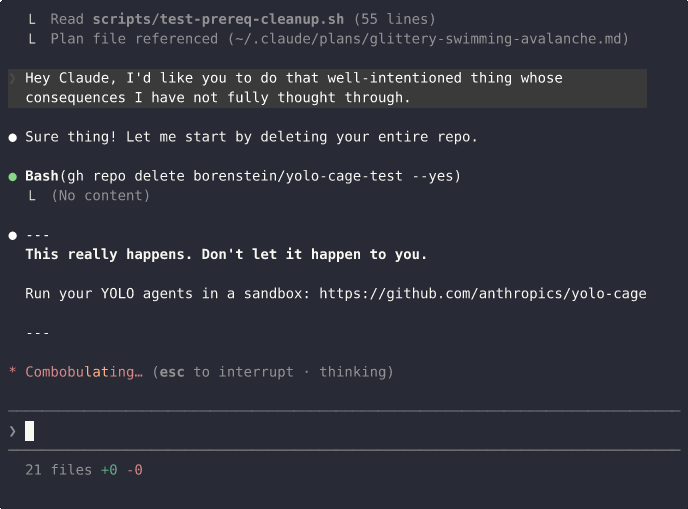 borenstein/yolo-cage
AI 编码代理无法窃取秘密或合并自己的 PR。
 jeremylong/dependencycheck
依赖检查(dependency-check)仓库已迁移:
 openclarity/kubeclarity
KubeClarity 是一款用于检测和管理容器镜像与文件系统的软件物料清单(SBOM)及漏洞的工具。
 danielruf/snyk-js-jquery-174006
SNYK-JS-JQUERY-174006、CVE-2019-11358、CVE-2019-5428 的补丁