#1
 qi-scape/scan-shai-hulud
检测 CVE-2026-45321 Mini Shai-Hulud 供应链攻击 — 扫描发现涵盖 TanStack、Mistral AI、UiPath、OpenSearch、Guardrails AI 的 170 个 npm 和 2 个 PyPI 恶意包。
 nnatsopoulos/xz-backdoor-research
CVE-2024-3094 XZ Utils 后门研究 - 攻击面可视化工具、系统漏洞检查器及通用 Linux CVE 评估工具
 ag3ntsc4rn/autorun-audit
Find code that runs without you asking: repo files that execute on folder open (VS Code tasks, agent hooks, MCP, devcontainers) and Python…

 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
 niffyhunt/wraithwall-toolkit
从生产平台提取的欺骗工程工具,该平台将实时攻击者流量、供应链金丝雀令牌、蜜罐日志 → MITRE ATT&CK 评分,以及一个已签名、可版本化的欺骗配置规范。纯 Python,MIT。
 vinnimarcon/log4j-updater
Log4J 更新器 Bash 脚本,用于在多台机器上自动化框架更新过程并防止 CVE-2021-44228。
 yamory/cve-2021-32804
基于 Docker 的 CVE-2021-32804 重现环境,这是一个影响 npm 的 node-tar 中的路径遍历漏洞,配有逐步利用脚本。
 csirttrizna/cve-2024-55587
CVE-2024-55587 在 libarchive 中的概念验证漏洞利用,演示了通过恶意 ZIP 文件进行的不安全解压。
 10cks/cve-2024-32002-exp
# CVE-2024-32002 的 Bash PoC,利用恶意子模块和符号链接的 Git clone,在 Windows 和 macOS 上执行任意命令。
 geeksikhsecurity/ai-tool-poisoning-guard
Claude Code、Codex 和 Cursor 的免费安全基线规则:将 MCP 工具描述视为不受信任的输入(OWASP MCP Top 10 MCP03、CVE-2025-54136)。
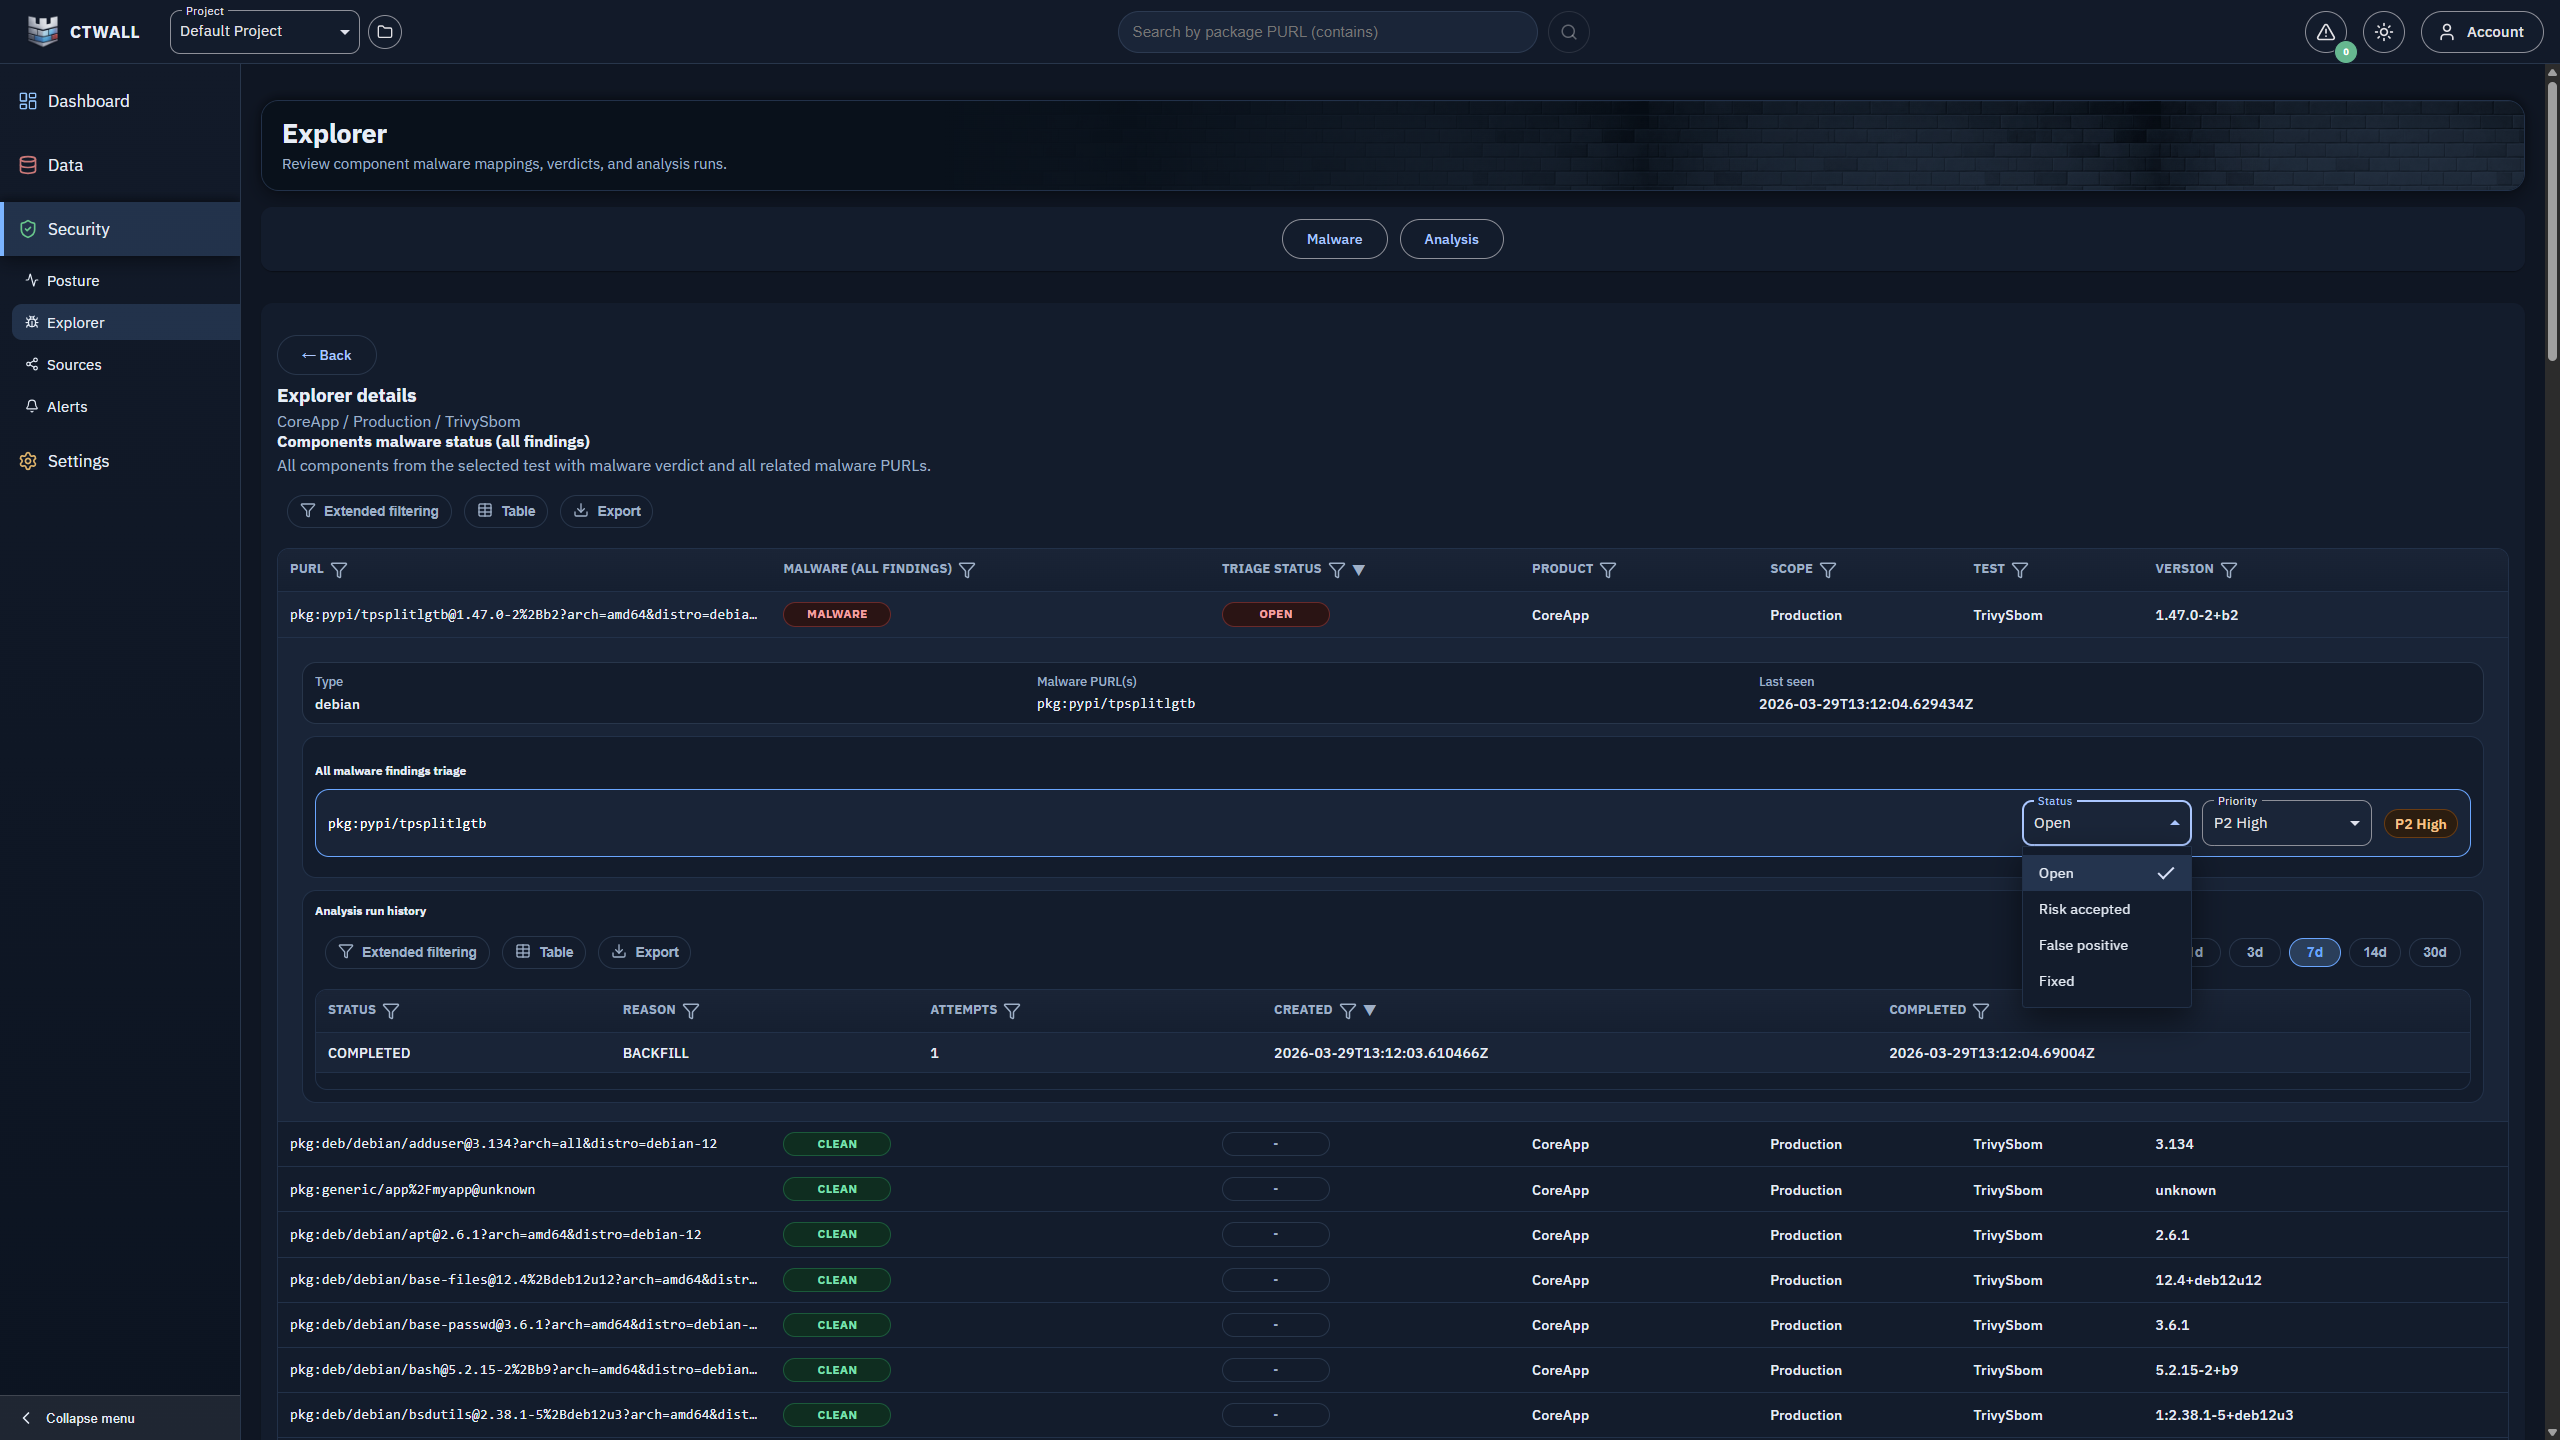 cybergabisoft/ctwall
CTWall (ChainThreatWall) 平台通过使用SBOM/BOM数据来识别软件供应链中的恶意软件,帮助安全、DevOps和产品团队更快地做出风险决策。
 bfengj/cve-2024-32002-exploit
CVE-2024-32002 的概念验证漏洞利用,这是一个 Git 子模块漏洞,可通过精心构造的仓库和符号链接实现任意代码执行。
 tina94happy/spring-web-5xx-mitigated-version
针对 CVE-2016-1000027 Spring Web 的缓解版本。
 helsecert/cve-2021-44228
# Log4j 漏洞指南(CVE-2021-44228、CVE-2021-45046、CVE-2021-45105、CVE-2021-4104、CVE-2019-17571) 包含检测脚本、缓解步骤以及用于识别和修复受影响系统的思维导图。
 bella-bc/xz-backdoor-cve-2024-3094-check
验证您安装的 xz-utils 版本是否受 CVE-2024-3094 后门漏洞影响
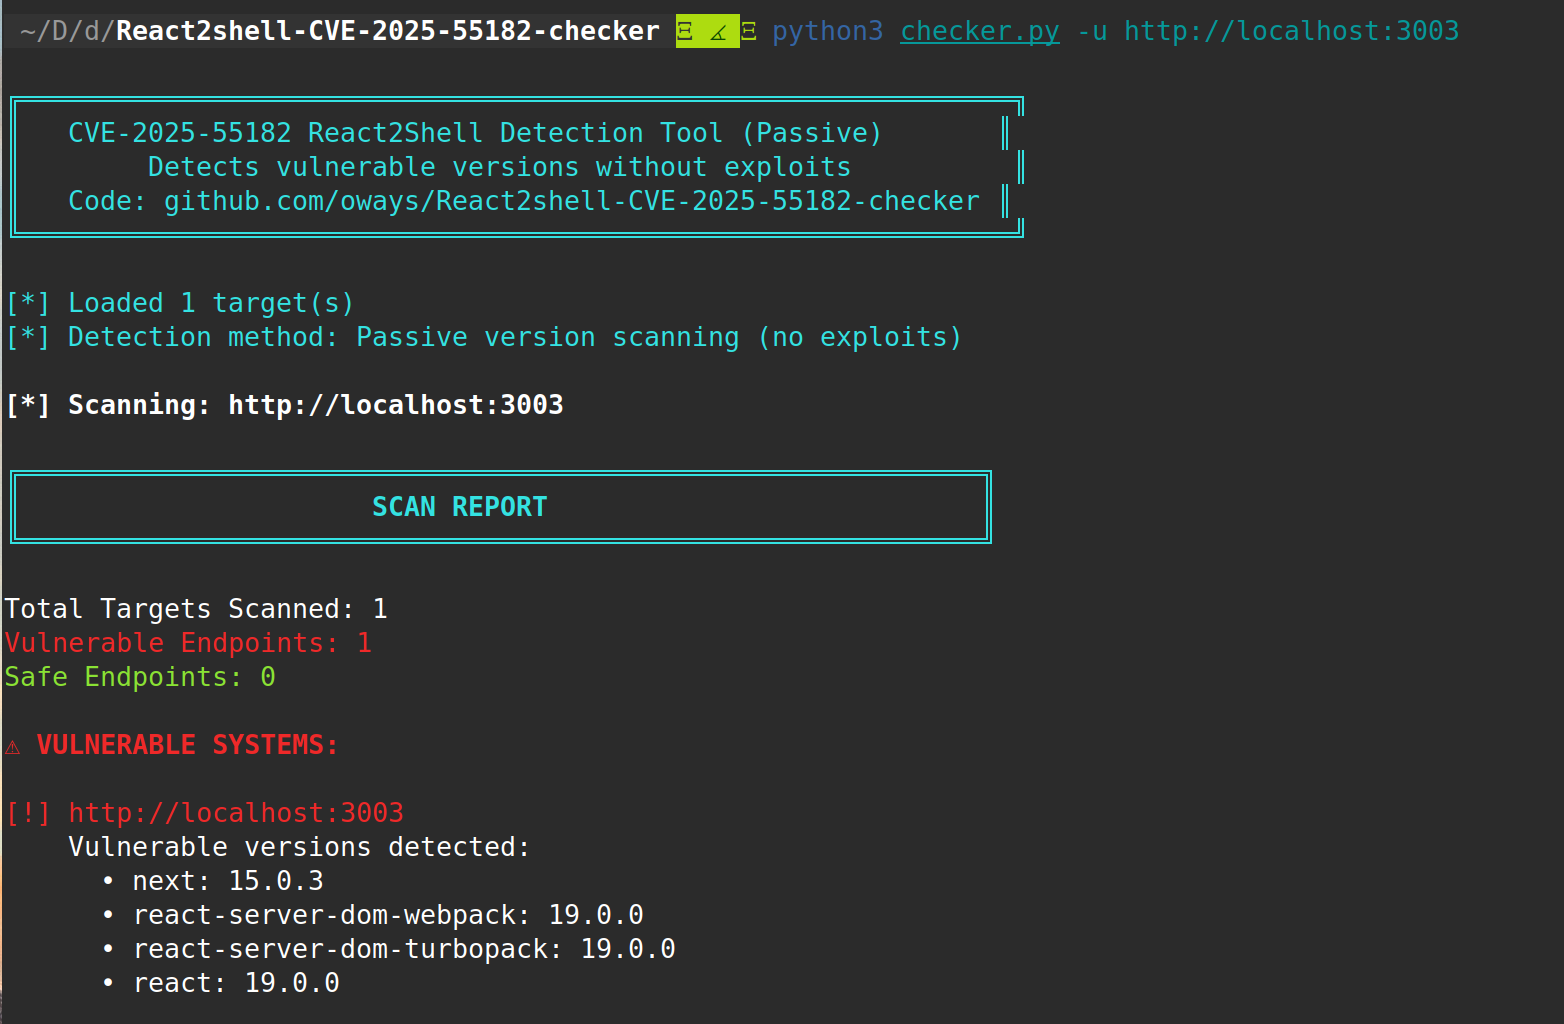 oways/react2shell-cve-2025-55182-checker
被动式 CVE-2025-55182 检测工具,用于识别存在漏洞的 React Server Components。扫描 package.json、JavaScript 包、HTTP 标头和 API 端点,以识别 Web 基础设施中受影响的版本。
 scitotec/log4j-recognizer
一个 Java 辅助工具,用于识别当前 classpath 中的 log4j。