#1
 sshwarts/skillscript
Skillscript — 一种用于编写代理工作流的小型声明式语言。包含运行时、编译器和CLI。
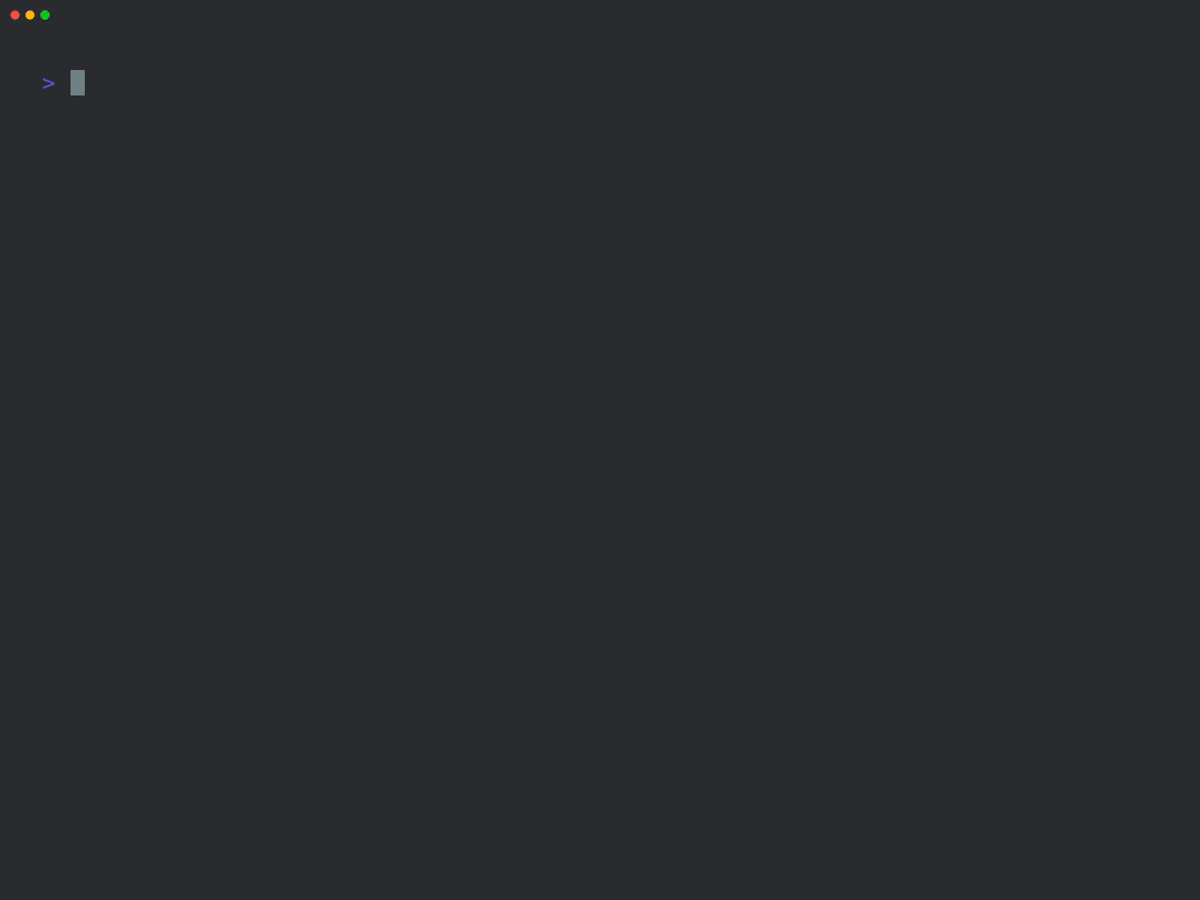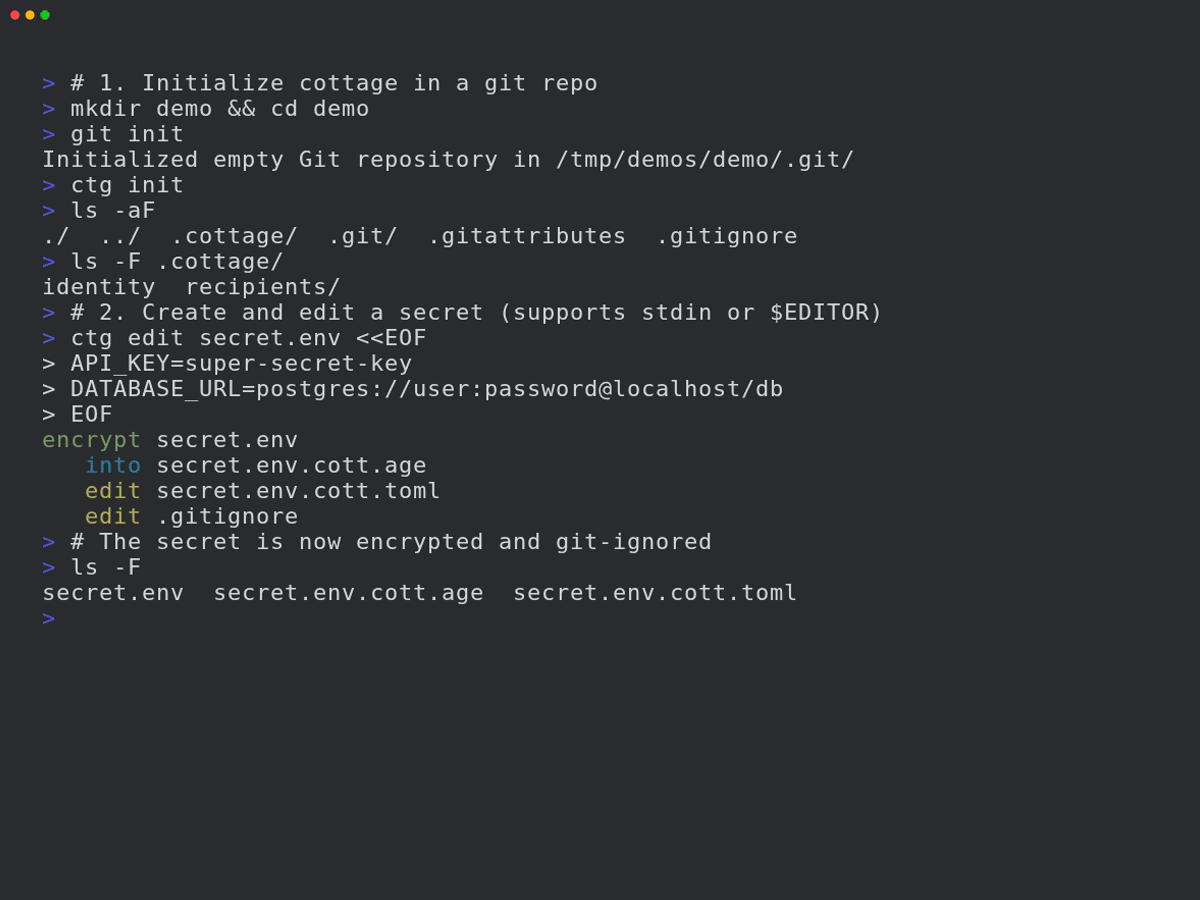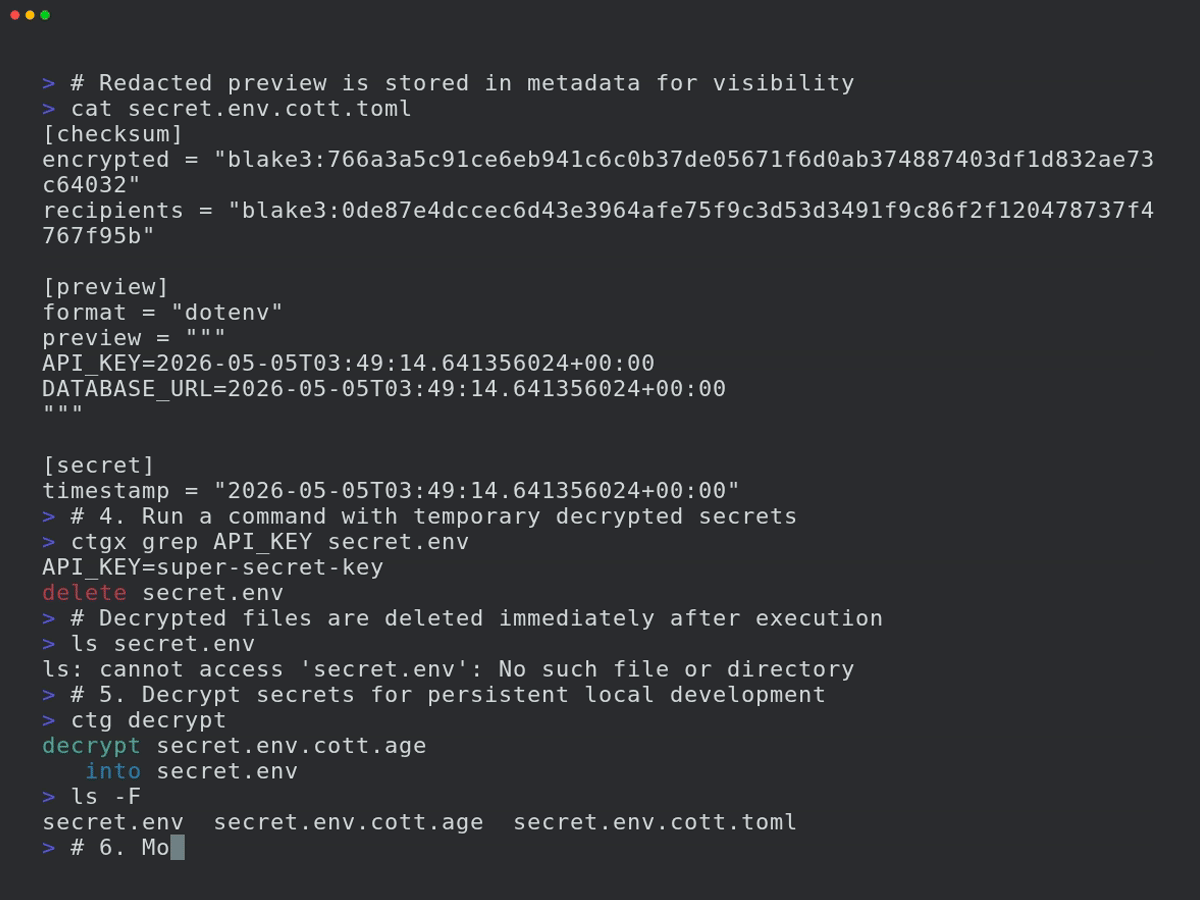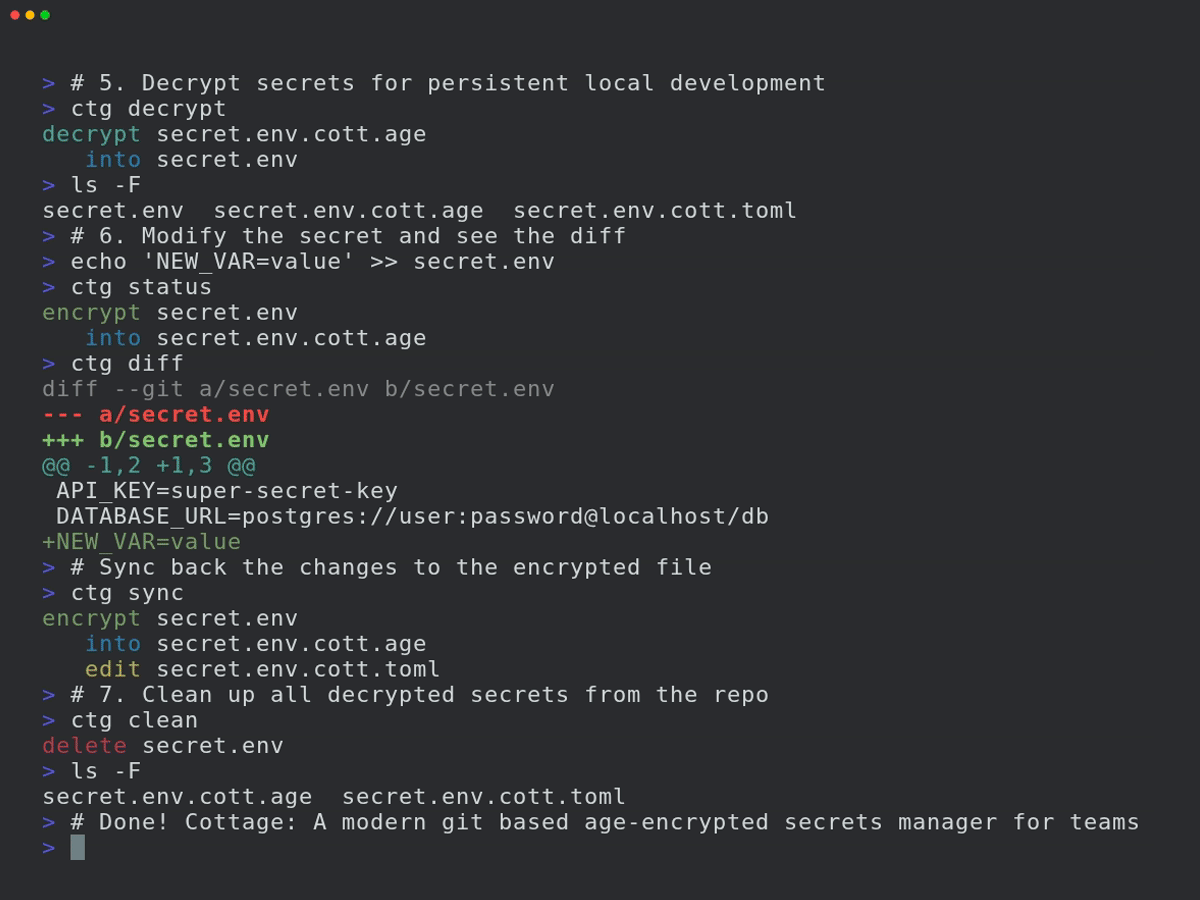 sayanarijit/cottage
A modern git based age-encrypted secrets manager for teams.
 oxsecurity/codetotal
分析任何代码片段、文件或仓库,以检测可能的安全缺陷,如代码中的秘密、开源漏洞、代码安全、漏洞、不安全的IaC以及开源许可证潜在的法律问题。
 wiz-sec-public/githunt
Black Hat Europe 2025 的 The Forensic Trail On GitHub 演示:追踪供应链活动
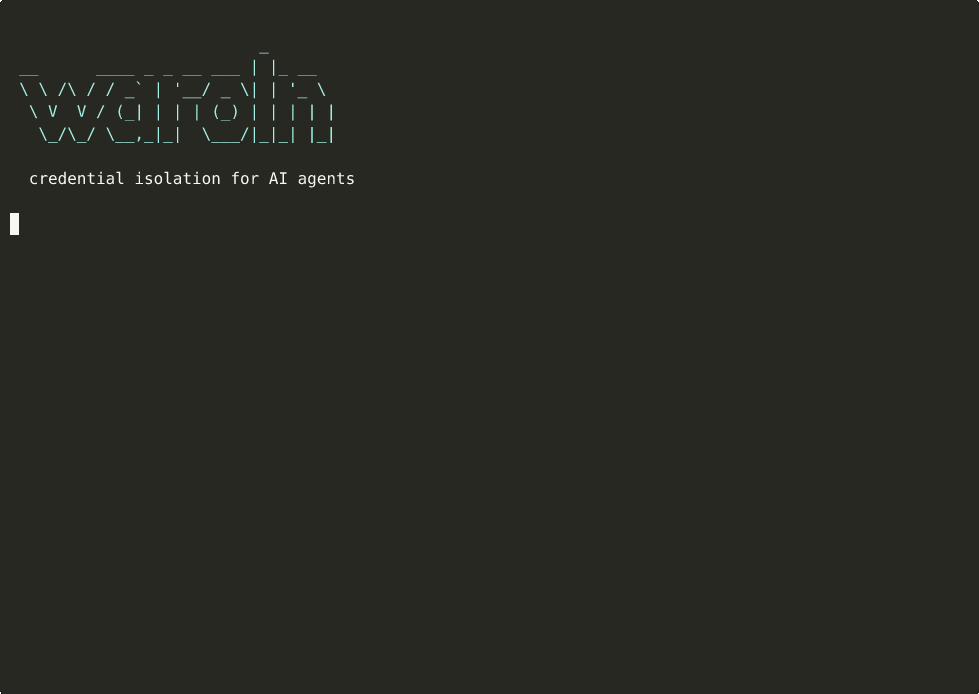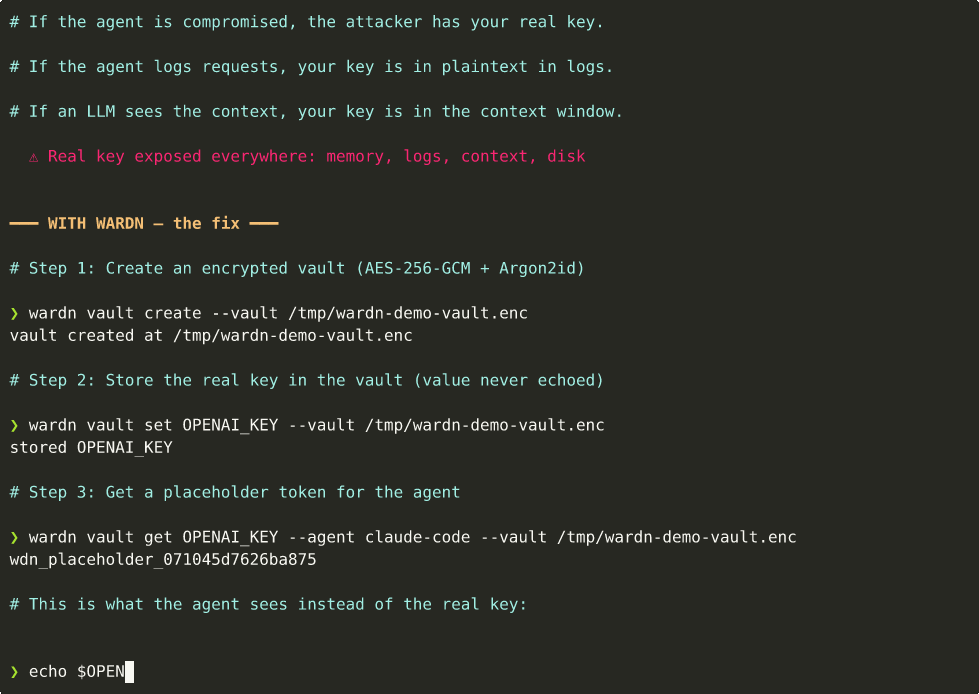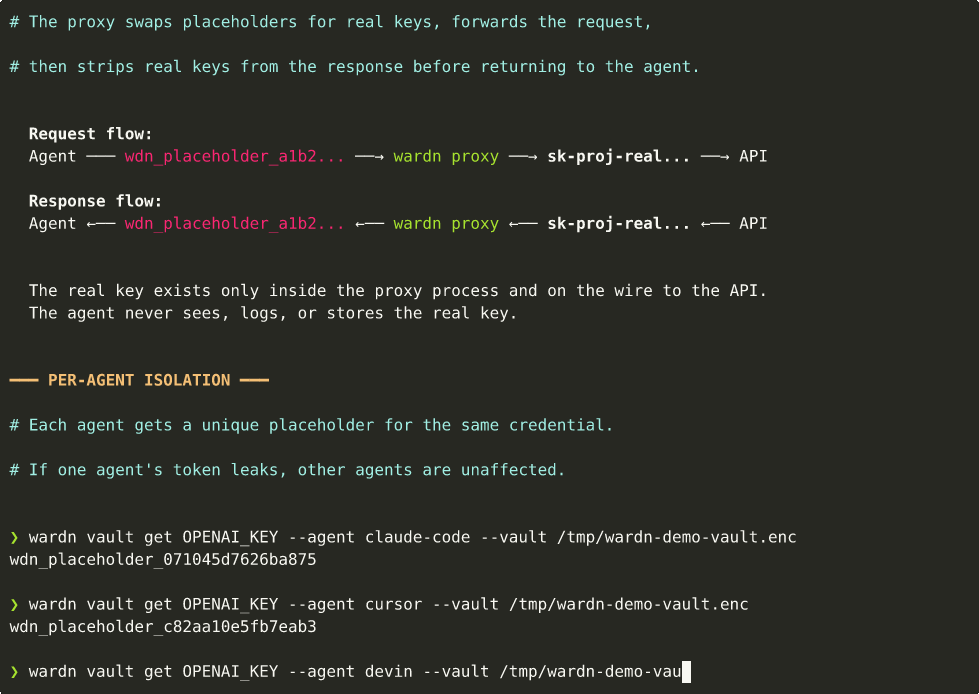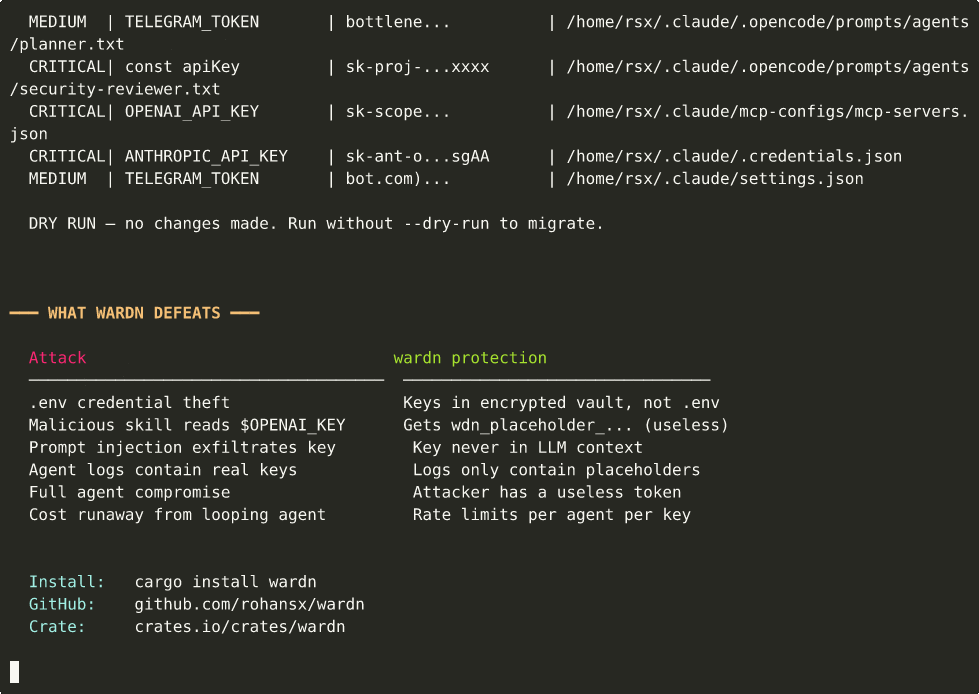 rohansx/wardn
为AI代理提供凭证隔离。代理永远不会看到真实的API密钥 - 结构性保障,而非策略。
 owasp/pscf
OWASP框架,为软件产品提供结构化的安全能力,源自对监管和行业标准的分析,用于指导安全产品管理、实施与合规。
 kavan00/android-projector-c2-malware
对中国Beamer的C2网络的剖析 - SilentSDK-Analysis
 taleliyahu/ai-security-newsletter
AI Security Newsletter - 一份月度 关于AI安全研究、见解、报告、即将举办的活动以及工具与资源的摘要
 adibirzu/openclaw-security-monitor
针对OpenClaw部署的主动安全监控。检测ClawHavoc、AMOS窃密器、CVE-2026-25253、内存投毒和供应链攻击。
 aquasecurity/trivy-repo
Trivy的deb/rpm仓库
 blackvectorops/semantic_firewall
为 Go 函数生成确定性的语义指纹。使用静态单赋值(SSA)分析和标量演化(Scalar Evolution)检测 xz 风格后门并验证语义等价性。
 ammaraskar/github-dev-token-steal-poc
概念验证漏洞利用,演示了通过精心构造的开发工作流触发器窃取 GitHub OAuth 令牌的漏洞,从而实现未授权仓库访问。
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP 框架,对 neocloud 和 AI 数据中心基础设施中的十大安全风险进行编目,涵盖硬件、网络、隔离、管理平面和供应链。
 darkarnium/log4j-cve-detect
针对嵌套二进制文件中 CVE-2021-44228 的检测
 jfrog/cve-2024-3094-tools
基于Shell的扫描器,用于检测文件和目录中的XZ后门(CVE-2024-3094)漏洞,能够快速识别并缓解受感染系统。
 alegrey91/vex8s
将Kubernetes上下文应用于扫描以抑制漏洞
 tejasprasad2008-afk/tracetree
运行时行为分析工具,在Docker中沙箱化可疑包,使用strace跟踪系统调用,将进程级联映射为有向图,并通过YARA签名、机器学习异常检测和时间模式分析检测供应链攻击。