#1

 six2dez/reconftw
reconFTW 是一款旨在通过对目标域运行最佳工具集以执行扫描和发现漏洞的自动侦察工具。
 edoverflow/can-i-take-over-xyz
“我能接管XYZ吗?”——一份服务列表以及如何认领存在悬空DNS记录的(子)域名。
 shuvonsec/claude-bug-bounty
AI-powered bug bounty hunting toolkit that works with or without subscription.
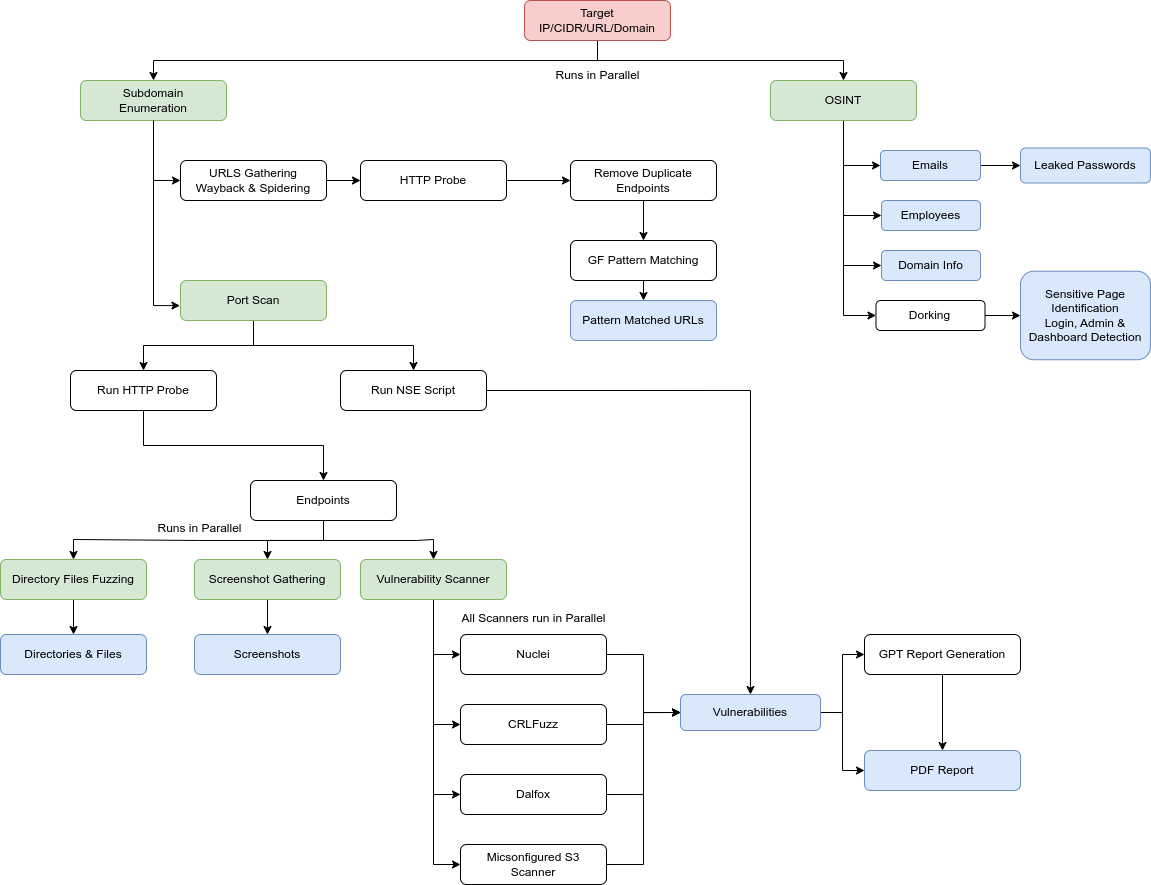 yogeshojha/rengine
reNgine 是一个面向 Web 应用的自动化侦察框架,其核心特点包括:通过引擎实现高度可配置且精简的侦察流程、侦察数据的关联与组织、持续监控、数据库支持,以及简单直观的用户界面。借助 reNgine,渗透测试人员只需极少的配置即可轻松收集侦察信息,而 reNgine…
 tuhinshubhra/red_hawk
一体化的信息收集、漏洞扫描和爬取工具。所有渗透测试人员必备的工具。
 dwisiswant0/awesome-oneliner-bugbounty
一个收集了超棒的单行脚本的集合,特别适用于漏洞赏金技巧。
 k8gege/ladon
Ladon大型内网渗透扫描器,PowerShell、Cobalt Strike插件、内存加载、无文件扫描。含端口扫描、服务识别、网络资产探测、密码审计、高危漏洞检测、漏洞利用、密码读取以及一键GetShell,支持批量A段/B段/C段以及跨网段扫描,支持URL、主机、域名列表扫描等。网络资产探测32…
 findomain/findomain
域识别最快最完整的解决方案。支持截图、端口扫描、HTTP检查、从其他工具导入数据、子域名监控、通过Discord、Slack和Telegram发送告警、多个API密钥来源及更多功能。
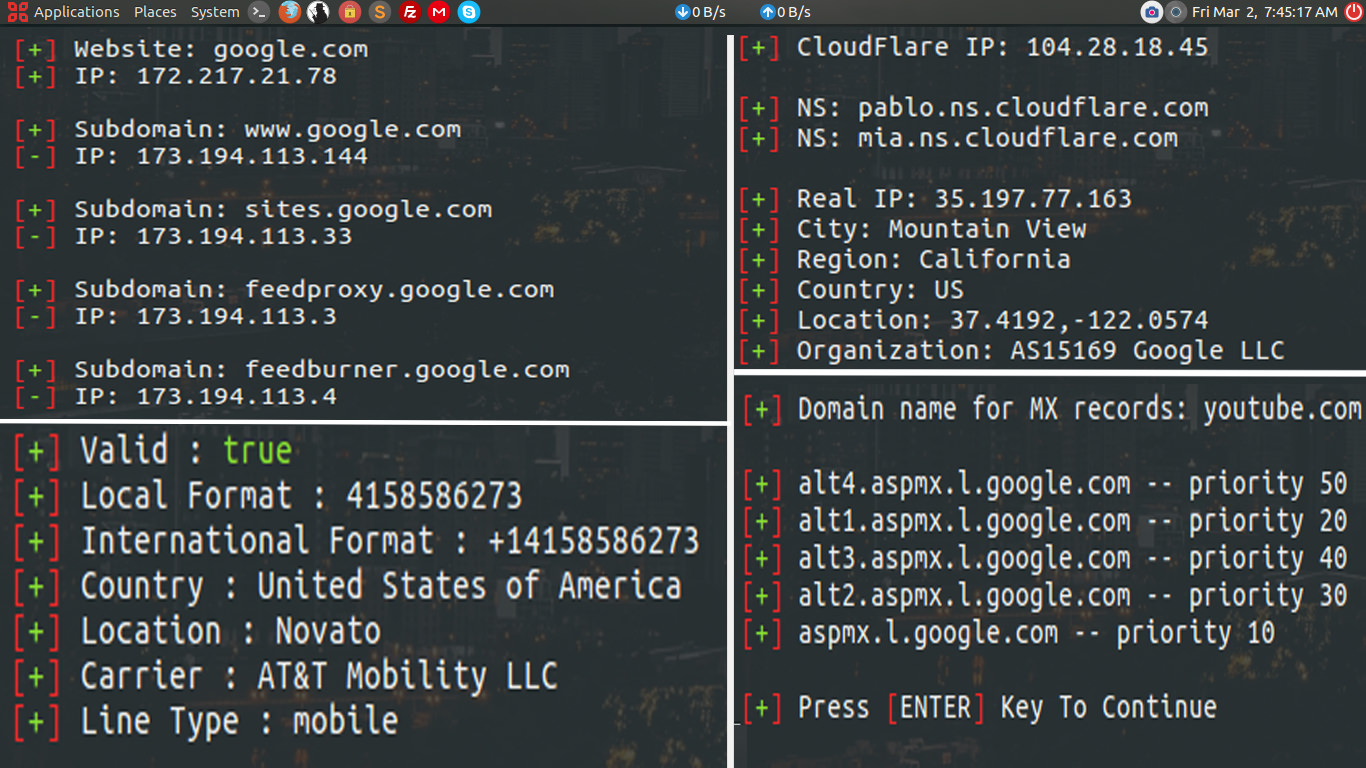 moham3driahi/th3inspector
Th3Inspector 🕵️ 信息收集的最佳工具 🔎
 netspi/microburst
用于评估 Microsoft Azure 安全性的脚本集合
 projectdiscovery/dnsx
dnsx 是一个快速且多功能的 DNS 工具包,允许您使用用户提供的解析器列表运行多个 DNS 查询。
 blechschmidt/massdns
高性能DNS存根解析器,用于批量查询和侦察(子域名枚举)