#1

 projectdiscovery/nuclei
基于 YAML 的快速漏洞扫描器,采用模板驱动的检测引擎,可对 Web 应用、API、网络、DNS 和云基础设施进行自动化安全测试。
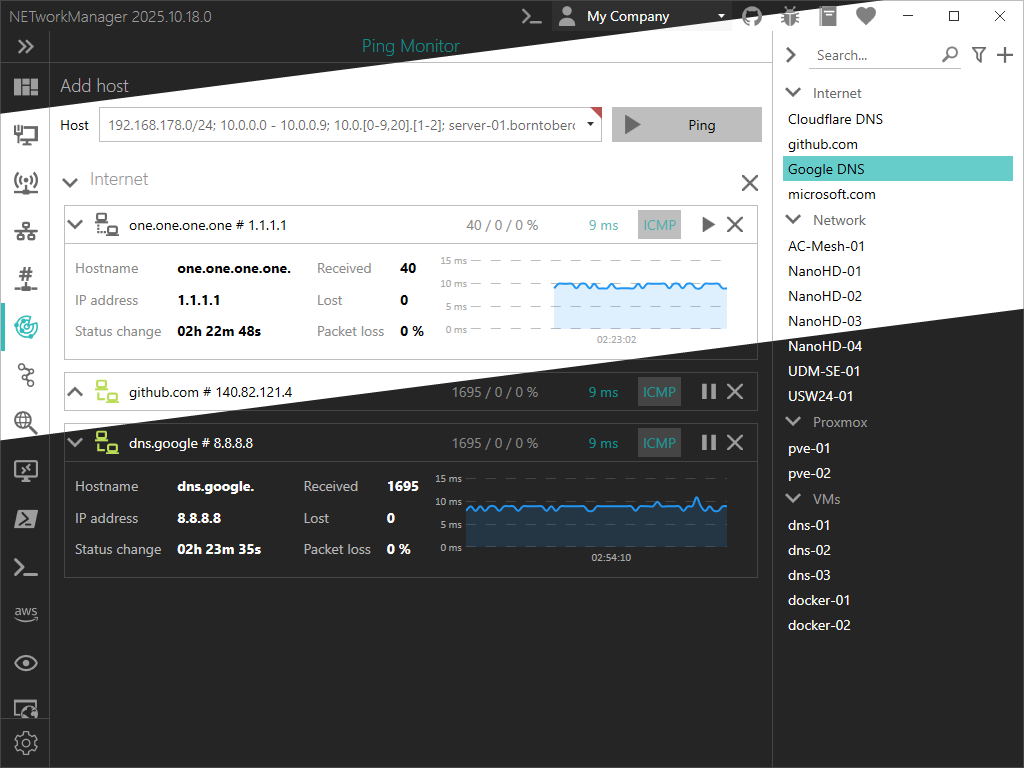 borntoberoot/networkmanager
一个强大的开源工具,用于网络管理和网络问题排查!
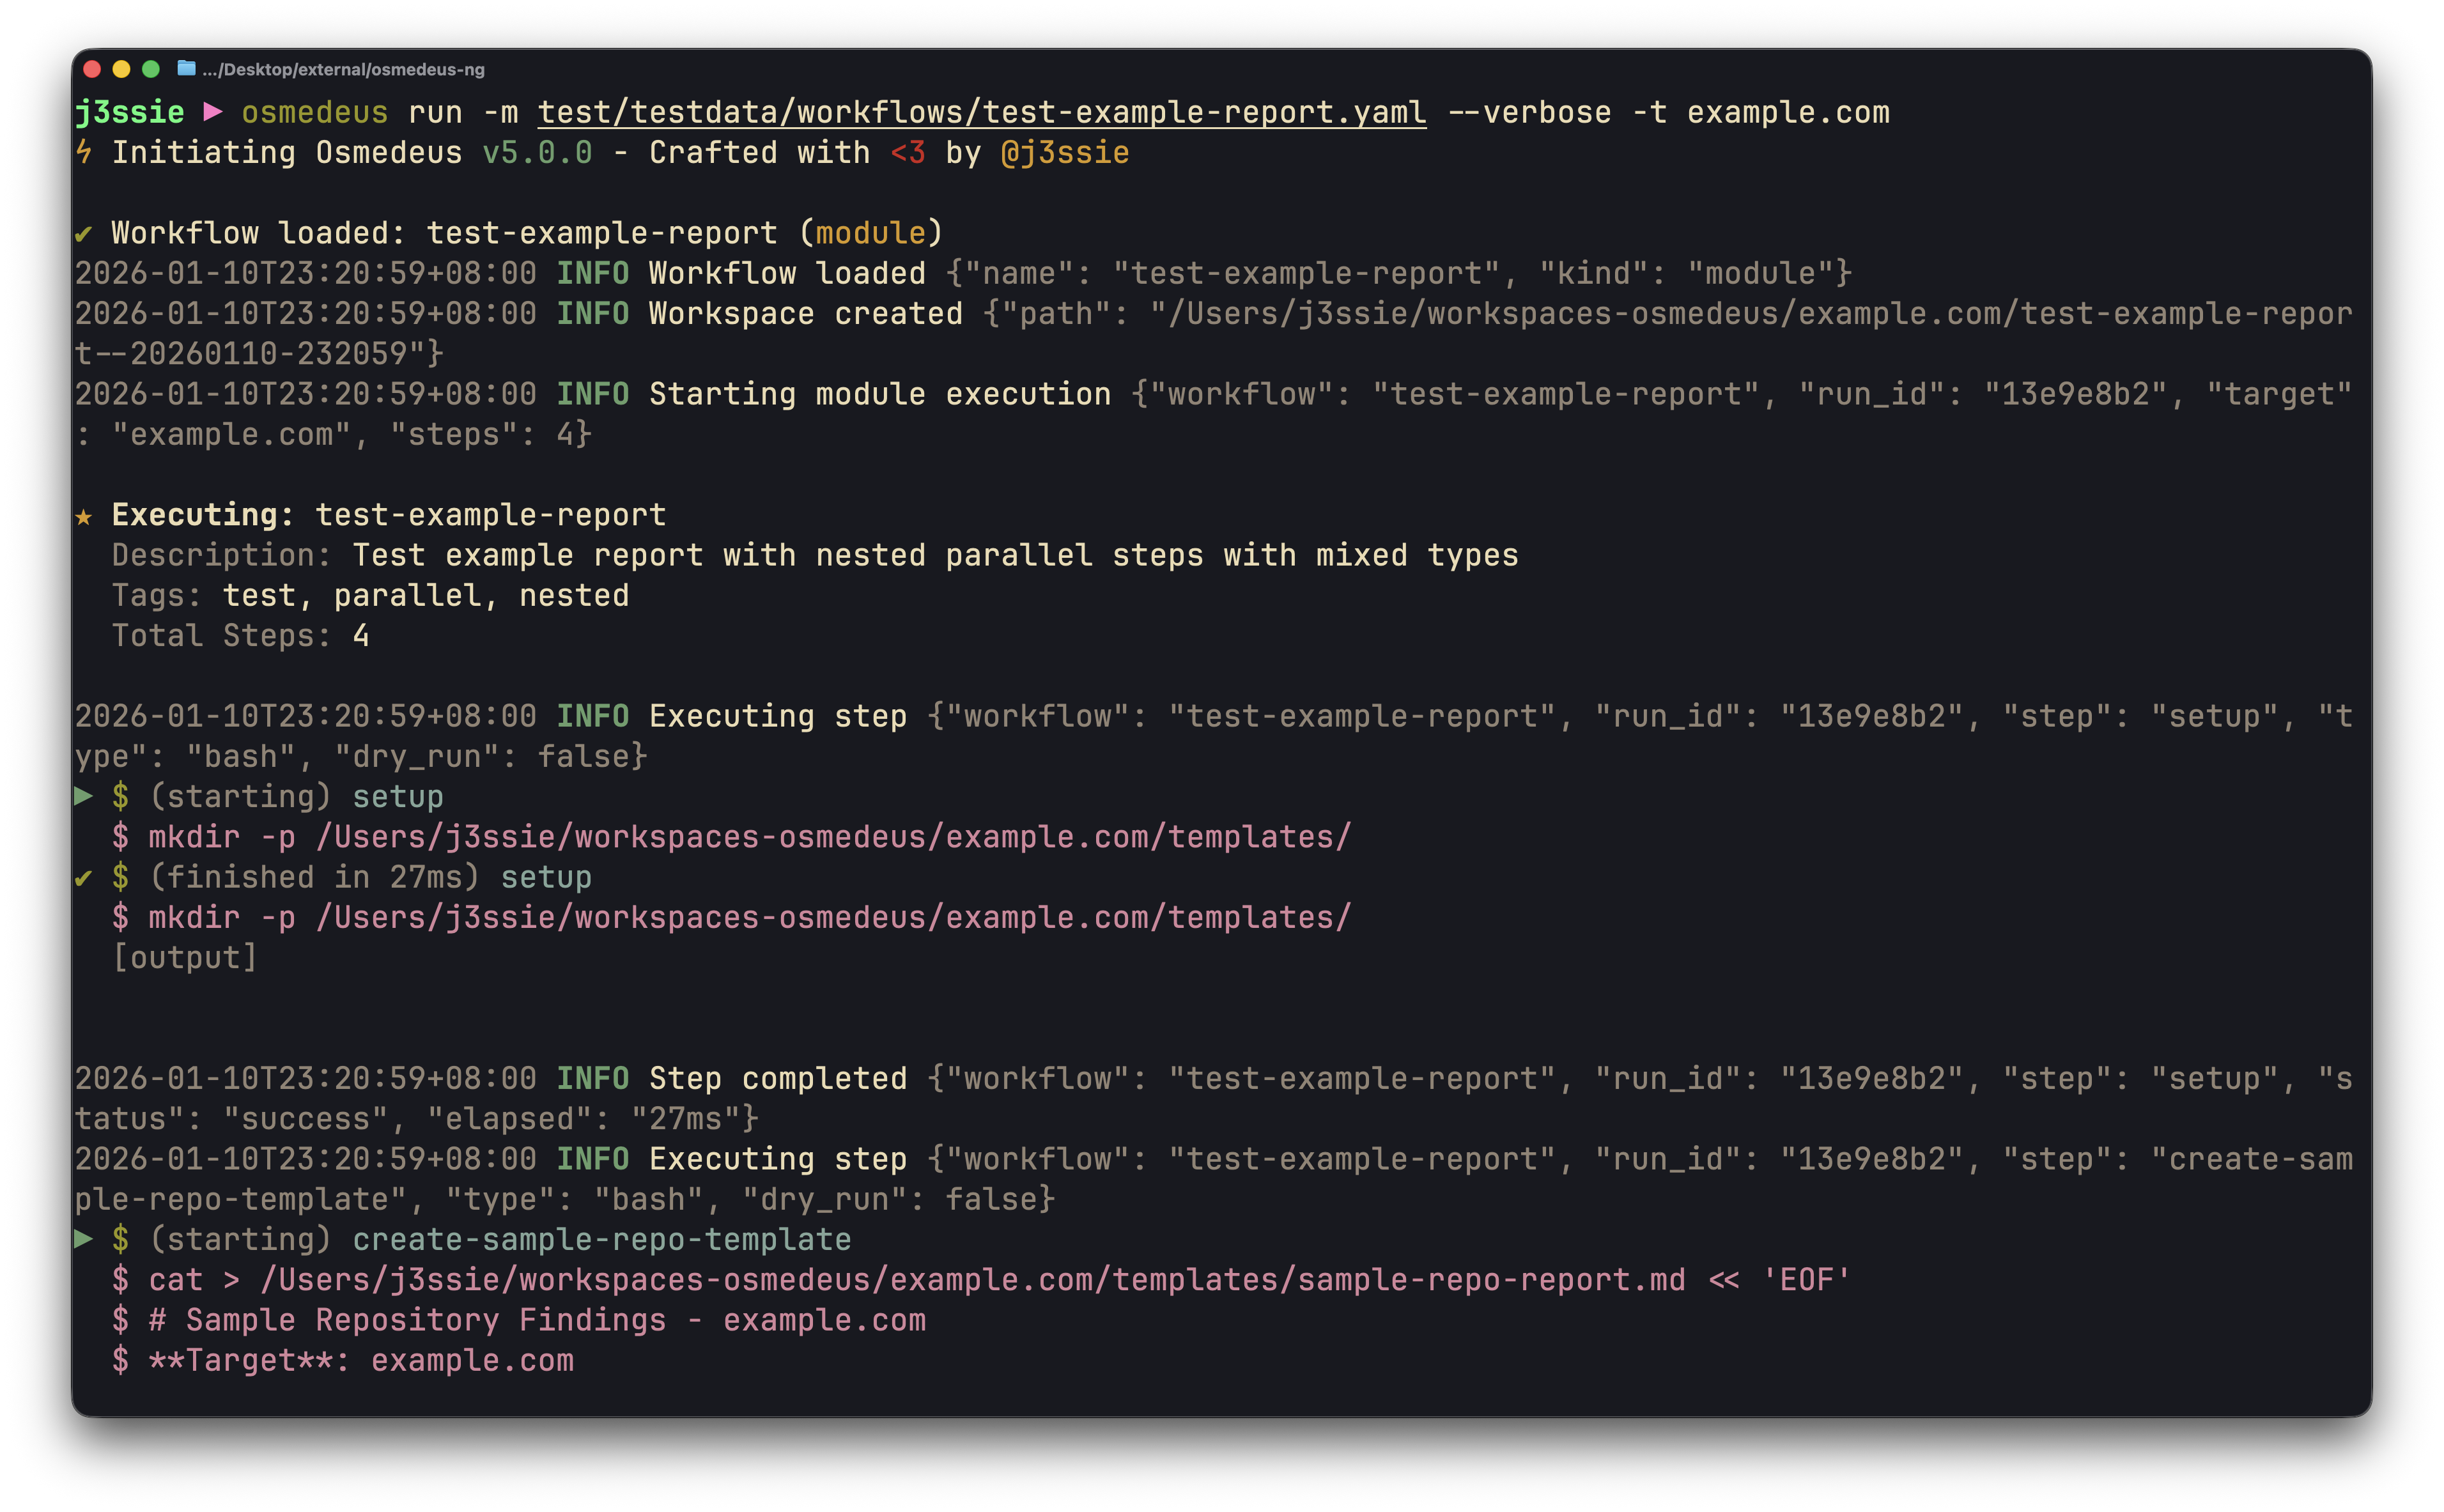
 devcop95/bugbounty-lab101
面向HackerOne研究人员的完整漏洞赏金工作区。包含范围强制执行、自动化侦察/漏洞流水线(400+工具)、报告模板、CVE/CWE监视列表,以及本地VM练习实验室。专为有纪律、合乎道德的狩猎而构建。
 findomain/findomain
域识别最快最完整的解决方案。支持截图、端口扫描、HTTP检查、从其他工具导入数据、子域名监控、通过Discord、Slack和Telegram发送告警、多个API密钥来源及更多功能。
 1n3/sn1per
自动化渗透测试与攻击面管理平台。侦察、扫描、利用、报告——600+ 漏洞利用、90+ 集成、10K+ 检测。
 karim852/kumo-domain-recon-tool
域名 OSINT 与安全侦察框架,并行运行 26 个模块,用于 DNS、端口、子域名、泄露凭据、暴露端点、CVE 和技术指纹识别。
 vavkamil/awesome-bugbounty-tools
精选的漏洞赏金工具目录,按类别分类:侦察、子域名枚举、端口扫描、内容发现、漏洞利用和漏洞扫描,供渗透测试人员使用。
projectdiscovery/subfinderFast passive subdomain enumeration tool.
 projectdiscovery/httpx
快速、多探针HTTP工具包,用于侦察和信息收集。探测TLS、CSP、标头、技术栈和CDN。支持匹配器、过滤器和JSON输出,用于自动化安全测试。
 six2dez/reconftw
reconFTW 是一款旨在通过对目标域运行最佳工具集以执行扫描和发现漏洞的自动侦察工具。

 laramies/theharvester
电子邮件、子域名和名称收集器 - OSINT
 nmap/nmap
高性能网络发现与安全审计工具,具备高级端口扫描、操作系统检测、服务版本检测,以及可脚本化的 NSE 引擎,用于自动化侦察和漏洞评估。
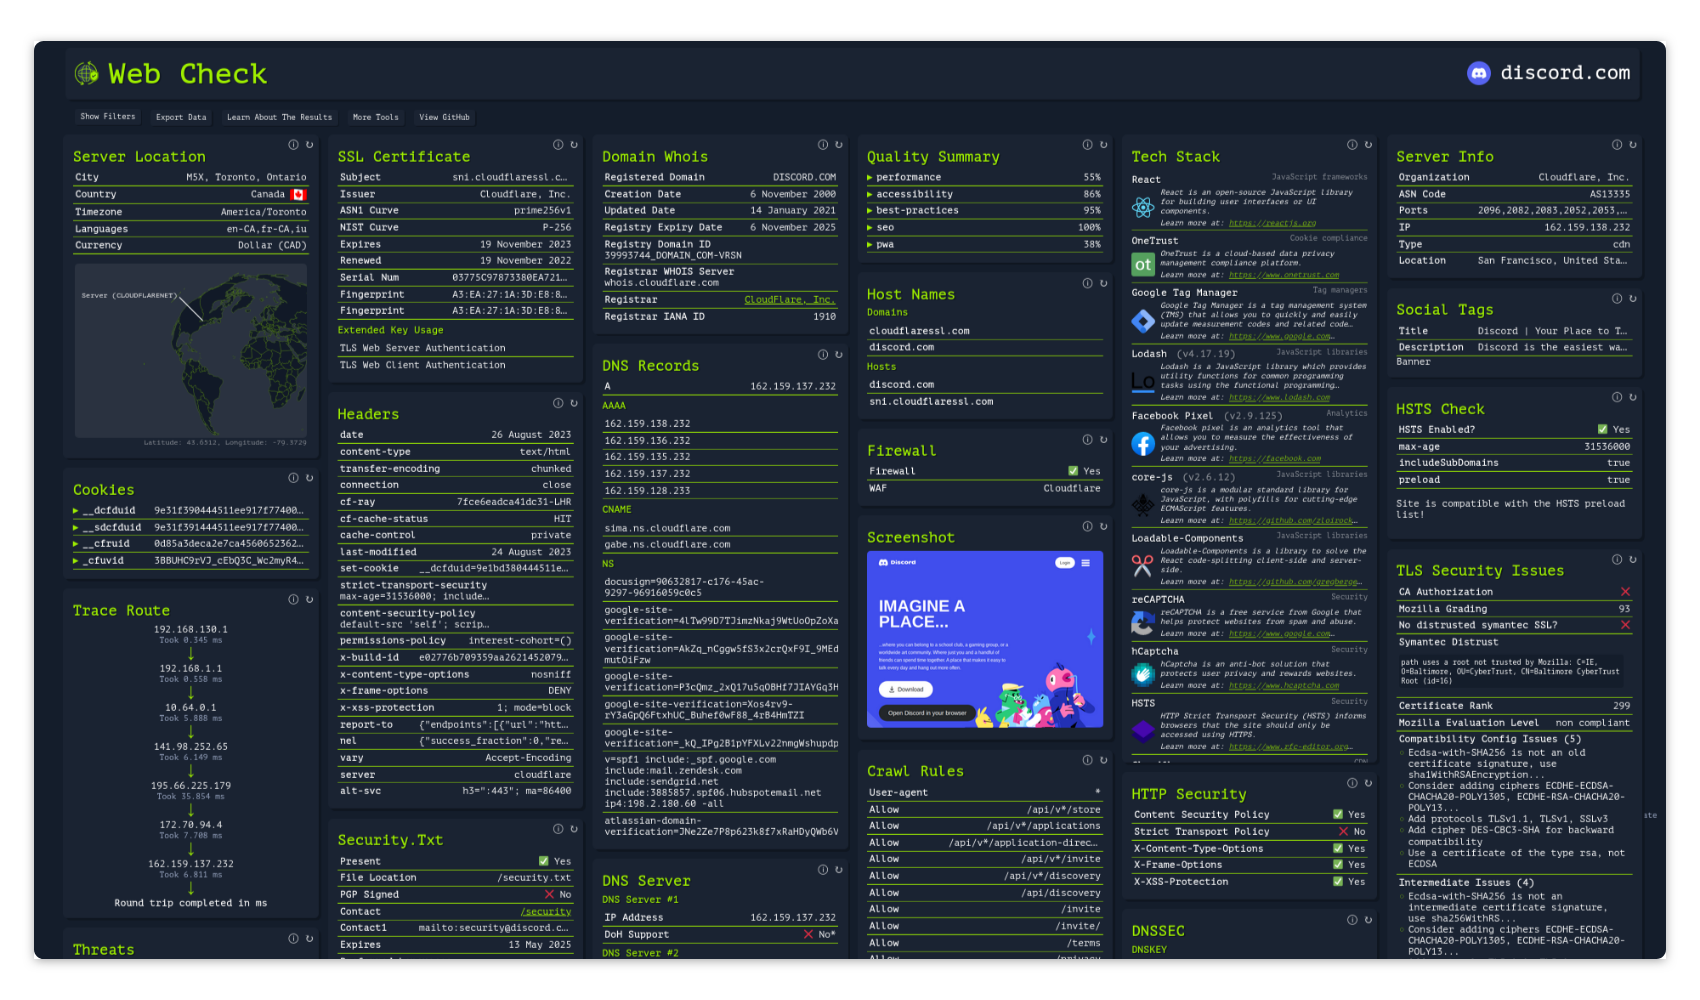
 thewhiteh4t/finalrecon
自动化的Web侦察工具,在一个模块化框架中提供标头分析、DNS枚举、子域名发现、目录扫描、SSL检查和端口扫描。
 shmilylty/oneforall
多源子域名枚举工具,拥有50+个收集模块,支持DNS暴力破解、被动DNS分析、证书透明度、搜索引擎抓取以及子域名接管检测,适用于侦察任务。