#1
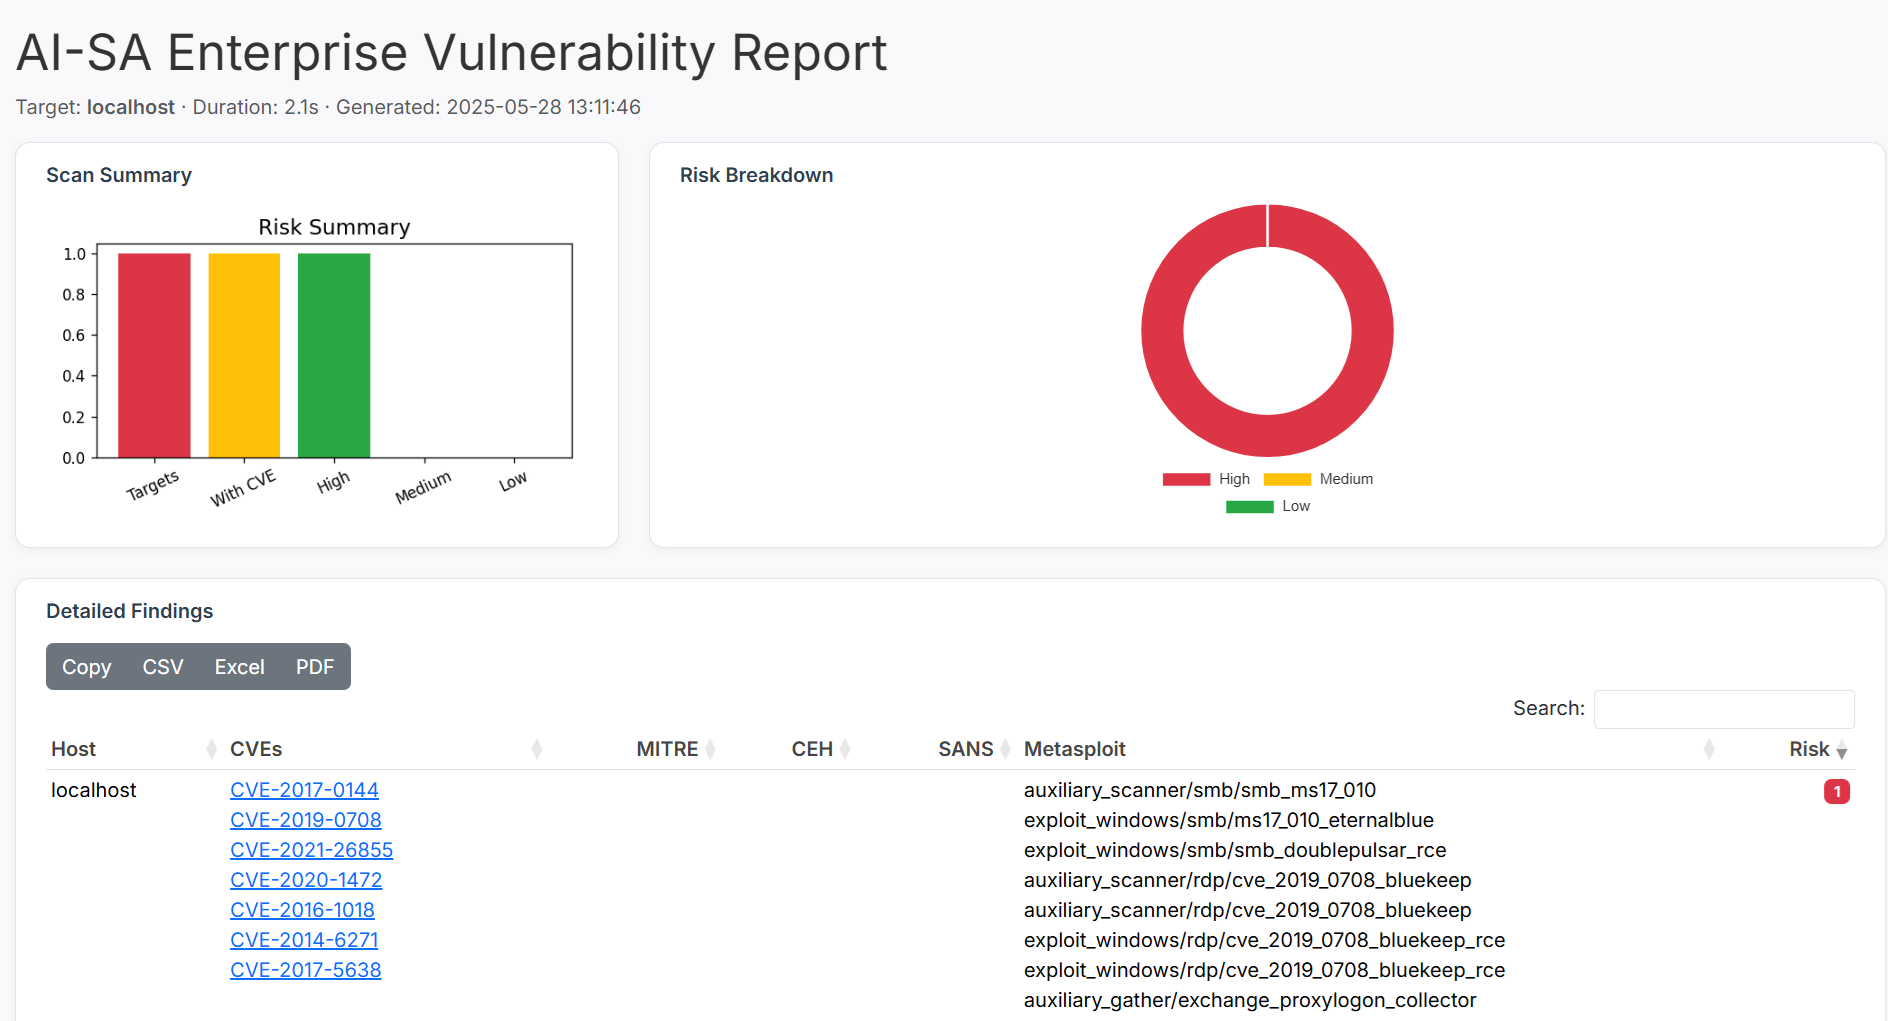
 gmh5225/aisa-scanner
AISA-Scanner 是一款由人工智能驱动的自主漏洞扫描器,可将 CVE 映射到 Metasploit 漏洞利用、MITRE、CEH 和 SANS,提供智能、实时的风险报告。
 yeee3642/edu-recon
面向授权教育行业的侦察与分类编排工具(nmap/dirsearch/sqlmap/hydra + CVE-2024-4577、密钥/API密钥泄露、XSS、wp2shell),带Web控制面板
 sec-dan/wp2shell-scanner
只读 CLI,用于检查 WordPress 站点是否暴露于 WP2Shell(CVE-2026-63030 / CVE-2026-60137)
 wattocyber/bug-bounty-library
精选漏洞赏金方法论库,包含用于目标范围界定、证书枚举和既有技术审查的运维手册、侦察/模糊测试剧本、检查清单及 CLI 辅助工具。
 sakispat/simple-pentesting
一个用于授权渗透测试的教育性 Python 工具包:线程化端口扫描器、子域名与目录枚举、横幅抓取和主机发现,并配有功能丰富的 CLI。
 r3fr4kt/devvortex
HackTheBox Devvortex 演练,涵盖子域模糊测试、Joomla API 枚举、基于模板的 Web Shell、bcrypt 哈希破解以及 Apport-CLI CVE-2023-1326 权限提升。
 wattocyber/vegadns
基于 Rust 的 DNS 枚举与子域名发现工具,适用于侦察和渗透测试安全评估。
 jenderal92/all-reverseip-multithreading
python 2.7
 azmisyahrul/prismsec
安全、模块化的 MCP 服务器,封装了 nmap、nuclei、gobuster、subfinder、httpx、nikto、sqlmap,用于 AI 驱动的渗透测试。
 rodney-o-c-melby/dns-zone-transfer-test
自动化域名系统(DNS)区域传送测试。通过自动查找指定域名的名称服务器来检查 CVE-1999-0532,并测试区域传送;如果成功,子域名将输出到标准输出。
 sec-dan/cve-2025-53770-scanner
一个基于Python的侦察扫描器,用于安全识别是否存在SharePoint漏洞CVE-2025-53770的潜在暴露。
 security-phoenix-demo/react2shell-scanner-cve-2025-55182
React2shell-web-scanner
 nocomp/cve-2025-29927-scanner
用于评估你是否容易受到 next.js CVE-2025-29927 攻击的 Python 脚本
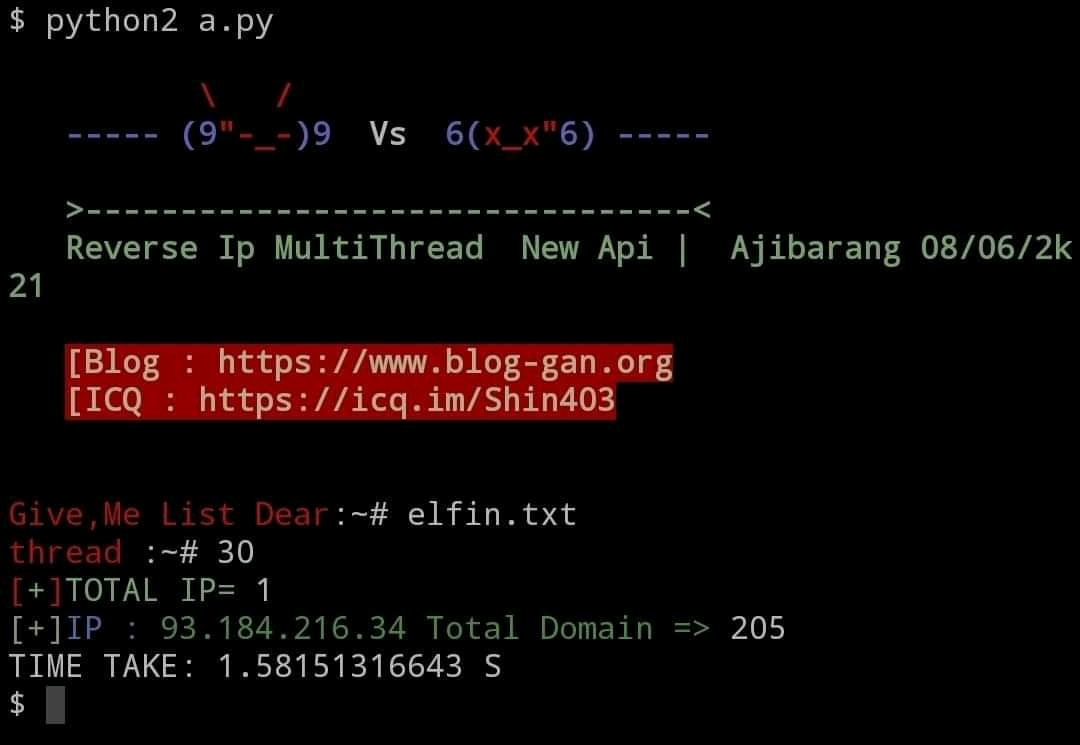 jenderal92/reverse_ip_multithreading1
多线程反向IP查找工具,用于发现托管在同一IP地址上的域名。
 foxvr-sudo/bugbounty-arsenal-resources
用于漏洞赏金计划的检查清单和模板。MIT 许可证。