#1

 adamsjack711-ux/pkgxray
为AI代理、npm包和MCP服务器提供安装前安全检测。零依赖本地静态分析;常规扫描绝不执行包代码。
 murphysecurity/libwebp-checker
一个用于查找存在漏洞的libwebp(CVE-2023-4863)的工具。
 stuxctf/mhf
移动辅助框架(mhf)是一款自动化识别移动应用所用框架/技术的工具。此外,它还能帮助查找敏感信息,或为所识别平台的使用提供建议。
 afine-com/glassworm-hunter
通过扫描 VS Code 扩展、npm/PyPI 包和 Git 仓库中的不可见 Unicode 载荷、解码器模式、C2 标记以及已知恶意 IOC,检测 GlassWorm 供应链攻击载荷。
 malwaretech/msdia-x64
在 Ghidra 中启用 Microsoft PDB 支持,而无需安装 Visual Studio
 happytotoro116/ghidra-llm-pipeline
用于 C 语言重实现的确定性 PyGhidra 提取、分类与本地 LLM 编译器后端流水线。
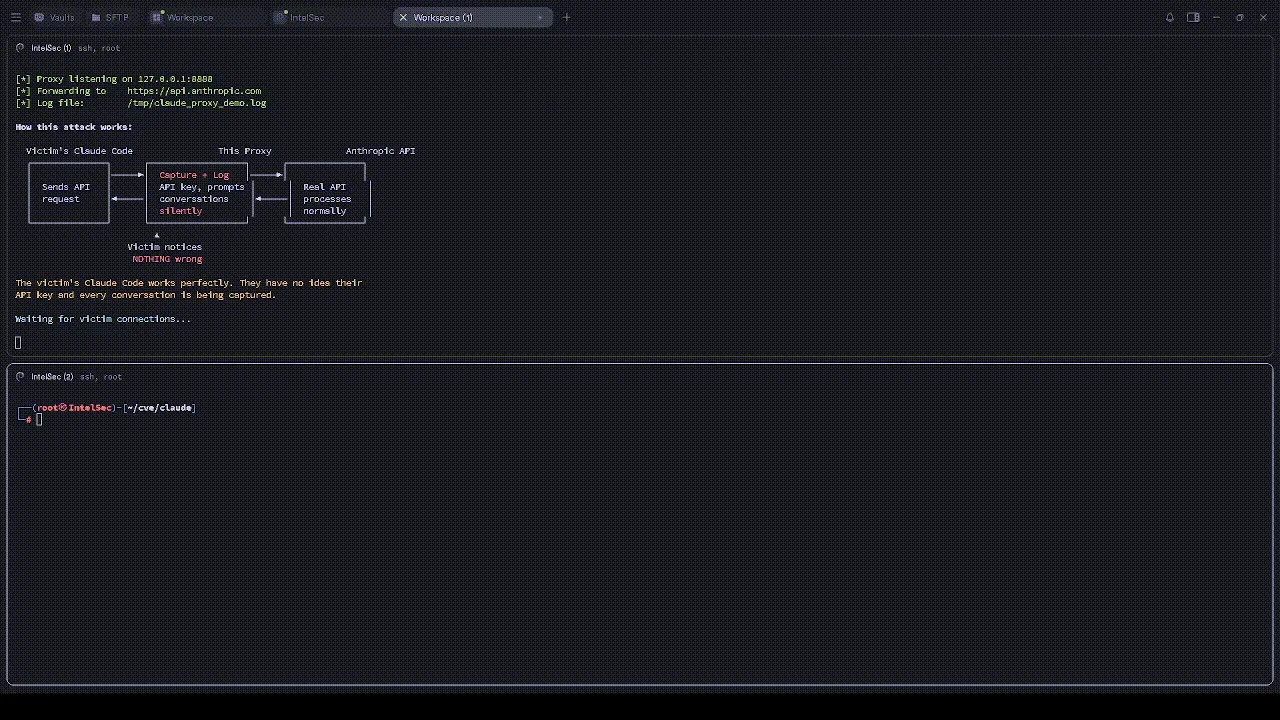 atiilla/cve-2026-21852-poc
教育性演示,展示三个 Claude Code 漏洞(钩子绕过、MCP 注入、API 密钥窃取),包含攻击者服务器、MITM 代理和检测扫描器,用于供应链安全学习。
 dnszlsk/muad-dib
实时 npm/PyPI 供应链威胁检测。行为链分析、AST 扫描、IOC 情报源和复合评分引擎。
 anpa1200/aidebug
以证据为核心的恶意软件逆向工程,具备深度PE/.NET检查、Ghidra重构、AI交叉验证、YARA及ELF调试能力
 ald3ns/copy-as-yara
这是一个小插件,用于以可在 YARA 规则中使用的方式复制反汇编代码!
 hydradragonantivirus/hydradragonav-mobile
一款无需 root、adb、CA 证书安装及云端的安卓杀毒软件,拥有众多功能,可通过多种方式检测更多零日恶意软件
 otsmane-ahmed/ci-supplychain-guard
一种静态分析工具,利用模式匹配和AST分析检测CI/CD管道中的恶意依赖项,配备交通灯风险评分系统和可选的Docker沙箱验证。
 xcodeon1/ipa-scope
用于iOS应用程序的静态分析工具,可提取链接、API密钥、子域名、二进制信息、链接库和字符串,以辅助移动渗透测试。
 wspr-ncsu/mininode
静态分析 CLI 工具,通过构建依赖关系图并在粗粒度或细粒度模式下移除未使用的模块和函数,从而减少 Node.js 应用程序的攻击面。

 coinbase/salus
我们恳请所有贡献者自9月21日维护后,克隆此仓库的*全新副本*。