#1
 slaughterjames/excelpeek
用于调查潜在恶意 Microsoft Excel 文件的静态分析工具,可提取元数据、宏和嵌入对象,以辅助数字取证与恶意软件分类。
 sylwia-budzynska/codeql-workshop
通过编写查询来查找 CVE-2024-32022,迈出 CodeQL for Python 的第一步。
 0xcyberstan/cve-2026-42533-config-scanner
静态配置扫描器,用于标记易受 complex_value 两遍捕获覆盖漏洞(正则映射 + 正则捕获 → 堆溢出 / 信息泄露)影响的 Nginx 配置。
 ylca0/idalib-cli
面向 Agent 的原生 CLI,封装 IDA Pro IDALib,用于无状态、JSON 输出的二进制分析:反汇编、Hex-Rays 反编译、CFG、交叉引用、字符串,以及批量或并行 IDB 处理。
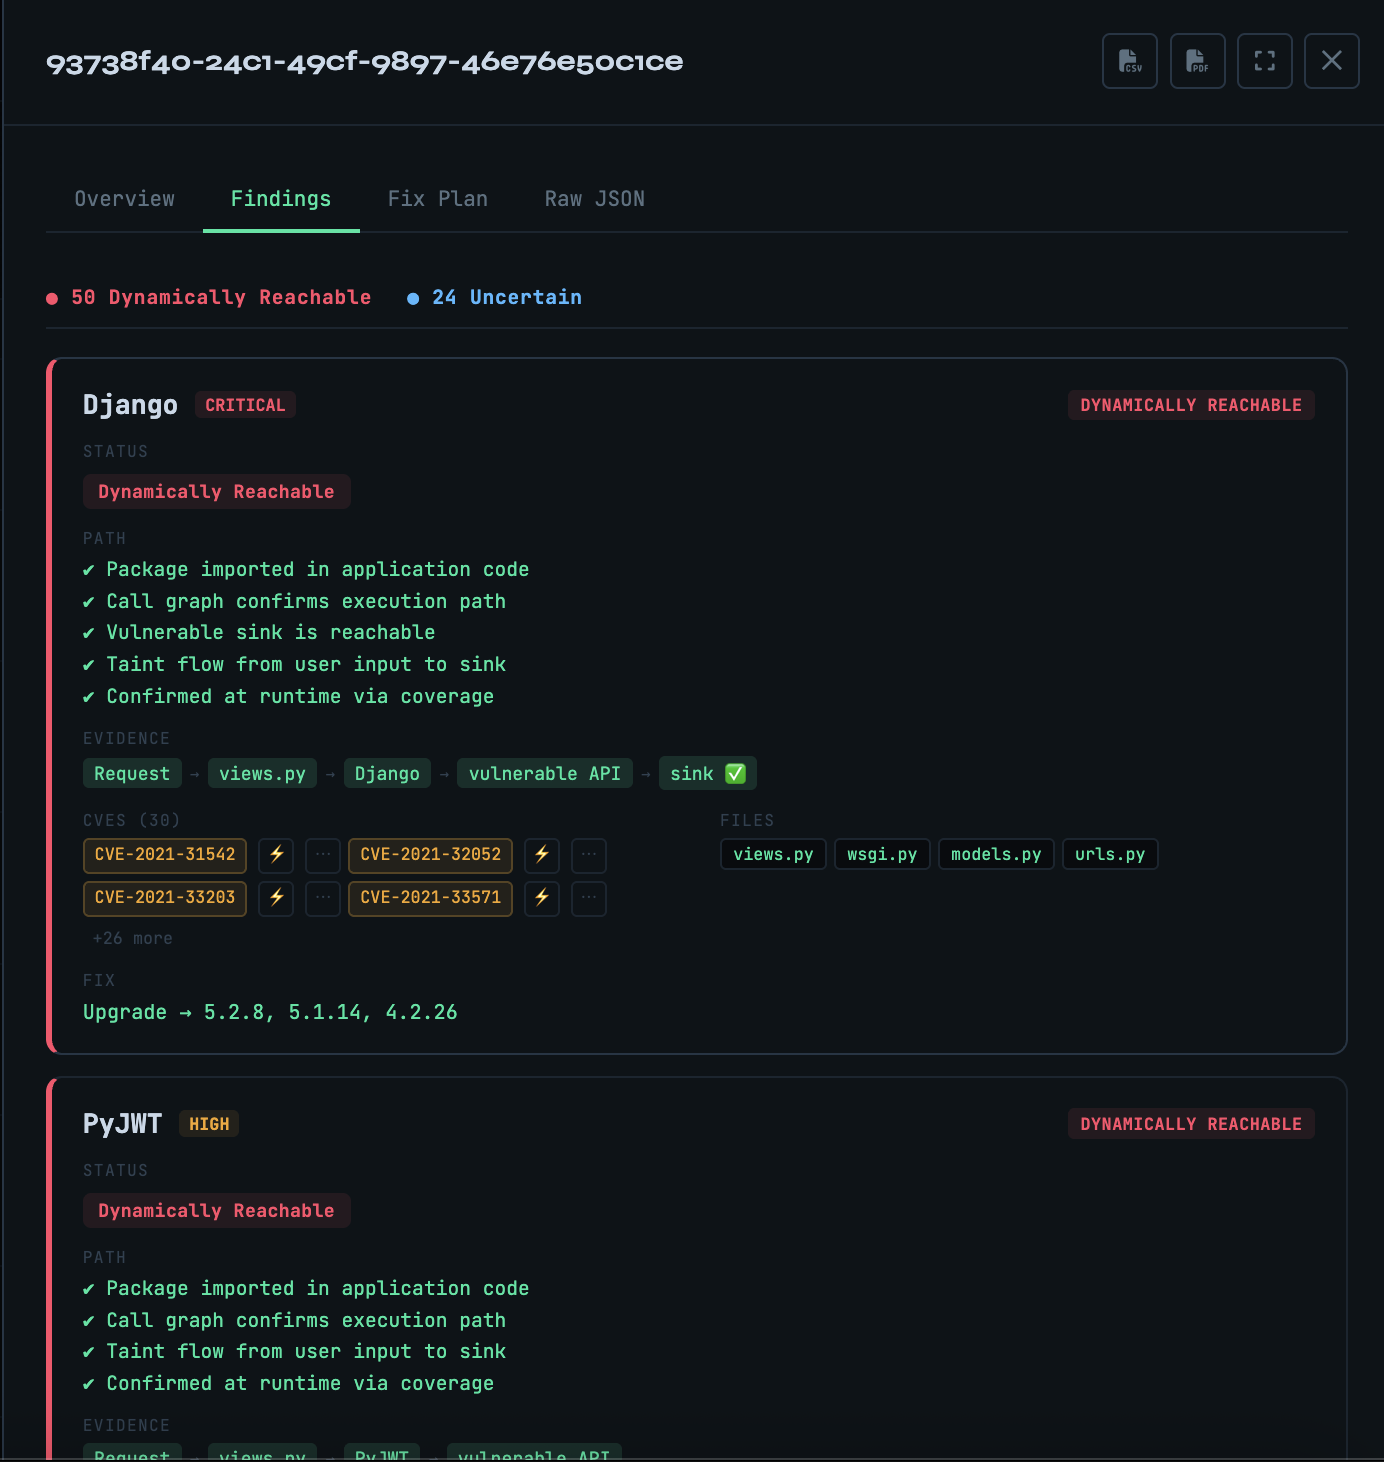 owasp/vulnreach
运行时感知的SCA — 证明哪些CVE实际上可达,而不仅仅是已安装。
 aleph-void/ghidra-rare
A repository of SLEIGH support for rare processor ISAs
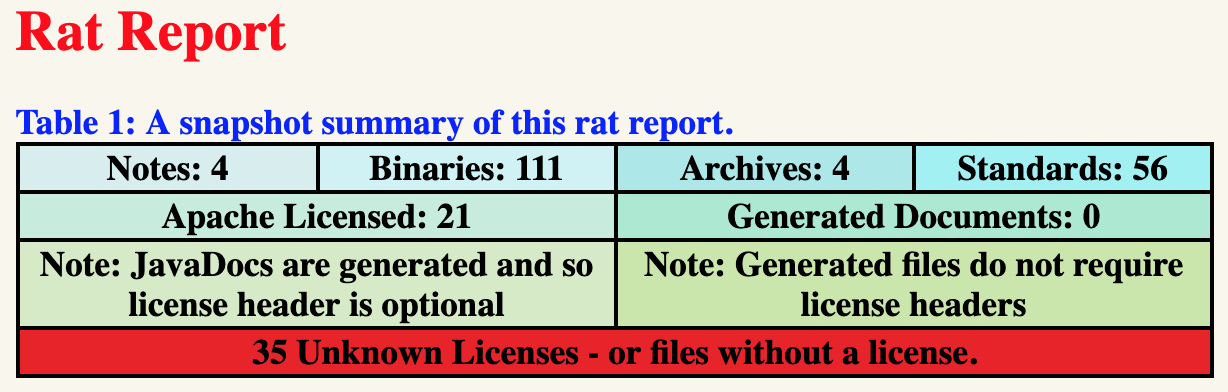 eskatos/creadur-rat-gradle
Apache RAT(发布审计工具)Gradle 插件
 owasp/fiasse
一个用于将应用程序安全集成到软件工程中的框架(FIASSE),基于可安全软件工程模型(SSEM)实现。
 owasp/wrongsecrets-binaries
OWASP WrongSecrets 二进制文件的源代码
 fairyming/cve-2020-9548
CVE-2020-9548:FasterXML/jackson-databind 远程代码执行漏洞
 superkhung/luadec-tplink
修改版 luadec,用于反编译 TP-Link Archer C7 的 LUA 固件。
 grecandrei/ida-pro-mcp
面向 IDA Pro/Home 的本地优先、确定性 MCP 服务器:109 项严格模式逆向工程操作、有证据支持的发现结果,以及受策略门控的 IDB 编辑。
 mattijsmoens/intentshield
AI代理的执行前意图验证。审计你的AI即将执行的操作,而非其说辞。零依赖,确定性,哈希密封。
 xoreaxeaxeax/hexcymatix
可视化二进制文件中重复的字节序列以揭示隐藏结构,支持无需预定义签名的逆向工程与模式发现。
 deepquantum/dconstruct
一个用于 TLOU2 DC 脚本的反汇编器与实验性反编译器。
 ntanwir10/guardscan
100% 免费且开源 • 隐私至上的安全扫描与 AI 代码审查 CLI