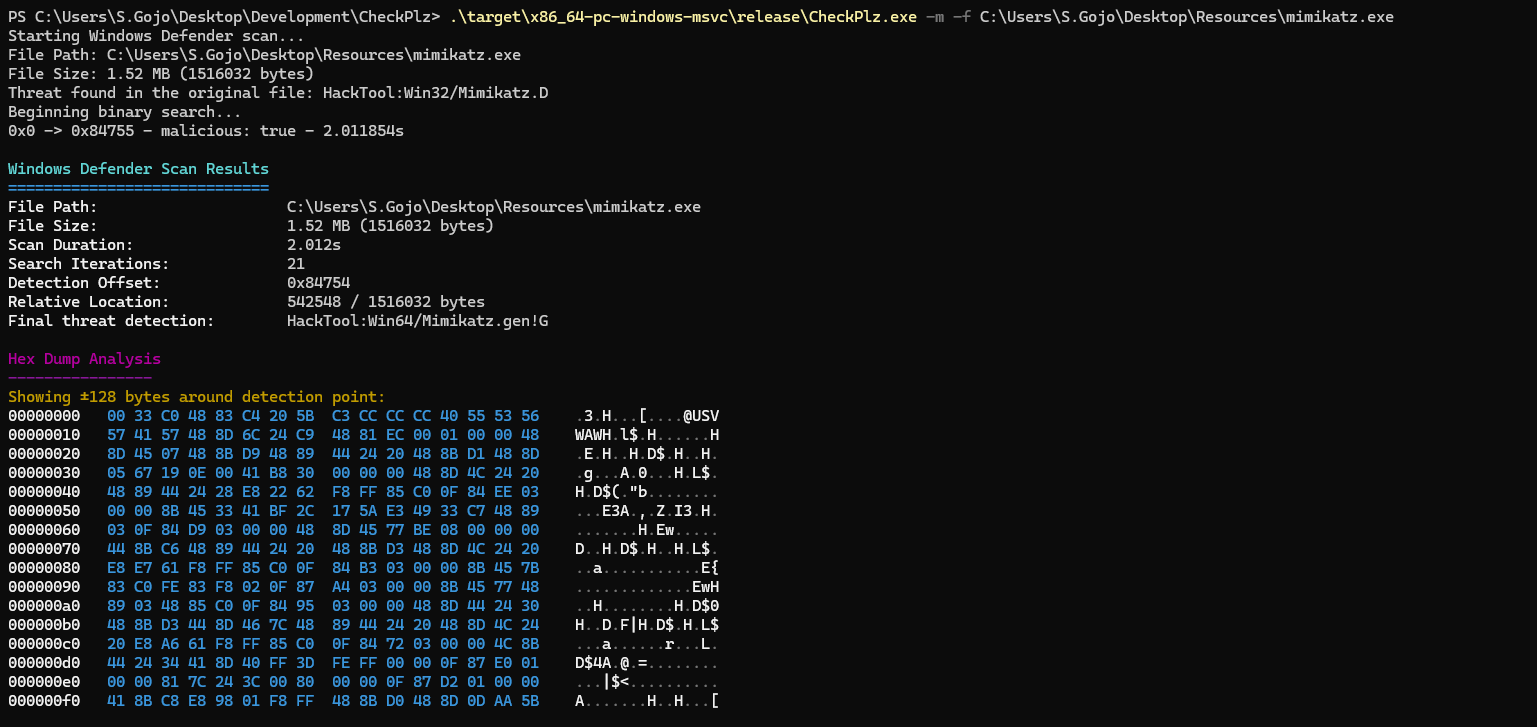
#1

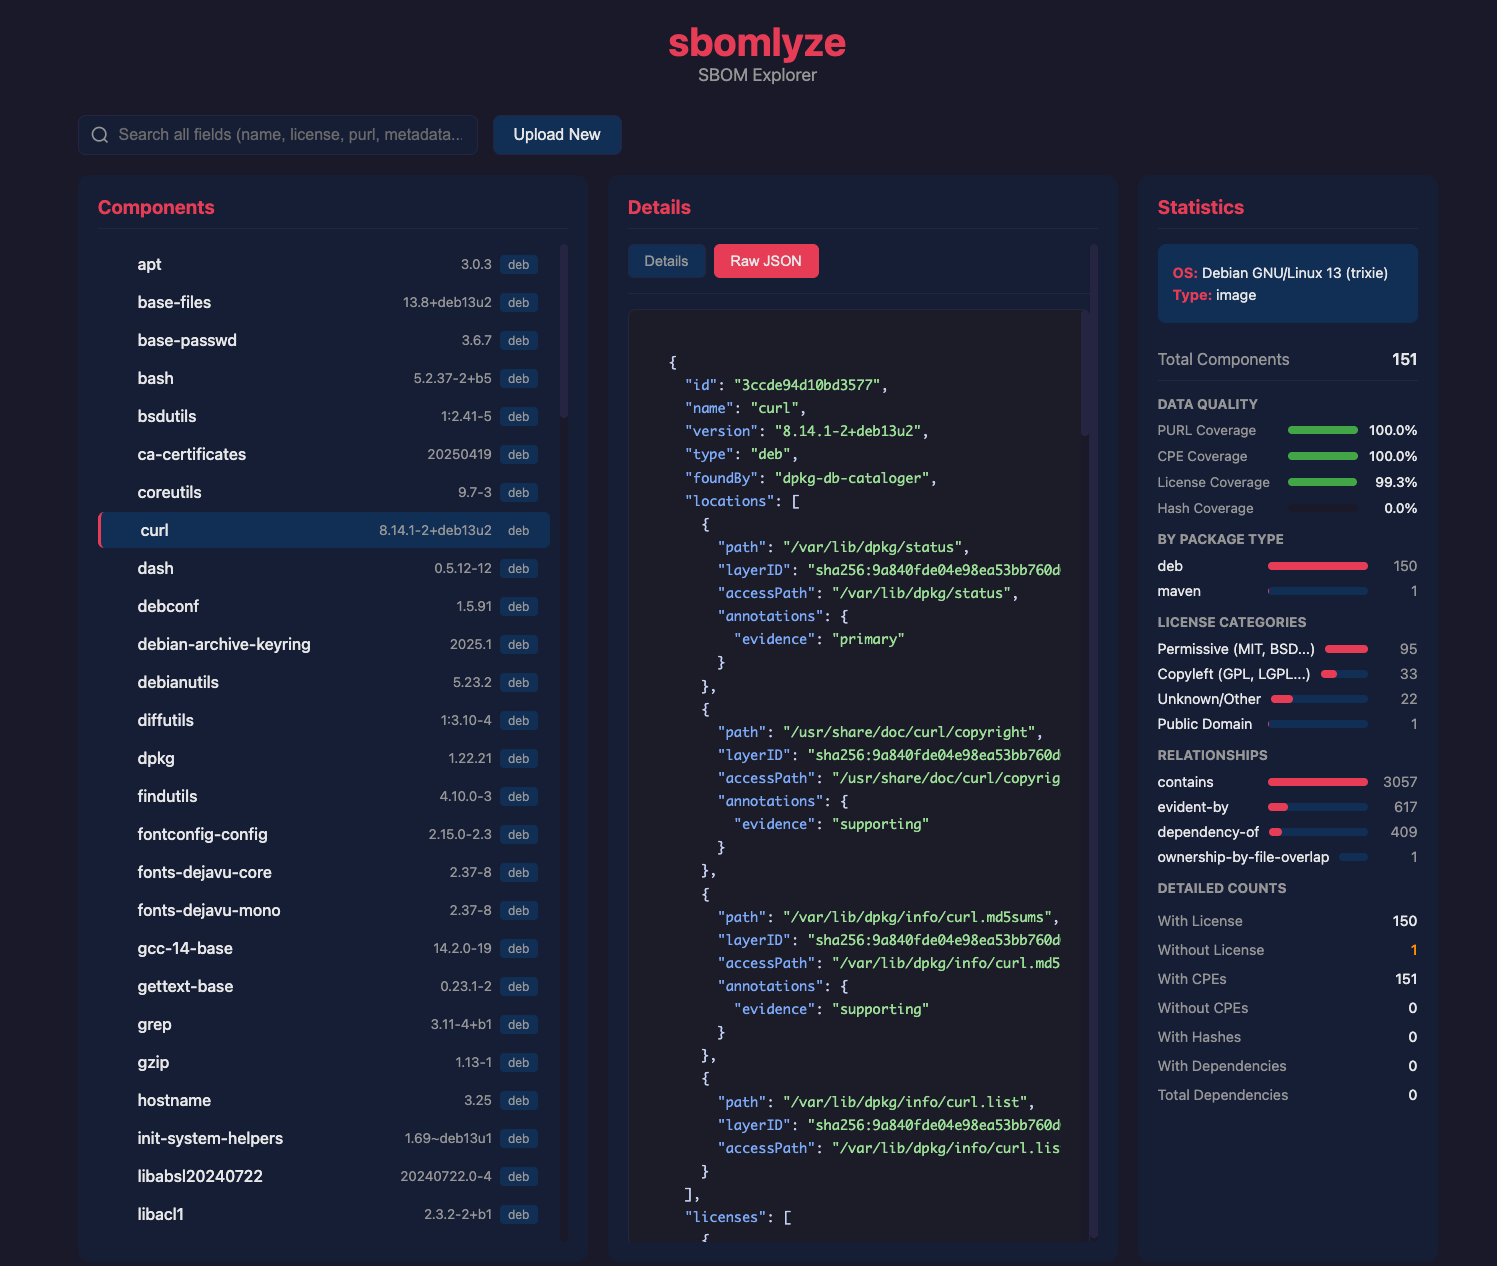
 rezmoss/sbomlyze
SBOM 的 Git diff——比较 CycloneDX、SPDX 和 Syft 文档,检测篡改,并对 CI 进行门禁。
 elevenpaths/pesto
提取并分析跨目录的DLL和EXE中的PE文件安全特性(ASLR、DEP、CFG、NO_SEH),将结果存储在SQLite数据库中,用于批量漏洞评估。
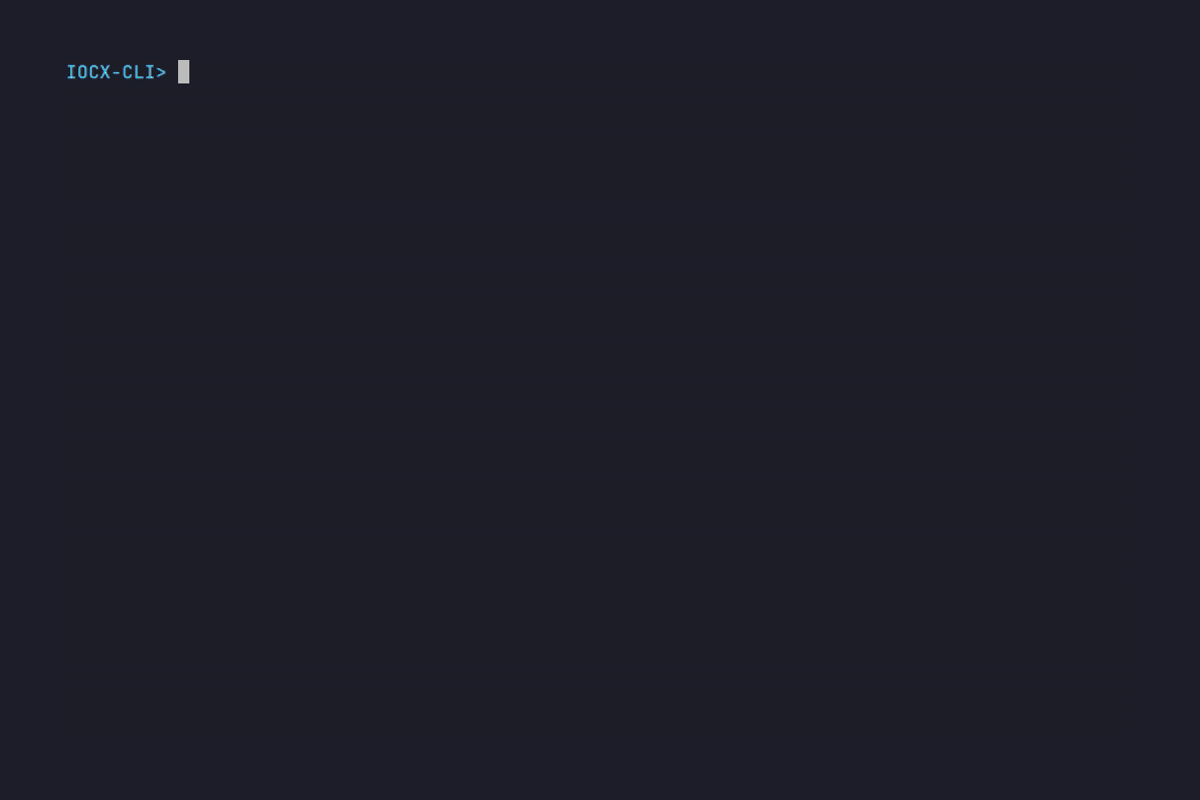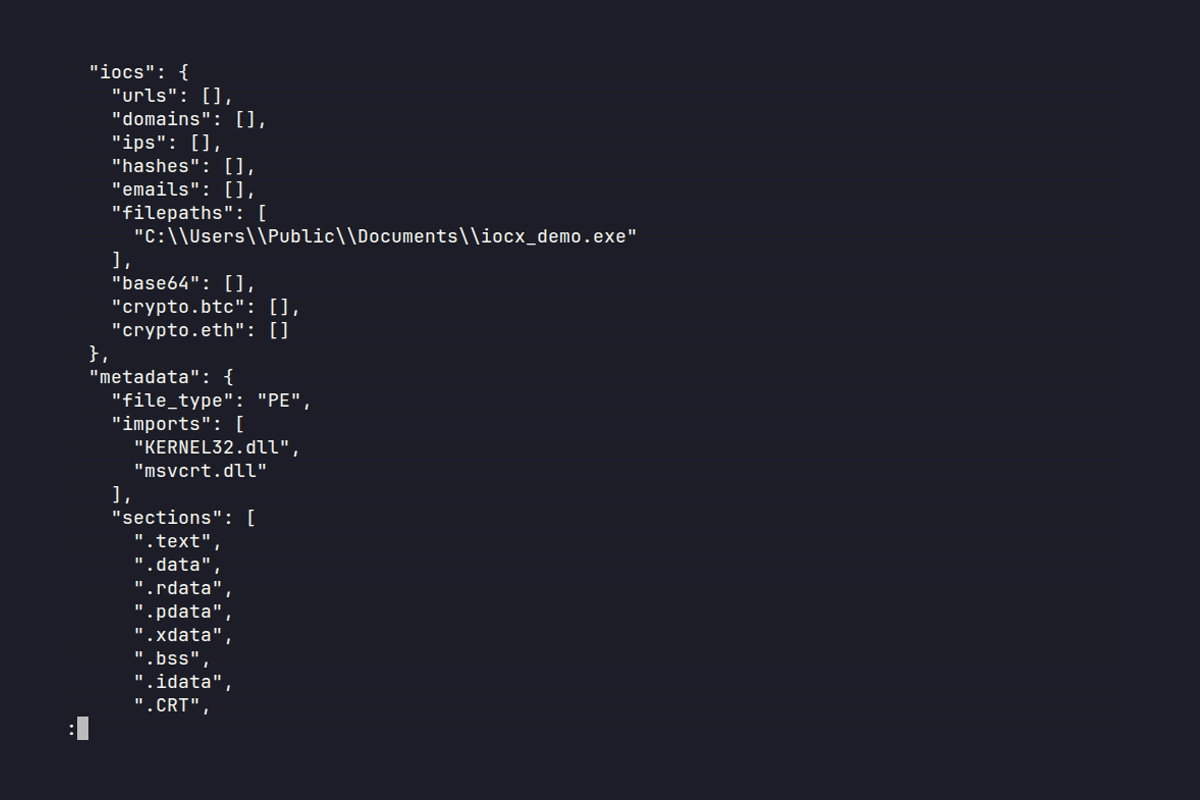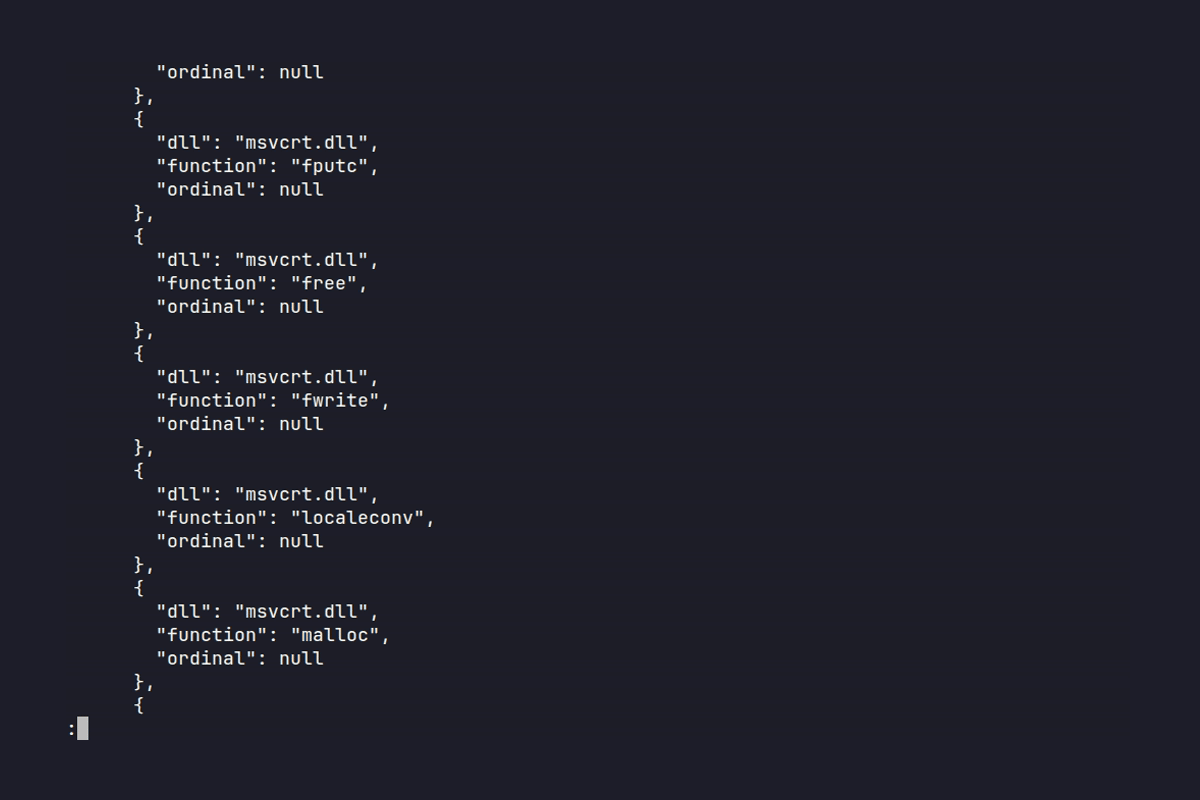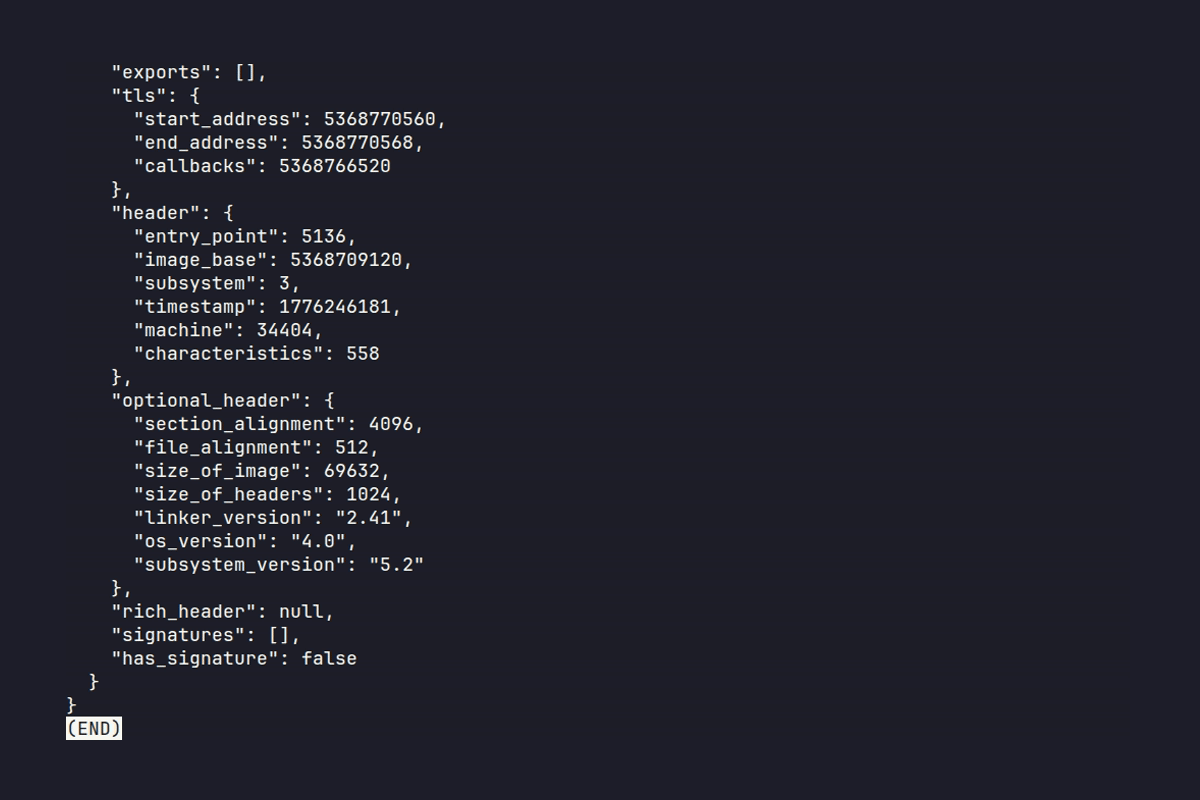 iocx-dev/iocx
一个可扩展的、确定性的静态分析引擎,从PE二进制文件和文本中提取高信号IOC,专为SOC自动化和现代威胁分析管道构建。
 aethervm/aethervm
LLVM 原生二进制分析与仿真平台,可将 AArch64 和 x86_64 机器码提升为 LLVM IR,用于插桩、去混淆和运行时恢复。
 loadingalias/rscrypto
Rust cryptography w/ zero required deps: hashes, checksums, MACs, KDFs, password hashing, AEADs, signatures, RSA, key exchange, ML-KEM, and ML-DSA.…
 brennhill/sloppy-joe
Shields against supply-chain, slopsquatting, and typosquatting attacks from dependencies and code.
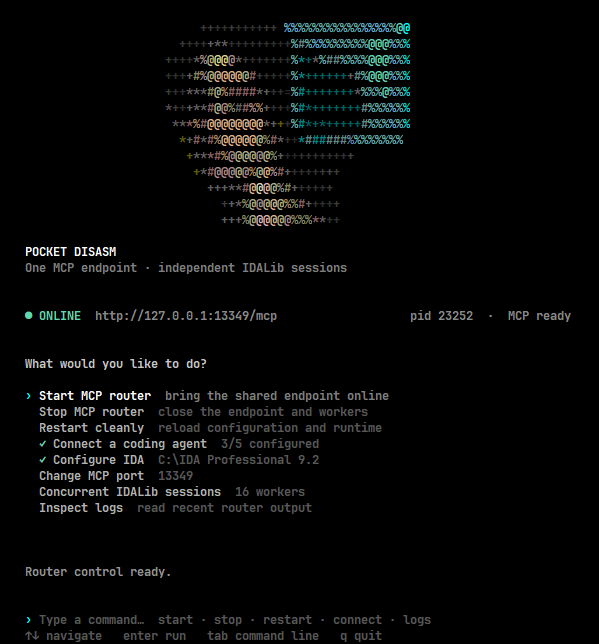 whoisqwerz/pocket_disasm
多会话 IDALib MCP 路由器,适用于编码代理。使用与 IDA 兼容的逆向工程工具并行分析多个二进制文件。
 makerchecker/makerchecker
开源安全网关和静态扫描器,用于AI代理。强制执行基于角色的访问控制(RBAC)、人工审批、职责分离,以及经过加密签名、可离线验证的审计日志。
 codeshield-security/log4jshell-bytecode-detector
用于 Log4JShell 漏洞 (CVE-2021-44228) 的本地字节码扫描器

 ariary/trojansourcefinder
🔎 帮助在代码中查找 Trojan Source 漏洞 👀 。适用于多人协作项目的代码审查(CI/CD)
 yo-yo-yo-jbo/msf_shellcode_analysis
Metasploit Windows shellcode 的静态分析演练:PowerShell 载荷解码、XOR 混淆、PEB 遍历和导出地址表解析。
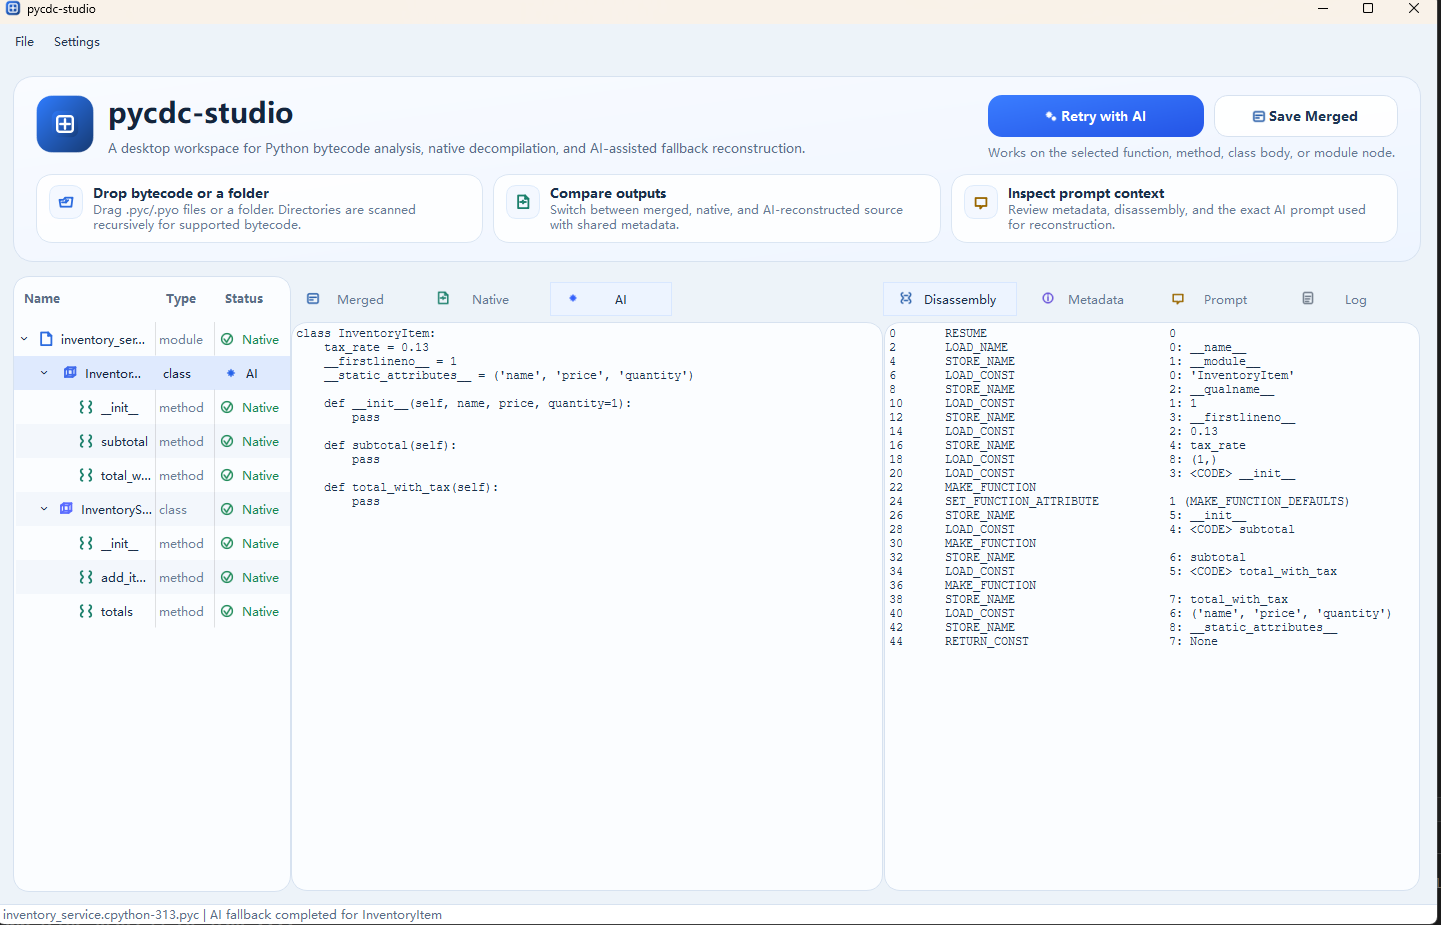 ddouworld/pycdc-studio
一个基于 Qt Widgets 的桌面 UI,用于通过 pycdc/pycdas 探索 Python 字节码、检查原生反编译,并对不支持的对象使用 AI 回退。
 friparia/nginx_rift_scan_cve_2026_42945
Nginx 重写规则 CVE 扫描 (CVE-2026-42945 nginx-rift CVE-2026-9256)
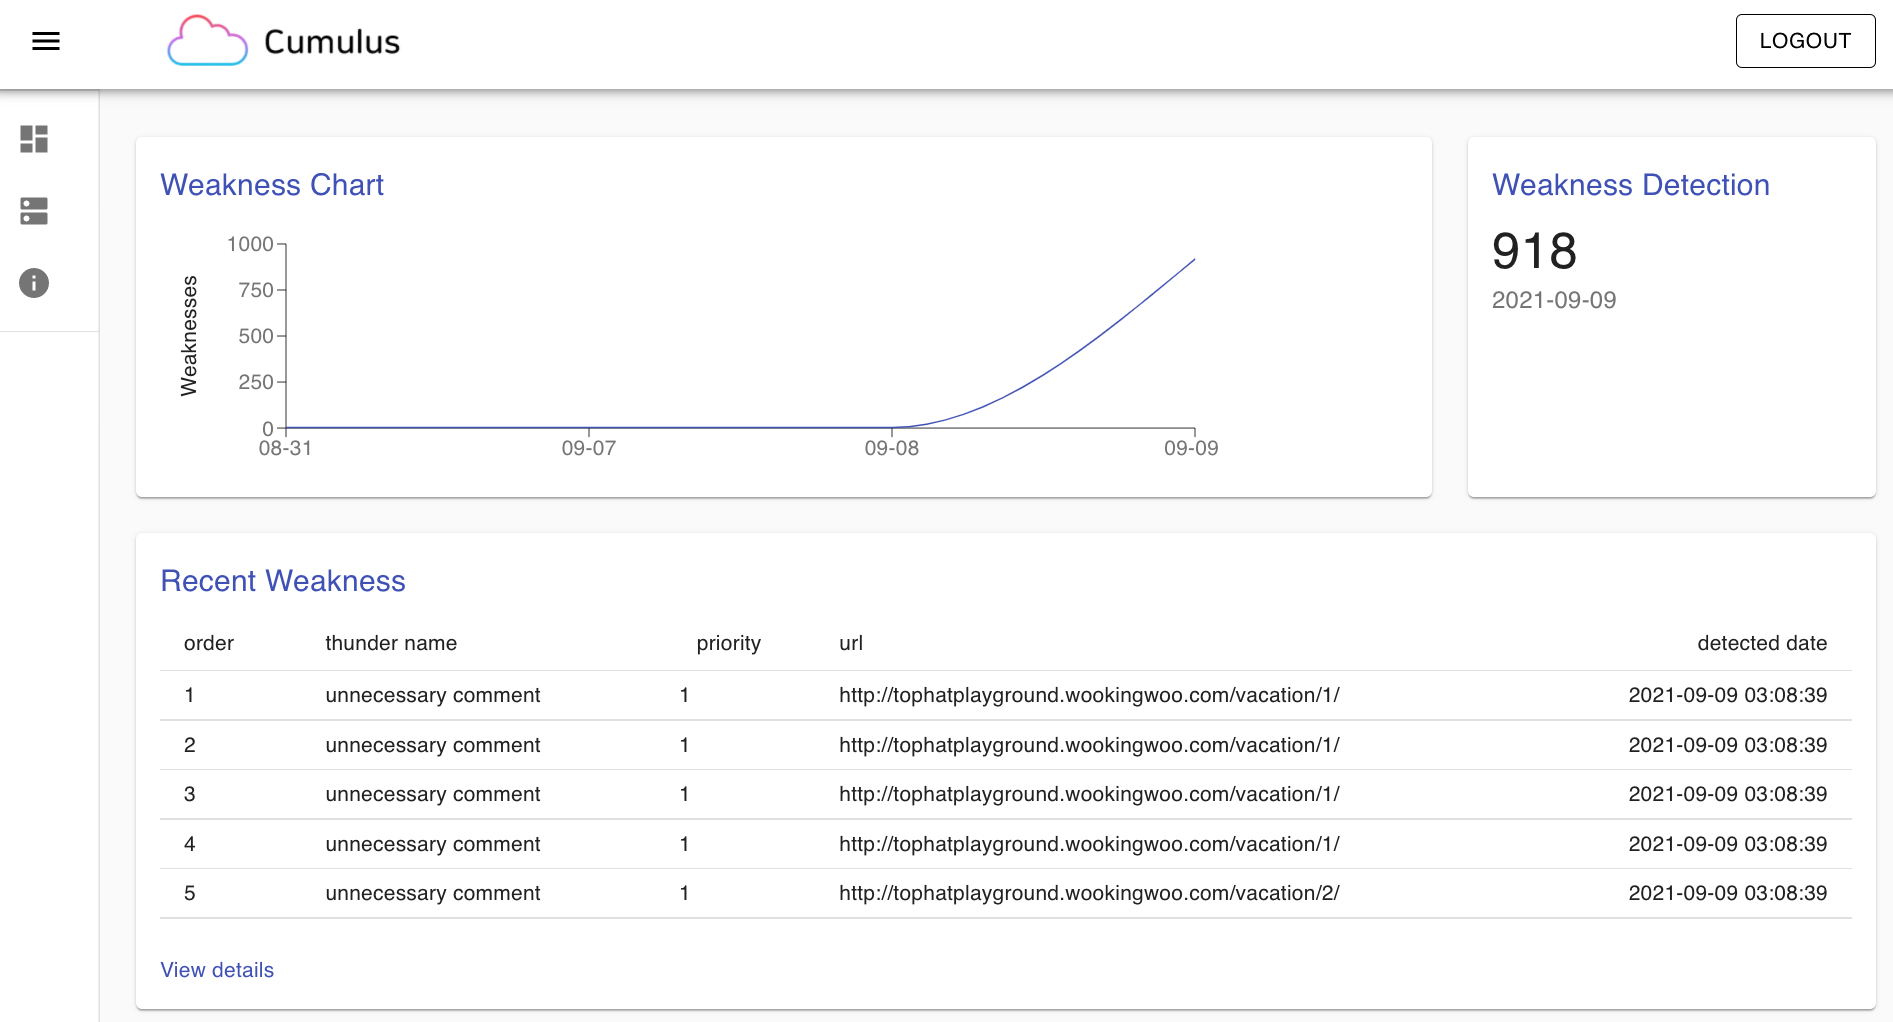 tophat-cloud/cumulus
实时Web应用弱点监控SDK和扫描器。通过动态运行时分析和静态爬取检测XSS、SQL注入、敏感载荷和代码漏洞。
 1lann/log4shelldetect
通过检查文件内部的类路径,快速扫描文件系统中可能易受Log4Shell(CVE-2021-44228)或"那个Log4j JNDI漏洞利用"影响的Java程序。