#1
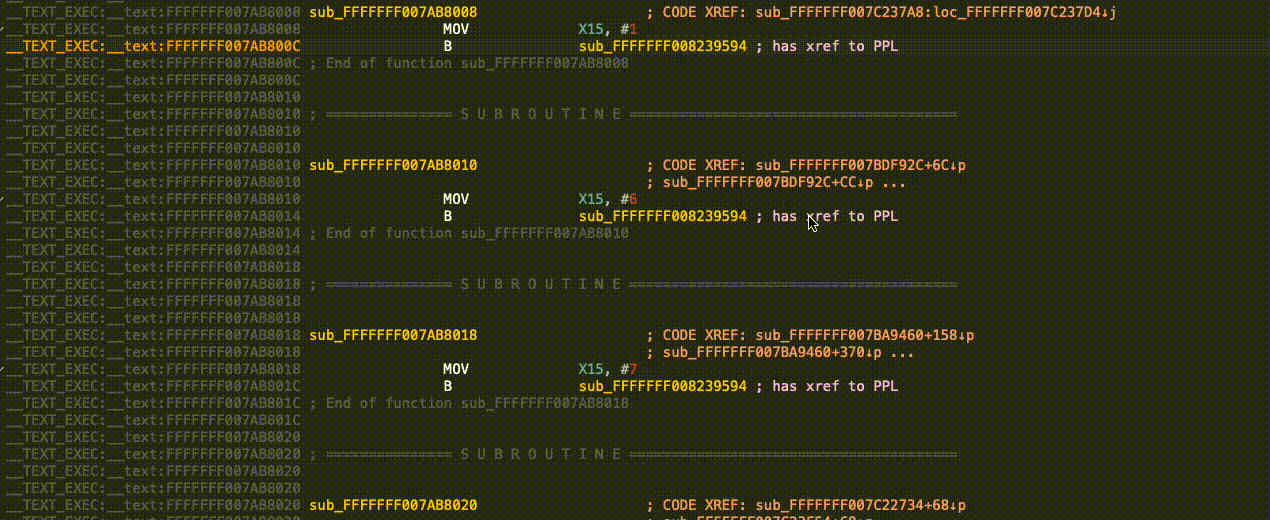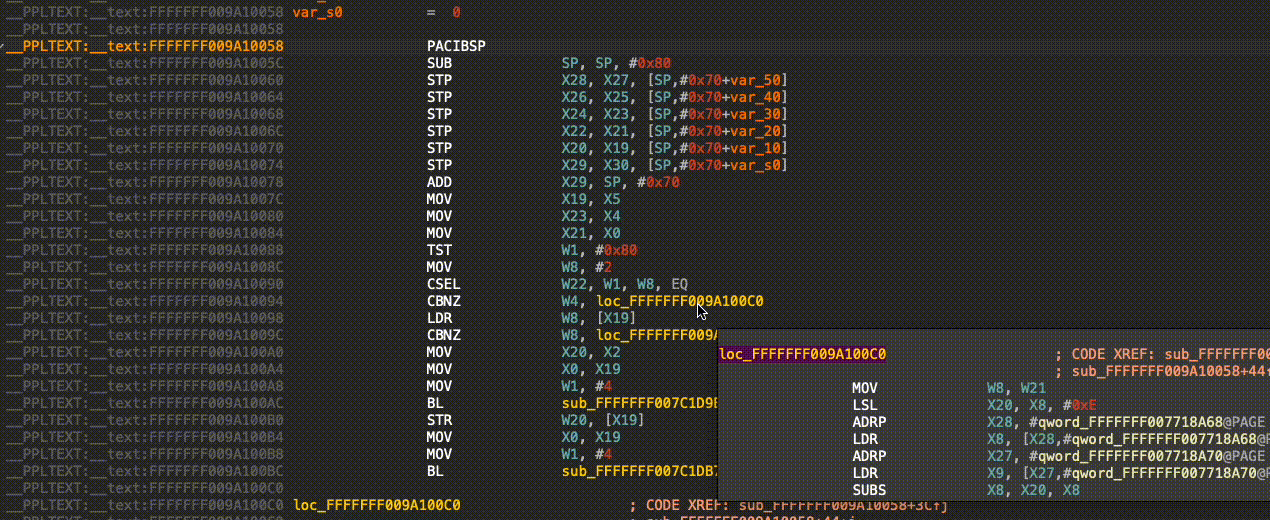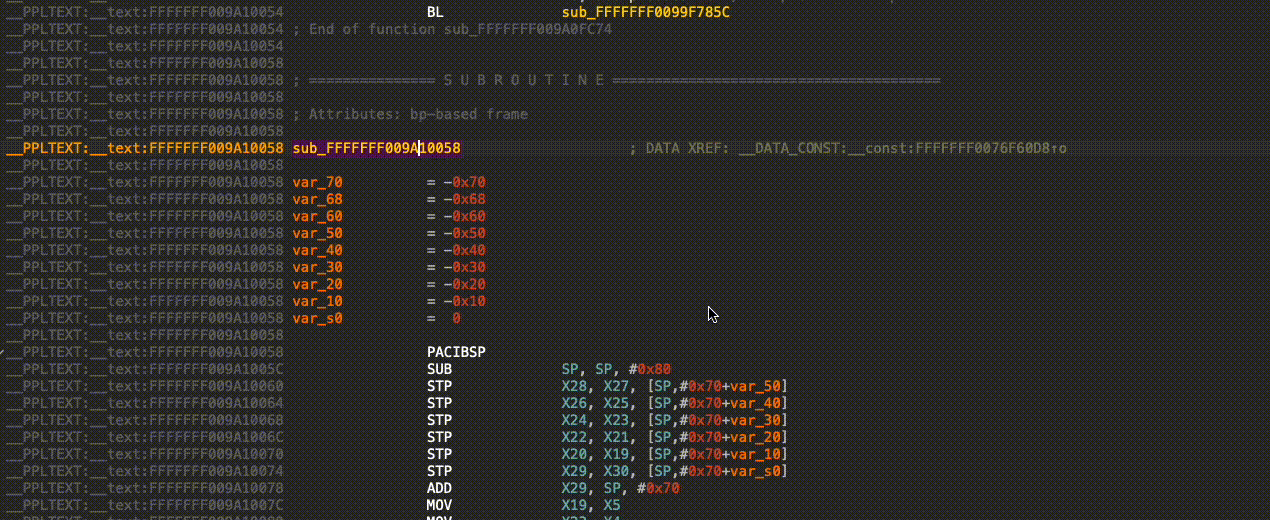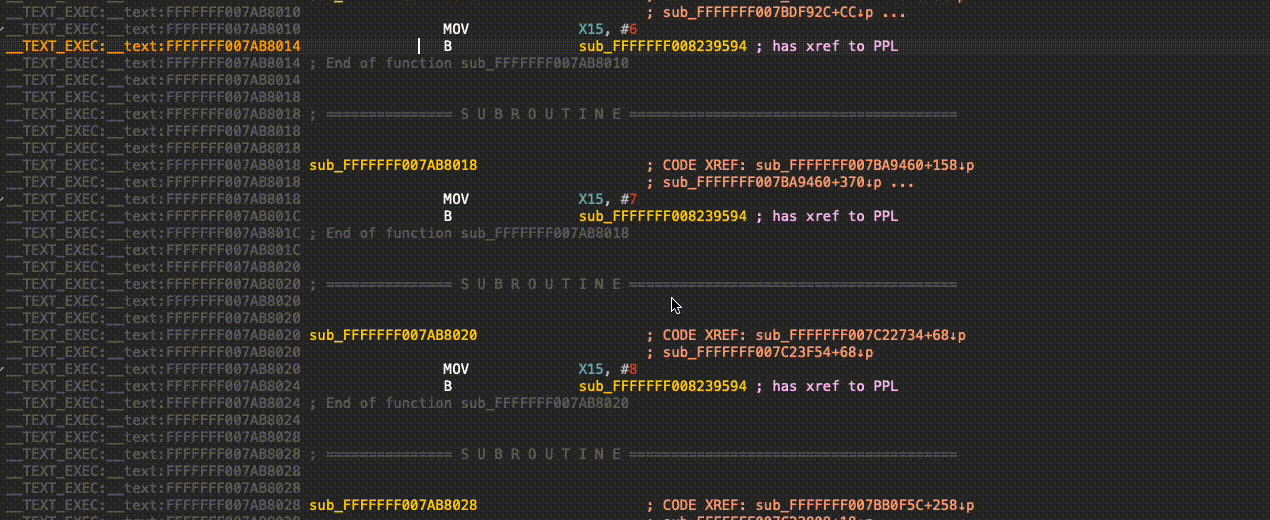
 cellebrite-labs/pplorer
一个 IDA 插件,可将 PPL 调用解析为实际的底层 PPL 函数。
 splintersfury/autopiff
用于检测Windows内核驱动补丁中漏洞修复的语义分析引擎 — 58条YAML规则、Ghidra反编译、可达性追踪与评分
 darkarnium/log4j-cve-detect
针对嵌套二进制文件中 CVE-2021-44228 的检测
 n7on/dllspy
发现已编译的 .NET 程序集中的输入面和安全问题——无需运行它们。
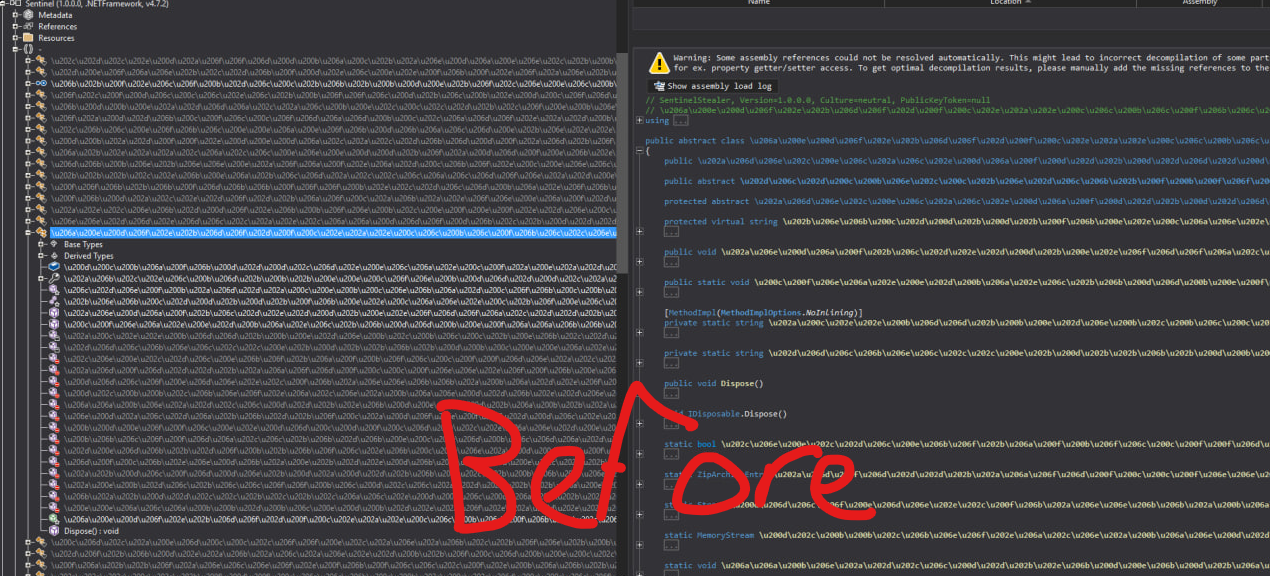 zypherion-technologies/unconfuserex
一个 ConfuserEx2 反混淆器,支持反篡改、压缩、常量、控制流和资源恢复。
 nccgroup/ghidra-nanomips
nanoMIPS 的 Ghidra 模块
 ga1ois/blackhat-europe-2022
从二进制中选择模式类似 CVE-1337-Days 的漏洞
 emicoecommerce/magento-apsb22-48-security-patches
此仓库包含针对 Magento APSB22-48 和 CVE-2022-35698 安全漏洞的潜在安全补丁。
 hackinglz/svg_phishing_tools
SVG 分析与生成工具,用于常见的 SVG 附件钓鱼
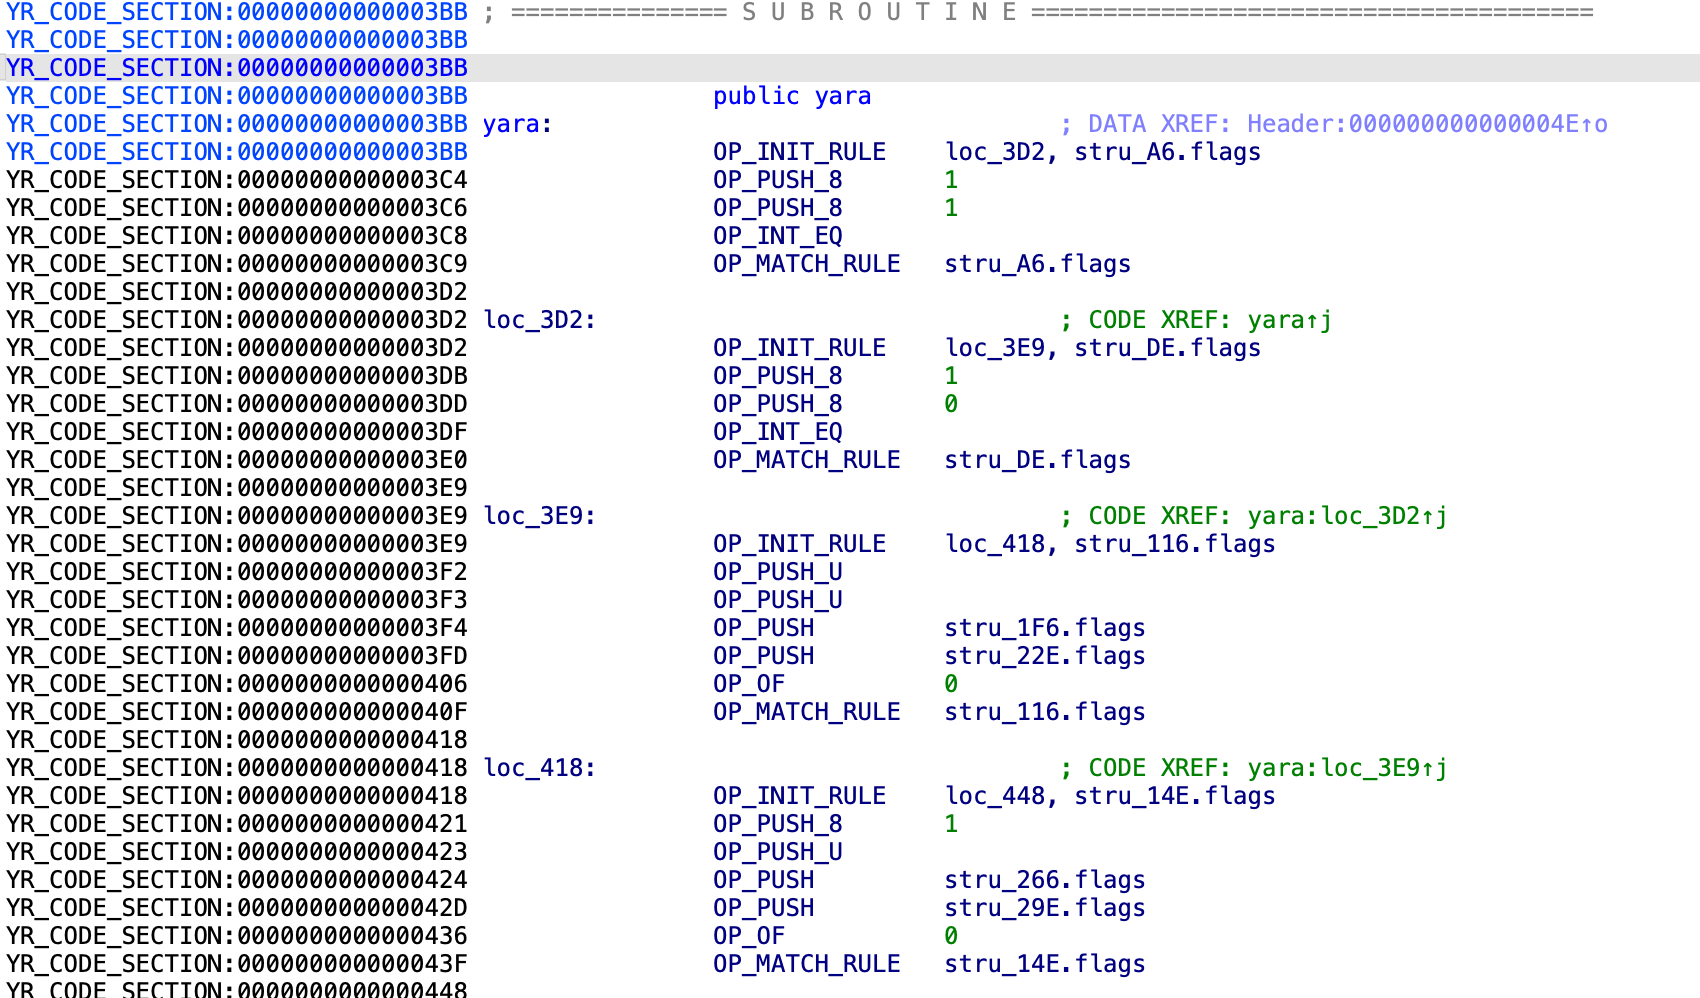 milankovo/yaravm
该仓库包含一个用于加载和反汇编已编译的yara规则的IDA处理器。
 dr4k0nia/tooling-playground
用于反混淆和恶意软件分析的小型脚本和工具集合。
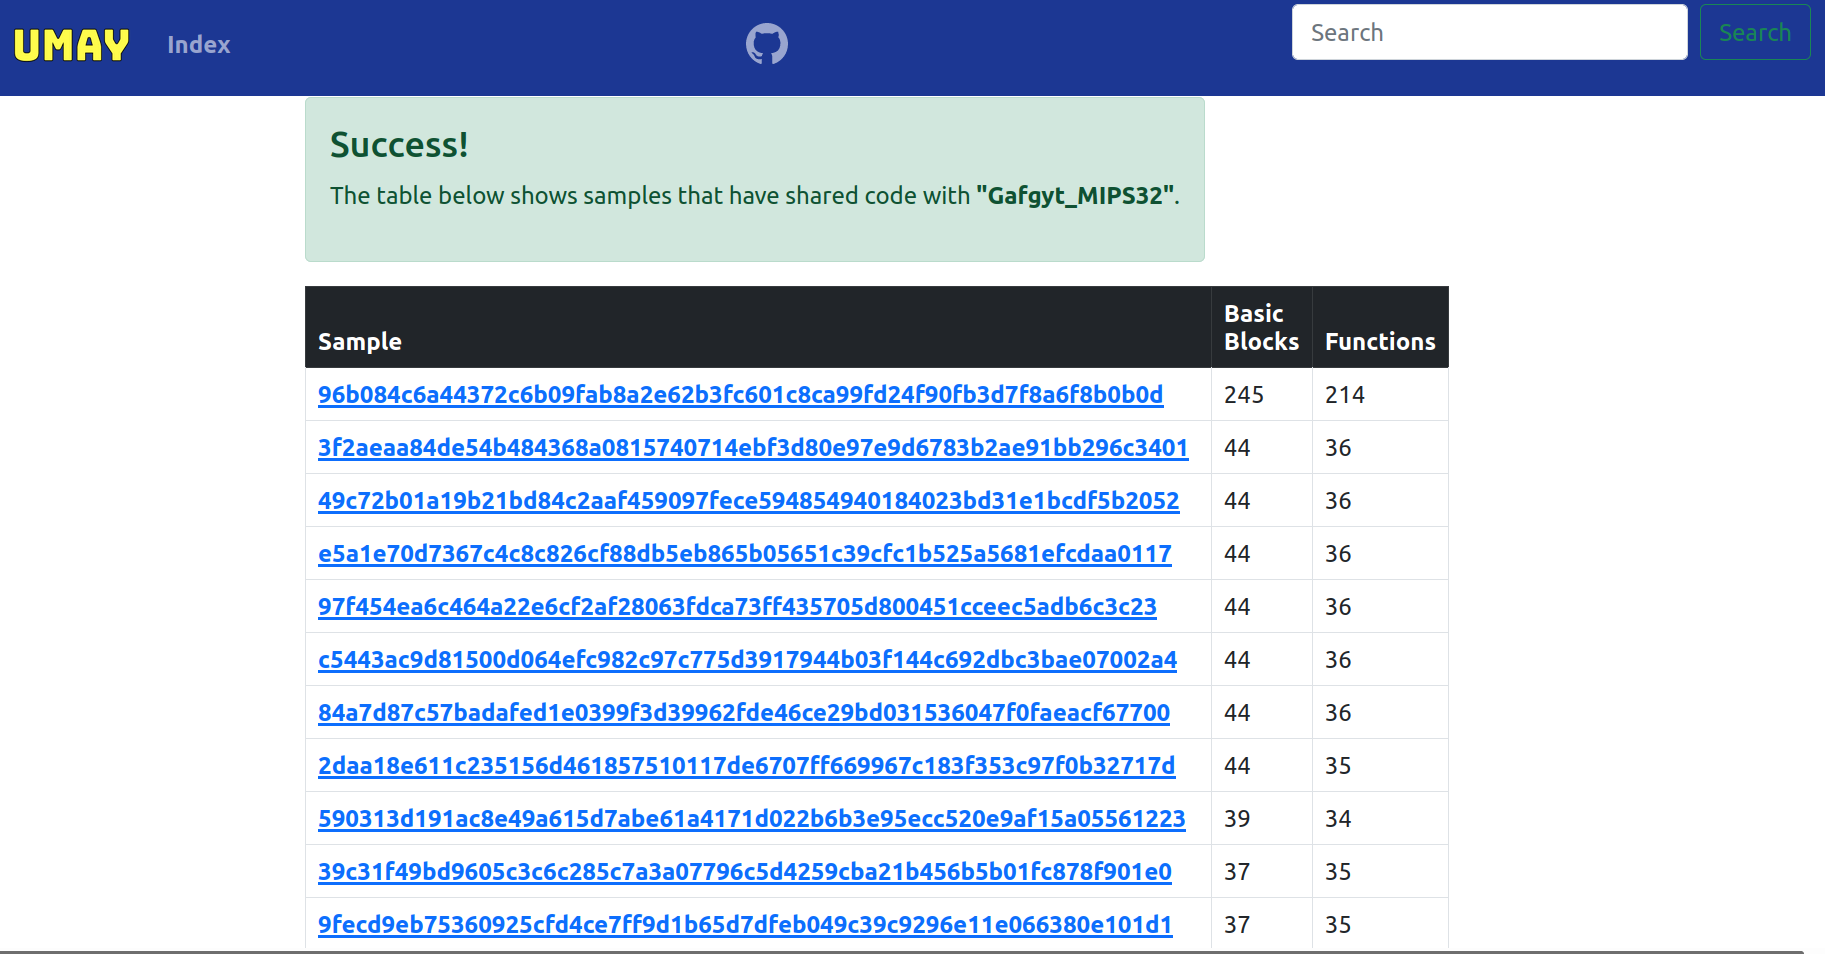
 rakosn1cek/oversight
一个轻量级的安全审计器与沙箱,专为 Shell 脚本设计。Oversight 将静态分析引擎(Rust)与动态强制机制(Linux Landlock)相结合,确保您的系统免受恶意脚本的侵害。
 iilegacyyii/exportdumper
我制作的一个小工具,用于转储 PE 文件的导出表。其主要用途是用于 DLL 代理场景。
 raoufmaklouf/jsecret
基于Go的快速静态扫描器,用于检测JavaScript文件和源代码中的敏感数据(API密钥、令牌、密码),使用正则表达式模式。
 akatorich/kernelflirt
Windows 内核级调试器,具有 OllyDbg/IDA 风格的 UI、软件和硬件断点、PDB 符号、反编译器,以及 17 个用于在虚拟机中进行逆向工程和恶意软件分析的插件。
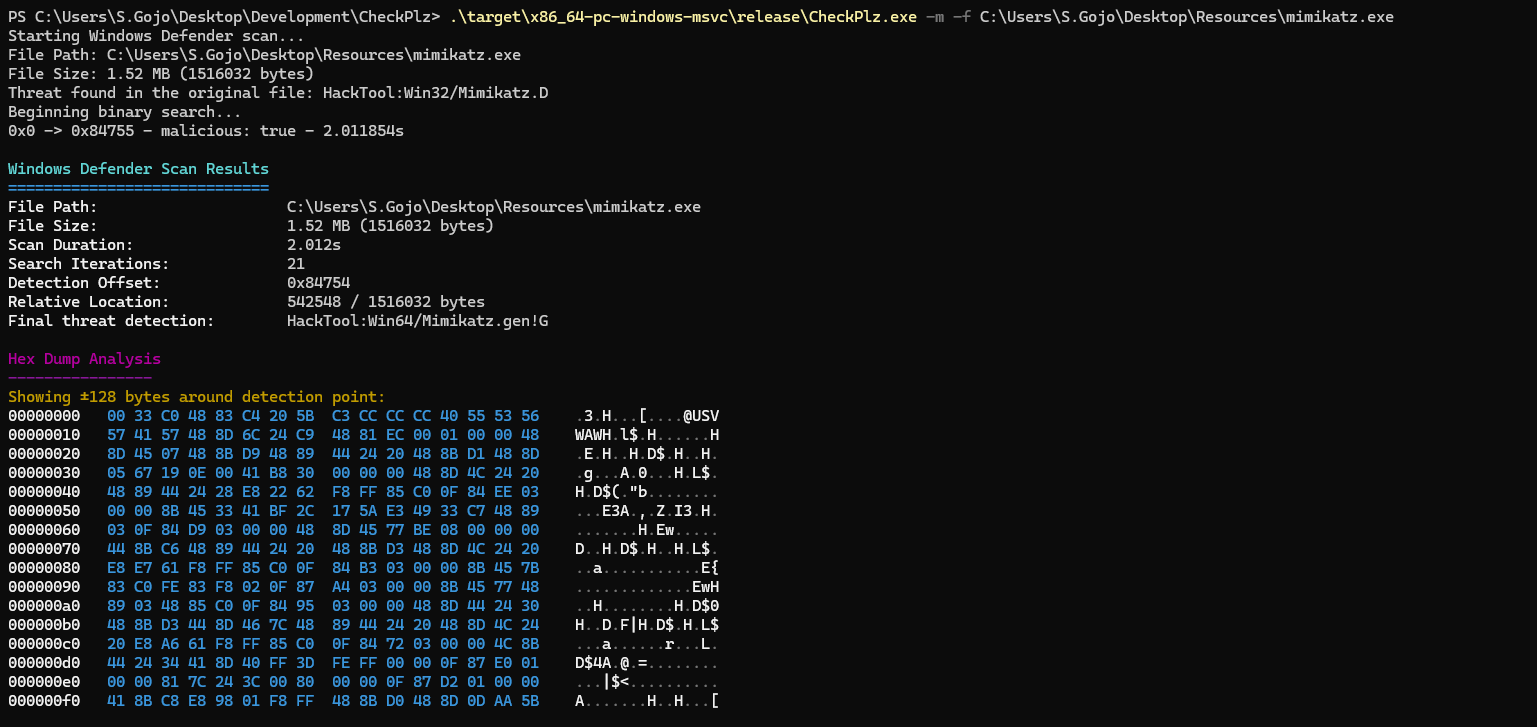 blacksnufkin/checkplz
利用 AMSI(反恶意软件扫描接口)和 Windows Defender 扫描文件以查找潜在威胁,并通过隔离恶意内容来保护系统。