
 #1
 blacksnufkin/cheshire
Adaptix C2服务插件,用于从操作员UI驱动LitterBox负载分析。
 ikkisoft/parrotng
基于 Java 的工具,用于检测易受 CVE-2011-2461 影响的 Adobe Flex SWF 文件,可作为命令行工具或 Burp Suite 被动扫描器插件使用。
 owasp/cwe-sdk-javascript
一个符合 MITRE / CAPEC 规范的通用弱点枚举(CWE)Node.js SDK
 githubsecuritylab/seclab-taskflows-fuzzing
一个由 GitHub Security Lab Taskflow Agent 驱动的 LLM 驱动模糊测试流水线
 blackvectorops/semantic_firewall
为 Go 函数生成确定性的语义指纹。使用静态单赋值(SSA)分析和标量演化(Scalar Evolution)检测 xz 风格后门并验证语义等价性。

 neuralprogram/qlcoder
Agentic 框架,用于合成 CodeQL 查询
 dump-guy/get-pdinvokeimports
PowerShell 模块,用于自动检测 .NET 程序集中的 P/Invoke、Dynamic P/Invoke 和 D/Invoke。揭示非托管 API 调用、MDToken 并将导出位置输出到 DnSpy 书签,用于恶意软件分析。
 runreveal/sigmalite
用于解析和执行 Sigma 检测规则的 Go 库,支持字段修饰符、CIDR 匹配和自定义字段解析器,适用于安全监控中的日志条目。
 rootsecdev/microburstsecretshunter
扫描导出的 Azure 域转储文件,以查找明文密码、连接字符串、存储密钥及其他机密;生成经脱敏处理的 CSV/HTML 报告,用于只读审计工作流。
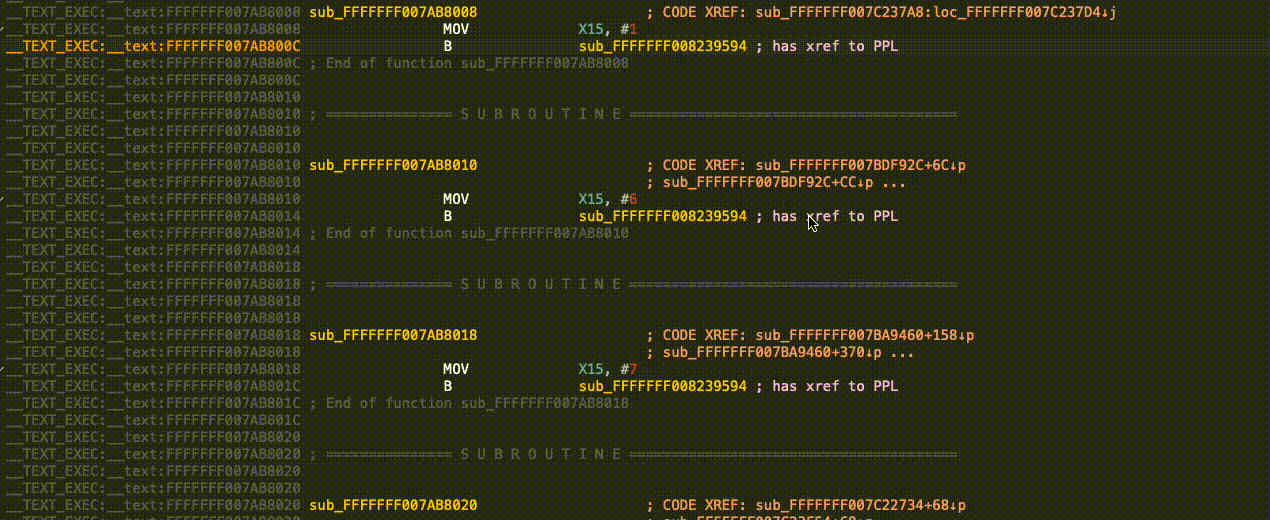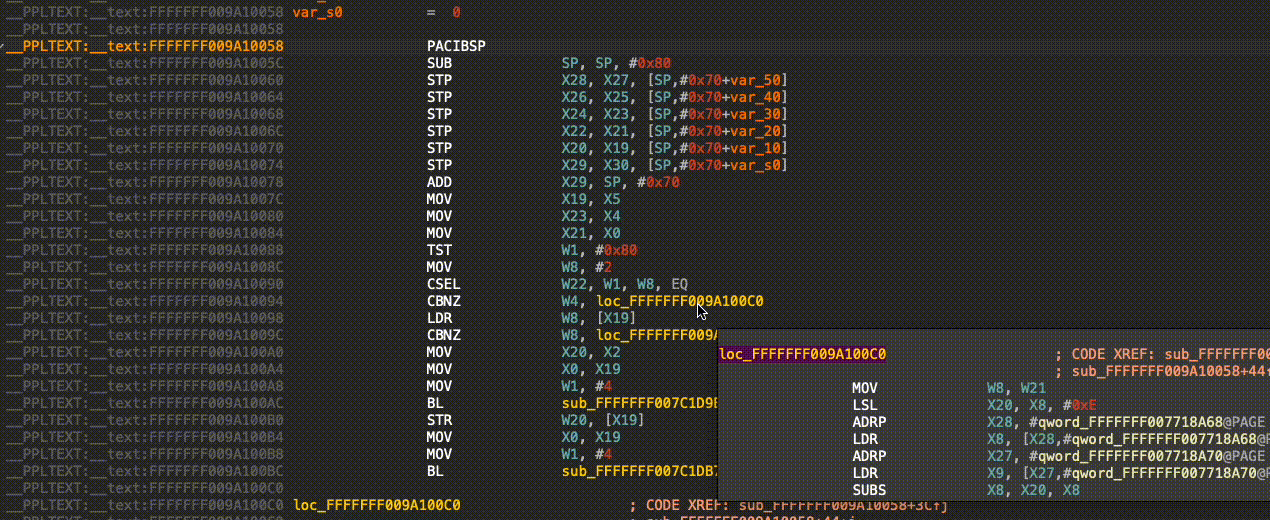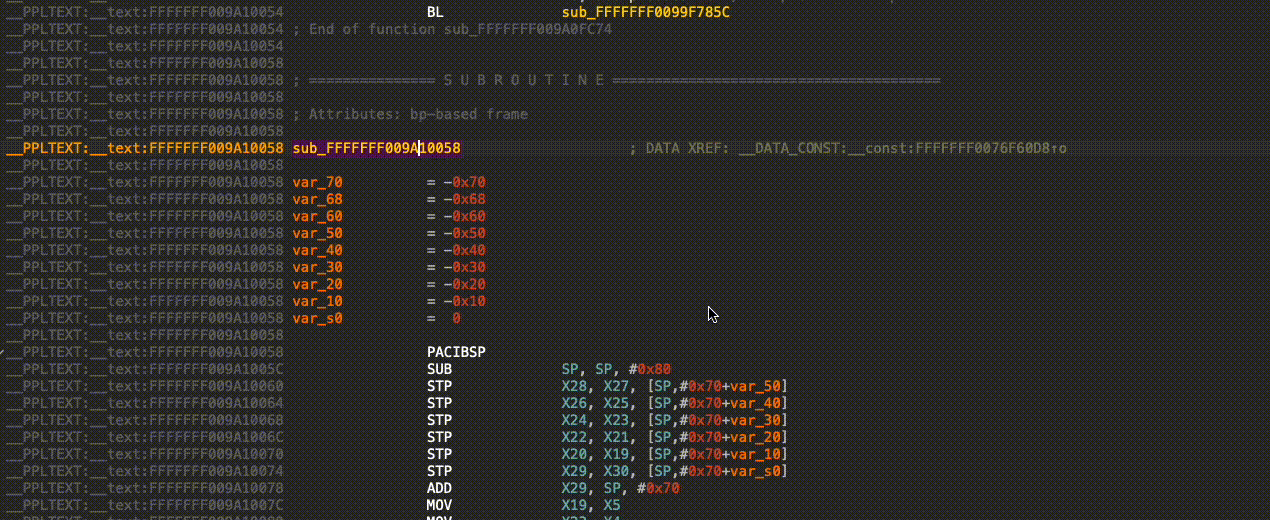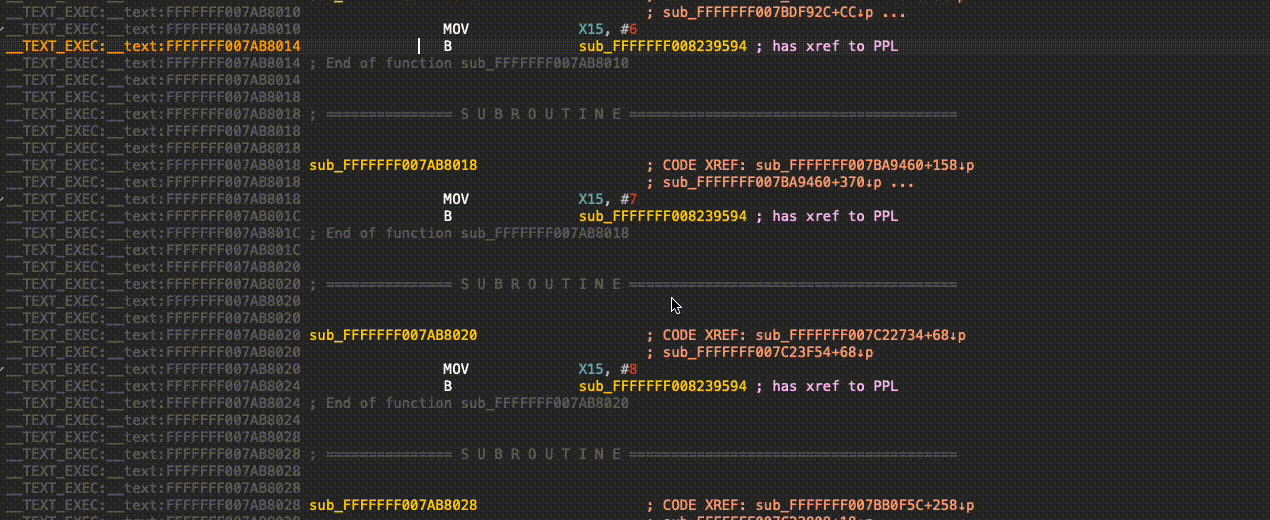 cellebrite-labs/pplorer
一个 IDA 插件,可将 PPL 调用解析为实际的底层 PPL 函数。
 splintersfury/autopiff
用于检测Windows内核驱动补丁中漏洞修复的语义分析引擎 — 58条YAML规则、Ghidra反编译、可达性追踪与评分
 darkarnium/log4j-cve-detect
针对嵌套二进制文件中 CVE-2021-44228 的检测









