#1
 malgamy/yara_rules
面向恶意文件检测与分类的精选签名规则集,通过模式匹配实现,并附带用于扫描文件和目录的CLI使用说明。
 jfrog/jfrog-cve-2022-21449
扫描编译的Java归档文件(JAR/WAR)以检测ECDSA算法使用情况,从而发现CVE-2022-21449漏洞。递归使用Python3检查.class文件,支持静默模式和文件夹排除。
 blacksnufkin/cheshire
Adaptix C2服务插件,用于从操作员UI驱动LitterBox负载分析。
 munshi007/aura-state
Python框架,用于构建作为状态机的LLM工作流,通过Z3定理证明、CTL模型检查和共形预测实现形式验证,确保数据提取的正确性可证明。
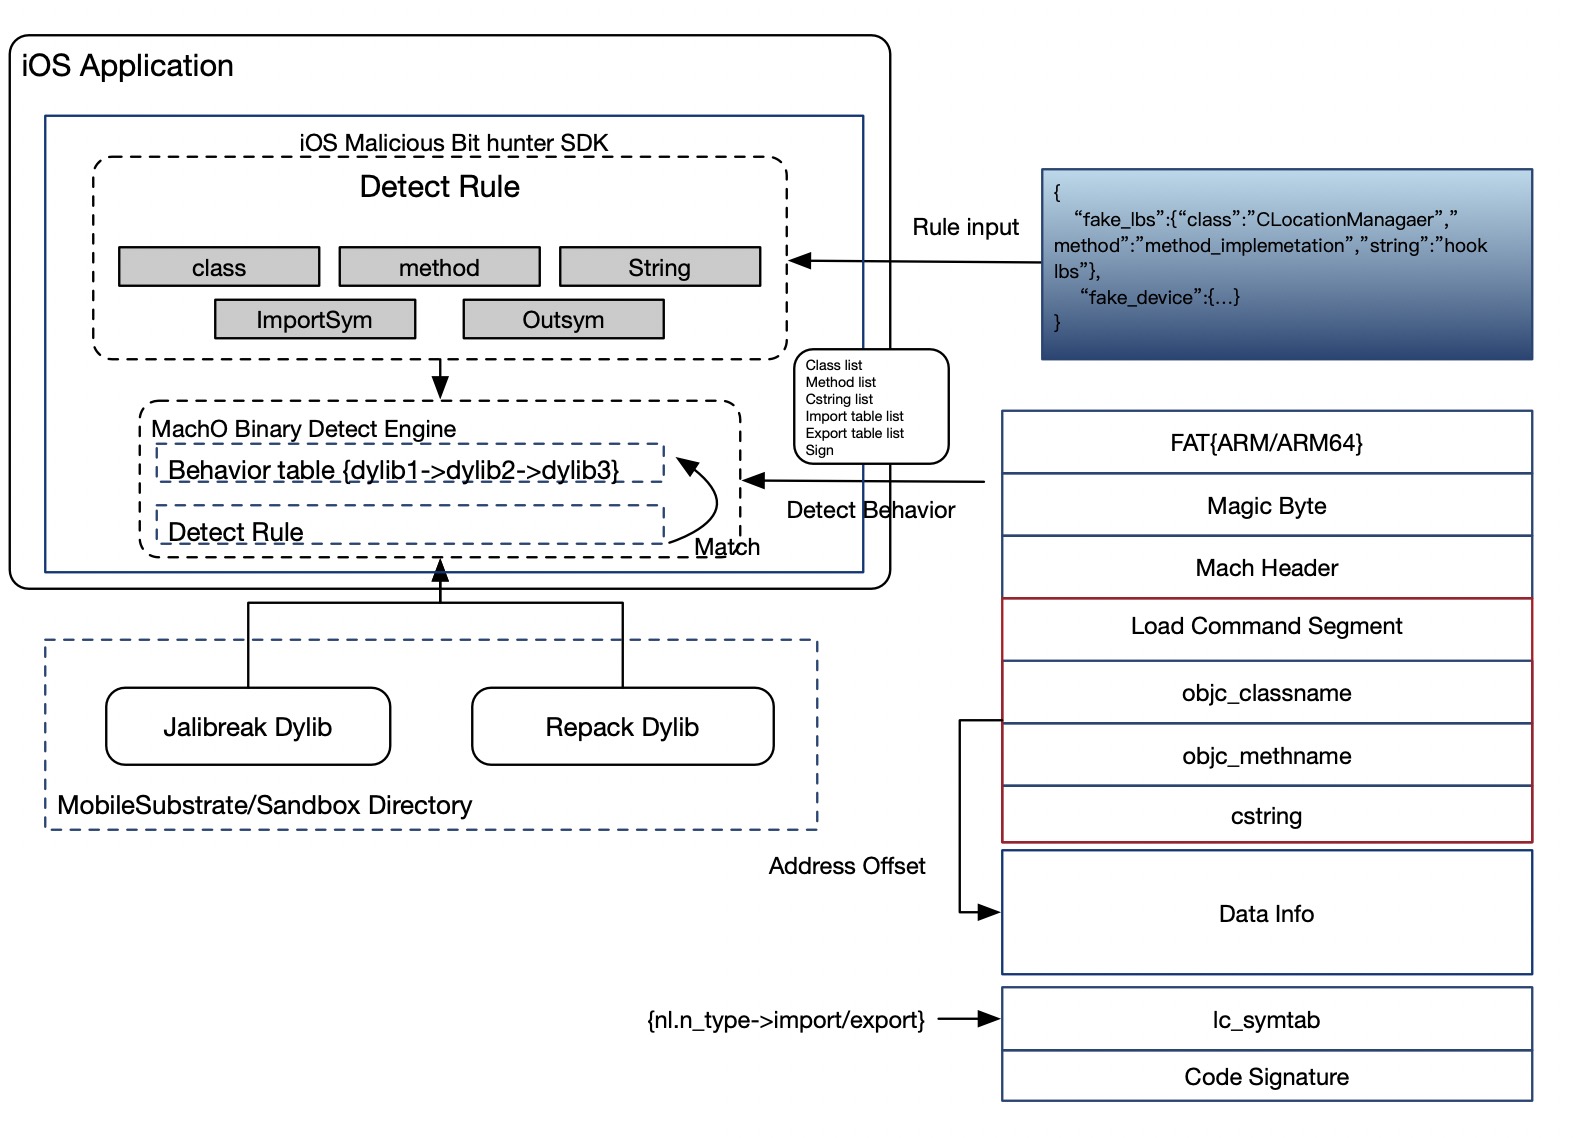 alipay/ios-malicious-bithunter
iOS Malicious Bit Hunter 是一款针对iOS应用的恶意插件检测引擎。它能够基于运行时分析被注入的dylib动态库的macho文件头部。如果您对作者的其他项目感兴趣,请访问 https://github.com/SecurityLife
 gherardofiori/maliciousbrowserextensions
本仓库是在我对恶意浏览器扩展进行研究后创建的,将许多其他人的工作和新闻文章汇集到了一处。仓库中的 CRX 文件用于训练 ExterminAI 背后的 AI 模型。我希望这能让其他人探索恶意浏览器扩展的世界及其行为!
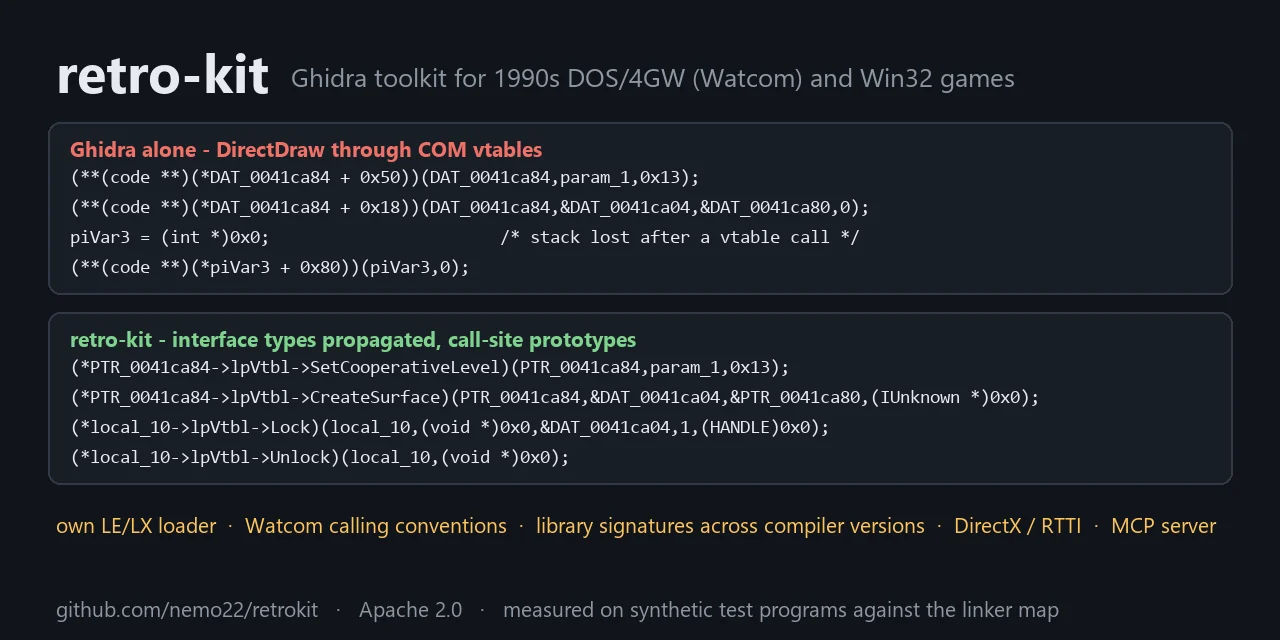 nautilusbits/retrokit
用于逆向工程 32 位 DOS 和 Win32 游戏(1993-2010)的无头 Ghidra 工具包:自带 LE/LX 加载器、Watcom 调用约定、库签名、MCP 服务器
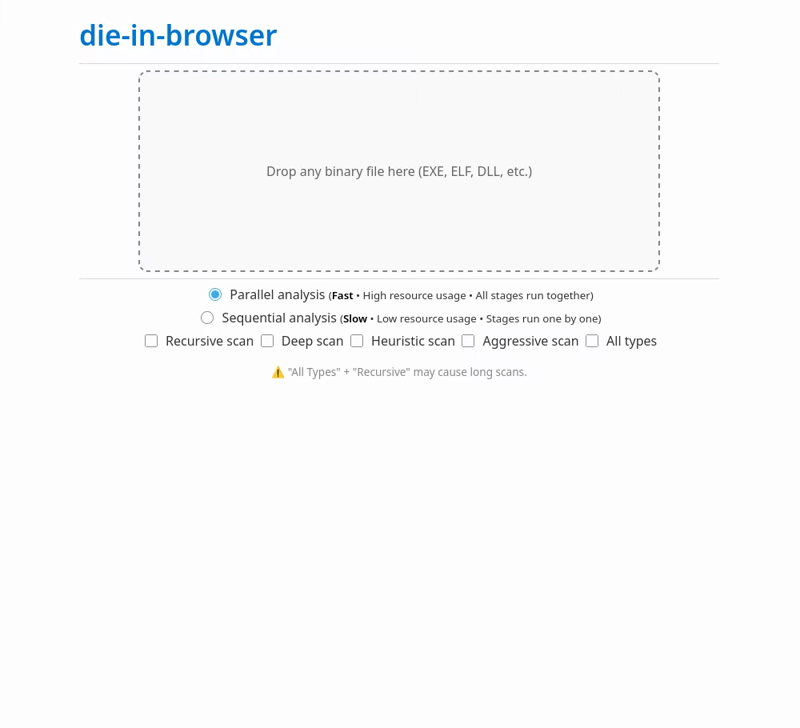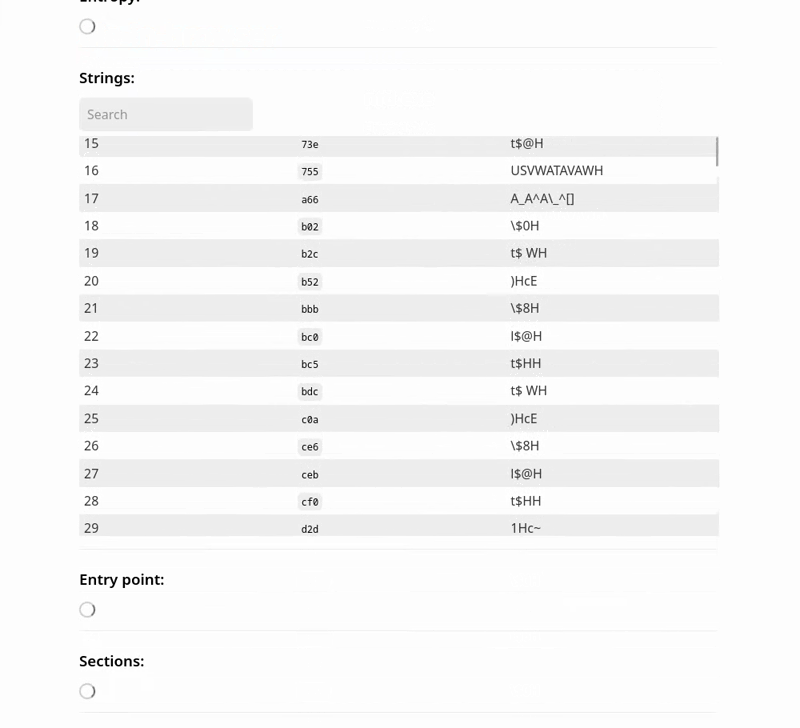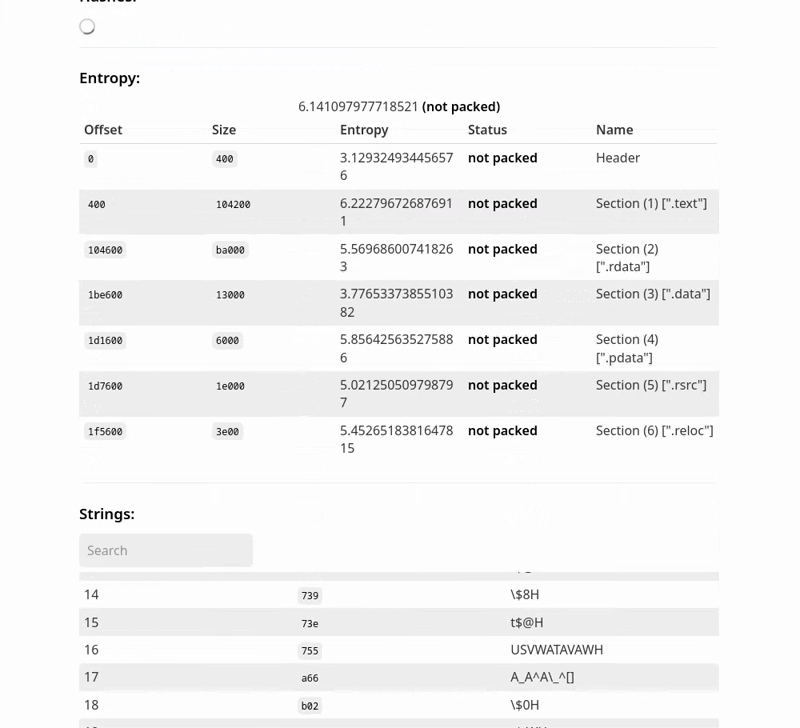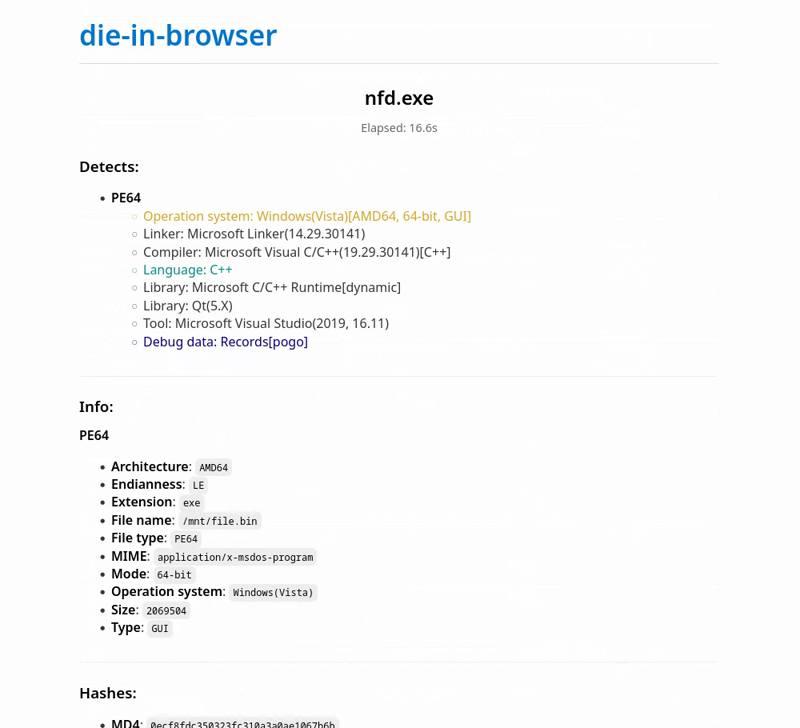 xoreaxlmbdx/die-in-browser
使用Detect It Easy进行静态二进制分析——100%在浏览器中,无需上传。
 liamg/extrude
:detective: 分析二进制文件以发现缺失的安全特性、信息泄露等...
 seifreed/yaraast
一个强大的Python库和CLI工具,用于通过抽象语法树(AST)表示来解析、分析和操作YARA规则。
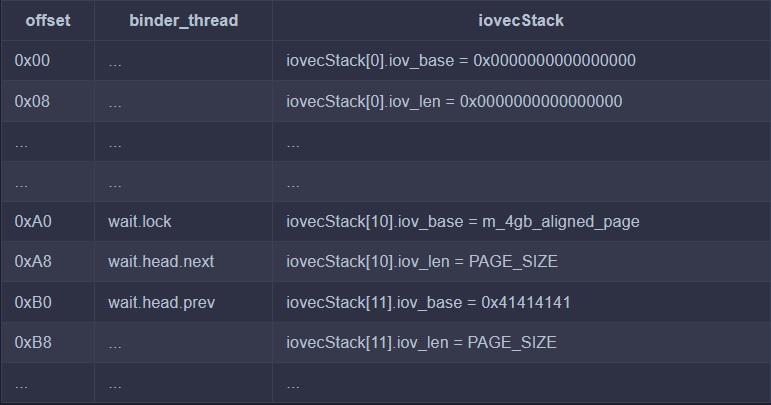 sharif-dev/androidkernelvulnerability
触发与分析 Android 内核漏洞 CVE-2019-2215
 svdwi/bluebox
开源威胁情报平台,用于恶意软件与可观测对象分析。通过外部数据源丰富IP、域名、URL和哈希信息,执行静态文件分析、YARA检测以及基于机器学习的钓鱼检测。
 dmdhrumilmistry/security-harness
面向 AI 编码代理的多代理静态应用安全审查框架:映射代码库、搜寻漏洞类别、串联并验证发现结果,并输出 SARIF、JSON 和 PDF 报告。
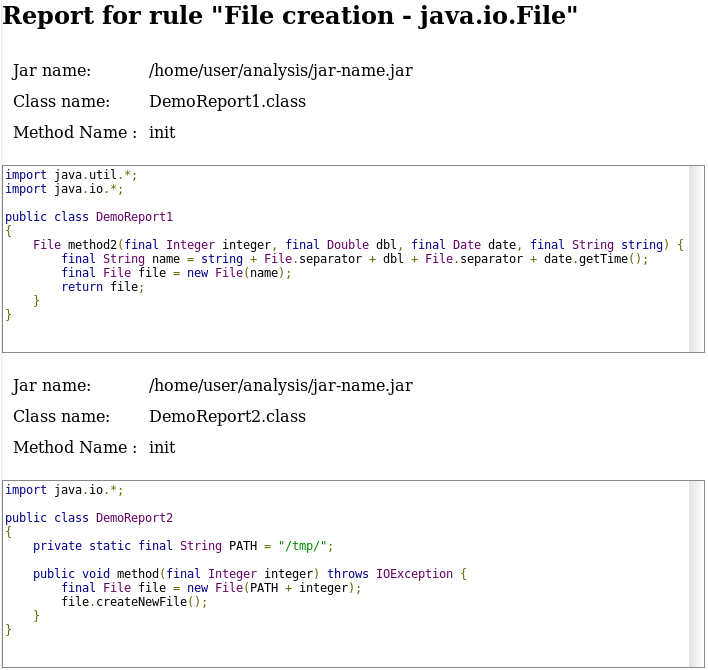 fergarrui/custom-bytecode-analyzer
可通过 JSON 规则自定义的 Java 字节码分析器
 hasherezade/sig_finder
签名查找器(来自 PE-bear)
 bronils/aotopsy
Flutter/Dart AOT 快照的静态分析器 — 无需嵌入或执行 Dart VM,即可从 libapp.so 中恢复函数名称、类层次结构、调用图和行为信号。支持 ARM64 和 x86_64,Dart 2.10–3.12。