#1
 malwaretech/exifsmugglingpoc
一个概念验证,利用缓存走私 + Exif 数据被动下载第二阶段负载。
 leftp/backupcreds
一个用于从 Windows 凭据管理器转储凭据的 C# 实现
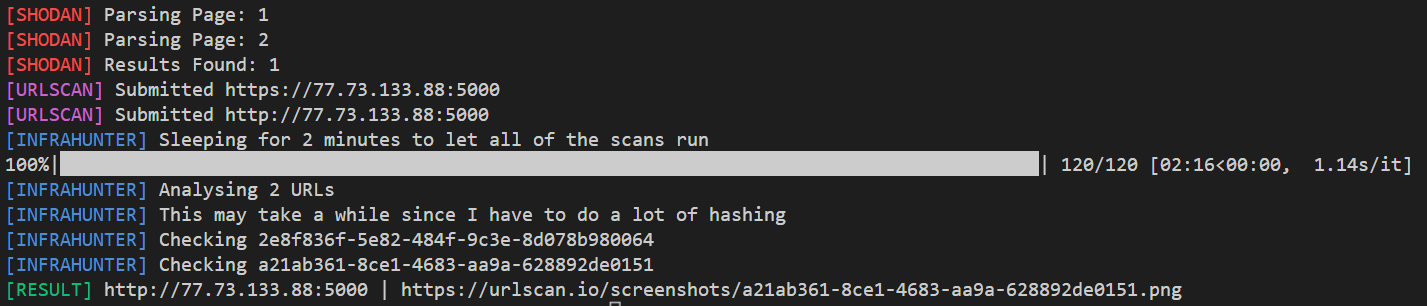 montysecurity/infrahunter
利用 URLScan 数据过滤 Shodan 结果,主动搜寻攻击者基础设施。
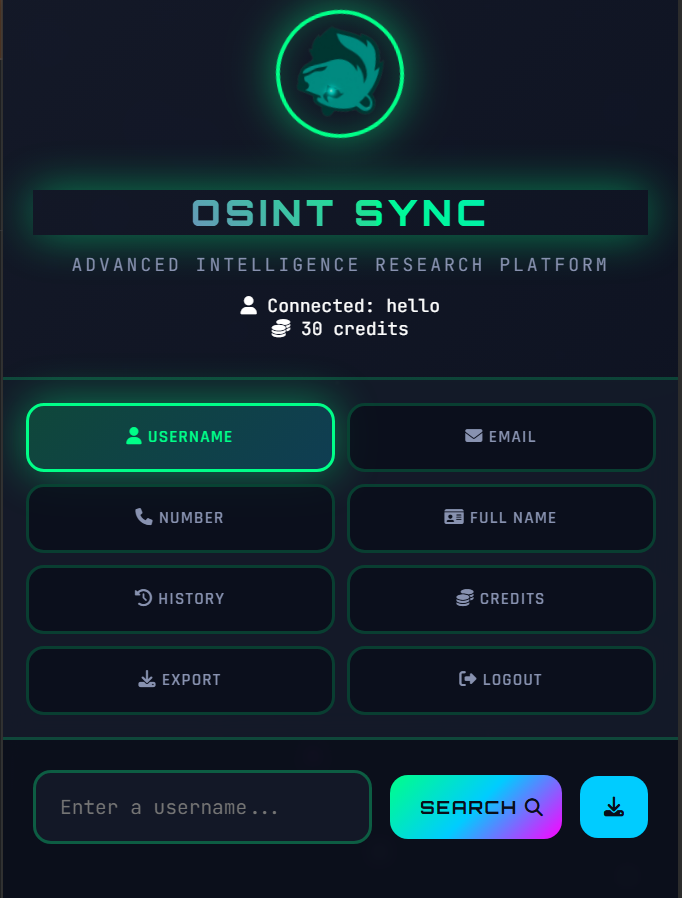 mixaoc/osint-sync
用于OSINT研究的浏览器扩展,支持在20多个平台上搜索用户名、电子邮件和电话号码,并集成了GHunt、IntelX、Epieos和Holehe API的访问。
 d4vinci/twitter-info
一个简单的 Python 脚本,只需通过用户名或个人资料链接即可获取 Twitter 账户信息。
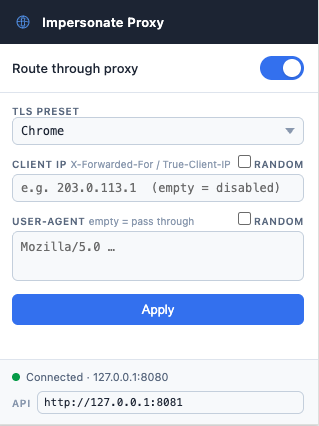 ytkoka/impersonate-proxy
一个本地 MITM 代理,可让您控制 TLS 指纹(JA3/JA4)、HTTP/2 指纹、HTTP 头顺序和 User-Agent —— 全部通过单个 YAML 配置文件实现。
 mattiaalessi/phantom-keylogger
Phantom Keylogger 是一款先进的、具备隐身能力的键盘击键与视觉情报收集系统。
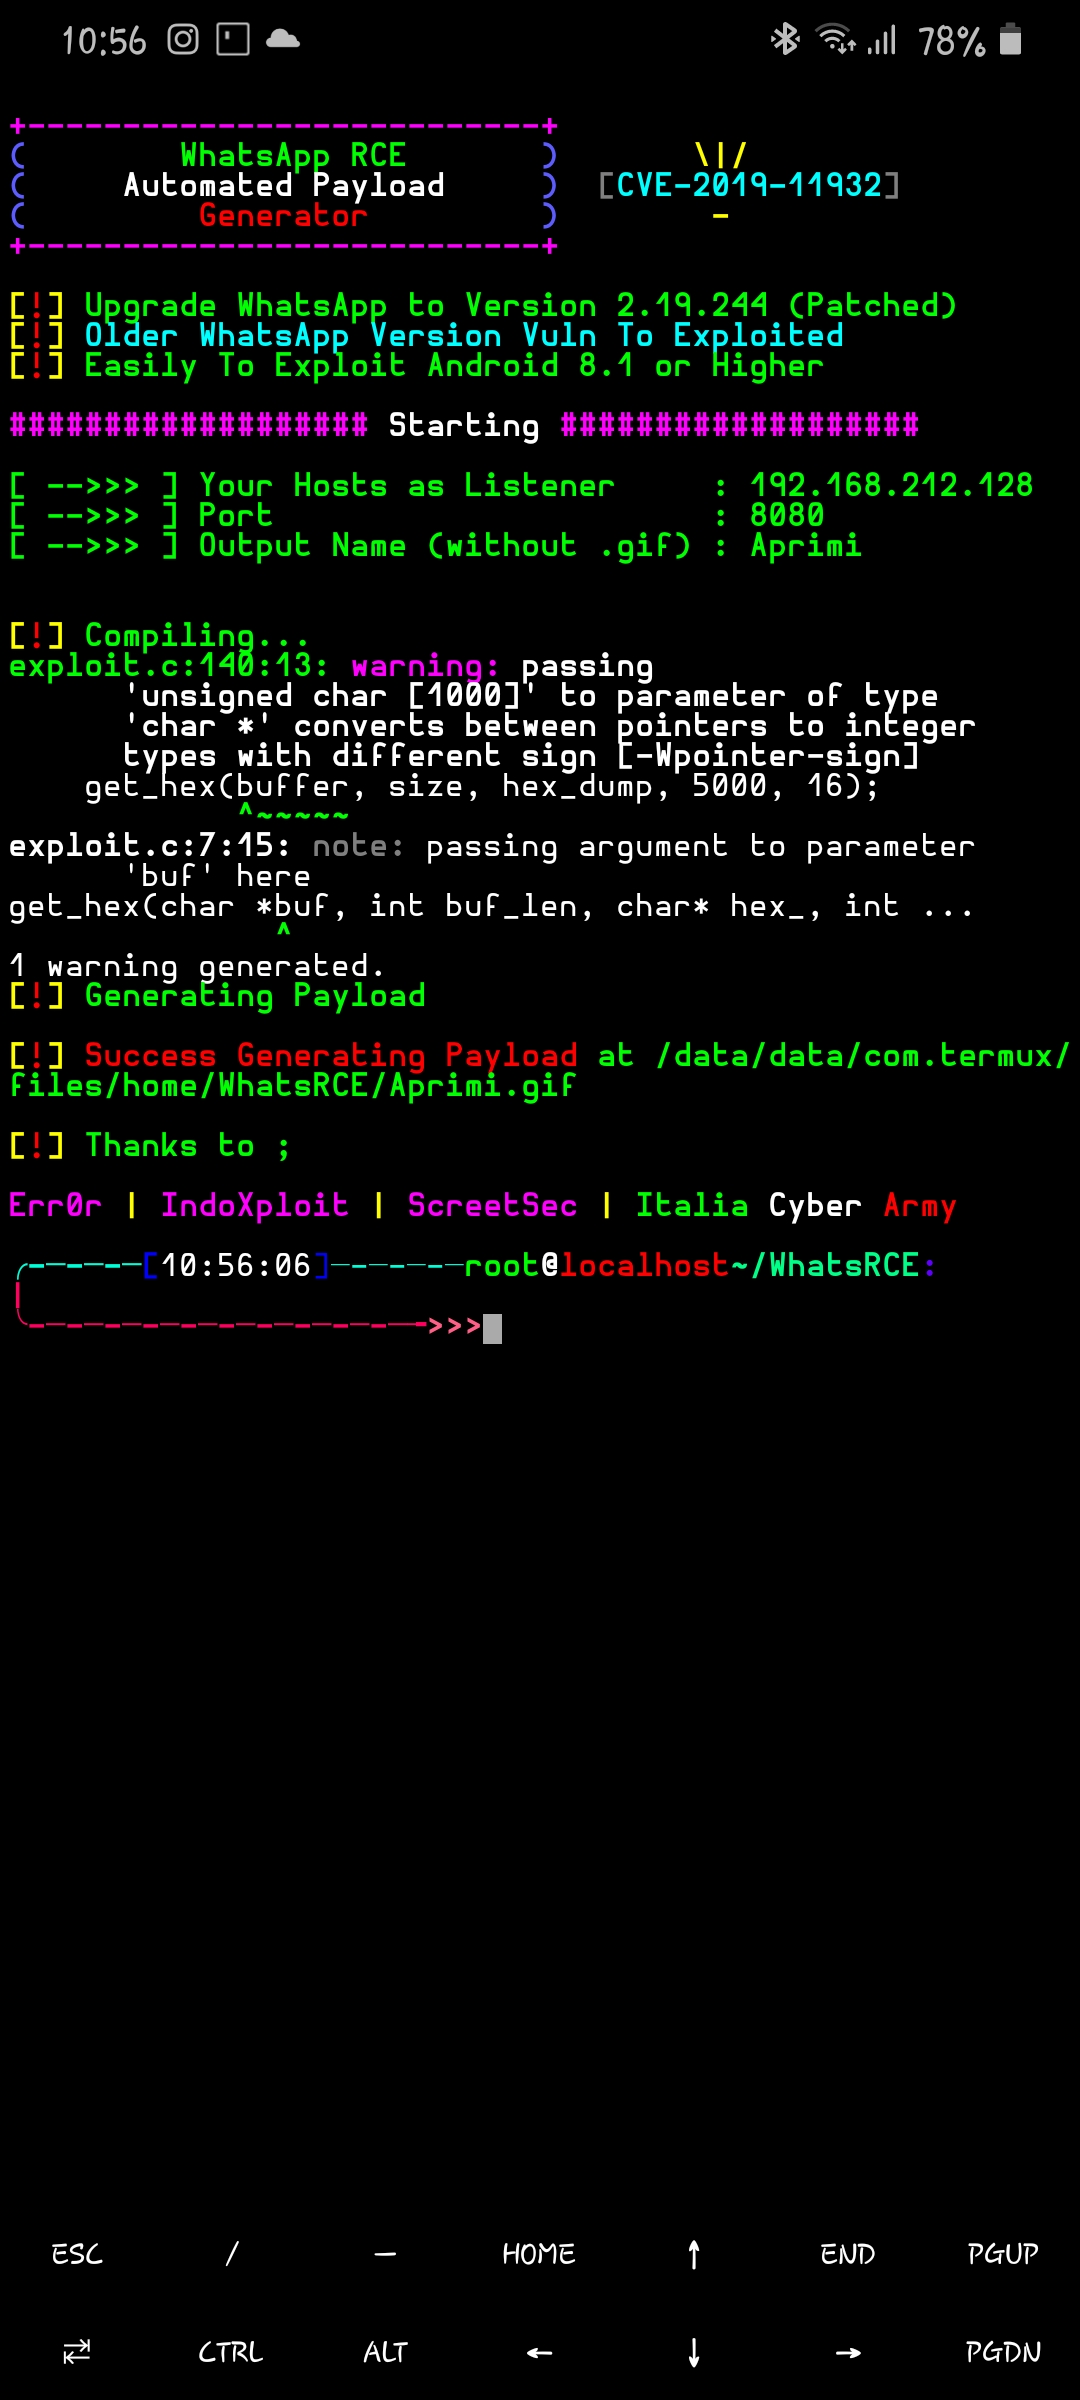 err0r-ica/whatspayloadrce
WhatsApp 自动载荷生成器 [CVE-2019-11932]
 rootup/git-fsmonitor
这是利用“fsmonitor”对抗IDE的工作量证明。
 nickvourd/rti-toolkit
用于远程模板注入攻击和防御的PowerShell工具包。向Office Word文档中注入恶意链接用于钓鱼攻击,并包含供蓝队使用的识别模块。
 devbuihieu/cve-2025-33053-proof-of-concept
CVE-2025-33053 概念验证(PoC)
 skyler-ferrante/cve-2024-28085
util-linux 中的 WallEscape 漏洞