#1
 chrismaddalena/cooper
一个用于摄取HTML并生成适用于钓鱼活动的HTML源码的Python工具。
 shaheeryasirofficial/smugglemypayload
生成HTML走私页面,通过JavaScript在客户端嵌入并重建文件,支持载荷编码、分块、混淆以及钓鱼诱饵模板。
 cedowens/mythic-macro-generator
Python3脚本,用于生成一个宏以启动Mythic载荷。作者:Cedric Owens
 corvralabs/evilneko
用于浏览器中浏览器(BITB)钓鱼攻击的自动化容器编排工具,使红队能够通过Docker、NGINX和WebRTC浏览器容器扩展多目标基础设施。
 soufianetahiri/teamsntlmleak
通过 MS Office 在 Teams 的"网站"标签页中泄露 NTLM
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 RTLO注入URI欺骗
 ka7ana/cve-2023-23397
针对 CVE-2023-23397 的 PowerShell 概念验证,利用 Outlook 的 ReminderSoundFile 属性通过 SMB 或 WebDAV 拦截 Net-NTLMv2 哈希,用于凭据中继攻击。
 pwardle/not-a-mused
利用未记录的 Muse 听写端点设置的概念验证,允许本地非特权进程重定向听写流量以捕获提示并滥用应用访问权限。
 reverseclabs/cve-2021-25374_samsung-account-access
此脚本可用于获取受害者三星账户的访问权限,前提是受害者的三星设备安装了特定版本的三星会员应用,且设备来自美国或韩国地区。
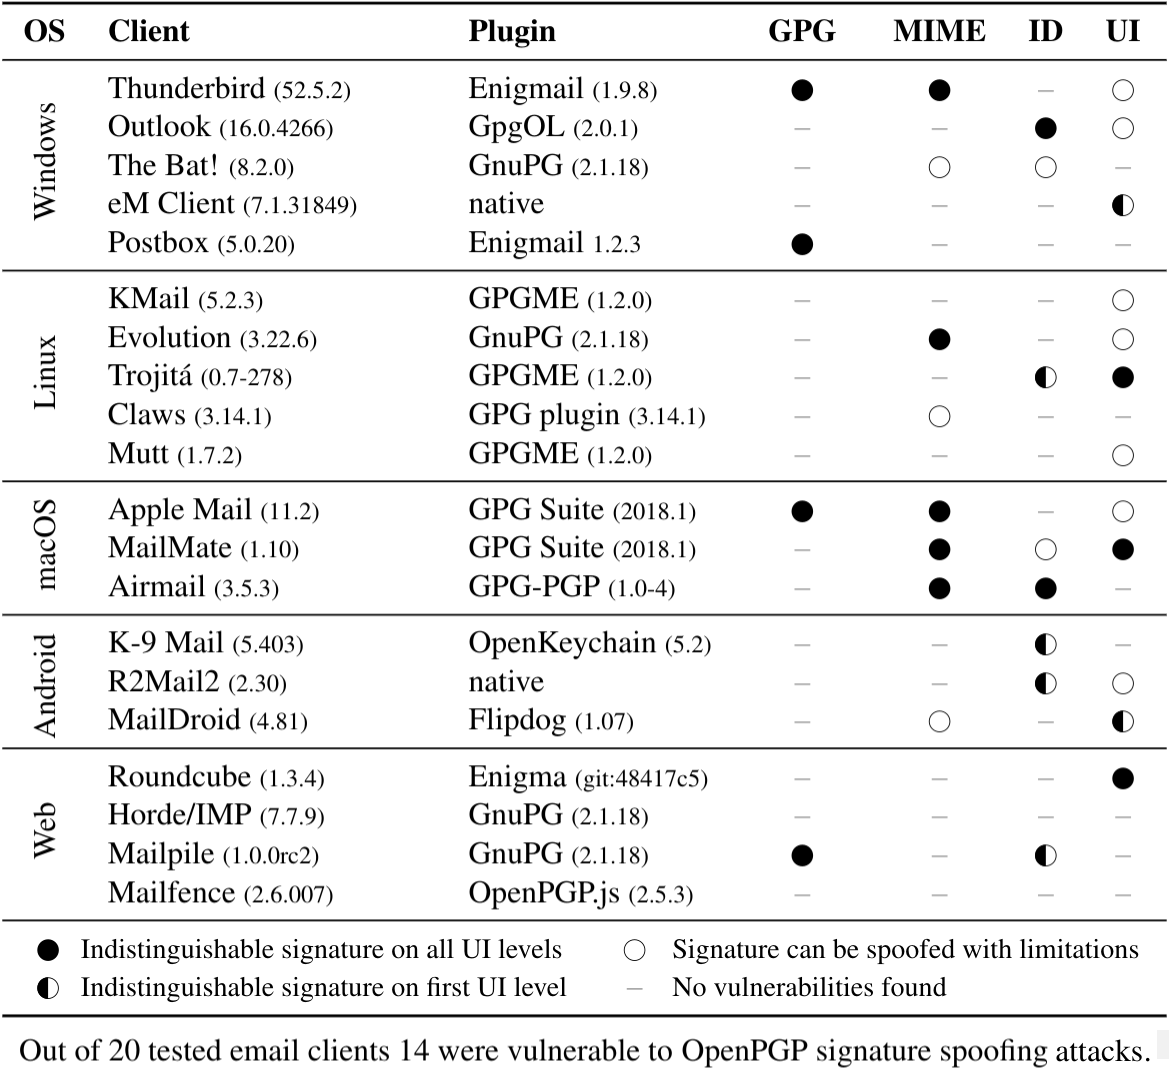 rub-nds/johnny-you-are-fired
USENIX 出版物的工件。
 jakabakos/cve-2023-36884-ms-office-html-rce
MS Office 和 Windows HTML RCE(CVE-2023-36884)- PoC 与漏洞利用
 xorond/sudo-snooper
模拟原始 sudo 二进制文件以诱骗用户输入密码的 Python 脚本