#1
 mr-un1k0d3r/maliciousmacrogenerator
生成混淆的VBA宏,具备AV/沙箱逃避功能,用于命令执行载荷,支持域、磁盘、内存和进程检查。
 makdosx/wifi-agent
用于创建强制门户、通过克隆登录页面进行凭据钓鱼以及注入恶意软件下载的流氓接入点工具,面向教育性质的红队模拟。
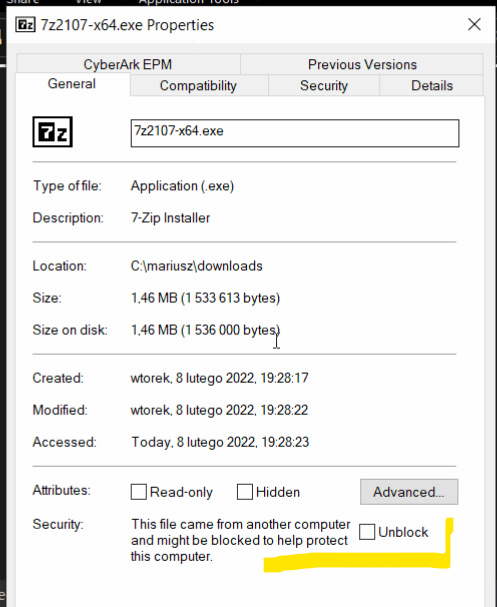 mgeeky/packmypayload
一个将载荷打包到输出容器中,以规避Mark-of-the-Web标志并演示与容器文件格式相关风险的概念验证(PoC)。支持:ZIP, 7zip, PDF, ISO, IMG, CAB, VHD, VHDX
 rxwx/chlonium
克隆并导入Chromium的cookies和密码,跨浏览器,通过离线DPAPI状态密钥解密,支持AES-256 GCM加密的数据库,用于红队操作。
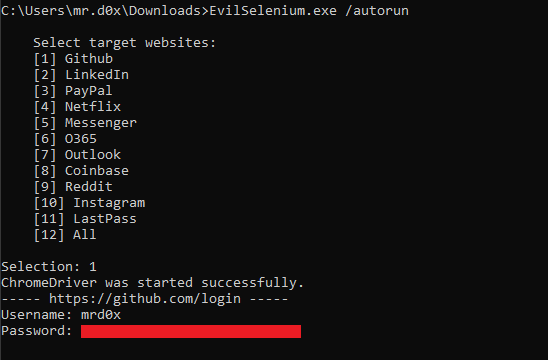 mrd0x/evilselenium
将 Selenium 武器化,用于自动实现 Chromium 浏览器的凭证窃取、Cookie 转储、电子邮件外发和文件提取,服务于红队行动。
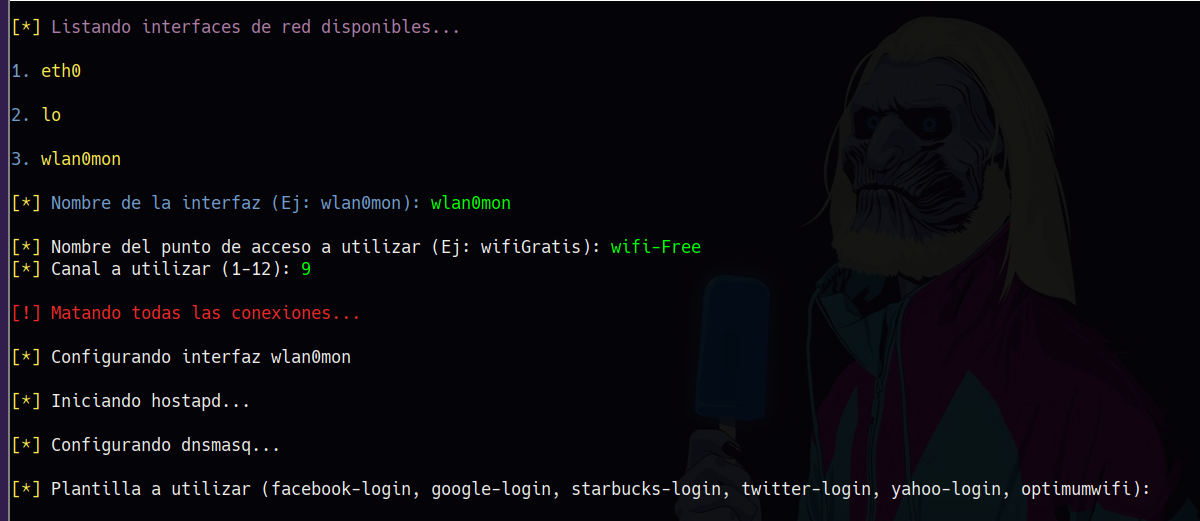 s4vitar/eviltrust
用于自动部署 Rogue AP 的理想工具,具有模板选择 + 2FA 功能。不需要有线连接。
 joelgmsec/fakedatagen
生成完全有效的西班牙格式假身份信息,包括姓名、电子邮件、银行详细信息以及扩展信息,支持可选ZIP压缩和密码保护。
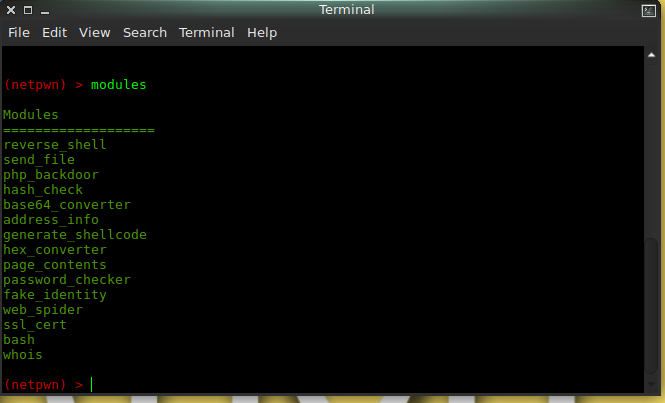 andromeda1957/netpwn
用于自动化渗透测试任务的工具。
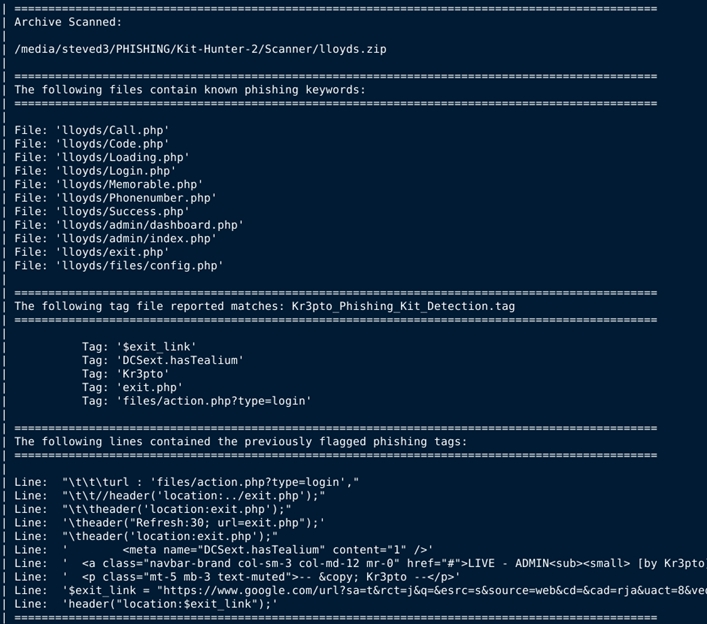 steved3/kit_hunter
一个用于专用和半专用主机的基本钓鱼工具包扫描器。
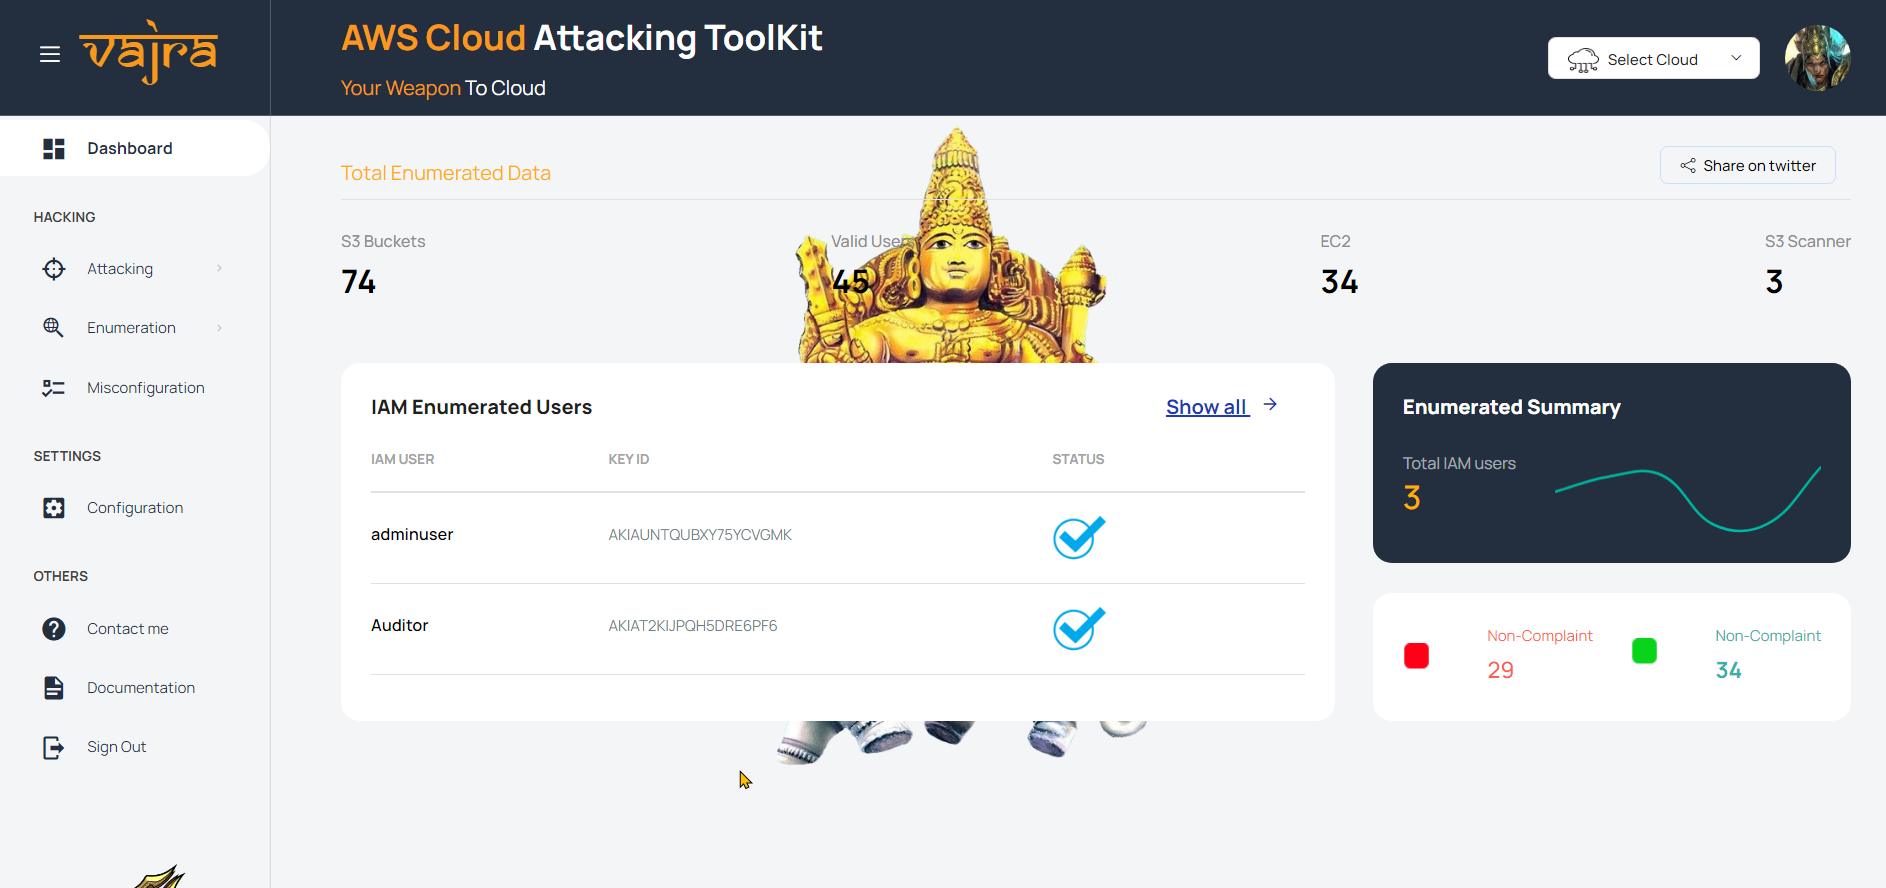 trouble-1/vajra
Vajra 是一款基于 UI 的工具,集成了多种针对目标 Azure 和 AWS 环境进行攻击和枚举的技术。它采用基于 Python Flask 模块构建的直观 Web 用户界面,以提供更好的用户体验。该工具的主要目标是将不同的攻击技术集中在一个 Web UI 界面下。
 soxoj/socid-extractor
⛏️ Maigret背后的提取引擎:将任何个人资料URL转换为结构化的OSINT记录,覆盖150多个网站
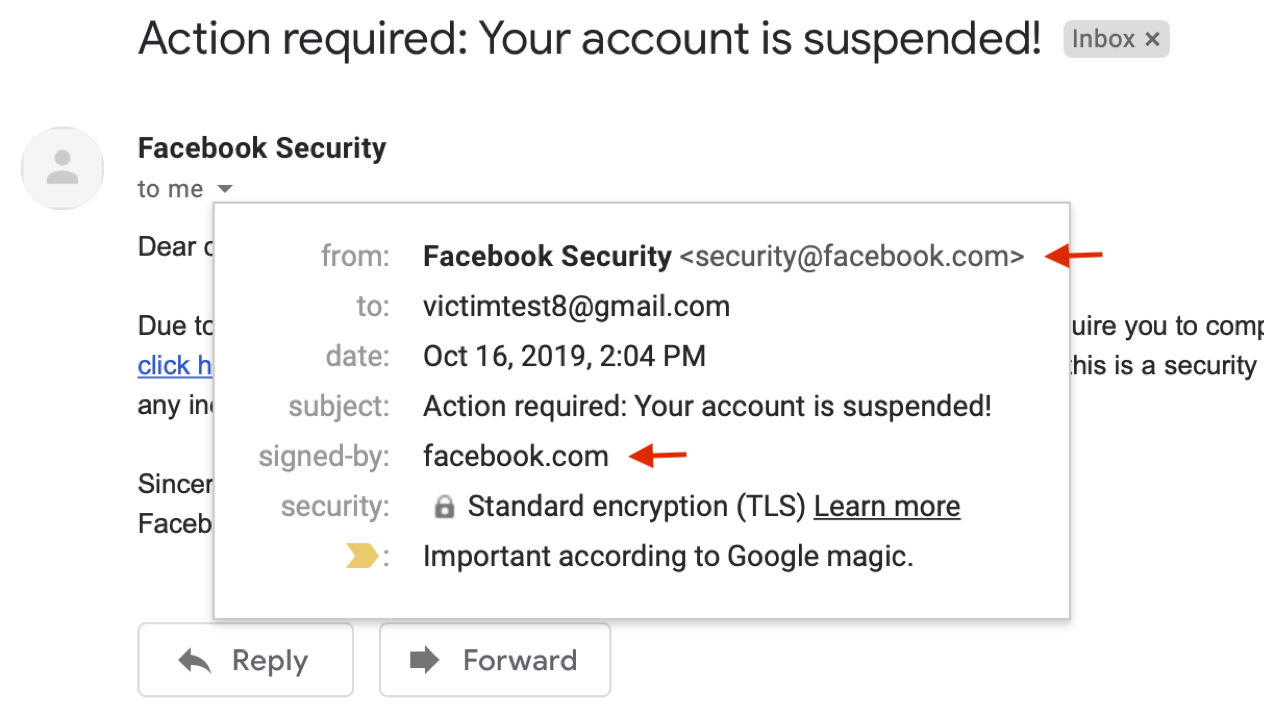 chenjj/espoofer
一个电子邮件欺骗测试工具,旨在绕过SPF/DKIM/DMARC并伪造DKIM签名。🍻
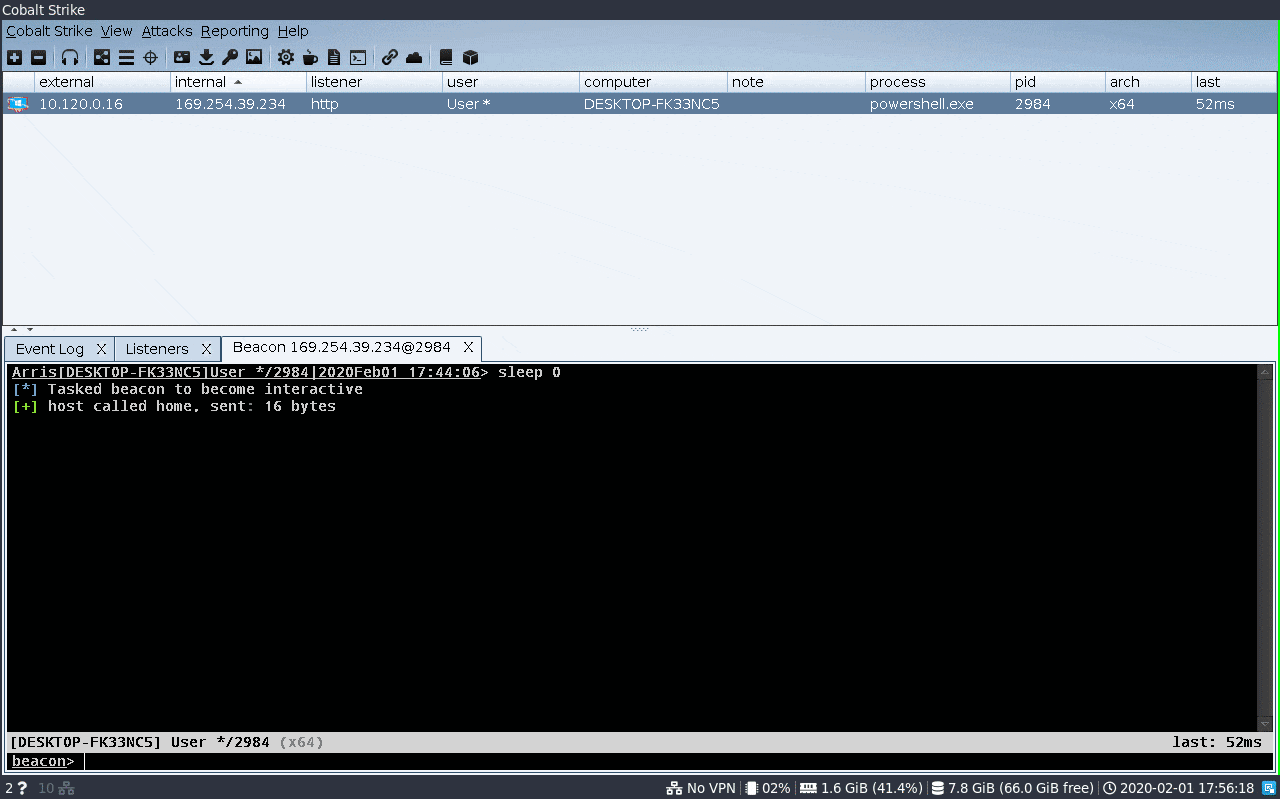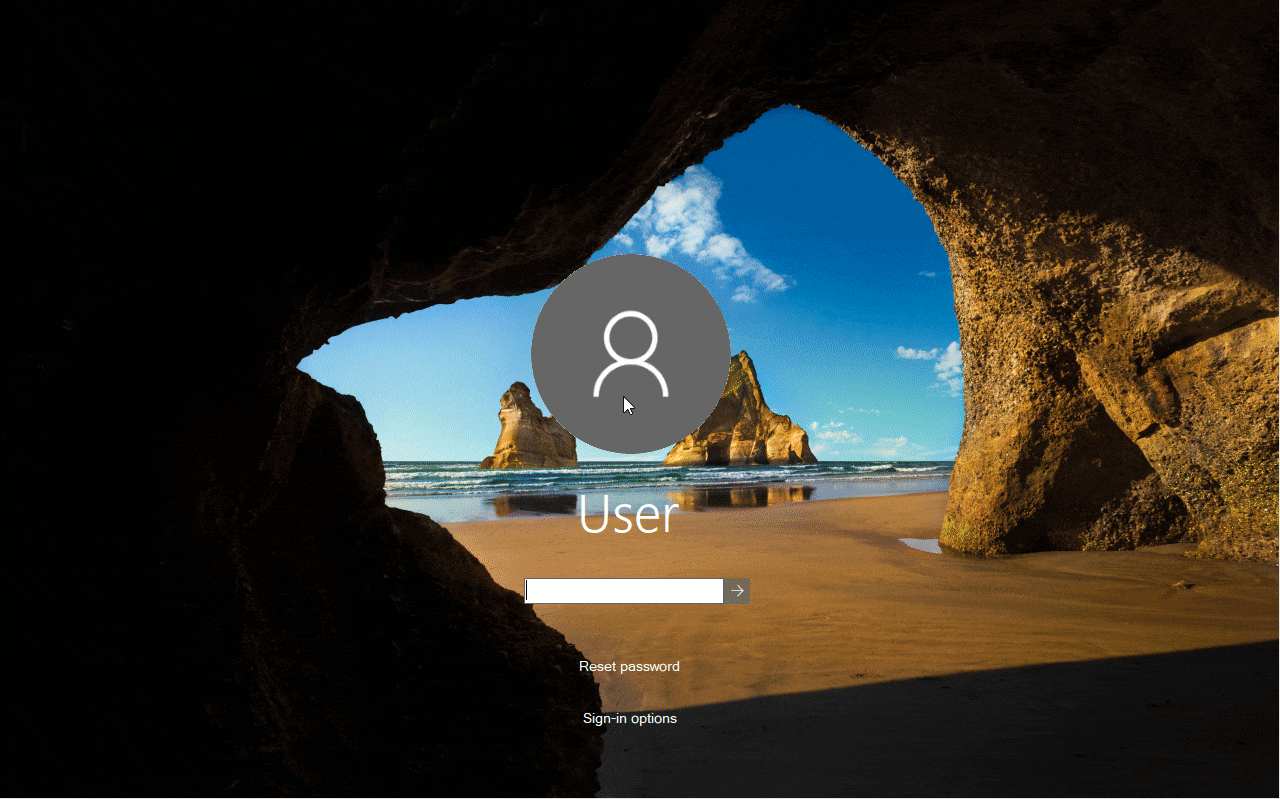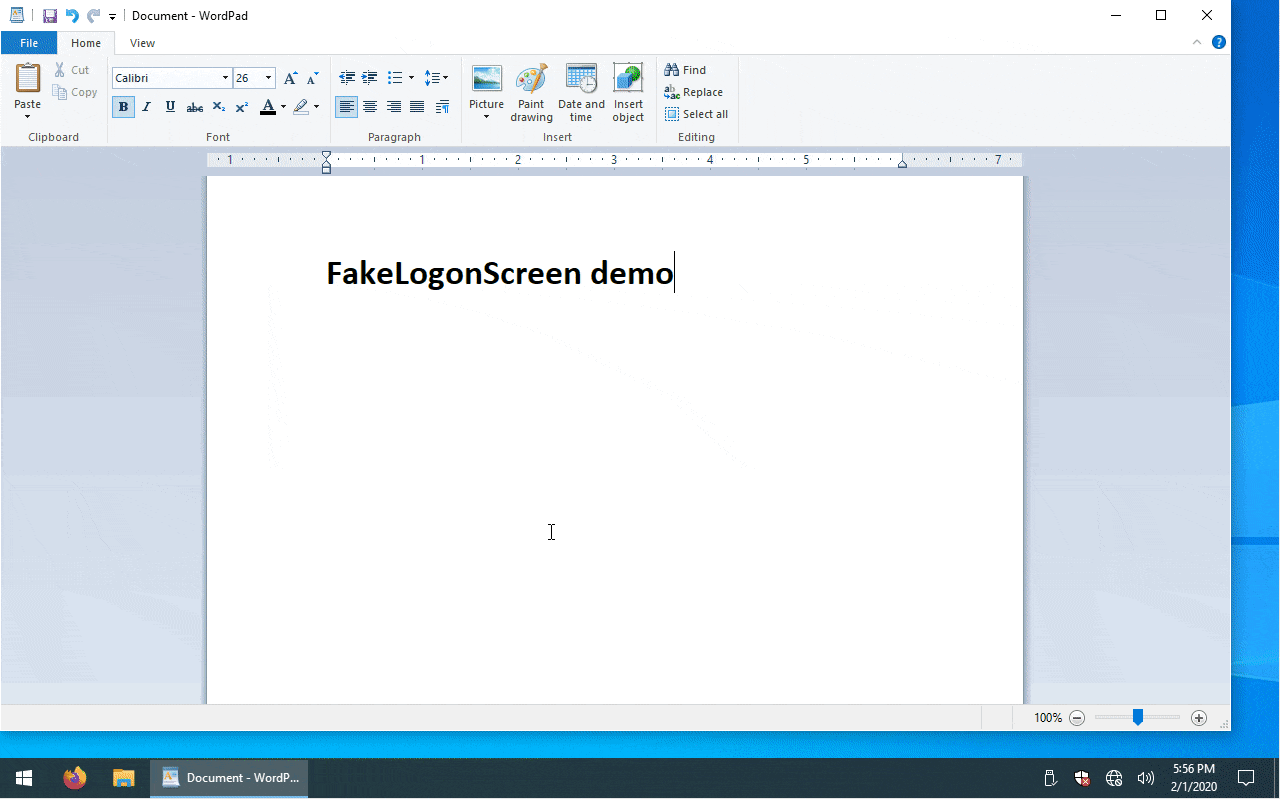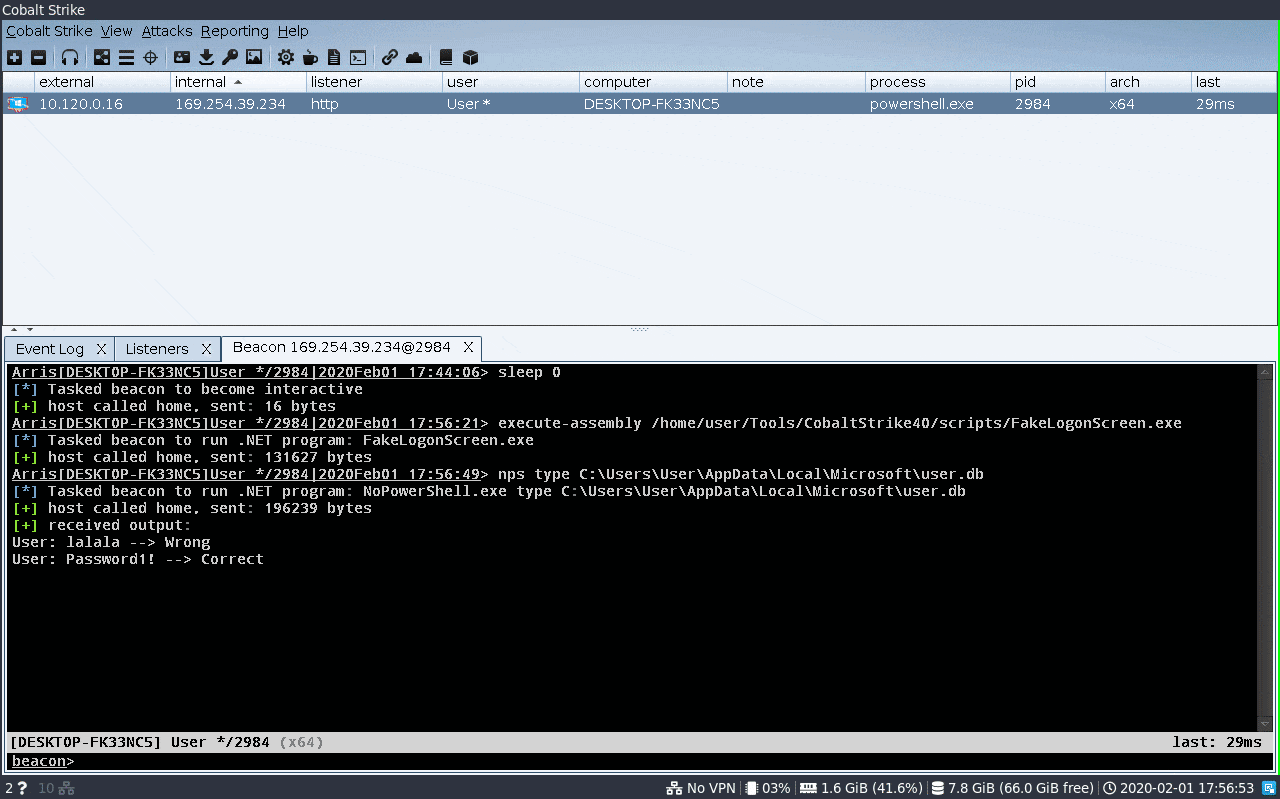 bitsadmin/fakelogonscreen
Windows凭据收割工具,会显示一个伪造的登录界面,将捕获的密码与AD或本地计算机进行验证,并输出到控制台或文件。专为红队后渗透设计,通过Cobalt Strike的execute-assembly执行。
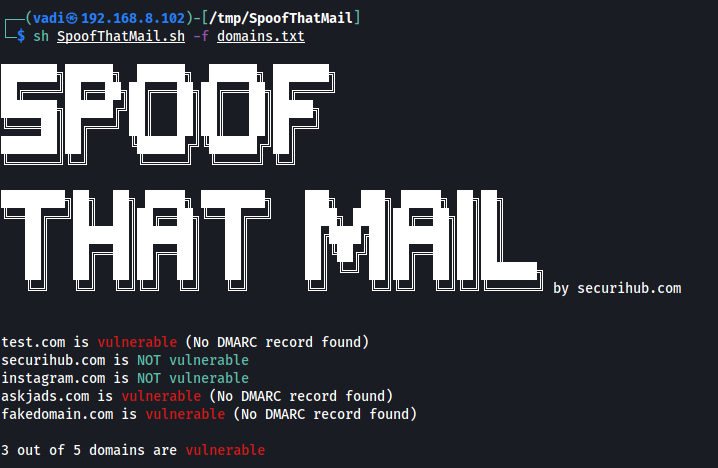 v4d1/spoofthatmail
基于DMARC记录检查单个域名或域名列表是否可被欺骗的Bash脚本