#1
 unhackerencapital/pdfernetremotelo
PoC - CVE-2024-4367 和 CVE-2023-38831 的概念验证集成在一个脚本中
 the-girl-who-lived/cve-2020-25498
Beetel 777VR1 路由器中通过 CSRF 实现的存储型 XSS
 blacklanternsecurity/offensive-azure
针对 Microsoft Azure 的攻击工具集合
 edubr2020/rp_recordclip_dll_hijack
针对 Real Player 的远程 DLL 劫持漏洞利用(CVE-2022-32291),使用来自 WebDAV/SMB 共享的恶意 DLL 以实现代码执行。
 technicalcorp0/cve-2023-38831-exploit
该项目包含一个利用 **CVE-2023-38831** 的 Python 脚本,该漏洞存在于 **WinRAR** 6.23 之前的所有版本中。该漏洞利用程序会生成一个**恶意 RAR 压缩包**,当受害者打开压缩包内看似无害的文件(如 PDF)时,将触发任意代码执行。
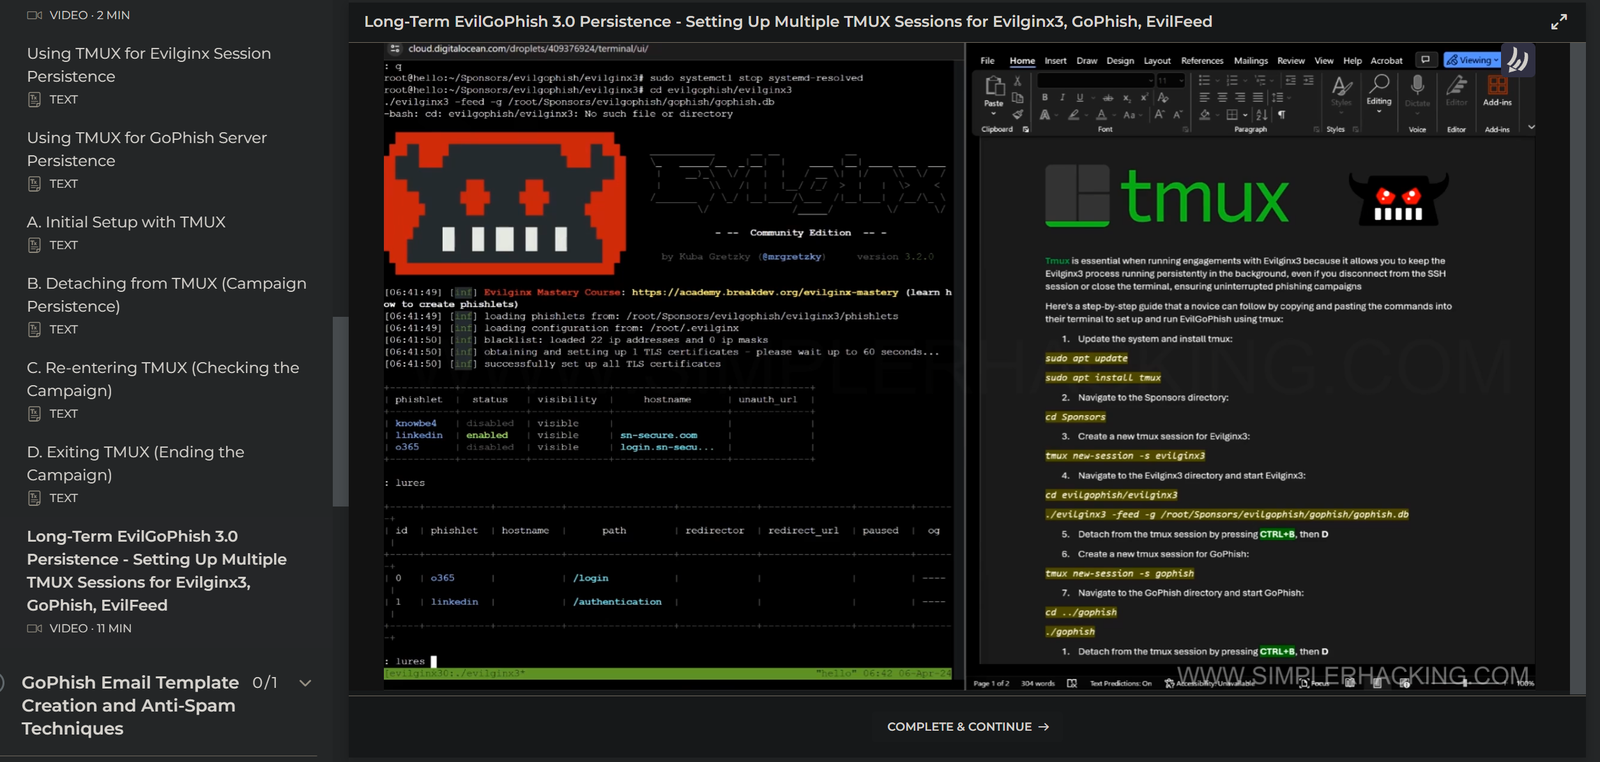 simplerhacking/evilginx3-phishlets
本仓库为渗透测试人员和红队提供了一套丰富的动态钓鱼模板集合,专为配合 Evilginx3 使用而设计。可能会定期更新。
 evildevill/devil
面向 Kali Linux 和 Termux 的菜单驱动 shell 框架,集成了暴力破解登录攻击、好友列表和个人资料数据采集,以及自动化 Facebook 账号抓取模块。
 codingranjith/hackingtoolkit
面向黑客、渗透测试人员与网络安全从业者的一体化黑客工具。全新版本,从入门到进阶。本工具仅供教育用途!作者不对本工具集的任何滥用行为负责!
 gmh5225/pcileech-asus-xg-c100c
伪装成 ASUS XG C100C 网卡并实现虚假流量通信功能