#1
 nxploited/cve-2025-1306
Newscrunch <= 1.8.4 - 跨站请求伪造导致任意文件上传
 the-girl-who-lived/cve-2020-25498
Beetel 777VR1 路由器中通过 CSRF 实现的存储型 XSS
 oditynet/sleepall
木马 CVE-2024-28085 CVE 28085
 ronixxcybsec0101/cve-2025-25461
SeedDMS 存储型跨站脚本(XSS)
 minotauro2020/cve-2023-40869
mooSocial mooSocial Software v.3.1.6 存在跨站脚本(XSS)漏洞,允许远程攻击者通过向 edit_menu、copuon 和 group_categorias 函数发送特制脚本执行任意代码。
 roj1py/cve-2024-47875-phpspreadsheet-xss-poc
这是针对 CVE-2024-47875 PhpSpreadsheet XSS 漏洞的一个 PoC/Exploit。
 zzn1nj4/cve-2025-22131-poc
CVE-2025-22131 的 PoC
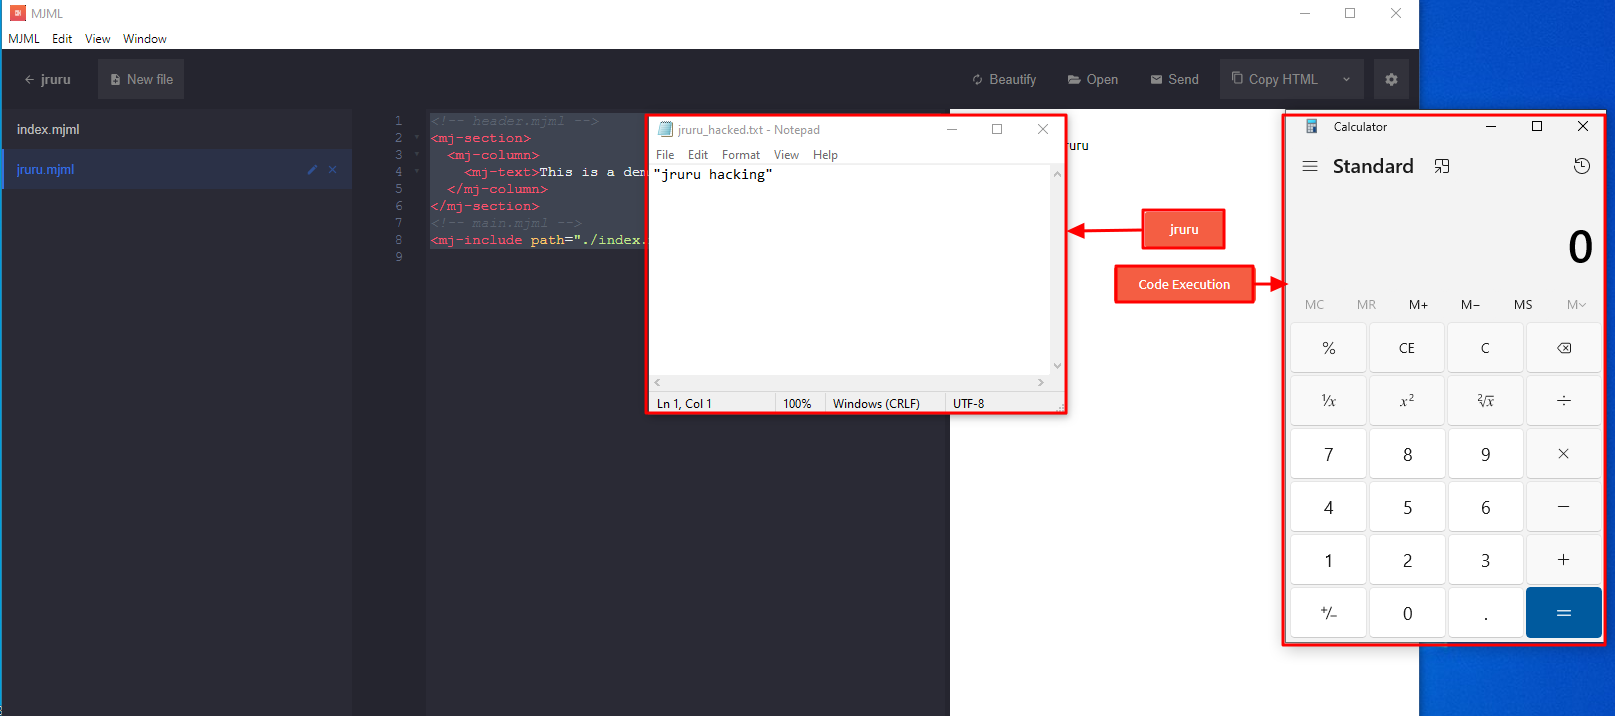 eqstlab/cve-2024-25293
mjml-app v3.0.4 & 3.1.0-beta RCE 漏洞利用
 lightningspeed221/winrar-exploit-cve-2023-38831
C#实用工具,演示CVE-2023-38831存档结构利用技术,针对WinRAR 6.23以下版本。构建概念验证二进制文件,用于受控实验室环境和防御研究。
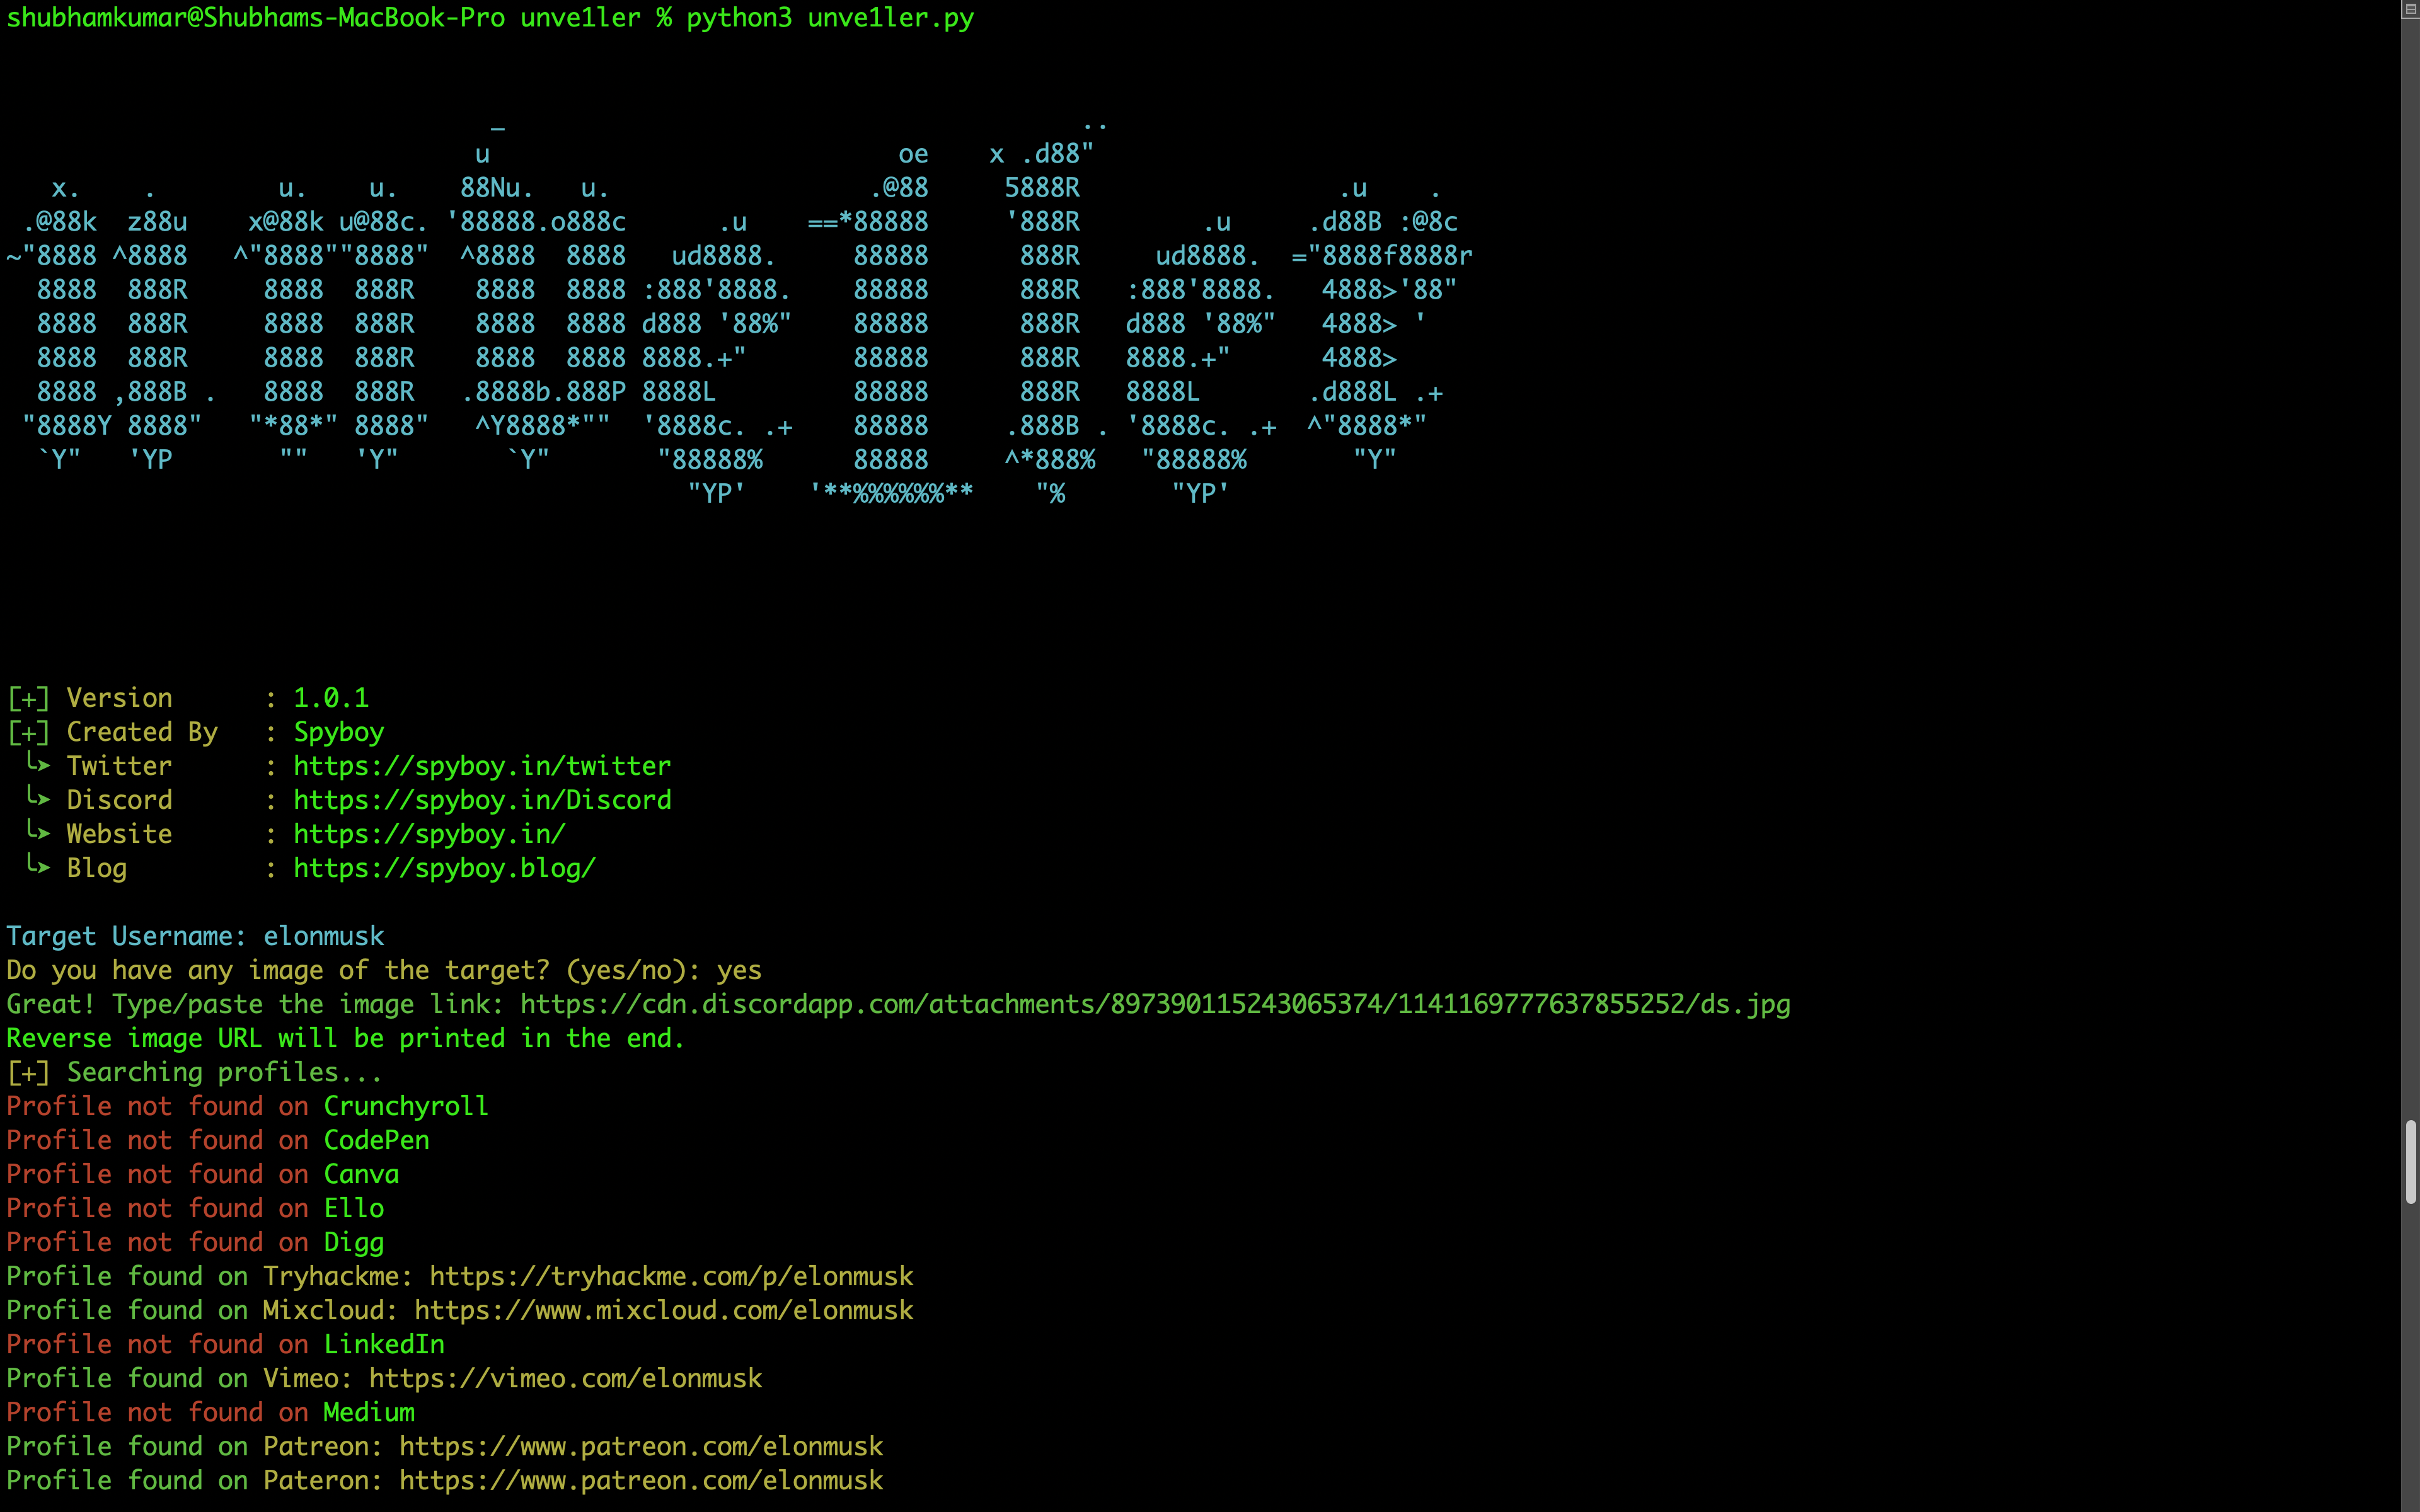 spyboy-productions/unve1ler
一个社会工程学工具,旨在通过用户名无缝定位个人资料,同时提供便捷的逆向图片搜索功能。
 catatonicprime/cve-2020-3580
由 PTSwarm 发现的 Cisco ASA 设备上 XSS 的额外利用
 blacklanternsecurity/offensive-azure
针对 Microsoft Azure 的攻击工具集合
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
自动化创建和托管 JavaScript XSS payload,以安装恶意主题模块,并通过 WonderCMS 中的远程代码执行触发反向 shell。该工具使用 PentestMonkey 的 PHP 反向 shell 脚本作为 payload。
 zumiyumi/cve-2024-50677
此仓库展示了CVE-2024-50677的概念验证。
 echo-devim/cve-2022-48429_poc
CVE-2022-48429 的概念验证漏洞利用程序,这是 JetBrains YouTrack 仪表板中的一个存储型跨站脚本漏洞,可让低权限用户通过恶意小部件注入实现管理员接管。
 puliczek/cve-2021-21123-poc-google-chrome
🐱💻 👍 Google Chrome - File System Access API - Maciej Pulikowski 报告的漏洞 | 漏洞赏金总额:$5.000 | CVE-2021-21123 及另外 5 个...