
 #1
 bishopfox/cve-2023-3519
针对CVE-2023-3519的RCE利用工具
 enelg52/kittystager
KittyStager 是一个简单的阶段0 C2。它由一台用于托管 shellcode 的 Web 服务器和一个名为 kitten 的植入程序组成。该项目的目的是能够拥有一台 Web 服务器和一些 kitten,并能够将它们与任何 shellcode 结合使用。
 netspooky/scare
适用于命令行的多架构汇编 REPL 与模拟器。
 ergrelet/themida-unmutate
静态反混淆器,用于处理Themida、WinLicense和Code Virtualizer 3.x基于变体的混淆。
 namazso/linux_injector
一个适用于 x64 Linux 的简单无 ptrace 共享库注入器
 doudoudedi/hackembedded
该工具用于加密后门、生成shellcode和socks5代理、信息检索以及针对各种架构设备的POC编排
 3xpl01tc0d3r/obfuscator
该程序旨在混淆shellcode。
 beichendream/cve-2022-26134-godzilla-memshell
基于 Java 的 CVE-2022-26134 漏洞利用工具,可将 Godzilla 网页木马注入 Confluence 服务器,通过密码和密钥认证实现远程代码执行。
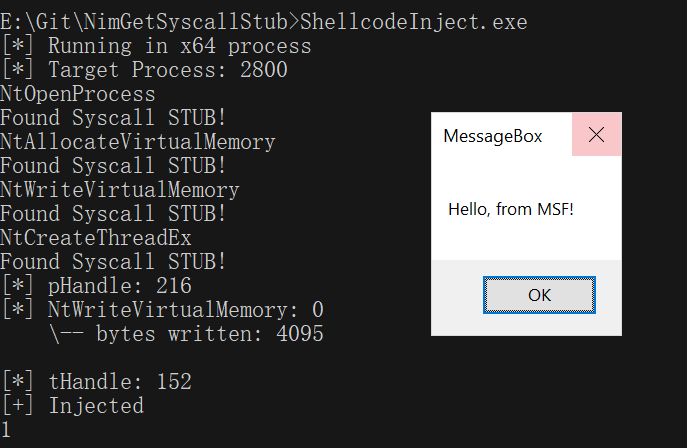 s3cur3th1ssh1t/nimgetsyscallstub
动态从 ntdll.dll 中提取新的系统调用存根以规避基于签名的检测,并附带一个用于 Nim 载荷的 shellcode 执行模板。
 aniqfakhrul/sharperner
简单的可执行文件生成器,带有加密的shellcode。
 senzee1984/micr0_shell
micr0shell 是一个 Python 脚本,用于动态生成 Windows X64 平台下的 PIC 无空字节反向 shell 载荷。
 cbwang505/cve-2019-0708-exp-windows
CVE-2019-0708-EXP-Windows版单文件exe版,运行后直接在当前控制台反弹System权限Shell

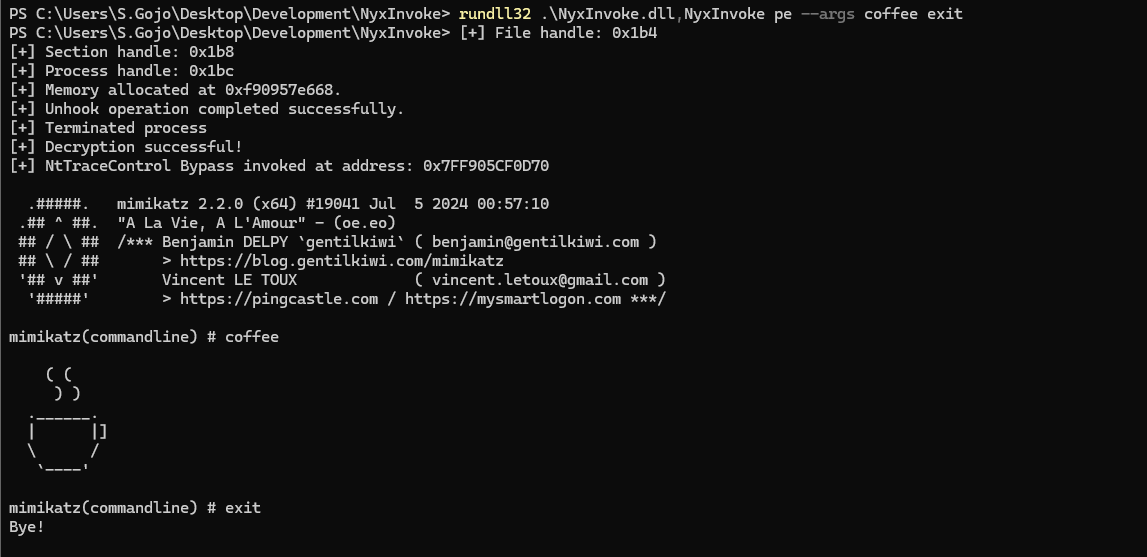 blacksnufkin/nyxinvoke
NyxInvoke 是一款 Rust CLI 工具,用于运行 .NET 程序集、PowerShell 和 BOF,具备无补丁 AMSI 与 ETW 绕过功能,并支持双构建。
 jephthai/evilvm
基于Forth的编译器,以位置无关的x86_64 shellcode形式部署,提供通过TCP、HTTP、ICMP和SMB进行交互式REPL的远程代码执行代理。
 codewhitesec/lastenzug
利用 PIC、WebSocket 和汇编层面静态混淆技术的 SOCKS4a 代理
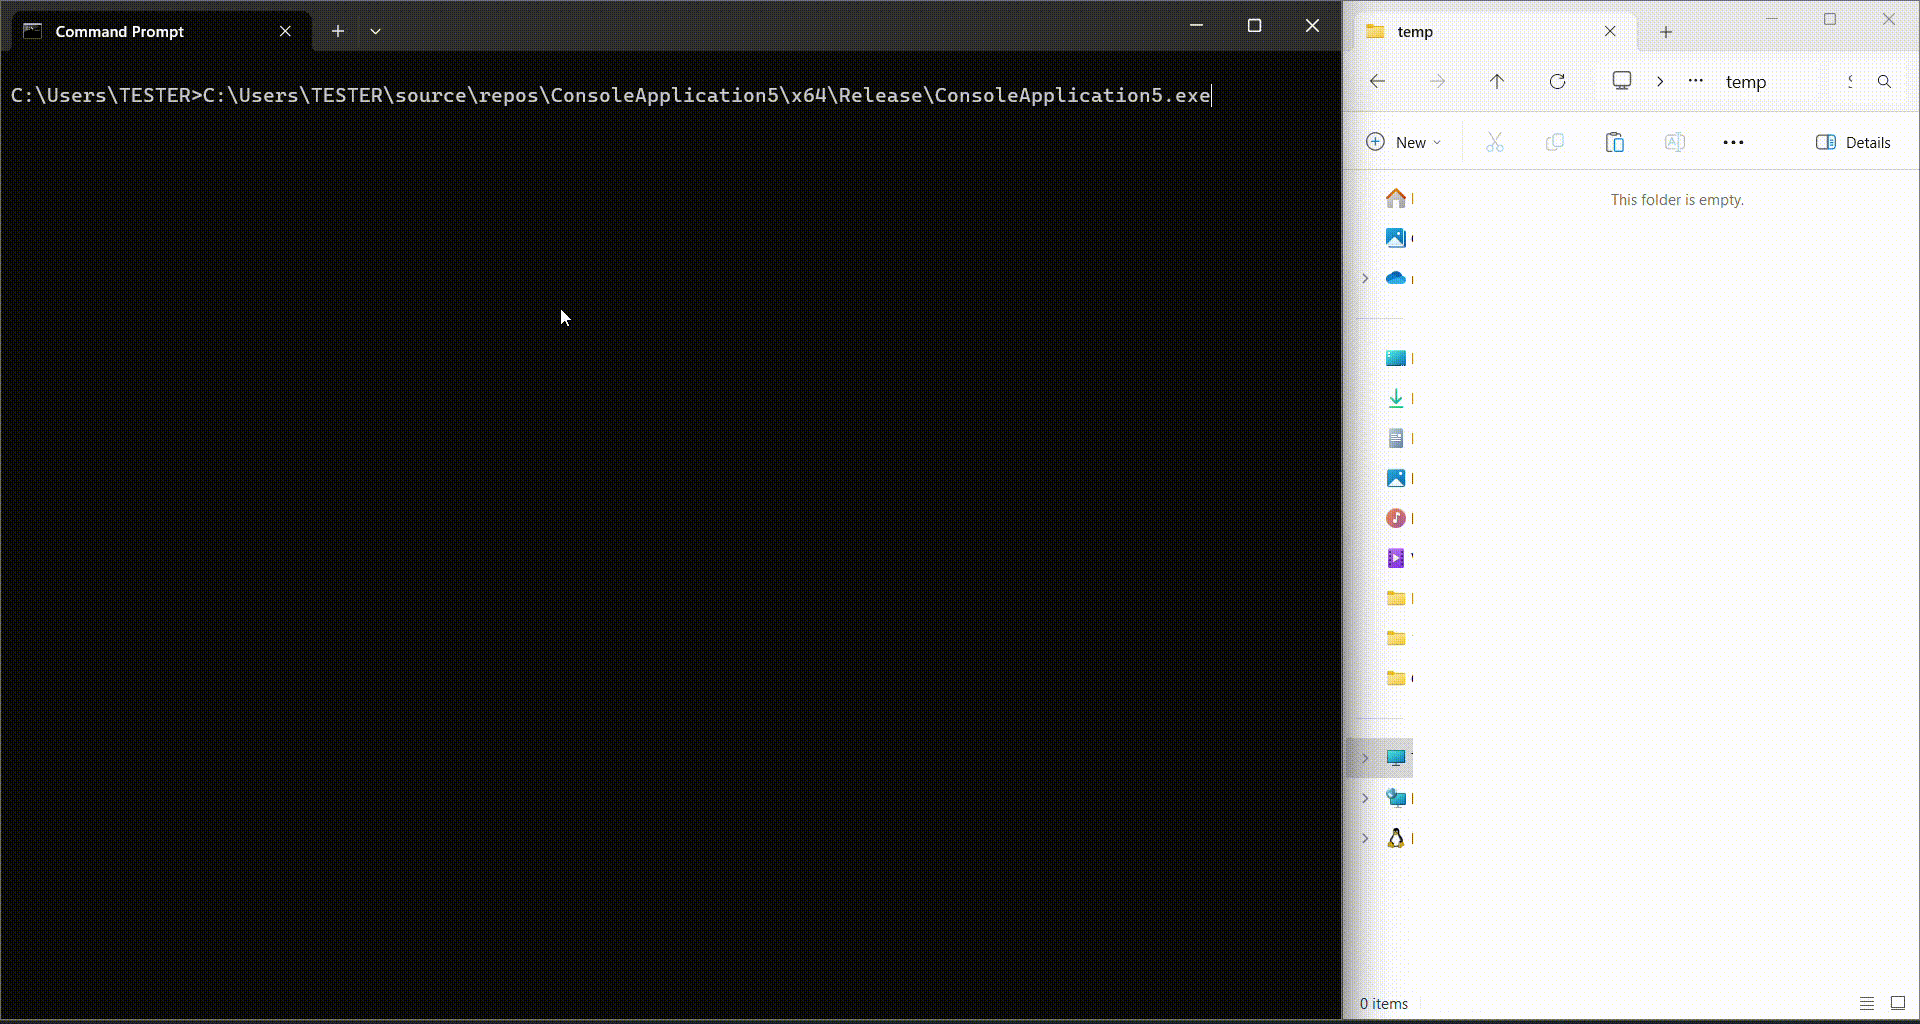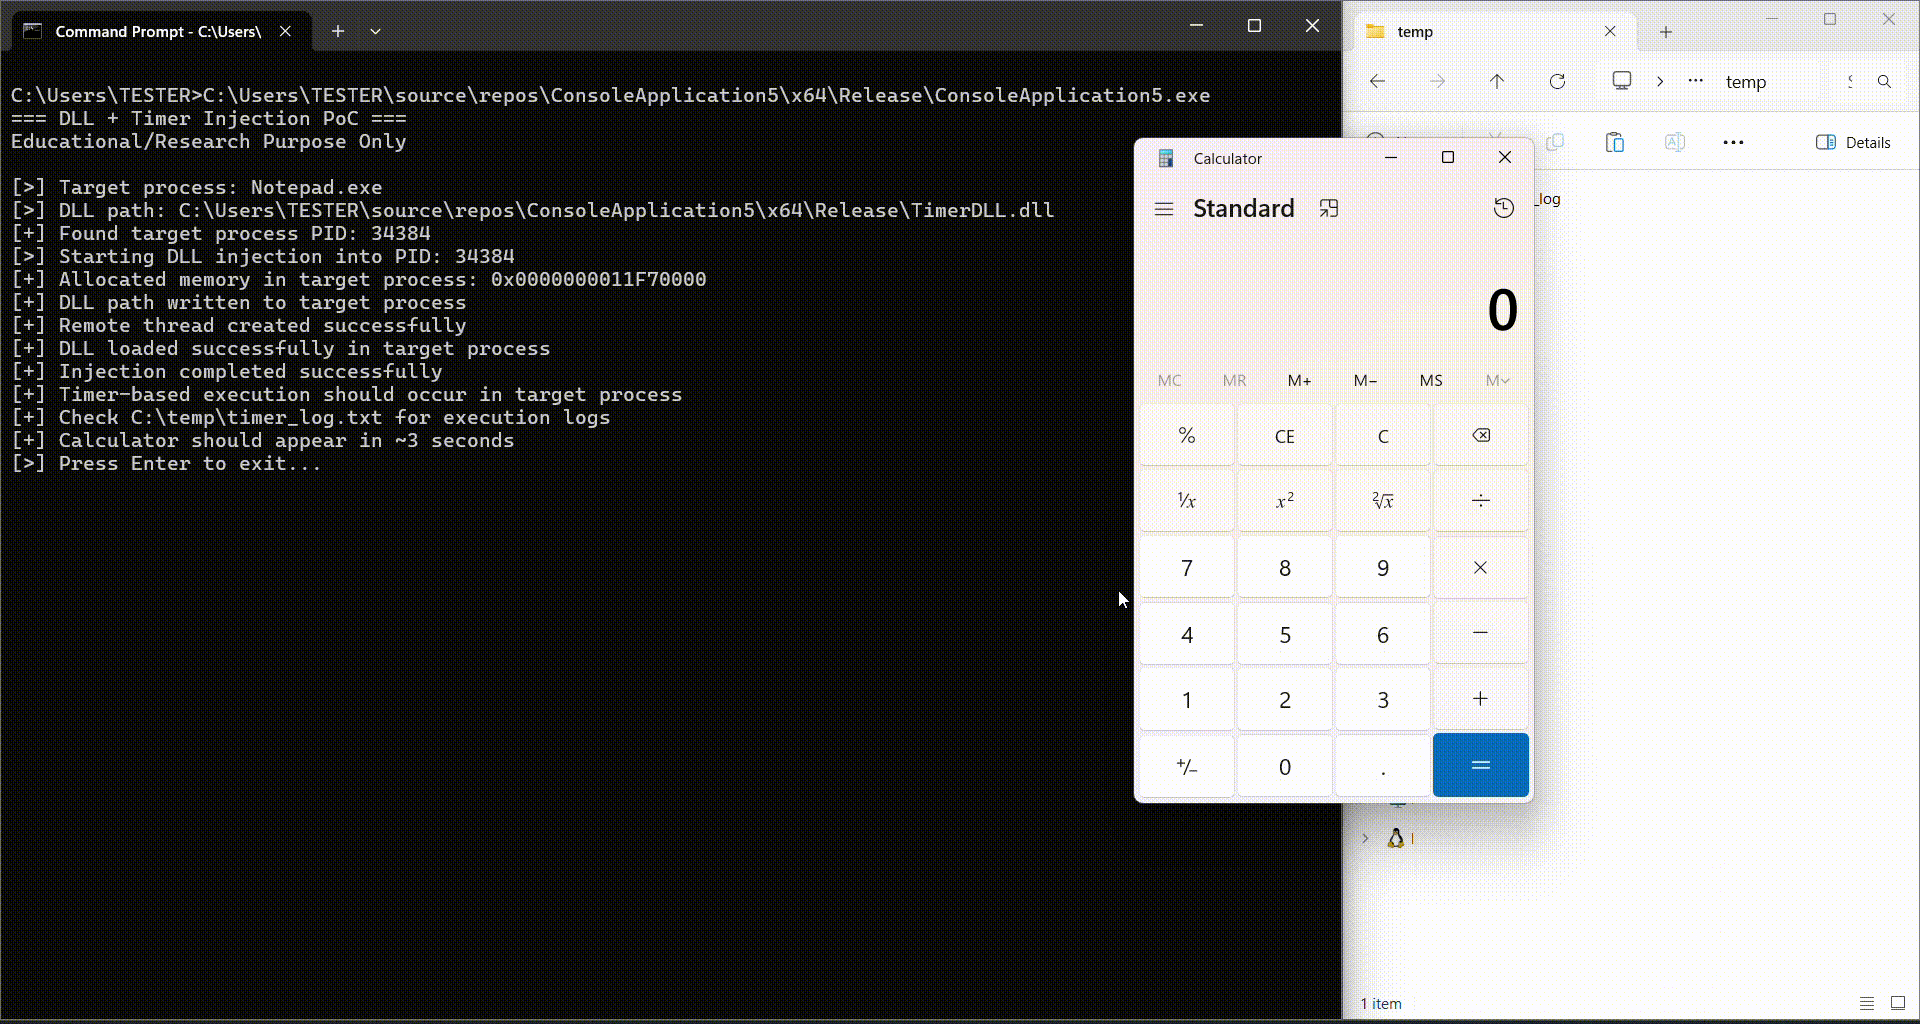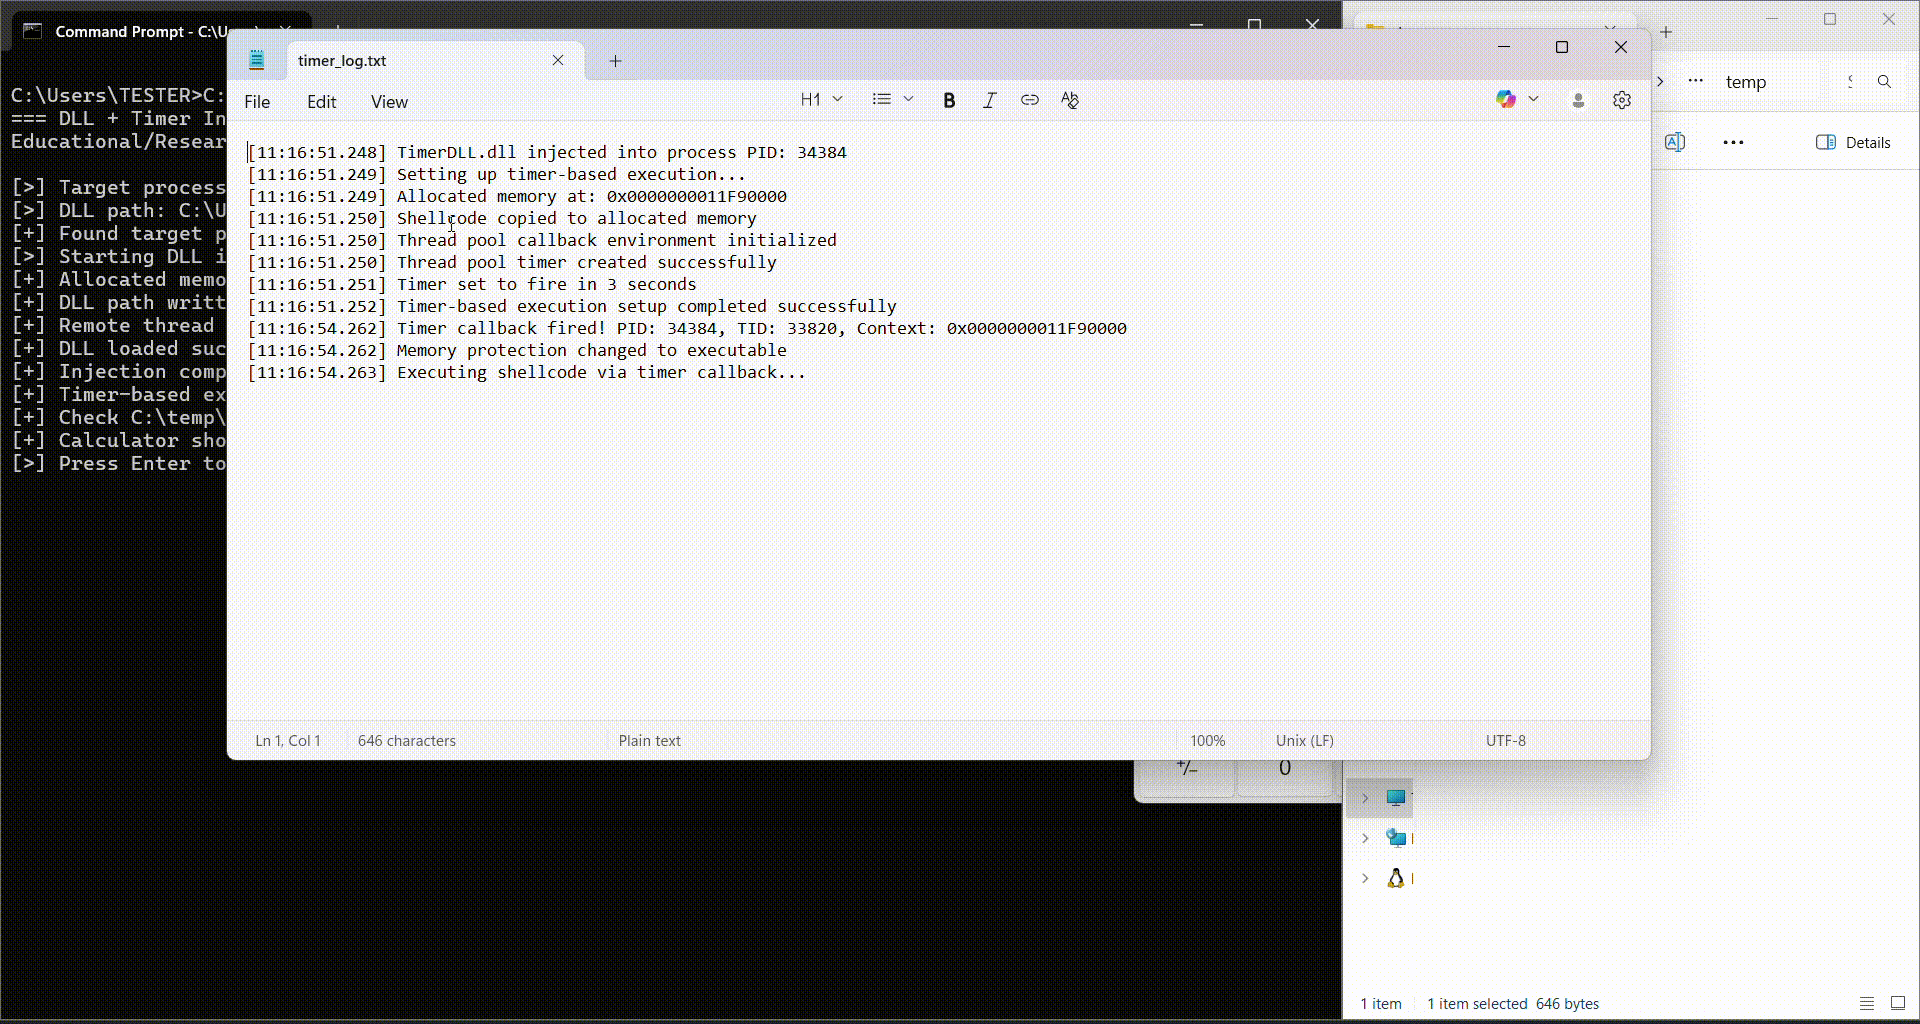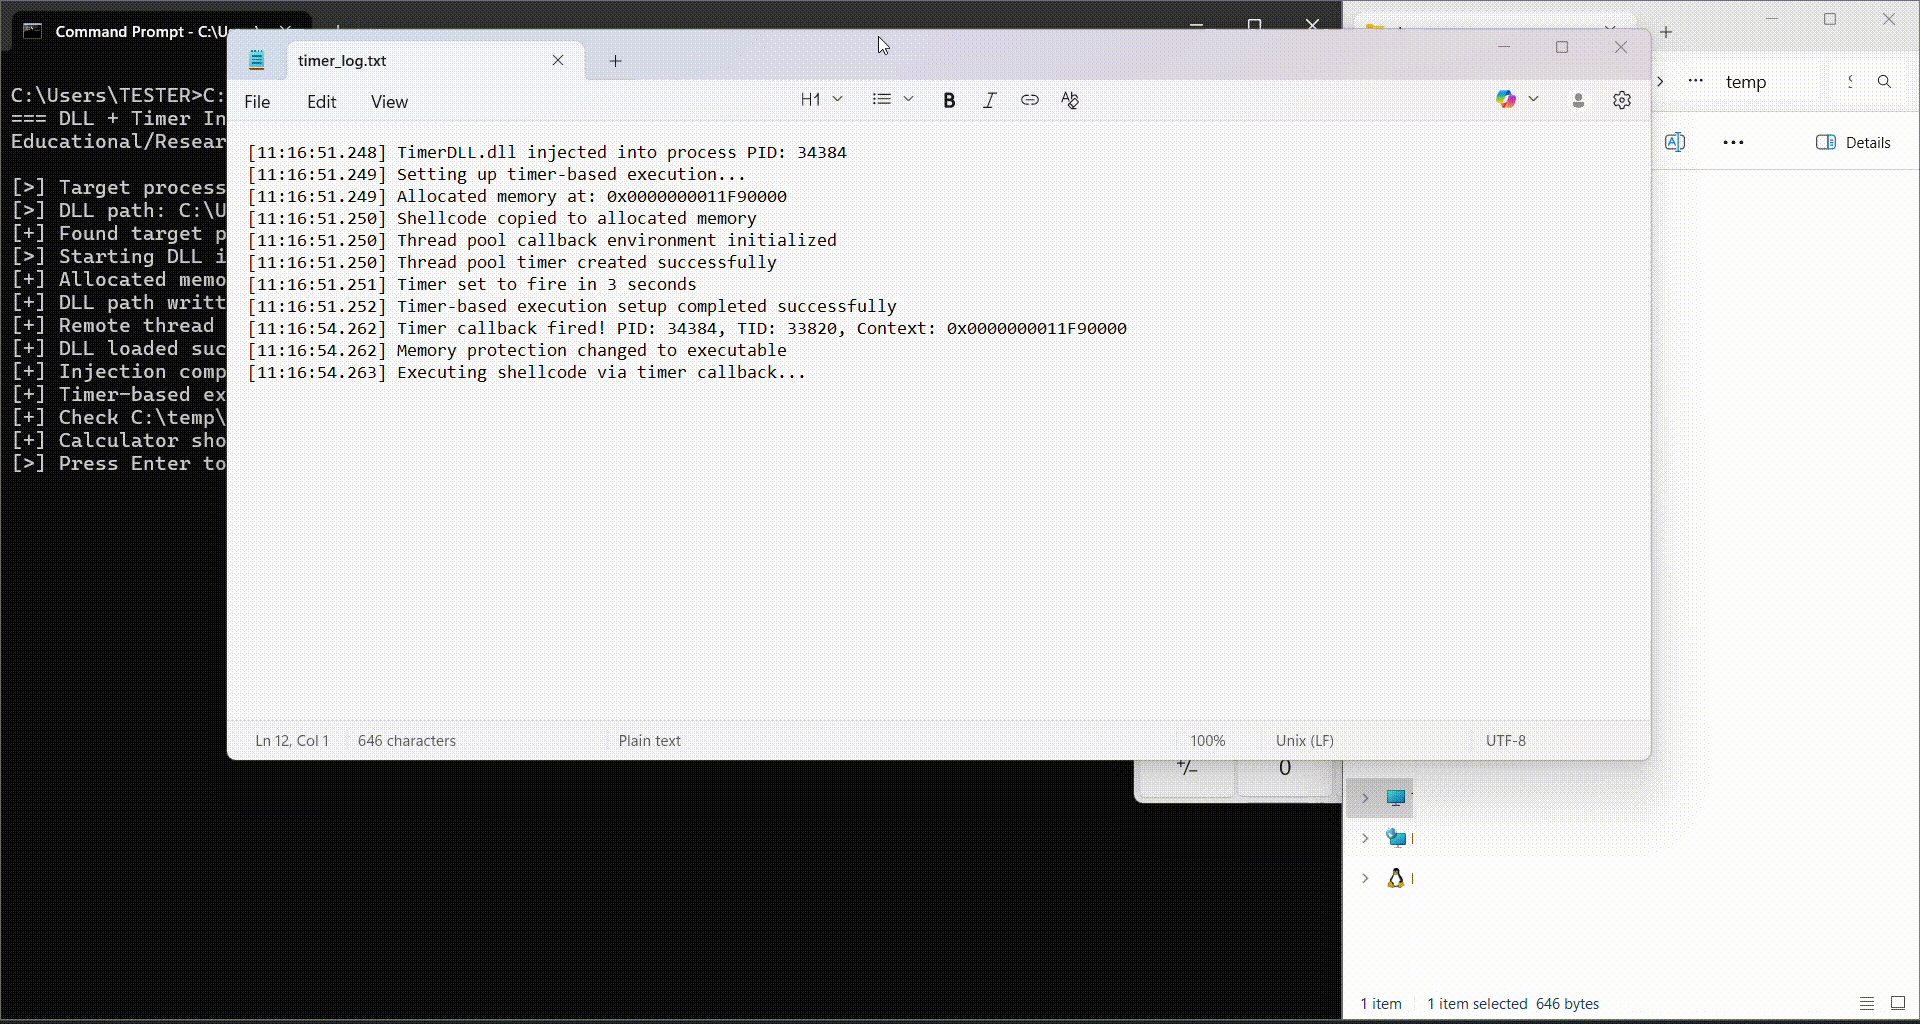 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
远程DLL注入与基于定时器的Shellcode执行









