#1


 ntdallas/bof_executeassembly
用于 Cobalt Strike 的 Beacon Object File,可在 beacon 中执行 .NET 程序集,并采用规避技术。
 gamozolabs/elfloader
一个与架构无关的 ELF 文件扁平化工具,用于 shellcode
 nullsecuritynet/tools
精选的安全工具、漏洞利用、概念验证代码、Shellcode 和脚本集合,用于渗透测试和教育性进攻安全研究。
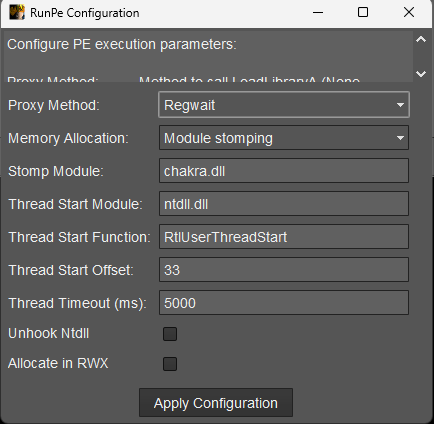 ntdallas/bof_runpe
在Cobalt Strike Beacon中运行PE且无需创建控制台的BOF

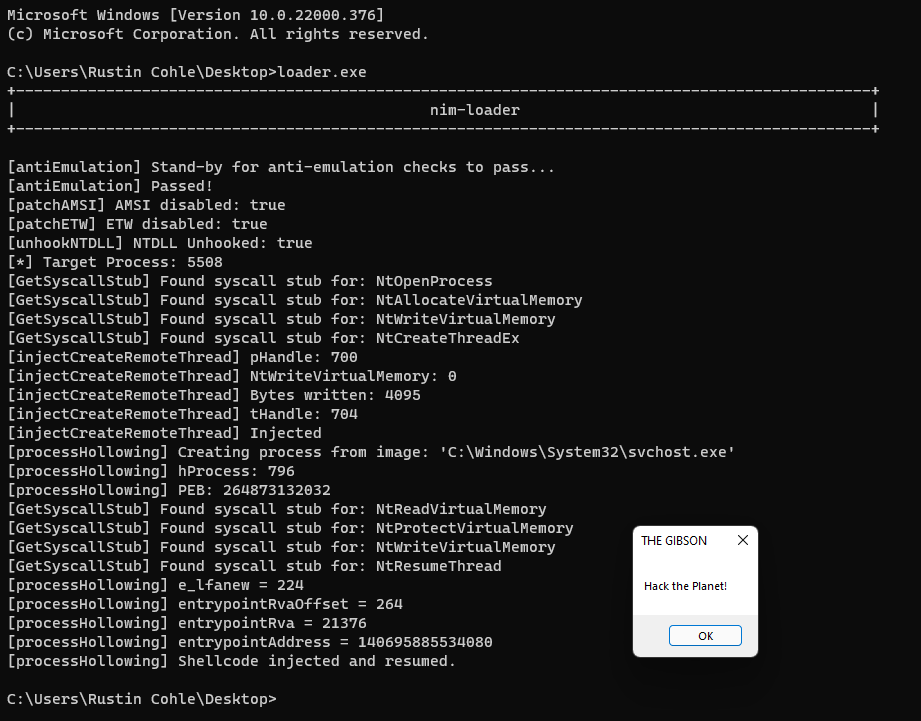
 bw3ll/rop_rocket
ROP ROCKET 是一个高级代码重用攻击框架,具备强大的 ROP 链生成能力,包括针对新型 Windows Syscalls 攻击、新型 Heaven's Gate 攻击以及“无shellcode” ROP。该框架利用仿真和混淆技术来扩大攻击面。
 hacksysteam/cve-2022-28672
福昕PDF阅读器远程代码执行利用
 nodiuus/nocturne
一个用于x86-64 PE文件的bin2bin代码虚拟化器
 gh0x0st/invoke-psobfuscation
一种深入探讨如何混淆PowerShell载荷各个组件的方法,无论您使用的是Windows还是Kali Linux。
 x-3306/project-onyx
通过AI遥测欺骗和WASM沙箱实现高级EDR规避。Onyx项目是一个PoC红队管道,旨在演示针对现代EDR系统的高级规避技术。它从传统的基于签名的混淆转向行为伪装和严格的环境密钥。
 iamsopotatoe-coder/tinyload
开源 Windows x64 PE 加壳器和加密器。使用自定义虚拟机将可执行文件压缩并加密为自解压存根。
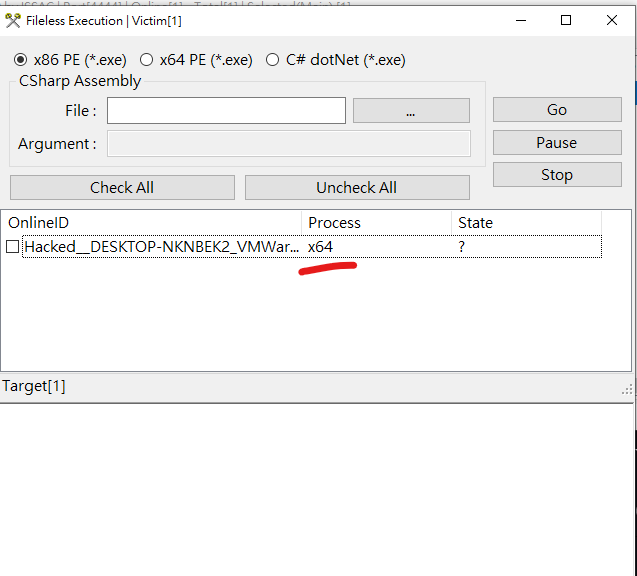 iss4cf0ng/duplexspycs
一个基于C#的开源远程管理工具(RAT),能够完全控制远程Windows机器,专为合法的远程管理和Windows系统安全测试而设计。
 saelo/cve-2018-4233
CVE-2018-4233的漏洞利用,这是Pwn2Own 2018期间使用的WebKit JIT优化错误
 jm00nj/phantom-evasion-loader
基于 SROP 和零拷贝注入的 x64 汇编注入引擎,用于绕过 EDR/XDR 及内核监控。通过 XOR 加密的载荷实现最小的检测面。