
 #1

 gpoulios/ropinjector
将ROP编码的shellcode修补到PE中
 3xpl01tc0d3r/obfuscator
该程序旨在混淆shellcode。
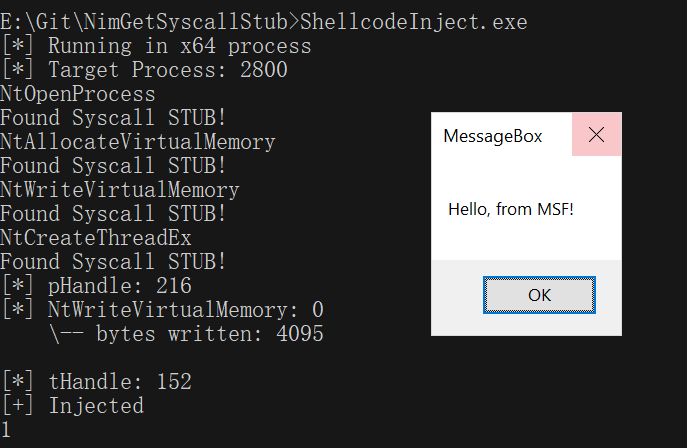 s3cur3th1ssh1t/nimgetsyscallstub
动态从 ntdll.dll 中提取新的系统调用存根以规避基于签名的检测,并附带一个用于 Nim 载荷的 shellcode 执行模板。
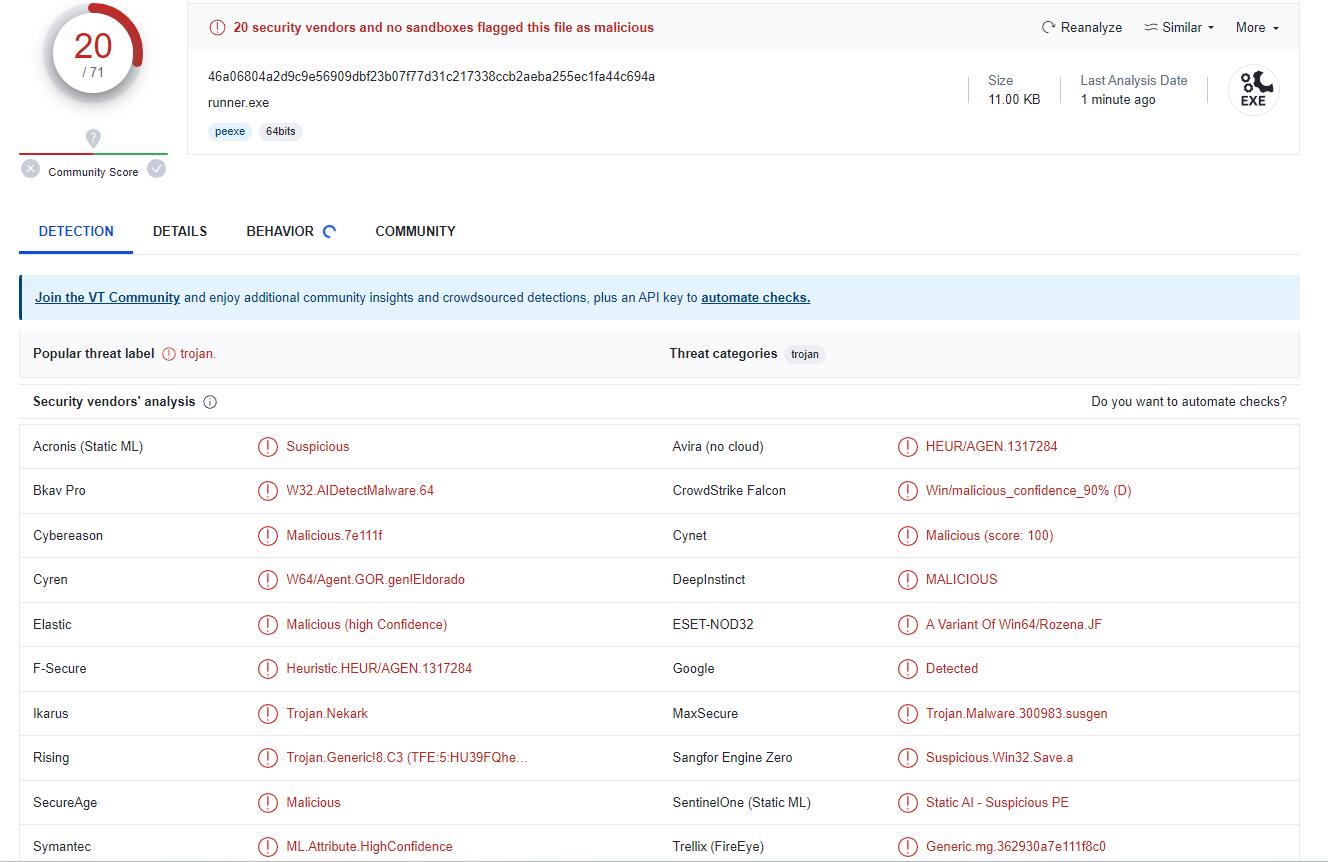 senzee1984/micr0_shell
micr0shell 是一个 Python 脚本,用于动态生成 Windows X64 平台下的 PIC 无空字节反向 shell 载荷。
 nullsecuritynet/tools
精选的安全工具、漏洞利用、概念验证代码、Shellcode 和脚本集合,用于渗透测试和教育性进攻安全研究。
 hacksysteam/cve-2022-28672
福昕PDF阅读器远程代码执行利用
 iamsopotatoe-coder/tinyload
开源 Windows x64 PE 加壳器和加密器。使用自定义虚拟机将可执行文件压缩并加密为自解压存根。
 dis0rder0x00/dbgnexum
使用 Windows 调试 API 进行 Shellcode 注入
 winterknife/silverpick
Windows 用户模式 Shellcode 开发框架 (WUMSDF)
 therealdreg/shellex
C-shellcode 转十六进制转换器,用于在 IDA PRO、gdb、windbg、radare2、ollydbg、x64dbg、immunity debugger 和 010 editor 中粘贴并执行 shellcode 的便捷工具。
 s0lst1c3/dropengine
DropEngine 提供了一个可扩展的框架,用于创建 shellcode 加载器,允许操作者从一系列组件中选择并进行组合,从而在几秒钟内创建高度复杂的有效载荷。









