
 #1

 darthton/blackbone
Windows内存黑客库
 ne0nd0g/merlin
Merlin 是一个使用 golang 编写的跨平台后渗透 HTTP/2 命令与控制(C2)服务器和代理。
 x0rz/eqgrp
解密后的 eqgrp-auction-file.tar.xz 内容
 trustedsec/unicorn
Unicorn 是一个简单的工具,用于实施 PowerShell 降级攻击并直接向内存注入 shellcode。基于 Matthew Graeber 的 PowerShell 攻击技术以及 David Kennedy(TrustedSec)和 Josh Kelly 在 Defcon 18 上展示的…
 bc-security/empire
Empire 是一个后渗透与对手模拟框架,用于协助红队和渗透测试人员。
 0dayctf/reverse-shell-generator
托管反向 Shell 生成器,功能丰富。 -- (非常适合 CTF 比赛)

 thewover/donut
生成 x86、x64 或 AMD64+x86 位置无关的 shellcode,可从内存加载 .NET 程序集、PE 文件及其他 Windows 有效负载,并带参数运行它们。
 monoxgas/srdi
反射式DLL注入的Shellcode实现。将DLL转换为位置无关的Shellcode。
 keystone-engine/keystone
多架构汇编器框架,可将汇编源代码转换为 Arm、x86、MIPS、PowerPC、RISC-V 等架构的机器码,核心轻量,并为多种语言提供绑定。
 nccgroup/winpayloads
无法检测的 Windows Payload 生成
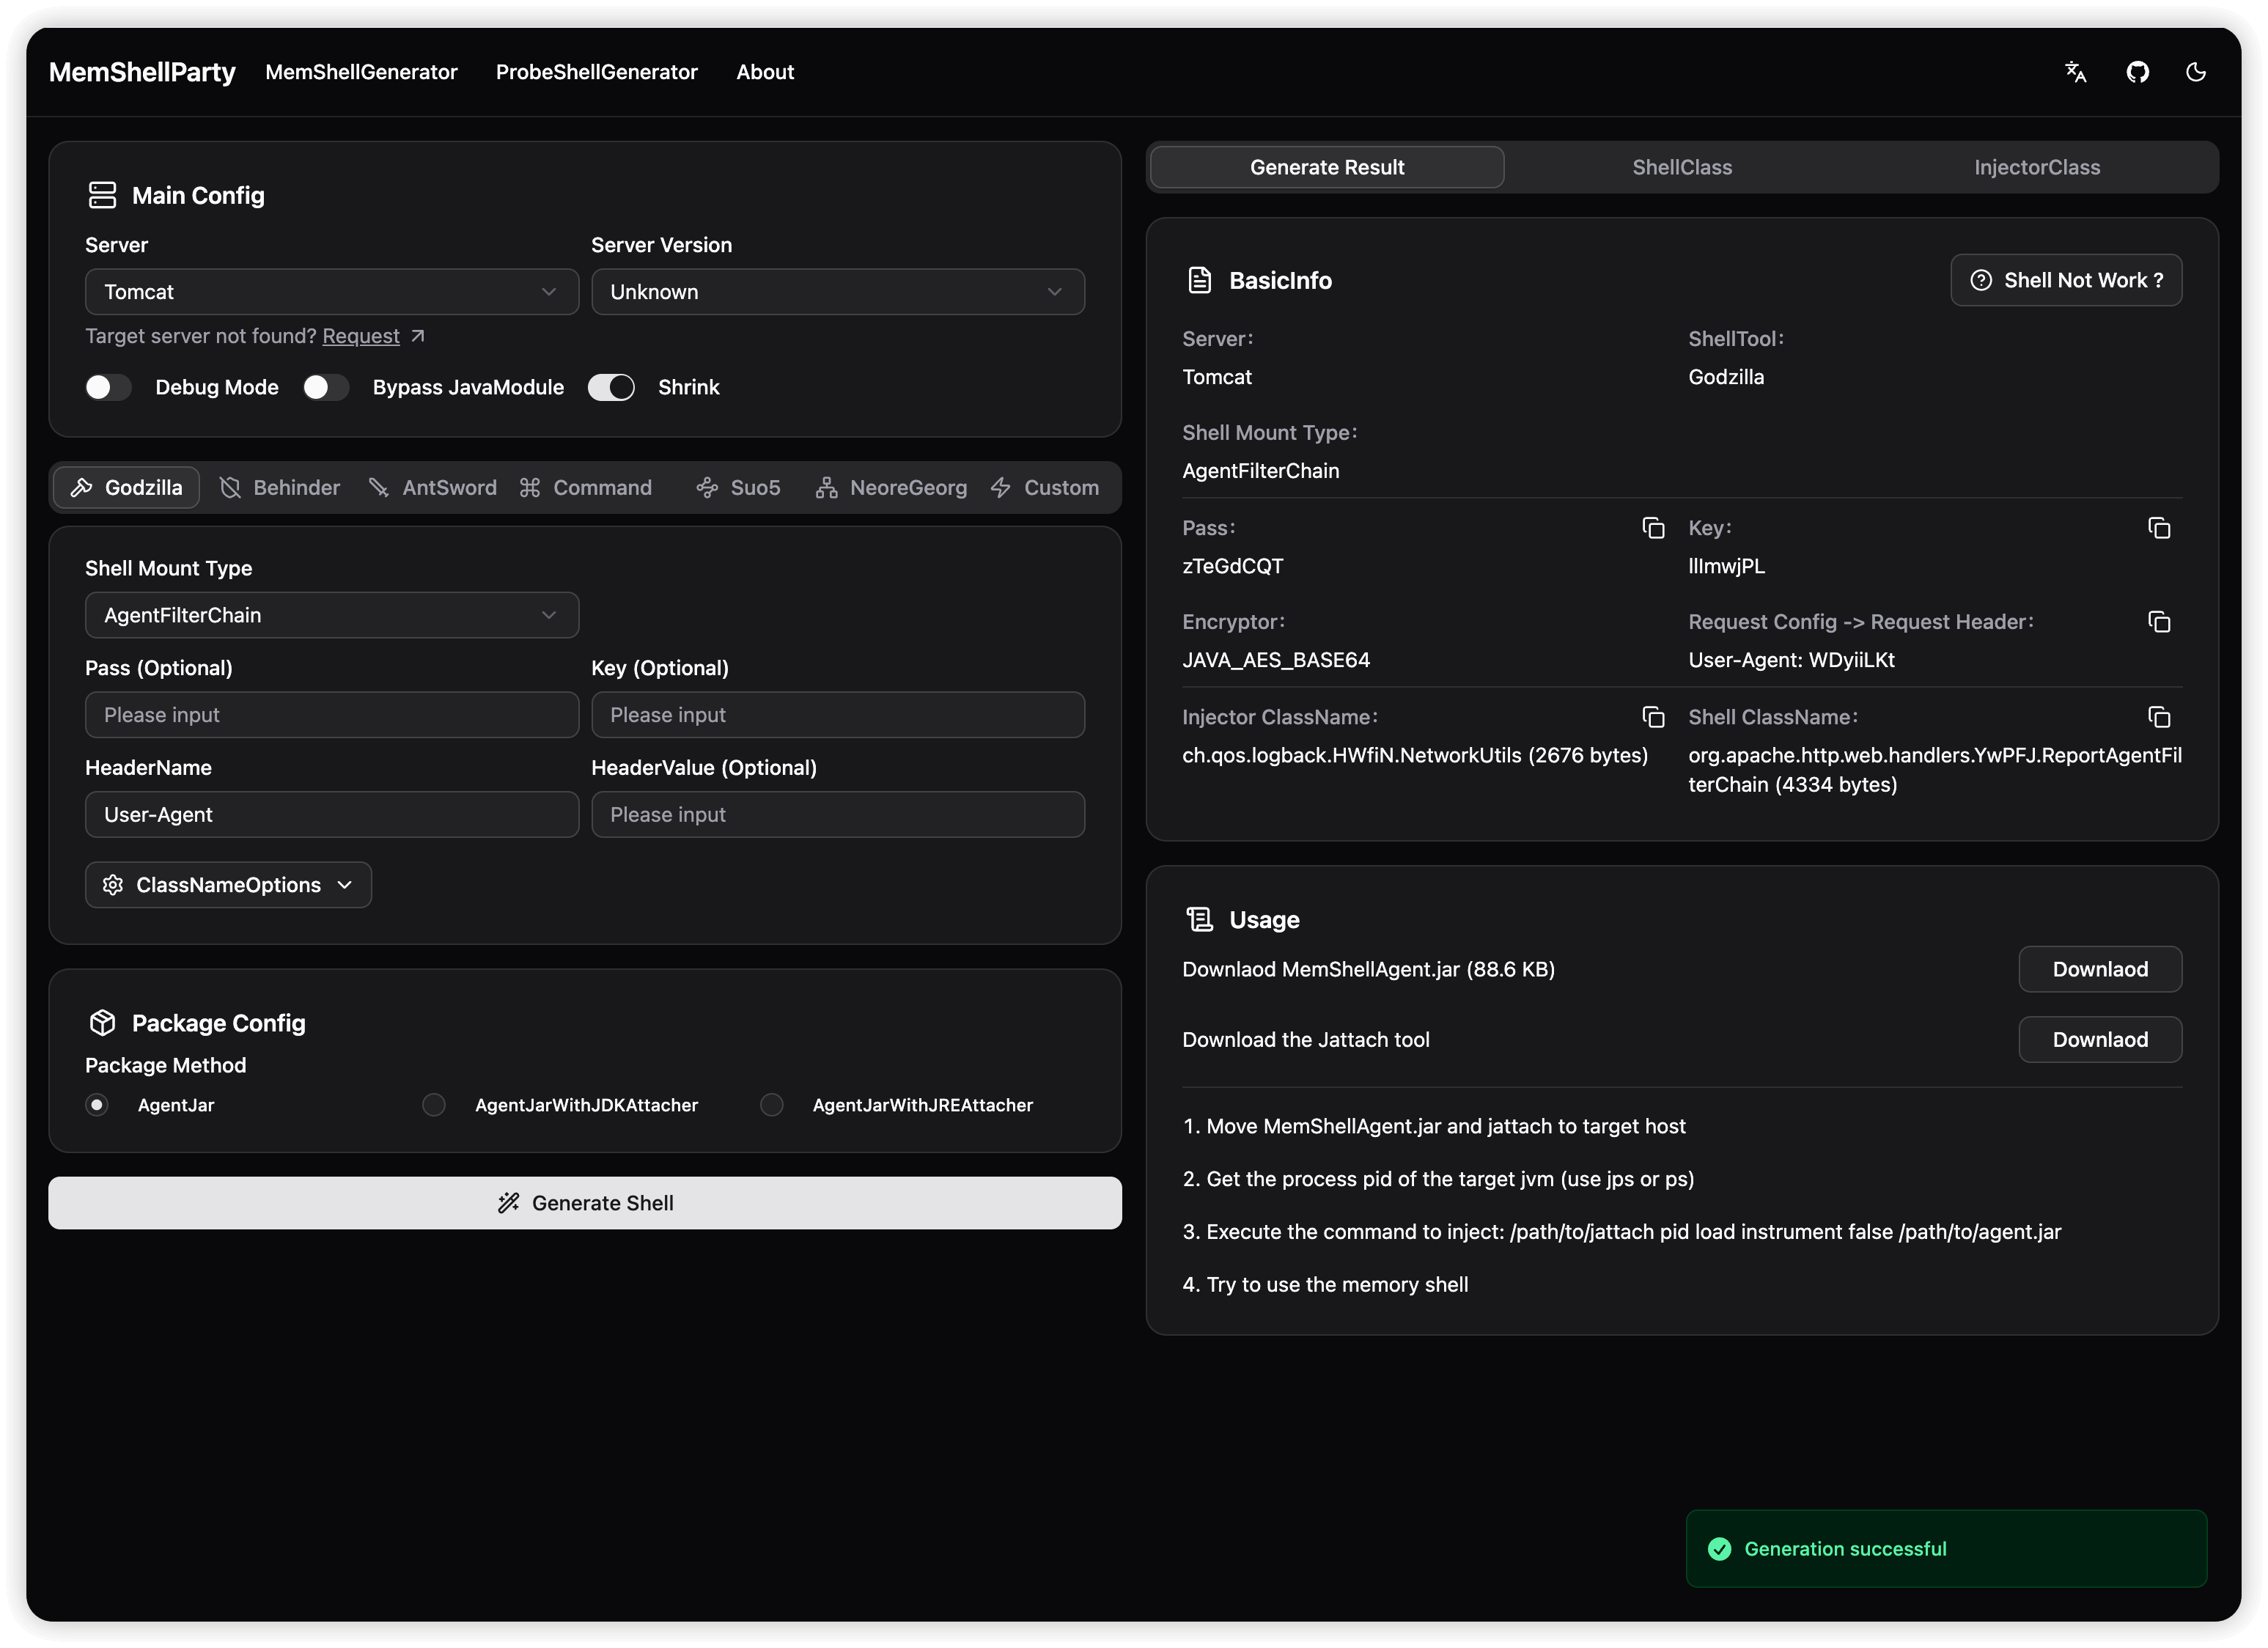 reajason/memshellparty
一款专注于 Java 主流 Web 中间件的内存马快速生成工具,致力于简化安全研究人员和红队成员的工作流程,提升攻防效率
 jthuraisamy/syswhispers2
通过直接系统调用绕过AV/EDR。
 hasherezade/pe_to_shellcode
将PE转换为shellcode

