#1
 qi4l/jyso
双用途JNDI注入与Java反序列化利用框架,具备针对WAF、RASP及高版本JDK的高级绕过能力。支持内存马注入、序列化载荷生成以及MSF/CS集成。
 veil-framework/veil
Veil 3.1.X(在运行时通过Veil查看版本信息)
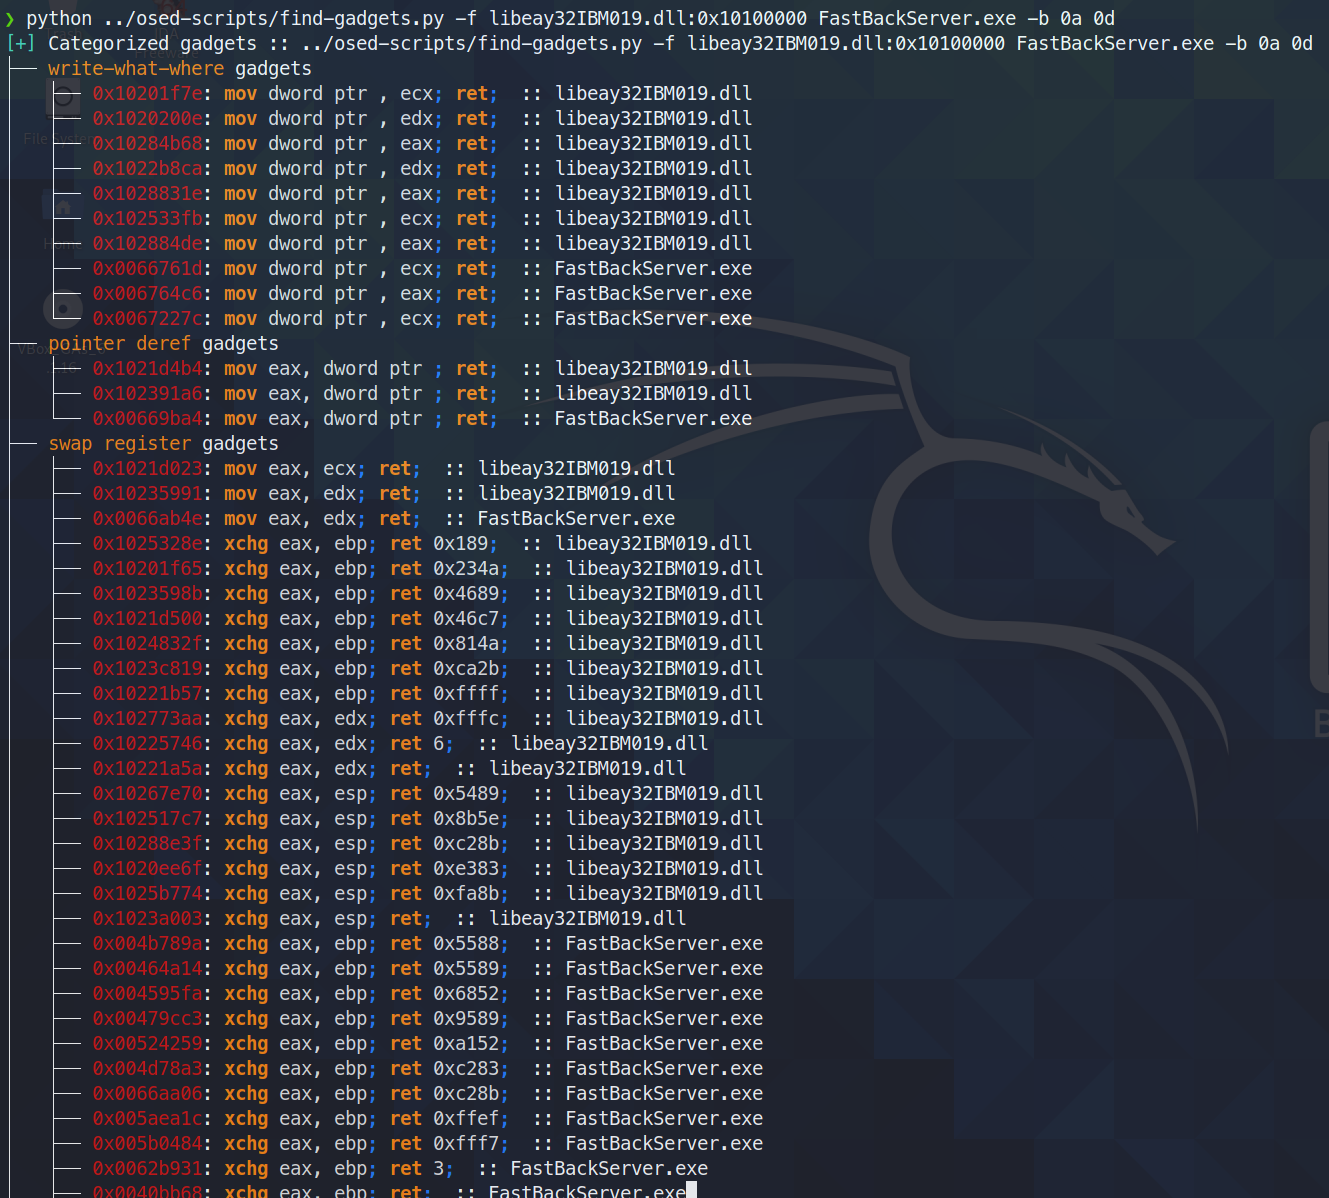 epi052/osed-scripts
面向 Offensive Security 的 Windows 用户态漏洞利用开发课程(OSED)的定制工具

 watchtowrlabs/watchtowr-vs-citrix-netscaler-preauth-rce-cve-2026-8452
CVE-2026-8452 预认证远程代码执行(PreAuth RCE)
 nccgroup/winpayloads
无法检测的 Windows Payload 生成
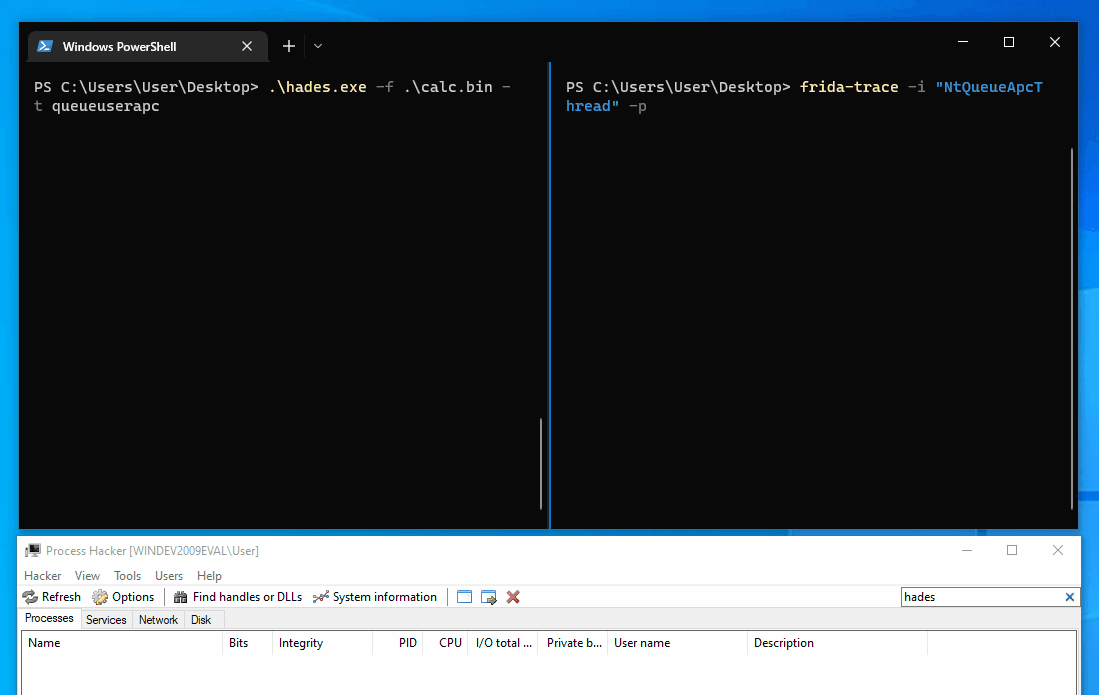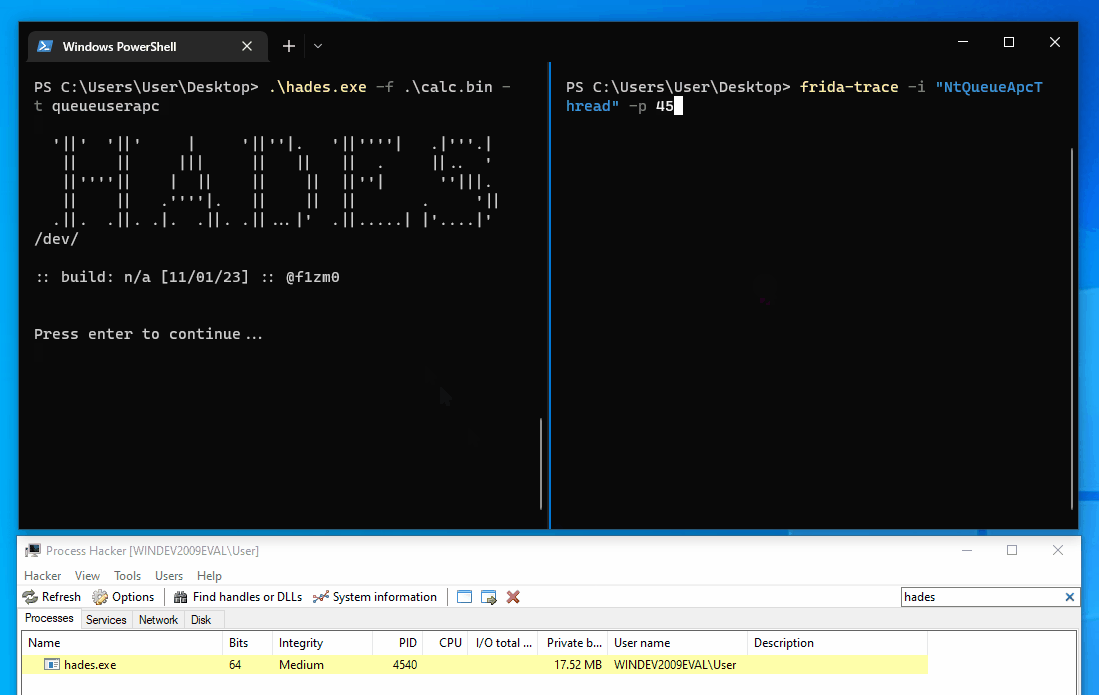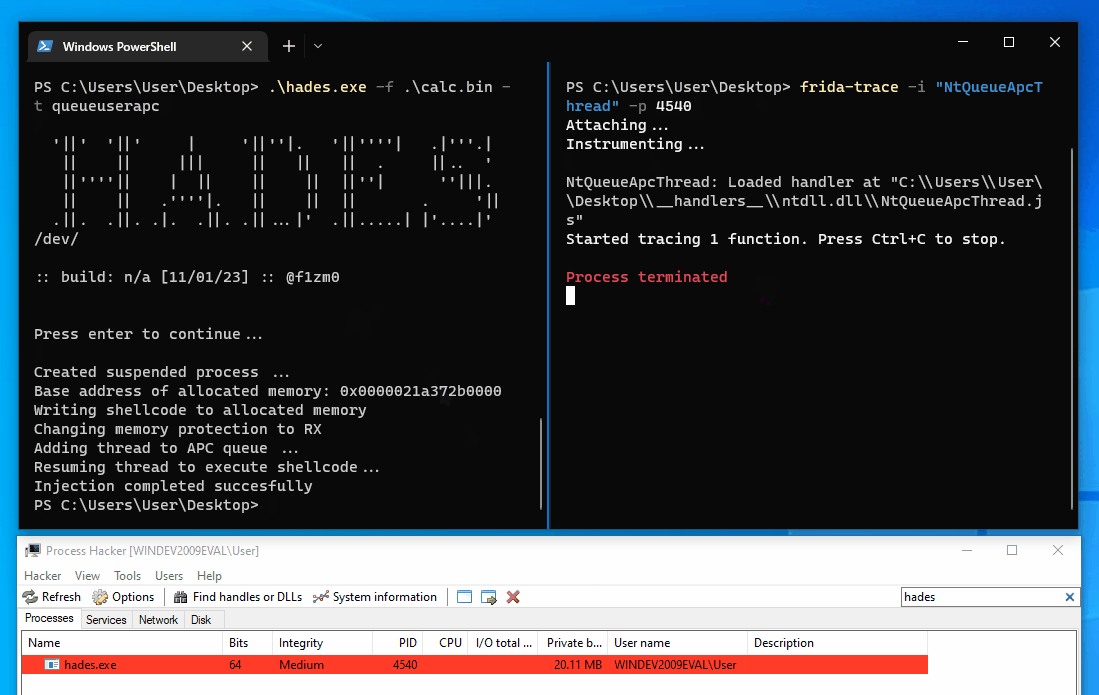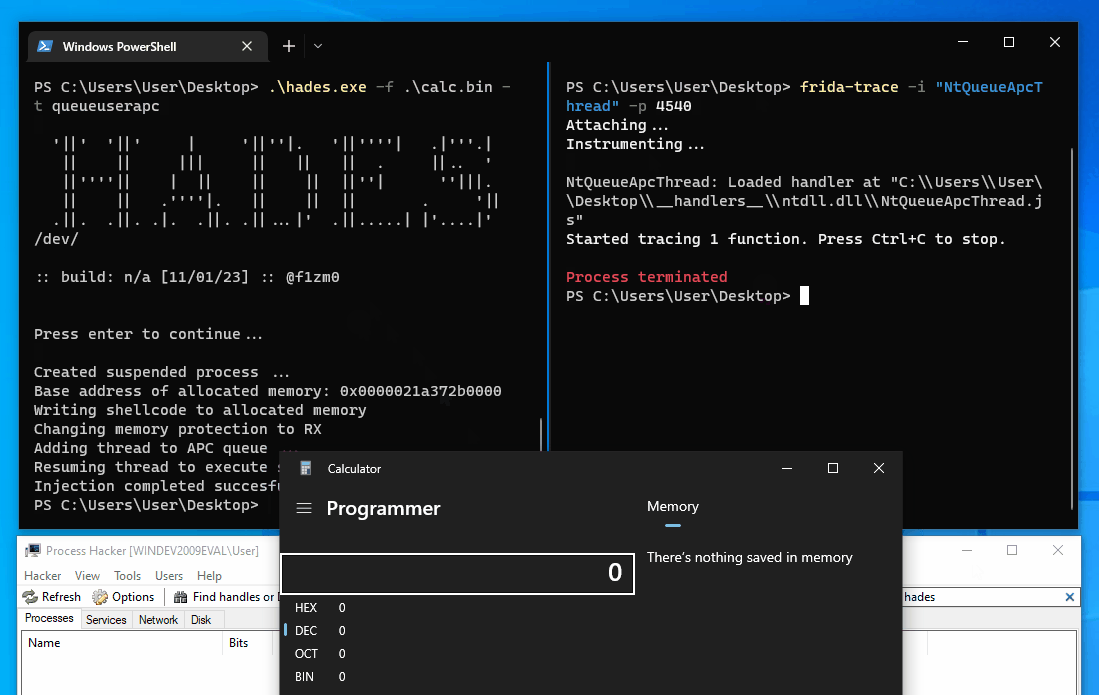
 deepinstinct/dirty-vanity
一种针对新型注入技术的POC,利用Windows fork API来规避EDR。https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanity-a-new-approach-to-code-injection--ed…

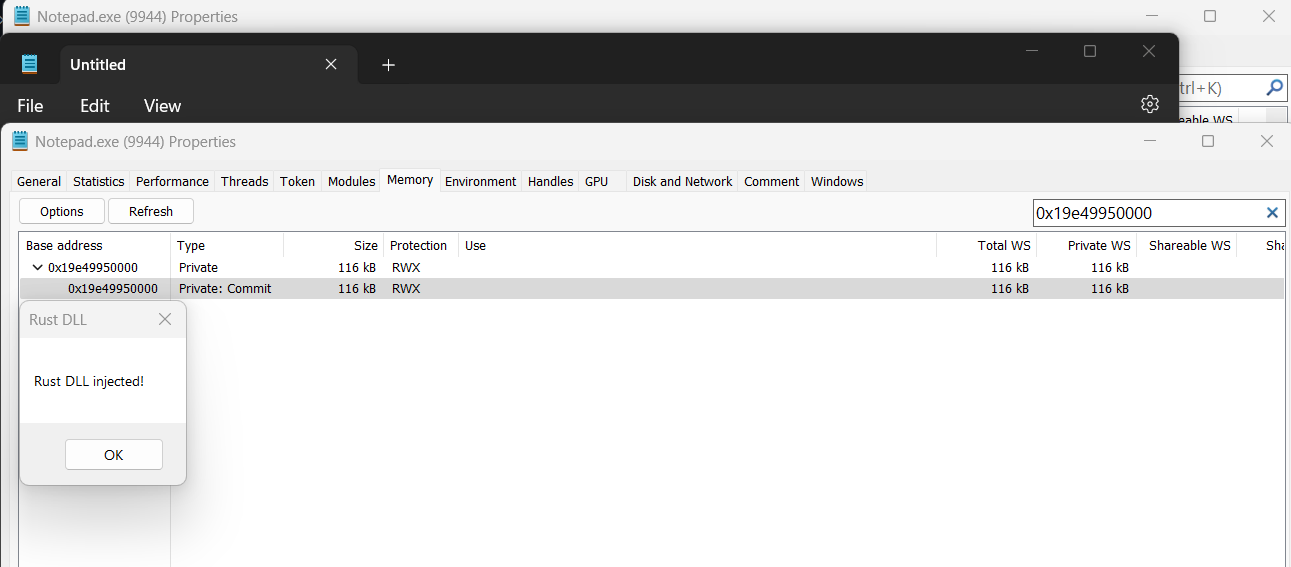 memn0ps/venom-rs
Rusty Injection - 基于 Rust 的 Shellcode Reflective DLL Injection (sRDI)(代号:Venom)
 sam00/poc-cve-2026-0300-exploit
Palo Alto - CVE-2026-0300 漏洞利用
 yaldobaoth/cve-2015-1578-poc-metasploit
这是一个针对CVE-2015-1578的概念验证型Metasploit模块漏洞利用,该漏洞是Windows上Achat 0.150 beta7中的一个缓冲区溢出漏洞。通过精心构造的UDP数据包,漏洞利用可实现远程代码执行。
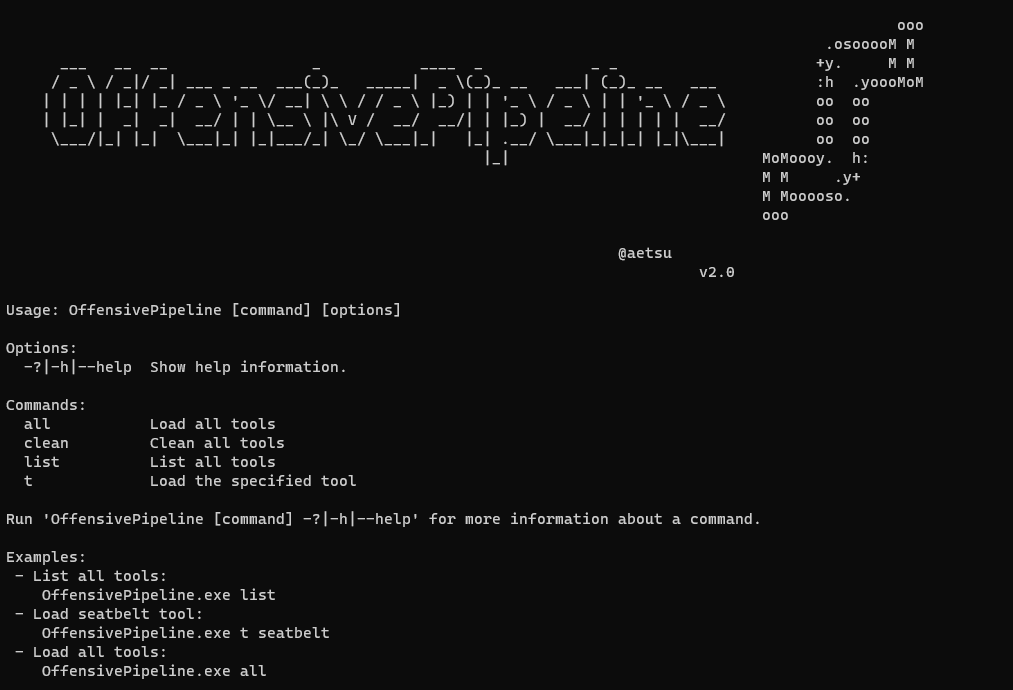 aetsu/offensivepipeline
OffensivePipeline 允许您下载并构建 C# 工具,同时应用某些修改以提高其在红队演练中的规避能力。
 licitrasimone/crystalsliver
Crystal Palace 规避工具包(适用于 Sliver)
 oddcod3/phantom-evasion
Python 反病毒规避工具