 #1
 0x4d31/honeylambda
honeyλ - 一个简单的无服务器应用程序,旨在基于 AWS Lambda 和 Amazon API Gateway 自动创建和监控虚假 HTTP 端点(即 URL 蜜令)。
 capsulerun/capsule
安全的运行时环境,用于对AI代理任务进行沙箱隔离。在隔离的WebAssembly环境中运行不受信任的代码。
 owasp/serverless-goat
OWASP ServerlessGoat:一个演示常见无服务器安全漏洞的无服务器应用。
 pumasecurity/serverless-prey
用于建立到Lambda、Azure Functions和Google Cloud Functions的反向Shell的无服务器函数
 owasp/serverless-top-10-project
OWASP 无服务器 Top 10
 we45/dvfaas-damn-vulnerable-functions-as-a-service
故意存在漏洞的无服务器函数,用于了解无服务器安全漏洞的具体细节
 jonrau1/syntheticsun
无服务器 AWS 安全自动化框架,用于摄取威胁情报、应用基于 ML 的异常检测(RCF、IP Insights),并在 Kibana 中丰富安全遥测数据,实现自动化的威胁预防、检测和响应。
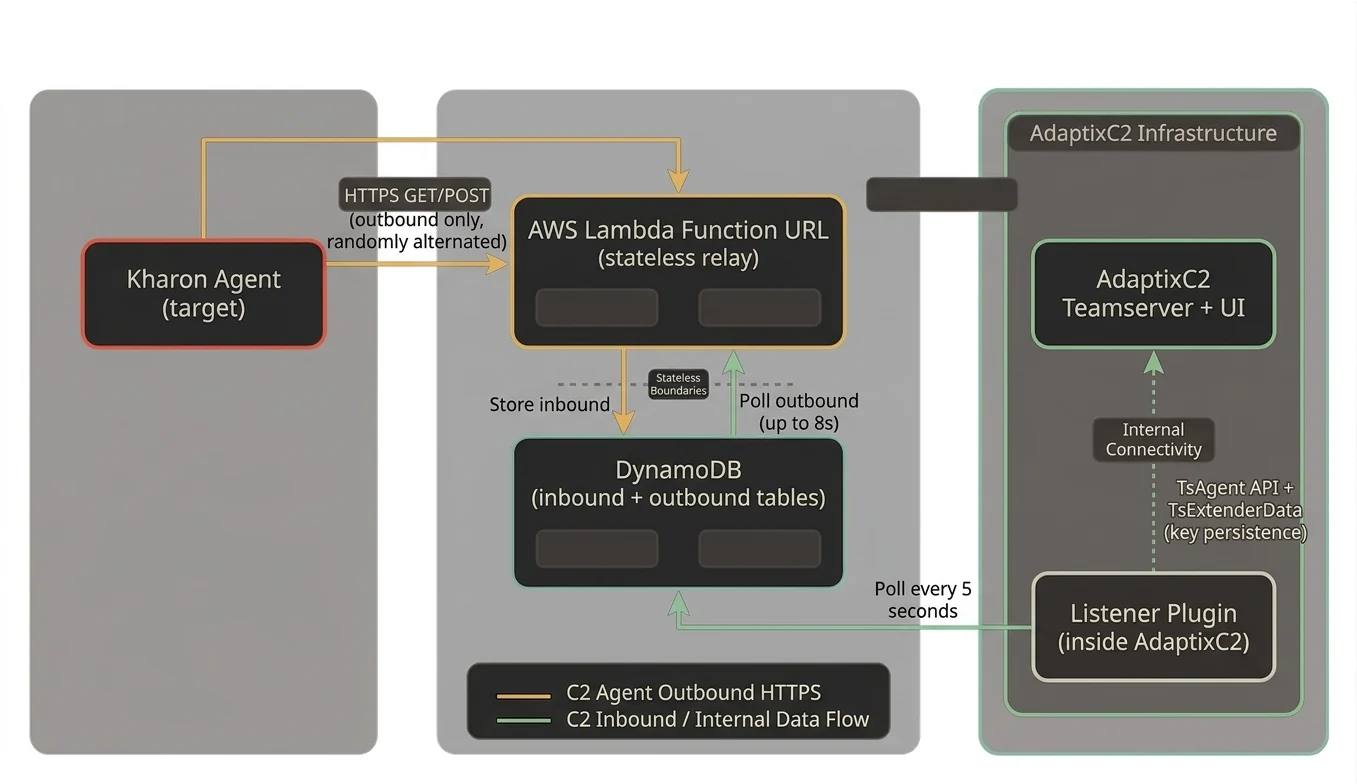 stillbigjosh/adaptix-serverless-c2
用于 AdaptixC2 v1.2 的无服务器 C2 传输插件,使用 AWS Lambda + DynamoDB 作为中继基础设施。
 rbidou/pyrasp
面向 Python Web 服务器、无服务器函数和 MCP 服务器的运行时应用自我保护,无需签名即可检测攻击、提示注入和数据泄露。
 infrastructureservices/vsftpd
面向安全设计的 FTP 服务器守护进程,专为抵御攻击而构建,具备高性能与可扩展性,并提供丰富的配置选项。
 contrastsecurity/contrast
用于扫描 Java、JavaScript 和 .NET 应用程序以及 AWS Lambda 函数的 SAST CLI,可检测代码漏洞和过于宽松的 IAM 策略。
 george0papasotiriou/cve-2026-9999-serverless-event-injection-to-code-overwrite
针对 CVE-2026-9999 的概念验证漏洞利用,演示了无服务器对象存储事件中的路径遍历漏洞,该漏洞会覆盖函数源代码以实现远程代码执行(RCE)。
 uziii2208/cve-2026-86259
OpenMAIC 1.0.0:通过故障开放中间件和环境门控验证绕过实现未认证出站 SSRF 至云元数据服务
 ivanesk315/cve-2026-28496
Docker 实验环境,复现 FOSSBilling 预认证 RCE 利用链(CVE-2026-27604 认证绕过 + CVE-2026-28496 Twig SSTI),包含 Python PoC 和已修补的对比目标。
 george0papasotiriou/cve-2026-21002-serverless-cold-start-credential-leakage-via-reused-tmp
CVE-2026-21002 无服务器冷启动凭据泄露的 PoC 漏洞利用程序,演示了被复用的 Lambda /tmp 目录如何将 AWS 密钥暴露给其他函数。
 abraxas/cve-2026-15583
复现 CVE-2026-15583 的概念验证客户端与 Docker 实验环境,该漏洞是 Grafana MCP Server 中一个未认证的混淆代理 SSRF 漏洞,可通过 X-Grafana-URL 泄露服务账户令牌。
 george0papasotiriou/cve-2026-22015-serverless-function-environment-variable-injection-via-event
针对 CVE-2026-22015 的 PoC:恶意事件将环境变量注入无服务器函数,覆盖机密并实现权限提升。