#1
用于测试和保护无服务器功能(例如AWS Lambda、Azure Functions)及其集成的工具。
Kitploit 推荐
 ivanesk315/cve-2026-28496
Docker 实验环境,复现 FOSSBilling 预认证 RCE 利用链(CVE-2026-27604 认证绕过 + CVE-2026-28496 Twig SSTI),包含 Python PoC 和已修补的对比目标。
 bishopfox/cloudfox
为云渗透测试自动化态势感知。
 george0papasotiriou/cve-2026-23007-serverless-cold-start-memory-remanence-data-leakage-
模拟 CVE-2026-23007 无服务器冷启动内存残留;演示跨 Lambda 调用的持久全局状态如何在执行之间泄露机密。
 george0papasotiriou/cve-2026-22015-serverless-function-environment-variable-injection-via-event
针对 CVE-2026-22015 的 PoC:恶意事件将环境变量注入无服务器函数,覆盖机密并实现权限提升。
 george0papasotiriou/cve-2026-21002-serverless-cold-start-credential-leakage-via-reused-tmp
CVE-2026-21002 无服务器冷启动凭据泄露的 PoC 漏洞利用程序,演示了被复用的 Lambda /tmp 目录如何将 AWS 密钥暴露给其他函数。
 george0papasotiriou/cve-2026-9999-serverless-event-injection-to-code-overwrite
针对 CVE-2026-9999 的概念验证漏洞利用,演示了无服务器对象存储事件中的路径遍历漏洞,该漏洞会覆盖函数源代码以实现远程代码执行(RCE)。
 roninforge/roninforge-hono
Cursor 插件,适用于 Hono v4(TypeScript 边缘 Web 框架)。包含 59 个 LLM 回归测试,配有 BAD/CORRECT 配对。固定使用 hono ^4.12.19(>= 4.9.7 以修复 CVE-2025-59139)。涵盖 Express 中间件泄漏、v3…
 rhinosecuritylabs/pacu
AWS 利用框架,专为测试 Amazon Web Services 环境的安全性而设计。
 simoesctt/ctt-serverless-rce-v1.0---convergent-time-theory-enhanced-mcp-exploit
# Serverless Framework MCP 服务器(CVE-2025-69256)基础评分:9.4/10 → CTT 增强评分:9.9/10 Serverless Framework 的 MCP(模型上下文协议)服务器中存在一个严重的命令注入漏洞,通过 CTT…
 iknowjason/awesome-cloudsec-labs
很棒的免费云原生安全学习实验室。包括 CTF、自托管工作坊、引导式漏洞实验室和研究实验室。
 pumasecurity/serverless-prey
用于建立到Lambda、Azure Functions和Google Cloud Functions的反向Shell的无服务器函数
 nccgroup/scoutsuite
多云安全审计工具,利用云服务商API收集配置数据、评估安全态势,并生成HTML报告,突出风险区域和攻击面。

 contrastsecurity/contrast
用于扫描 Java、JavaScript 和 .NET 应用程序以及 AWS Lambda 函数的 SAST CLI,可检测代码漏洞和过于宽松的 IAM 策略。
 skyscanner/lambdaguard
AWS Serverless Security
 jonrau1/syntheticsun
无服务器 AWS 安全自动化框架,用于摄取威胁情报、应用基于 ML 的异常检测(RCF、IP Insights),并在 Kibana 中丰富安全遥测数据,实现自动化的威胁预防、检测和响应。
 owasp/serverless-top-10-project
OWASP 无服务器 Top 10
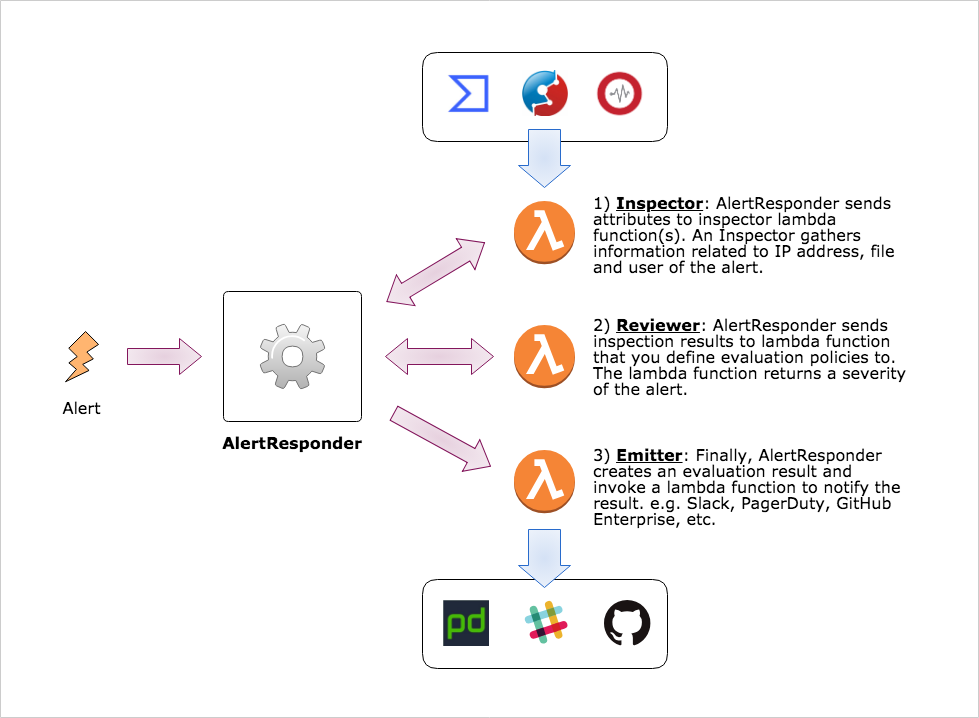 m-mizutani/alertresponder
基于 AWS 无服务器应用模型的自动安全告警响应框架