#1
 cappricio-securities/appspec-yaml-leaks
Appspec YML 和 YAML 泄露
 sohelyousef/js-secret-hunter
自动化 Python 扫描器,用于检测客户端 JavaScript 文件中硬编码的机密信息(私钥、API 令牌)。
 shakilkhatri/scanner-for-cve-2025-55182-vulnerability
CVE-2025-55182 检测器。找出你的哪些 GitHub 仓库暴露于严重的 React/Next.js RCE 漏洞,并生成一份干净的 Markdown 报告。
 mbanyamer/llama-stack-0.4.0rc3-local-cve-2026-25211
本地概念验证扫描器,通过正则表达式模式匹配检测 llama-stack 初始化日志中的明文数据库密码,用于识别日志文件中暴露的凭据。
 atlassian/git-secrets-scan
使用 Gitleaks 扫描 Git 仓库中的硬编码密钥、密钥和密码,并通过 Code Insights 报告将安全性集成到 Bitbucket Pipelines 中。
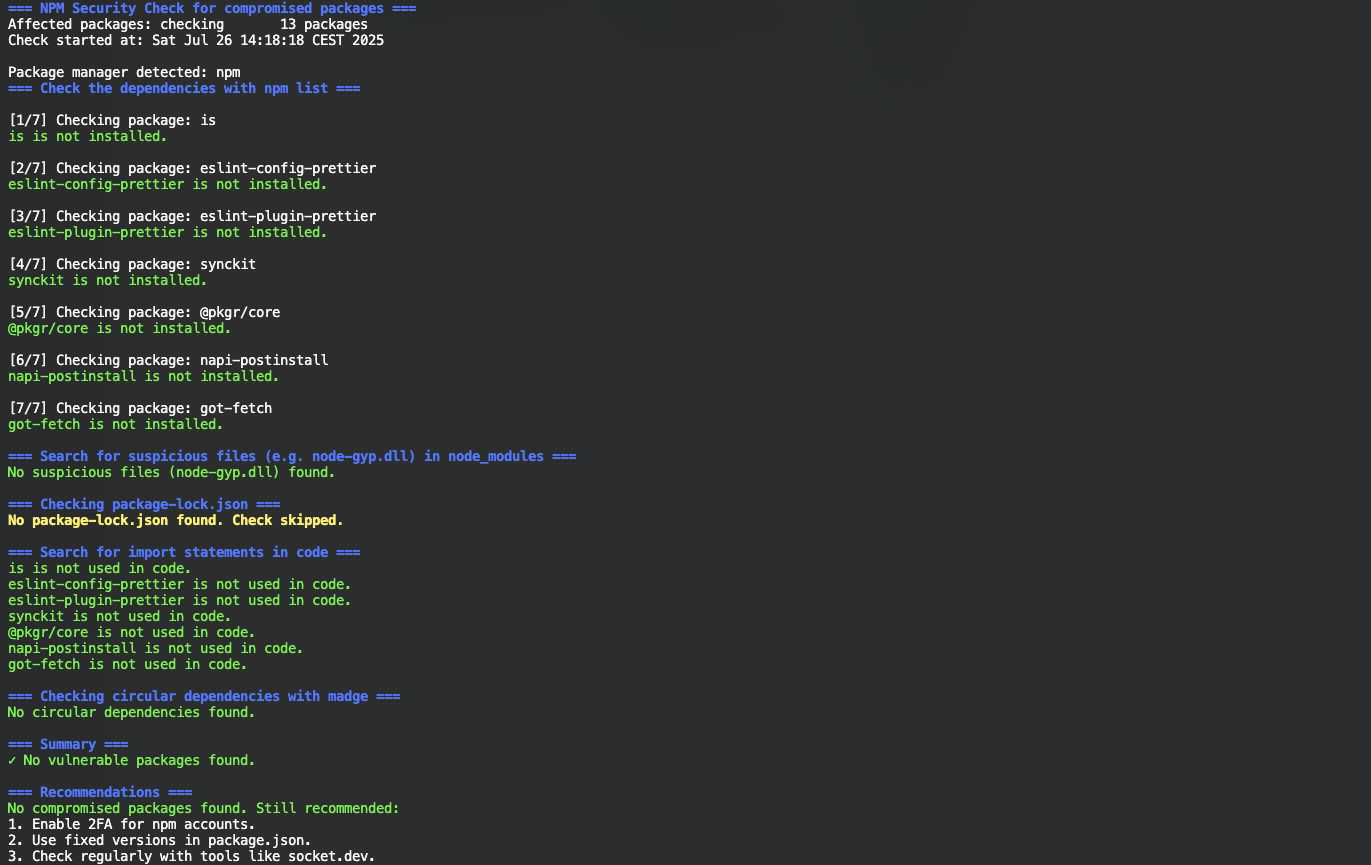 nihilor/cve-2025-54313
检查项目是否存在被入侵的包、可疑文件和导入语句。
 randomrobbiebf/chart-down
从 ChartMuseum 提取所有 chart 列表
 randomrobbiebf/static-file-checker
使用 nuclei 检查 Django 的 /static/staticfiles.json 是否存在暴露的凭据
 calusdotai/anticipator
Anticipator 是一个面向多智能体 AI 系统的开源威胁检测平台。
 gmh5225/llm-guard-service
一项用于在与 AI 服务交互时提供针对提示注入、越狱攻击和有害内容防护的服务。
 centisgood/duo-agentflow-auditor
AI代码安全 — 四个代理捕捉AI生成代码中SAST遗漏的问题。基于GitLab Duo Agent平台构建。
 cgv-dev/metasploit-module-tfm
用 Ruby 编写的模块,旨在利用 CVE-2023-2728 和 CVE-2024-3177 漏洞,这两个漏洞均与 Kubernetes 集群中的 Secret 挂载策略相关,并通过自定义 Metasploit 模块实现。属于网络安全硕士毕业设计项目的一部分。
 ag3ntsc4rn/autorun-audit
查找在你未主动请求的情况下运行的代码:打开文件夹时即执行的仓库文件(VS Code 任务、agent 钩子、MCP、devcontainers)以及 Python 的 .pth/.start 启动文件。
 edtrackai/nextjs-supabase-stripe-security-checker
面向 Next.js、Supabase 和 Stripe 应用的本地静态安全扫描器:24 项基于 AST 的检查,用于检测泄露的密钥、缺失的 RLS 和授权以及不安全的 webhook。提供 CLI 和 GitHub Action。
 owasp/secretsifter
OWASP 孵化项目:检测浏览器传输内容(JavaScript、配置响应、实时流量)中暴露的凭据。
 owasp/piihunter
使用正则表达式、NER/ML 以及可选的自托管 LLM 检测,扫描 PostgreSQL 数据库和 Jira 问题中的 PII,并提供脱敏报告和审计日志。
 abraxas/pfsense-api-acme-key-dump
pfSense Plus MIM API 工具包 b4acd7ca - 高危 - 远程 - 权限残留 - GET /services/acme 泄露密钥