#1
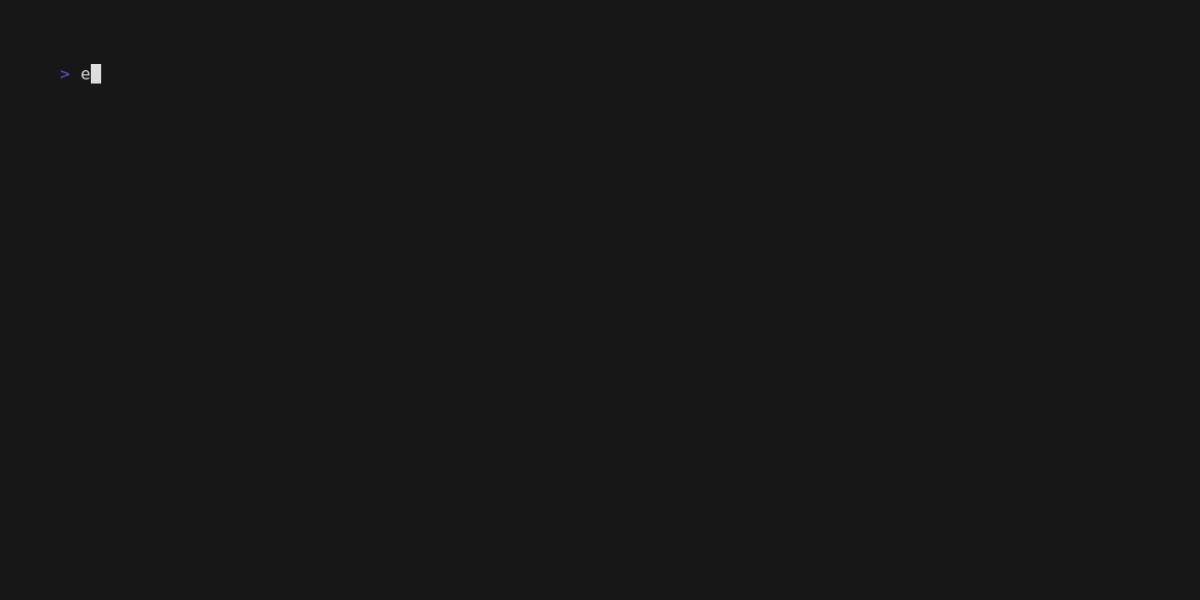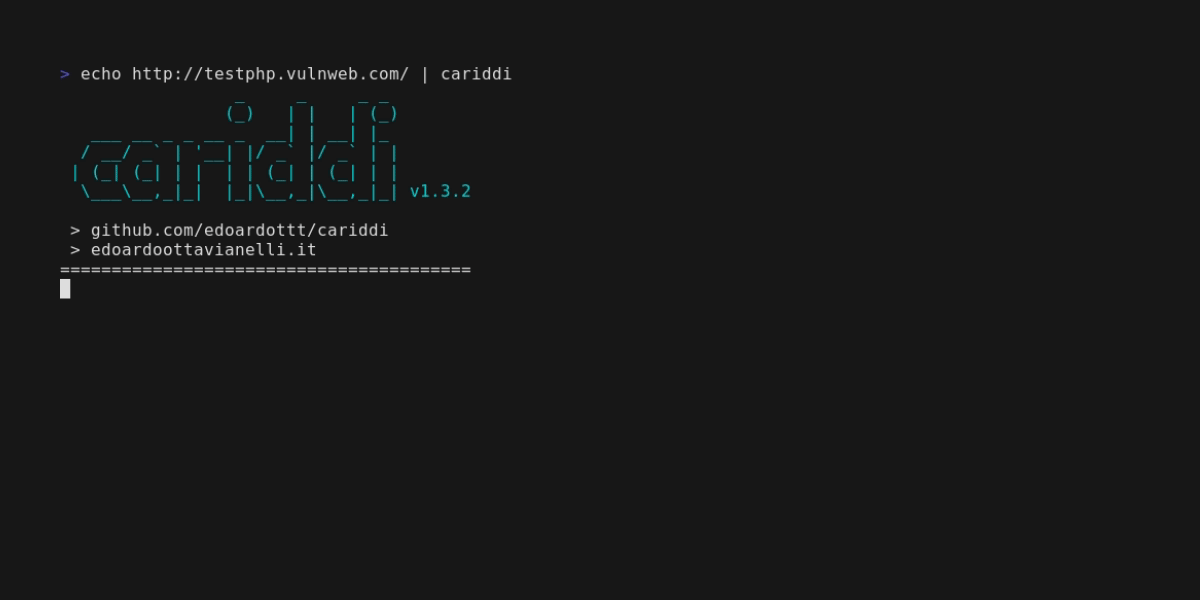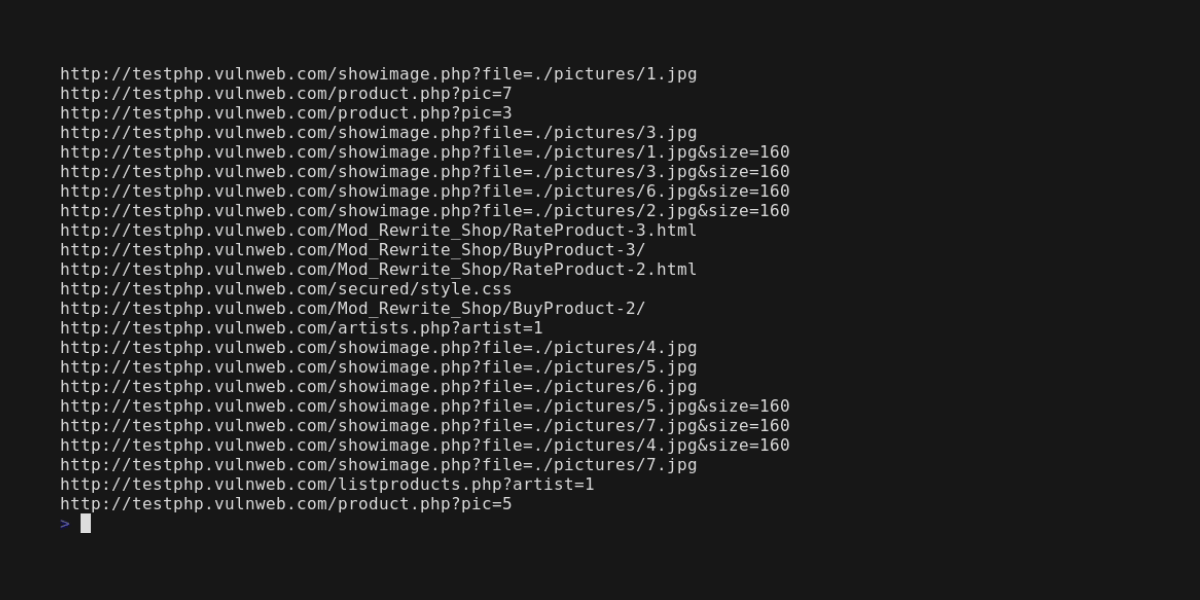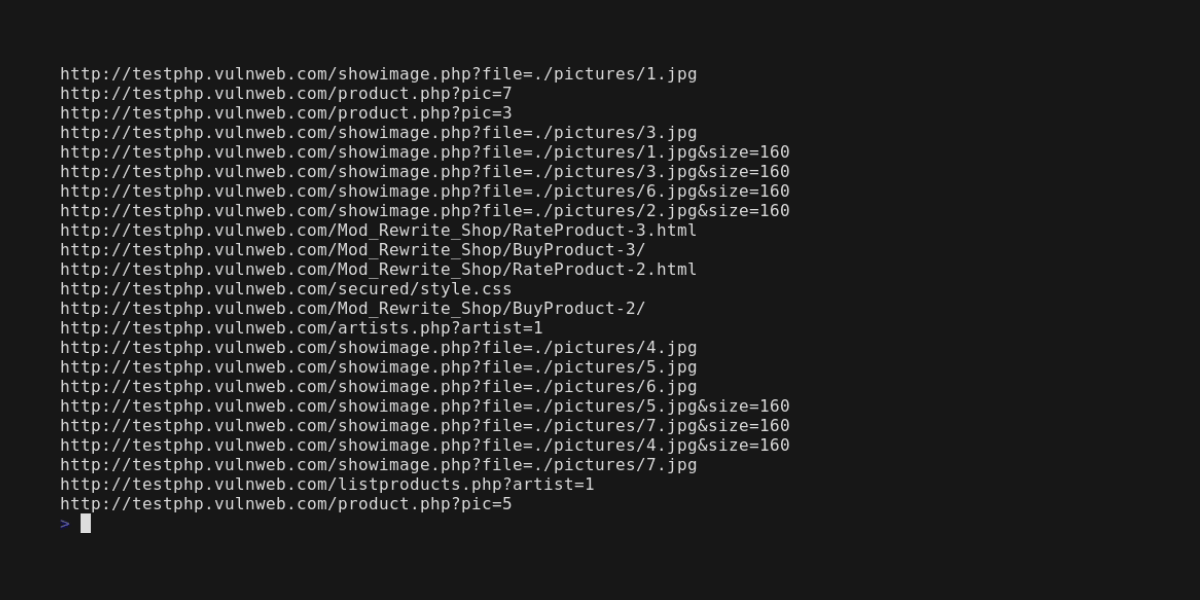
 edoardottt/cariddi
获取域名列表,爬取URL并扫描端点、密钥、API密钥、文件扩展名、令牌等
 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 cisco-ai-defense/skill-scanner
Security Scanner for Agent Skills
 moltis-org/moltis
一个用Rust编写的安全持久个人代理服务器。单一二进制文件,沙箱执行,多提供商LLM,语音,记忆,Telegram,WhatsApp,Discord,Teams和MCP工具。设计安全,运行在您的硬件上。
 onecli/onecli
Open-source sandboxed agent harness for teams. Giving every employee a secured personal agent.
 sheeki03/tirith
为开发者和AI代理提供终端安全。拦截同形异义URL、管道到shell、ANSI注入、混淆载荷、数据外泄以及恶意AI技能/配置,在它们执行之前。
 zizmorcore/zizmor
静态分析工具,用于CI/CD系统,检测并修复GitHub Actions、Dependabot和pre-commit配置中的安全问题,包括模板注入、凭证泄露和权限错误配置。
 semgrep/semgrep
轻量级多语言静态分析。通过类似源代码的模式查找Bug变种。
 gitguardian/ggshield
检测并验证500多种类型的硬编码秘密,具备高级检查功能。可将其用作pre-commit钩子、GitHub Action或CLI工具,以实现主动的秘密检测与安全防护。
 trufflesecurity/trufflehog
查找、验证和分析泄露的凭证
 aquasecurity/trivy-action
作为GitHub Action运行Trivy,扫描您的Docker容器镜像中的漏洞
 google/osv-scanner
用 Go 编写的漏洞扫描器,使用 https://osv.dev 提供的数据
 promptfoo/modelaudit
用于 AI/ML 模型文件的安全扫描器。在部署前检测恶意代码、后门和漏洞。
 bridgecrewio/checkov
基础设施即代码的静态分析工具,可在构建时检测跨Terraform、Kubernetes、CloudFormation和容器镜像的云配置错误、漏洞和机密信息。
 ag3ntsc4rn/autorun-audit
查找在你未主动请求的情况下运行的代码:打开文件夹时即执行的仓库文件(VS Code 任务、agent 钩子、MCP、devcontainers)以及 Python 的 .pth/.start 启动文件。
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 checkmarx/kics
用于基础设施即代码的静态分析扫描工具,可检测Terraform、Kubernetes、CloudFormation以及20多个IaC平台中的安全漏洞、合规违规和错误配置。