#1

 thoughtworks/talisman
基于Git钩子的秘密扫描器,能够检测外发变更集中的令牌、密码和私钥,防止敏感数据被提交或推送到仓库。

 molly/gh-dork
自动化的GitHub dorking工具,它使用可定制的dork列表搜索用户、组织和仓库代码中的暴露机密、凭证和安全配置错误。
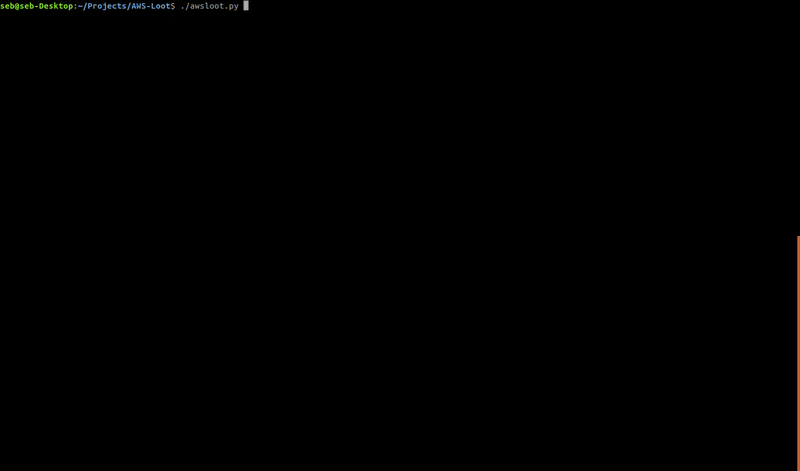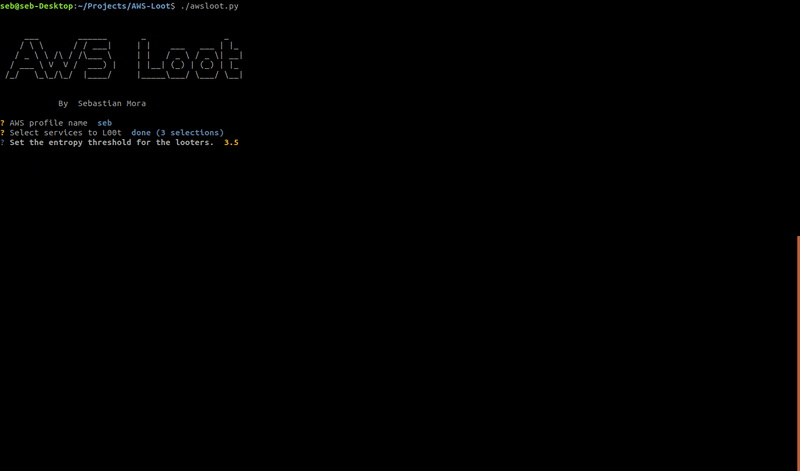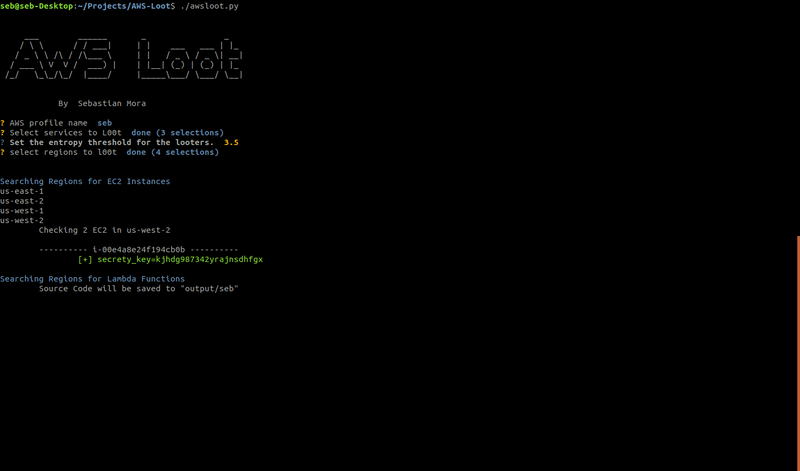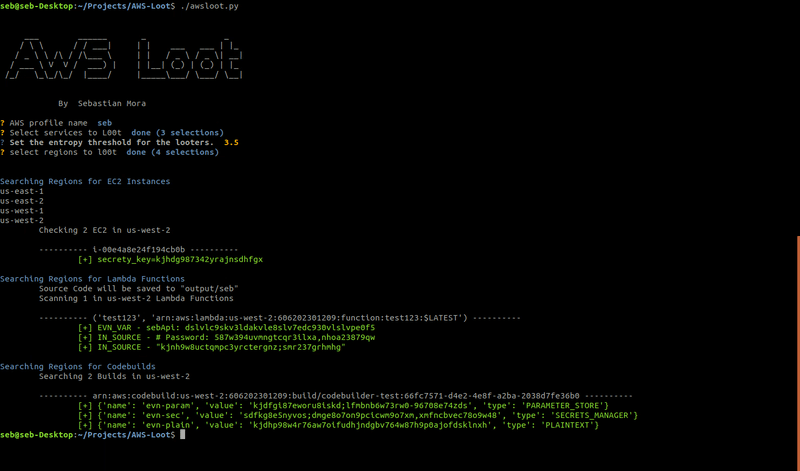 sebastian-mora/aws-loot
通过扫描 EC2 用户数据、Lambda 环境变量与源代码以及 CodeBuild 实例中的高熵字符串,枚举 AWS 环境中的机密信息。
 bridgecrewio/checkov
基础设施即代码的静态分析工具,可在构建时检测跨Terraform、Kubernetes、CloudFormation和容器镜像的云配置错误、漏洞和机密信息。
 cyberark/kubiscan
用于扫描Kubernetes集群中风险权限的工具
 checkmarx/kics
用于基础设施即代码的静态分析扫描工具,可检测Terraform、Kubernetes、CloudFormation以及20多个IaC平台中的安全漏洞、合规违规和错误配置。
 deepfence/secretscanner
:unlock: :unlock: 在容器镜像和文件系统中查找机密和密码 :unlock: :unlock:
gitleaks/gitleaks快速、开源的静态分析工具,用于检测git仓库、文件和stdin流中硬编码的机密(如密码、API密钥和令牌),具有可自定义的规则引擎。
 deepfence/threatmapper
开源云原生应用保护平台 (CNAPP)
 robert-auger/safer-dependencies
自动化依赖安全层,专为AI编码助手设计,可审计npm、PyPI、RubyGems、Maven、Go及Rust生态系统中的包,检测CVE、打字劫持、废弃、版本年龄问题及哈希完整性。
 niclas-zone/ci/gitleaks
Gitleaks SAST 工具的 CI 组件,用于扫描 Git 仓库中的硬编码机密、API 密钥和令牌,支持自定义和远程配置。
 niclas-zone/ctr/gitleaks
容器化秘密扫描工具,利用正则表达式和基于熵的检测来发现Git仓库中暴露的凭证、API密钥和令牌,专为本地工作流和CI/CD流水线设计。
 niclas-zone/ci/trivy
用于 Trivy 扫描的 GitLab CI 组件
 dracondev/dracon-utilities
为 Dracon 开发者工作区提供的隐形基础设施:git 同步、系统防护与 warden 加密实用工具。
 appomni-labs/heisenberg-ssc-gha
适用于 Heisenberg SSC 的 GitHub Action
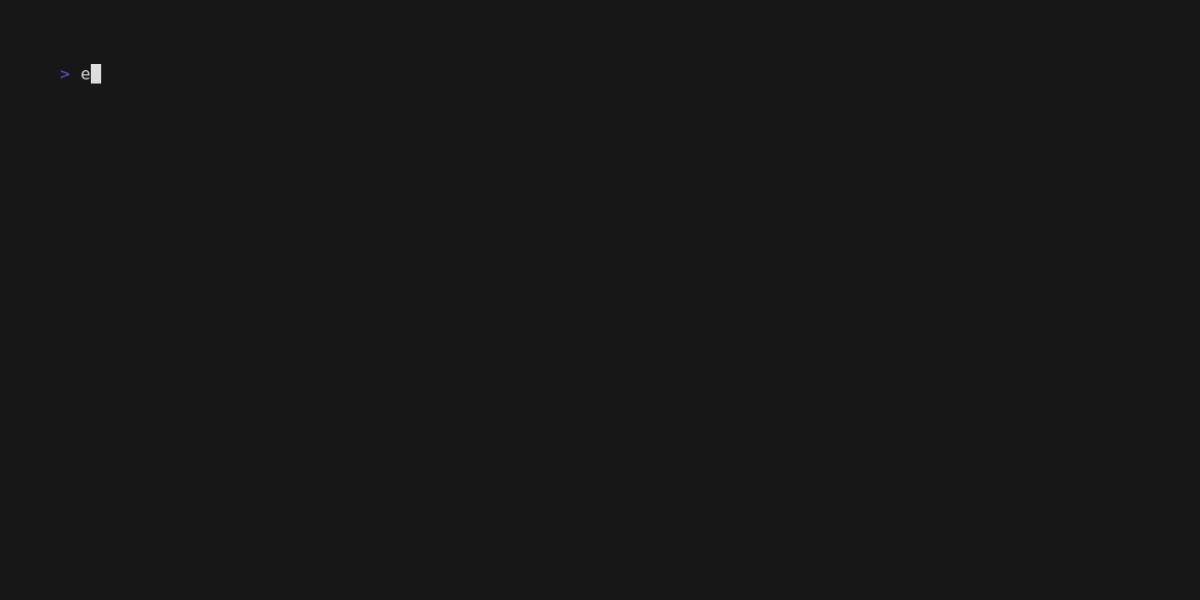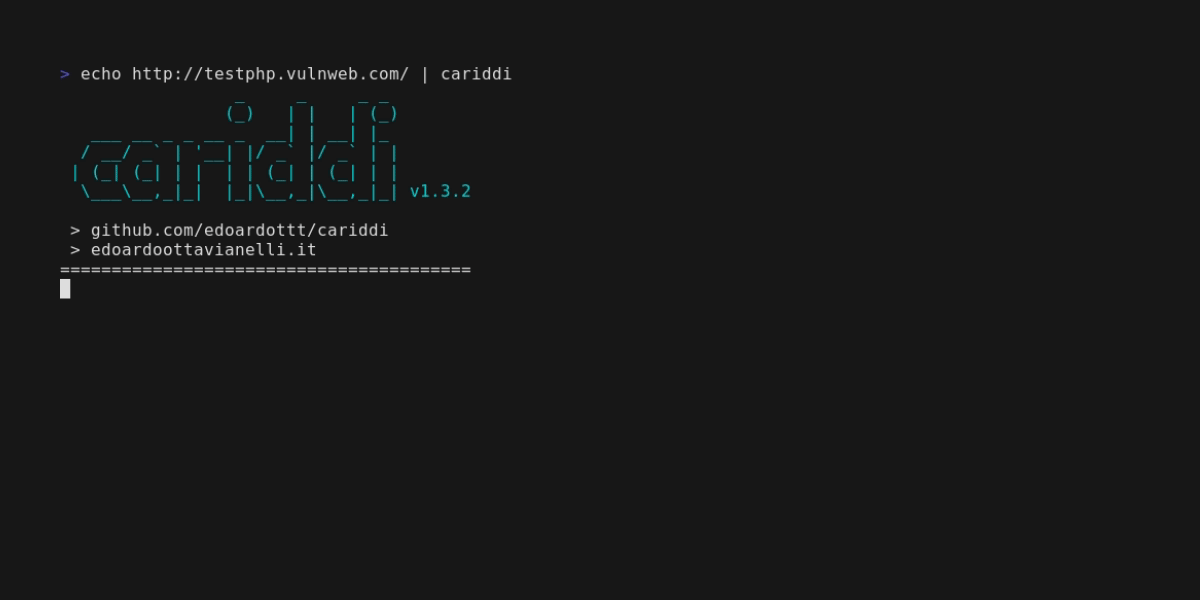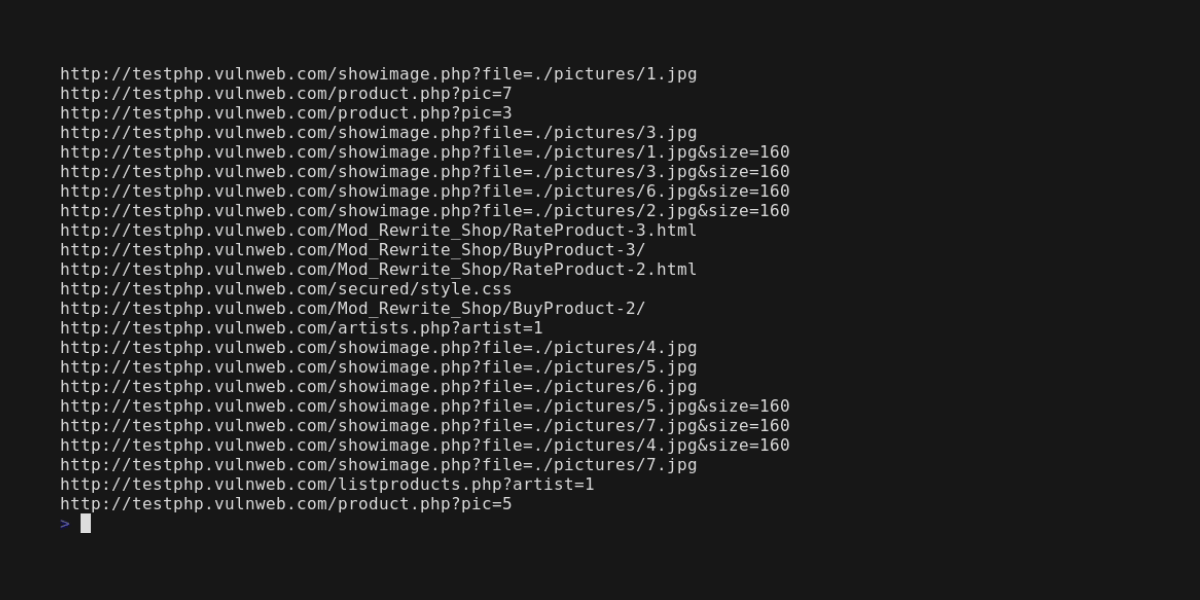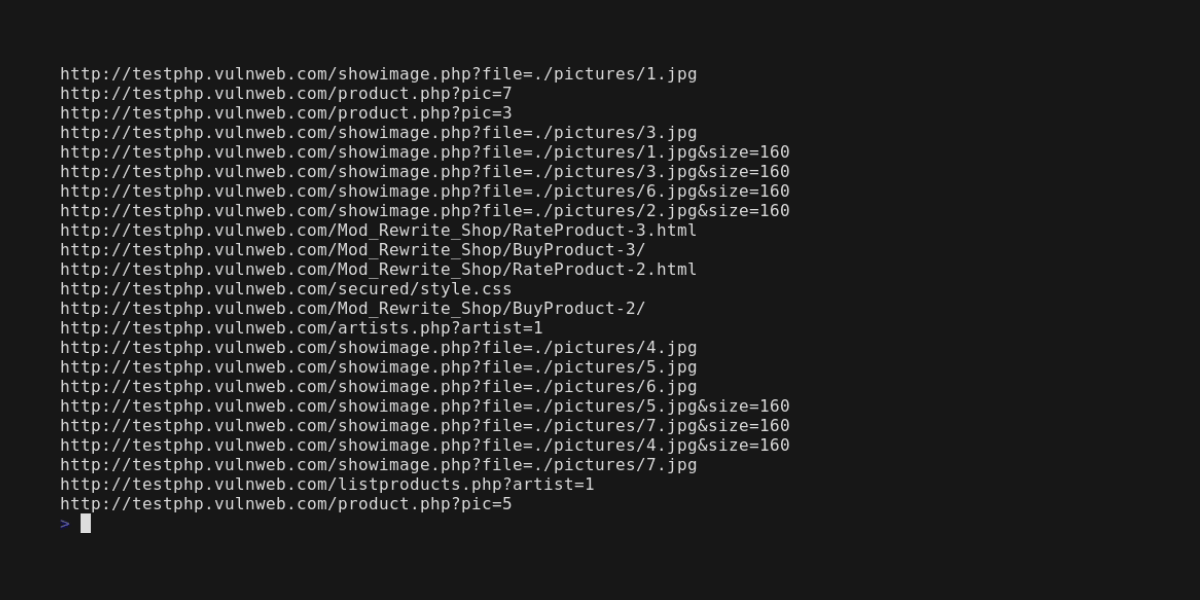 edoardottt/cariddi
获取域名列表,爬取URL并扫描端点、密钥、API密钥、文件扩展名、令牌等