
 #1


 ngwg/ceasta
面向 PE/ELF 二进制文件的反汇编器、反编译器和 x64dbg 风格调试器,具备 IDA 风格列表、函数图、Lua 插件、CLI,以及用于 AI 驱动分析的内置 MCP 服务器。
 kamalx06/xxeripper
黑盒XXE扫描器,通过统计基线、解析器指纹识别和OOB确认检测带内、基于错误和盲注带外注入,并支持SARIF输出。
 yasodginige/autopentester
此仓库包含一个可用于自动化渗透测试任务的工具。
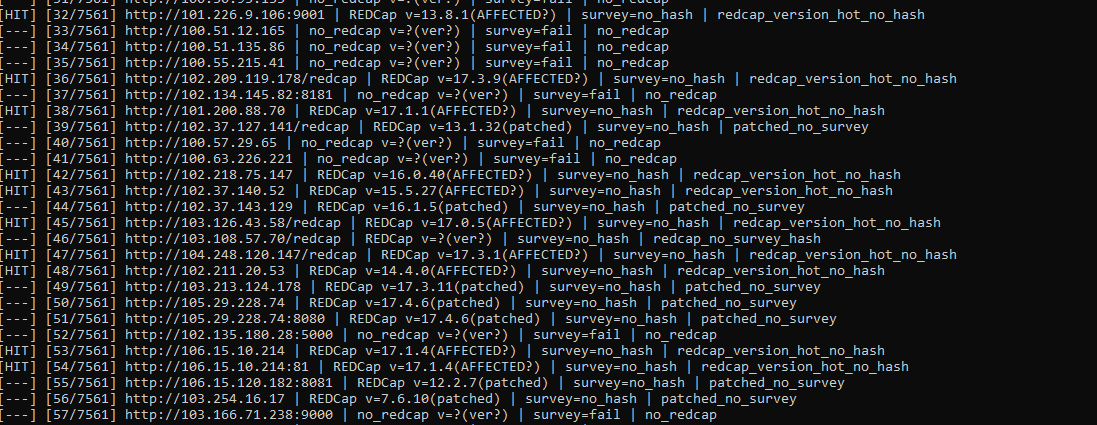 yulisec/cve-2026-90817
Python 检查器与可配置漏洞利用钩子,针对 CVE-2026-90817,即 REDCap 调查透传与数据导入 RCE。可识别版本指纹、验证调查哈希,并探测易受攻击的利用链。
 horizon3ai/h3-cli
Horizon3.ai API 的命令行工具
 crypt0p3g/dpapi-toolkit
将任意 Windows DPAPI 工件拖入,它会识别格式及其所需的精确主密钥,然后在你提供密钥后进行解密。支持离线使用,提供 CLI 和 Web UI。
 wadesweaponshed/cve-2026-93616_checks
用于检查 Check Point 管理服务器中与 CVE-2026-93616 相关的入侵指标的 Shell 和 SmartDashboard 脚本,包括恶意 Python 脚本、登录尝试和可疑 IP。
 audrise/javaflood
Python 多线程 DoS 工具,通过伪造握手数据包、连接复用、载荷填充和协议版本欺骗对 Minecraft Java 服务器进行洪水攻击。
 murrez/cve-2026-19658
Python 3 检查器与漏洞利用辅助工具,针对 CVE-2026-19658——WordPress Give Tributes 的 PHP 对象注入漏洞,具备 FOFA 目标发现与旧版捐赠表单利用功能。
 murrez/cve-2026-13355
Python PoC 扫描器和针对 CVE-2026-13355 的漏洞利用程序,该漏洞是 Meta Box AIO WordPress 插件中的未认证管理员权限提升漏洞,并支持 FOFA 批量扫描。
 nxploited/cve-2026-14894
多线程批量利用工具,串联Super Forms和Elementor Pro中未经身份验证的WordPress文件上传漏洞,以部署并验证PHP Web Shell。
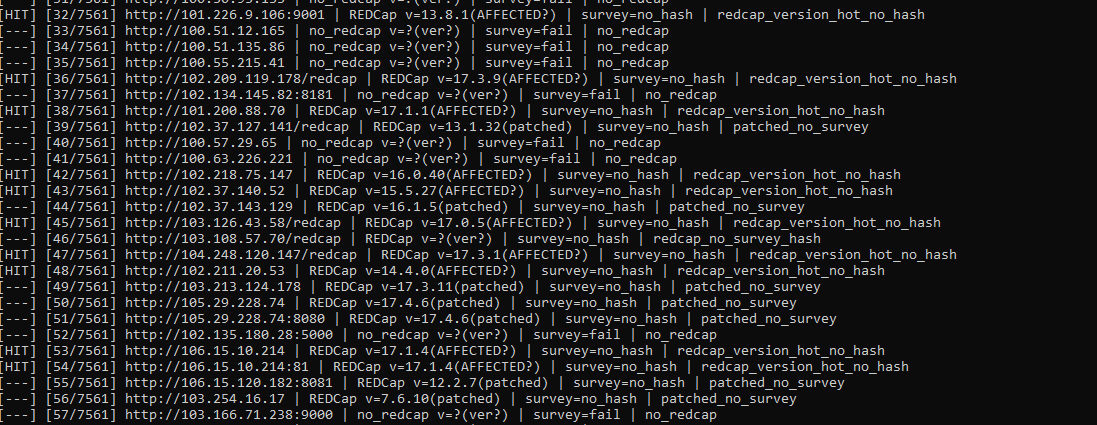 murrez/cve-2026-90817
针对 CVE-2026-90817 的 Python 检查器与漏洞利用钩子,该漏洞是通过 survey __passthru 路由实现的严重未认证 REDCap RCE,支持批量扫描和 FOFA 目标导入。
 mellen9999/cmdchamp
bash CLI 训练器 — 从 ls 到权限提升的 30 个级别

 kalilinux/build-scripts/kali-cloud
# 构建 Kali 云镜像的脚本(https://salsa.debian.org/cloud-team/debian-cloud-images 的分支)
 iterat0r/cnaemulator
用于 Cobalt Strike Aggressor Scripts(.cna)的独立仿真与测试框架,可在没有 teamserver 的情况下验证语法、模拟 Beacon API,并通过 COFFLoader 执行 BOF。
 murrez/cve-2026-92229
Python 3 PoC 扫描器和漏洞利用工具,针对 CVE-2026-92229,这是 Forminator WordPress 插件 1.57.2 及以下版本中的一个未认证任意短代码执行漏洞。









