
 #1
用于自动化安全任务、工作流程和自定义工具开发的工具和库。
Kitploit 推荐

 akamai/cve-2026-98432-validation-mitigation
针对 CVE-2026-98432(Linux 内核 IPv4 TCP 释放后使用漏洞,CVSS 9.8)的只读补丁状态与暴露检查,支持选择性启用临时缓解措施并可精确回滚。
 nsrg-fmlorg/kpatch-cve-2026-98432
kpatch livepatch for CVE-2026-98432 (and CVE-2026-99999) on AlmaLinux and Rocky Linux 8, 9 and 10
 schnied/cve-2026-98432-mitigation-iptables
用于检查 Linux 主机是否存在 CVE-2026-98432 的 Shell 脚本,并应用一条临时 iptables u32 规则来丢弃带有 IP 选项的 IPv4 TCP 数据包,附带 systemd 单元、自检和回滚功能。
 completetech-security/netscaler-pitscaler-cve-2026-88772-check
用于 CVE-2026-88772 的离线 NetScaler ADC / Gateway 证据检查工具。报告固件与配置证据。独立 Python 工具;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 nsrg-fmlorg/kpatch-alma-cve-2026-99999
kpatch livepatch build for CVE-2026-99999 on AlmaLinux 8/9 GA kernels
 completetech-security/node-cve-2026-58039-check
针对 CVE-2026-58039 的离线 Node.js 证据检查工具:Permission Model 进程报告文件系统绕过。单文件 Python;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 completetech-security/node-cve-2026-58041-check
用于 CVE-2026-58041 的离线 Node.js 证据检查工具:SQLite 缓存迭代器写入重放。单文件 Python;支持 JSON/CSV/HTML 报告;不含漏洞利用载荷。
 brett6320/fix_cve-2026-98432
用于修复 CVE-2026-98432 的 Ansible playbook,现维护于 brett6320/cve-fix 的 CVE 修复 playbook 集合中。
 siladu/fix-cve-2026-91403
用于修复 Ubuntu OpenJDK 中 CVE-2026-91403 的 Shell 脚本,通过修补默认 Java 运行时实现;修复后需要重启 Java 进程。
 datacenter-metrotel/mitigating-cve-2026-98432
用于在 Linux 上诊断和缓解 CVE-2026-98432 的 Shell 脚本:检测 MPTCP 状态、检查内核补丁级别、禁用 MPTCP,并可选地通过 nftables 阻止 IPv4 TCP 选项。
 carlosbustillordguez/cve-2026-98432-mitigation
针对未打补丁的 Linux 操作系统的 CVE-2026-98432 防火墙缓解措施。
 dolistblesson/cve-2026-98432-update
用于应用针对 CVE-2026-98432 更新的 Shell 脚本,为受影响系统自动化修复步骤。
 quaerendir/cve-2026-123633-123007-nginx-audit
针对五个 NGINX2Root nginx CVE(HTTP/2、HTTP/3、resolver、mail proxy)的只读 POSIX sh 审计,按 CVE 逐一判定
 monkeyyey/acw3-tls-lab
本地 CVE-2026-19553 TLS 实验环境,包含受保护的 Ubuntu 24.04 配置和七项演示测试。

 daveyd347/secrets-scanner
用于源代码和 git 历史的无依赖密钥扫描器,可检测泄露的 API 密钥、令牌和私钥,输出经过脱敏,并提供可直接使用的 GitLab CI 作业。
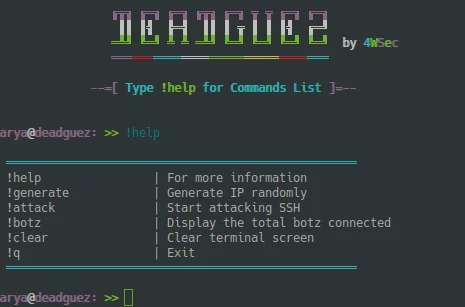 drau6/deadguez
快速 SSH 凭据扫描器,使用 sshpass 暴力破解 SSH 登录,帮助渗透测试人员识别暴露主机上的弱凭据或默认凭据。
 askarlabs/thehackingmachine
构建一台自托管的漏洞靶机。攻破它。学习它。恢复快照。
 whereisxuezugi/cphlf
CyberPatriot Linux 加固 Bash 脚本:支持试运行模式、备份、bats 测试,并在 Ubuntu 22.04 和 24.04 上提供容器化试运行检查。








