#1

 safedep/gryph
Security layer for AI coding agents. Works with Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent and more.

 sleepingbag945/dddd
Batch asset collection and vulnerability scanning tool for red teams. Pulls targets from Hunter, Fofa, and Quake, performs fingerprinting, subdomain…
 ejfkdev/oss
Cross-cloud S3-compatible object storage CLI to list, export, and download buckets across AWS, Aliyun, Tencent, Huawei and more, with anonymous…
 vighnesh91/infrapulse-core
一个高保真、只读的内部网络安全评估工具包,适用于 Linux 和 Windows 基础设施。采用零变更、默认拒绝架构,在不修改系统的情况下安全地捕获并结构化风险遥测数据。
 b3rt1ng/koi
多会话反向 shell 处理器,支持 PTY 升级、后渗透模块、三层隧道、用于规避 EDR 的载荷混淆、会话日志记录,以及用于 LLM 驱动控制的 MCP 服务器。
 facebookincubator/ttpforge
TTPForge 是一个网络安全框架,用于开发、自动化并执行攻击者的战术、技术与程序(TTP)。
 buybitart/cyclepatrol
用于循环执行步行 Wi-Fi 安全检查并生成证据报告的 Bash 工具。(重新发明的 Wi-Fi WarDriving)
 qybaihe/bla
加固二进制文件、Electron ASAR、JS、WASM、Python 和模型文件,通过诱饵元数据、预算耗尽和运行时等效防护来抵御 AI 逆向工程代理。
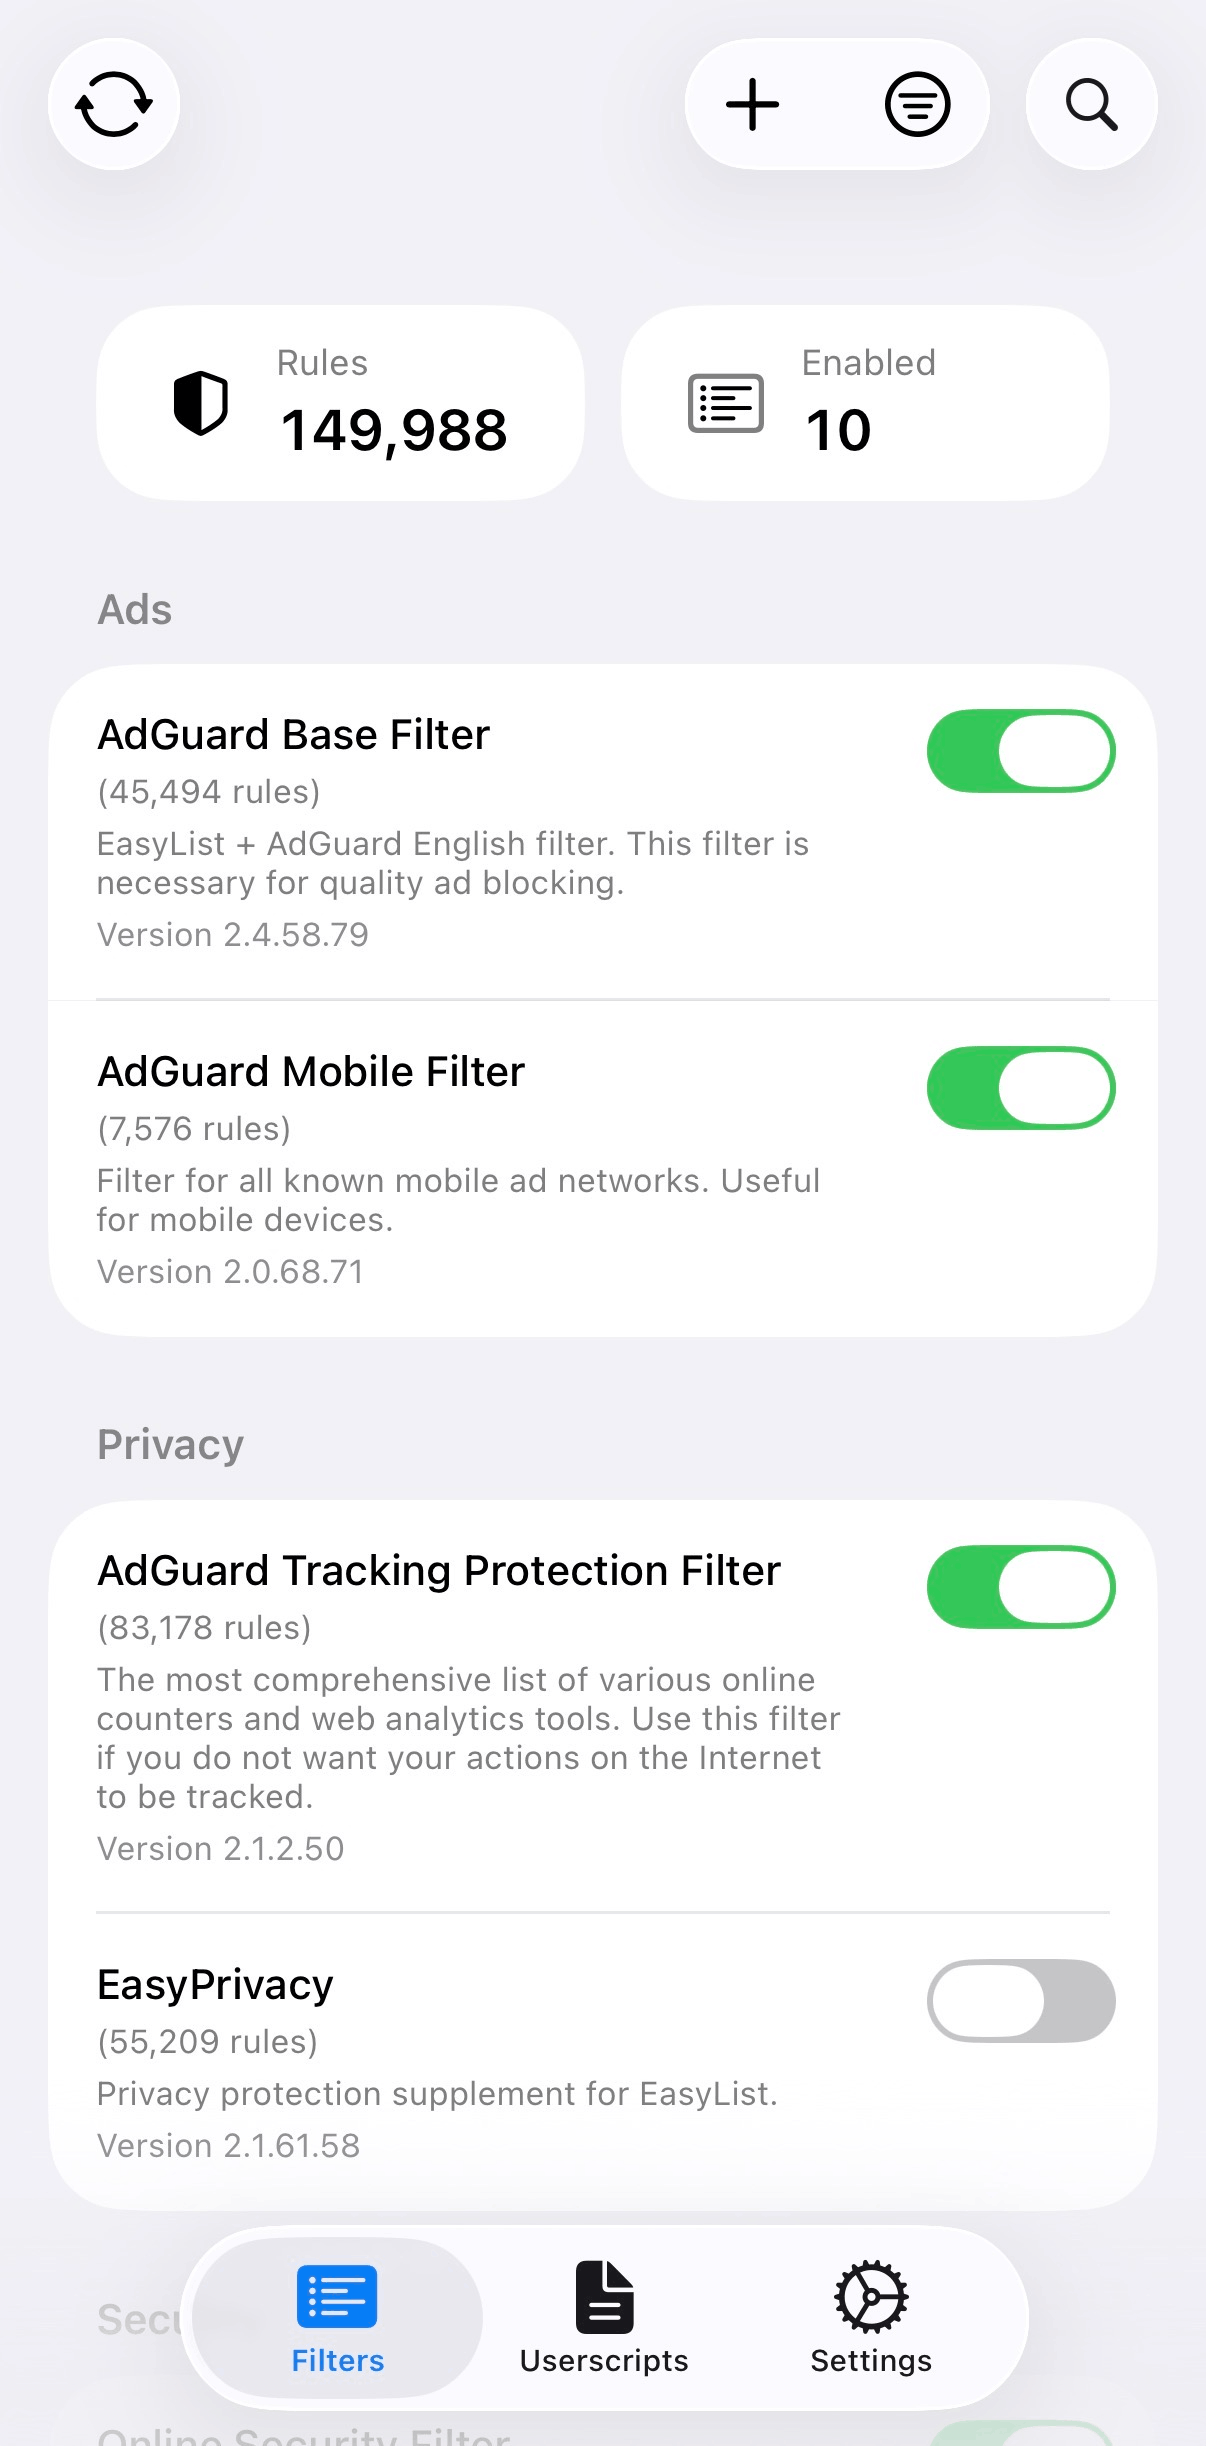 0xcub3/wblock
适用于 macOS、iOS、iPadOS 和 visionOS 的免费开源 Safari 广告拦截器。支持多达 750,000 条规则、自定义过滤列表、用户脚本和用户样式。无需订阅。
 openclaw/openclaw
真正能做实事的 AI。任何操作系统。任何平台。龙虾之道。🦞

 broskigx/oihk-pentesting
自主多智能体AI渗透测试引擎:一个受管控的工具沙箱、一个不可变的证据与验证门控,以及一个可复现的安全智能体评估环境。
 mrgoofydev/zx-ddos
基于Python的DDoS压力测试工具,用于教育及授权网络安全评估,支持可配置的工作进程数和请求数。
 praetorian-inc/caeruleus
用于Linux/BlueZ上蓝牙低功耗安全测试的单一Go二进制文件:扫描、枚举GATT、读/写/通知、模糊测试特征,并通过JSON输出运行结构化评估。
 secdev/scapy
基于 Python 的交互式数据包操作库,用于在多种协议中伪造、解码、发送、捕获和分析网络数据包,支持扫描、路由追踪、攻击和网络发现。
 ultrafunkamsterdam/nodriver
Undetected-Chromedriver 的继任者。提供一个极速框架,用于网络自动化、网络爬虫、机器人以及任何其他通常被 Captcha / CloudFlare / Imperva / hCaptcha 等烦人反机器人系统阻碍的创意想法。